

A patra etapă a reacției emoționale la schimbări este depresia. În acest articol, vă vom împărtăși experiența noastră în traversarea celei mai lungi și neplăcute etape – transformările proceselor de afaceri ale companiei pentru a le alinia la standardul ISO 27001.
Așteptare
Prima întrebare pe care ne-am pus-o după alegerea organismului de certificare și a consultantului a fost – cât timp ne va lua, de fapt, toate modificările necesare?
Planul inițial de lucru a fost stabilit astfel încât să ne încadram în 3 luni.
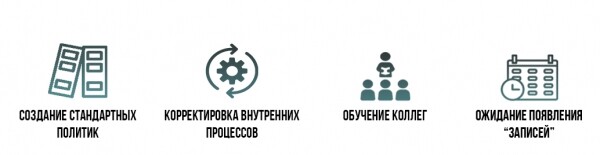
Totul părea simplu: trebuia să redactăm câteva zeci de politici și să modificăm ușor procesele interne; apoi să instruim colegii cu privire la modificări și să așteptăm încă 3 luni (pentru a apărea «înregistrările», adică dovezile funcționării politicilor). Se părea că asta e tot – certificatul va fi în mâinile noastre.
În plus, nu intenționam să redactăm politicile de la zero – deoarece aveam un consultant, care ar trebui – așa cum credeam – să ne ofere toate template-urile «corecte».
În urma acestor raționamente, am alocat câte 3 zile pentru pregătirea fiecărei politici.
Modificările tehnice nu păreau de asemenea înfricoșătoare: trebuia să configurăm colectarea și stocarea evenimentelor, să verificăm dacă backup-urile respectă politica pe care am redactat-o, să echipăm, acolo unde era necesar, birourile SКD și încă puțin altceva.
Echipa responsabilă de pregătirea tuturor celor necesare pentru certificare era formată din două persoane. Am planificat ca acestea să se ocupe de implementare în paralel cu responsabilitățile lor principale, fiecare având un maximum de 1,5-2 ore pe zi.
În concluzie, se poate spune că viziunea noastră asupra volumului de muncă ce ne aștepta era destul de optimistă.
Realitate
În realitate, totul a fost, desigur, diferit: template-urile de politici furnizate de consultant s-au dovedit a fi în mare parte inaplicabile pentru compania noastră; pe internet aproape nu era informație clară despre ce și cum trebuie să facem. Așa cum înțelegeți, planul «a redacta o politică în 3 zile» a eșuat lamentabil. Astfel, am început să depășim termenii încă de la începutul proiectului, iar atmosfera a început să scadă treptat.
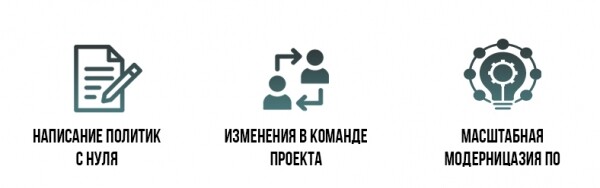
Expertiza echipei a fost critic insuficientă – atât de mult încât nu era suficientă nici măcar pentru a pune întrebările corecte consultantului (care, de altfel, nu a arătat prea multă inițiativă). Lucrurile au început să progreseze și mai lent, deoarece, după 3 luni de la începutul implementării (adică în momentul în care totul ar fi trebuit să fie deja pregătit), echipa a fost părăsită de unul dintre cei doi participanți cheie. În locul lui a venit un nou șef al departamentului IT, care trebuia să finalizeze procesul de implementare în termen scurt și să asigure sistemul de management al securității informațiilor cu tot ce este necesar din punct de vedere tehnic. Sarcina părea complicată… Responsabilii au început să cadă în depresie.
În plus, aspectul tehnic al problemei s-a dovedit a avea și „nuanțe”. Ne-am confruntat cu sarcina de a realiza o modernizare globală a software-ului atât pe stațiile de lucru, cât și pe echipamentele server. În timpul configurării sistemului pentru colectarea evenimentelor (logurilor) s-a descoperit că ne lipsește resursa hardware necesară pentru funcționarea normală a sistemului. De asemenea, software-ul pentru backup avea nevoie de o modernizare.
Spoiler: În cele din urmă, sistemul de management al informațiilor de securitate a fost implementat eroi când în 6 luni. Și nimeni nu a murit!
Ce s-a schimbat cel mai mult?
Desigur, în procesul de implementare a standardului în procesele companiei s-au petrecut o mulțime de schimbări minore. Pentru dumneavoastră, am evidențiat cele mai semnificative modificări:
- Formularea procesului de evaluare a riscurilor
Anterior, compania nu avea nicio procedură formalizată de evaluare a riscurilor – aceasta se realiza doar pe scurt, în cadrul planificării strategice generale. Una dintre cele mai importante sarcini rezolvate în cadrul certificării a fost implementarea Politicii de evaluare a riscurilor a companiei, care descrie toate etapele acestui proces și persoanele responsabile pentru fiecare etapă.
- Controlul asupra suporturilor de stocare a informațiilor
Unul dintre riscurile semnificative pentru afaceri era utilizarea unităților USB necriptate: practic, orice angajat putea salva orice informație accesibilă pe un stick și, în cel mai bun caz, să o piardă. În cadrul certificării, la toate stațiile de lucru ale angajaților a fost dezactivată posibilitatea de a descărca orice informație pe stick-uri – înregistrarea informației a devenit posibilă doar printr-o cerere către departamentul IT.
- Controlul asupra superutilizatorilor
Una dintre problemele principale a fost că toți angajații departamentului IT aveau drepturi absolute în toate sistemele companiei – având acces la toate informațiile. Nimeni nu îi controla cu adevărat.
Am implementat un sistem de prevenire a pierderii de date (DLP) – un program pentru monitorizarea activităților angajaților, care se ocupă cu analiza, blocarea și notificările despre activitățile periculoase și neproductive. Acum, notificările despre acțiunile angajaților din departamentul IT vin pe email către Directorul de Operațiuni al companiei.
- Abordarea organizării infrastructurii informaționale
Certificarea a necesitat modificări și abordări globale. Da, a trebuit să modernizăm o serie de echipamente server, din cauza încărcării crescute. În special, am dedicat un server pentru sistemele de colectare a evenimentelor. Serverul a fost dotat cu unități SSD mari și rapide. Am renunțat la software-ul pentru backup-uri și am ales sisteme de stocare care "din cutie" au toate funcționalitățile necesare. Am făcut câțiva pași mari spre conceptul de "infrastructură ca și cod", ceea ce a permis economisirea multor spații de stocare, renunțând la backup-ul unor servere. Într-un timp foarte scurt (1 săptămână) toate software-urile de pe stațiile de lucru au fost actualizate la Win10. Una dintre problemele pe care le-a rezolvat modernizarea a fost posibilitatea activării criptării (în versiunea Pro).
- Controlul documentelor pe suport de hârtie
Compania avea riscuri semnificative legate de utilizarea documentelor pe suport de hârtie: acestea puteau fi pierdute, lăsate într-un loc necorespunzător sau distruse incorect. Pentru a minimiza acest risc, am marcat toate documentele pe suport de hârtie în funcție de gradul de confidențialitate și am dezvoltat un regulament privind distrugerea diferitelor tipuri de documente. Acum, când un angajat deschide un folder sau ia un document, știe exact în ce categorie se încadrează această informație și cum ar trebui să fie tratată.
- Închirierea unui centru de date de rezervă
Anterior, toate informațiile companiei erau stocate pe servere situate într-un centru de date extern protejat. Totuși, nu existau proceduri pentru situații de urgență în acest centru de date. Soluția a fost închirierea unui centru de date cloud de rezervă și backup-ul celor mai importante informații acolo. Acum, informațiile companiei sunt stocate în două centre de date geografic distincte, ceea ce permite minimizarea riscului de pierdere a acestora.
- Testarea continuității afacerii
În compania noastră a fost implementată de câțiva ani Politica de continuitate a afacerii (BCP), care descria acțiunile pe care angajații trebuie să le întreprindă în diferite scenarii negative (pierdere a accesului la birou, epidemie, întreruperea energiei electrice etc.). Totuși, nu am efectuat niciodată testarea continuității – adică, nu am măsurat cât timp ar necesita recuperarea afacerii în fiecare dintre aceste situații. În pregătirea pentru auditul de certificare, nu doar că am realizat acest lucru, dar am dezvoltat și un plan de testare a continuității afacerii pentru următorul an. Merită menționat că, după un an, când ne-am confruntat cu nevoia de a trece complet la munca la distanță, am reușit să ne îndeplinim această sarcină în trei zile.
Este important de menționat, că toate companiile care se pregătesc pentru certificare au condiții inițiale diferite – prin urmare, în cazul dumneavoastră pot fi necesare modificări complet diferite.
Reacția angajaților la schimbări
Ciudat, aici ne așteptam la cele mai rele – dar lucrurile nu au fost atât de rău. Nu se poate spune că colegii au primit vestea despre certificare cu un entuziasm imens, dar era clar următorul lucru:
- Toți angajații cheie au înțeles importanța și inevitabilitatea acestei acțiuni;
- Toți ceilalți angajați s-au raportat la angajații cheie.
Desigur, specificul domeniului nostru – externalizarea funcțiilor contabile – ne-a fost de mare ajutor. Absolut majoritatea angajaților noștri se descurcă excelent cu modificările constante ale legislației din Federația Rusă. Prin urmare, implementarea câtorva zeci de noi reguli care trebuie respectate nu a fost un lucru ieșit din comun pentru ei.
Am pregătit un nou training obligatoriu pe tema ISO 27001 și testare pentru toți angajații noștri. Toți au ascultat și au îndepărtat autocolantele cu parole de pe monitoare, precum și au curățat birourile acoperite de documente. Nu s-au observat plângeri zgomotoase - din punct de vedere general, suntem foarte norocoși cu angajații noștri.
Astfel, am trecut prin cea mai dureroasă etapă – „depresia” – asociată cu schimbările proceselor noastre de afaceri. A fost greu și complicat, dar rezultatul a depășit, în cele din urmă, toate cele mai îndrăznețe așteptări.
Citiți materialele anterioare din ciclu:
Cele 5 etape ale acceptării inevitabile a certificării ISO/IEC 27001. Depresia.
Cele 5 etape ale acceptării inevitabile a certificării ISO/IEC 27001. Acceptarea.
Sursa: habr.com
