

Continuăm discuția despre metodele de îmbunătățire a securității rețelelor. În acest articol, vom vorbi despre măsuri suplimentare de securitate și organizarea unor rețele wireless mai sigure.
Prefață la partea a doua
În articolul anterior s-a discutat despre problemele de securitate ale rețelei WiFi și metodele directe de protecție împotriva accesului neautorizat. Au fost analizate măsurile evidente pentru prevenirea interceptării traficului: criptare, ascunderea rețelei și filtrarea după MAC, precum și metode speciale, cum ar fi combaterea AP-urilor rău intenționate. Totuși, pe lângă metodele directe de protecție, există și altele indirecționate. Acestea sunt tehnologii care nu doar că ajută la îmbunătățirea calității conexiunii, dar contribuie și la îmbunătățirea securității.
Două trăsături principale ale rețelelor wireless: accesul la distanță fără contact și spectrul radio ca mediu de transmisie în mod difuz, unde orice receptor al semnalului poate asculta frecvențele, iar orice emițător poate umple rețeaua cu transmisii inutile și pur și simplu interferențe radio. Aceasta, printre altele, afectează negativ securitatea generală a rețelei wireless.
O securitate solidă nu este suficientă. De asemenea, trebuie să lucrăm, adică să schimbăm date. În această privință, WiFi are multe alte nemulțumiri:
- găuri în acoperire („zone moarte”);
- influentele surselor externe și ale punctelor de acces vecine asupra unii altora.
Ca urmare, din cauza problemelor descrise mai sus, calitatea semnalului scade, conexiunea devine instabilă, iar viteza de schimb de date scade.
Desigur, susținătorii rețelelor cablate vor menționa cu plăcere că, în cazul folosirii conexiunilor prin cablu și, cu atât mai mult, cele prin fibră optică, aceste probleme nu apar.
Se pune întrebarea: se poate rezolva cumva aceste probleme, fără a recurge la măsuri radicale, precum reproiectarea tuturor utilizatorilor nemulțumiți la rețeaua cablată?
De unde încep toate problemele?
La începutul dezvoltării rețelelor WiFi office și altele, acestea erau adesea configurate printr-un algoritm simplu: se instala un singur punct de acces în centrul perimetrului, cu scopul de a maximiza acoperirea. Dacă puterea semnalului era insuficientă pentru zonele îndepărtate, se adăuga o antenă amplificatoare la punctul de acces. Foarte rar se adăuga un al doilea punct de acces, de exemplu, pentru biroul directorului. Asta a fost, cred, toate îmbunătățirile.
Approach had its reasons. În primul rând, la începutul dezvoltării rețelelor wireless, echipamentele pentru acestea erau scumpe. În al doilea rând, instalarea mai multor puncte de acces însemna a se confrunta cu întrebări la care nu existau răspunsuri atunci. De exemplu, cum să organizăm comutarea fără întreruperi a clienților între puncte? Cum să combatem interferența? Cum să simplificăm și să organizăm gestionarea punctelor, de exemplu, aplicarea simultană a restricțiilor/permiselor, monitorizarea și așa mai departe. Așadar, era mult mai simplu să aplici principiul: cu cât mai puține dispozitive, cu atât mai bine.
În același timp, un punct de acces plasat pe tavan transmitea pe un grafic circular (sau, mai bine spus, oval).
Cu toate acestea, formele arhitecturale nu se integrează foarte bine în graficele circulare ale propagării semnalului. Așa că, în unele zone, semnalul aproape că nu ajunge, iar alteori emisia depășește perimetrul și devine accesibilă pentru alții.
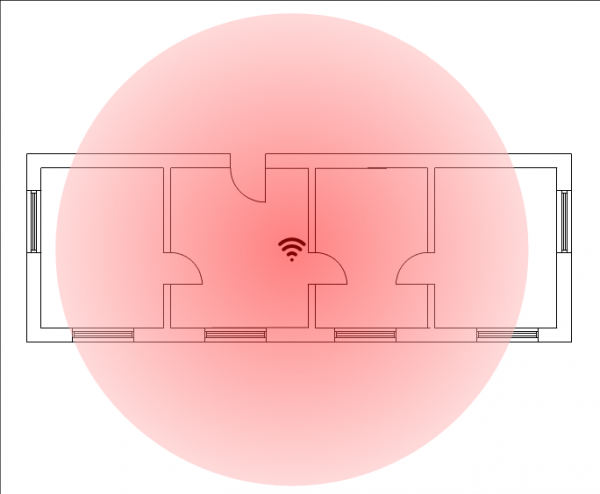
Figura 1. Exemplu de acoperire utilizând un singur punct în birou.
Notă. Este vorba despre o aproximare brută, care nu ține cont de obstacolele în calea propagării, precum și de direcționarea semnalului. În practică, formele graficelor pentru diferite modele de puncte pot varia.
Situația poate fi îmbunătățită prin utilizarea mai multor puncte de acces.
În primul rând, acest lucru va permite o distribuție mai eficientă a dispozitivelor de transmitere pe întreaga suprafață a camerei.
În al doilea rând, există posibilitatea de a reduce nivelul semnalului, împiedicându-l să depășească perimetrul biroului sau al altui obiect. În acest caz, pentru a contabiliza traficul rețelei wireless, trebuie să te aproprii aproape de perimetru sau chiar să pătrunzi în limitele acestuia. Aproape că la fel acționează un atacator pentru a se infiltra în rețeaua internă prin cablu.
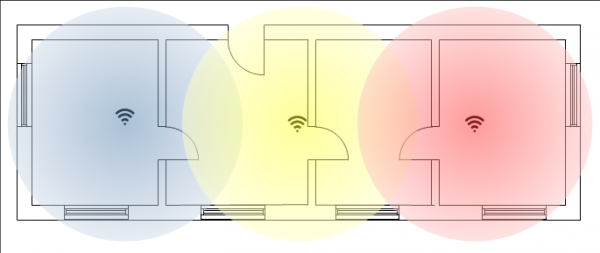
Figura 2. Creșterea numărului de puncte de acces permite o mai bună distribuire a acoperirii.
Haideți să revizuim din nou ambele figuri. În prima se observă clar una dintre principalele vulnerabilități ale rețelelor wireless — semnalul poate fi captat de la o distanță considerabilă.
În a doua figură, situația nu este atât de gravă. Cu cât sunt mai multe puncte de acces, cu atât zona de acoperire este mai eficientă și, în același timp, puterea semnalului nu depășește aproape deloc perimetrul, în termeni simpli, limitele biroului, clădirii sau altor obiecte posibile.
Un infractor va trebui să se apropie nevăzut pentru a intercepta un semnal relativ slab "de la stradă" sau "din coridor" etc. Pentru aceasta, trebuie să se apropie aproape de clădirea biroului, de exemplu, să stea sub feronerie. Sau va încerca să pătrundă în clădirea de birouri. În orice caz, acest lucru crește riscul de a fi "captat" de camerele de supraveghere sau de a fi observat de securitate. De asemenea, se reduce semnificativ intervalul de timp pentru atac. Acest lucru este deja greu de numit "condiții ideale pentru hacking".
Desigur, mai rămâne un " păcat originar ": rețelele wireless transmit în banda disponibilă, care poate fi interceptată de toți clienții. Într-adevăr, rețeaua WiFi poate fi comparată cu un Ethernet-HUB, unde semnalul este transmis simultan pe toate porturile. Pentru a evita asta, în ideal, fiecare pereche de dispozitive ar trebui să comunice pe canalul său de frecvență, în care nimeni altcineva să nu interfereze.
Iată pe scurt principalele probleme. Să analizăm căile de rezolvare a acestora.
Măsuri de protecție: directe și indirecte
Așa cum s-a menționat în precedentul articol, nu se poate obține o protecție ideală în niciun caz. Dar se poate face cât mai dificilă realizarea unui atac, făcând rezultatul nerentabil în raport cu eforturile depuse.
Încărcat măsurile de protecție pot fi împărțite în două grupuri principale:
- tehnologii de protecție directă a traficului, cum ar fi criptarea sau filtrarea pe baza MAC;
- tehnologii destinate inițial altor scopuri, cum ar fi creșterea vitezei, dar care, în același timp, complică indirect viața infractorului.
Despre primul grup s-a vorbit în prima parte. Dar în arsenalul nostru mai există și măsuri suplimentare indirecte. Așa cum s-a menționat anterior, creșterea numărului de puncte de acces reduce nivelul semnalului și uniformizează zona de acoperire, ceea ce îngreunează viața infractorilor.
Un alt aspect este că creșterea vitezei de transfer al datelor facilitează aplicarea unor măsuri suplimentare de securitate. De exemplu, se poate instala un client VPN pe fiecare laptop pentru a transmite date chiar și în interiorul rețelei locale prin canale criptate. Aceasta va necesita anumite resurse, inclusiv hardware, dar nivelul de protecție crește semnificativ.
Mai jos prezentăm descrierea tehnologiilor care permit îmbunătățirea funcționării rețelei și cresc indirect gradul de protecție.
Măsuri indirecte de îmbunătățire a protecției — ce poate ajuta?
Client Steering
Funcția Client Steering sugerează dispozitivelor client să folosească mai întâi banda de 5GHz. Dacă această opțiune nu este disponibilă, clientul va putea totuși utiliza 2.4GHz. Pentru rețelele învechite cu un număr mic de puncte de acces, majoritatea muncii se desfășoară în banda de 2.4GHz. În cazul frecvenței de 5GHz, o schemă cu un singur punct de acces va fi inacceptabilă în multe cazuri. Acest lucru se datorează faptului că semnalul cu o frecvență mai mare trece mai greu prin pereți și se ocolește obstacolele. Recomandarea generală: pentru a asigura o conexiune garantată în banda de 5GHz — este preferabil să se lucreze în linie dreaptă de la punctul de acces.
În standardele moderne 802.11ac și 802.11ax, datorită numărului mai mare de canale, pot fi instalate mai multe puncte de acces la o distanță mai mică, ceea ce permite reducerea puterii fără a pierde, ba chiar câștigând în ceea ce privește viteza de transfer al datelor. Ca rezultat, utilizarea benzii de 5GHz îngreunează viața infractorilor, dar îmbunătățește calitatea conexiunii pentru clienții aflați în zona de accesibilitate.
Această funcție este prezentată:
- la punctele de acces Nebula și NebulaFlex;
- la firewall-uri cu funcția de controler.
Auto Healing
Așa cum s-a menționat anterior, contururile perimetrului încăperii se integrează prost în diagramele rotunde ale punctelor de acces.
Pentru a rezolva această problemă, în primul rând, trebuie să utilizăm un număr optim de puncte de acces, iar în al doilea rând, să reducem influența reciprocă. Dar dacă pur și simplu luăm și reducem manual puterea transmițătorilor, o astfel de intervenție directă poate duce la o degradare a semnalului. Acest lucru va fi cu atât mai perceptibil atunci când una sau mai multe puncte de acces ies din funcțiune.
Auto Healing permite ajustarea rapidă a puterii fără pierderi de fiabilitate și viteză de transfer al datelor.
Când se folosește această funcție, controllerul verifică starea și funcționalitatea punctelor de acces. Dacă unul dintre ele nu funcționează, cele adiacente primesc indicații să crească puterea semnalului pentru a acoperi «zona albă». Odată ce punctul de acces funcționează din nou, punctele adiacente primesc indicații să reducă puterea semnalului pentru a diminua nivelul interferențelor reciproce.
Roaming WiFi fără întreruperi
La prima vedere, această tehnologie nu poate fi considerată o creștere a nivelului de securitate, dimpotrivă, deoarece facilitează comutarea clientului (inclusiv a atacatorului) între punctele de acces din aceeași rețea. Dar dacă sunt utilizate două sau mai multe puncte de acces, trebuie asigurată o funcționare convenabilă fără probleme suplimentare. În plus, dacă un punct de acces este suprasolicitat, acesta va avea dificultăți în îndeplinirea funcțiilor de protecție, cum ar fi criptarea, vor apărea întârzieri în transmiterea datelor și alte inconveniente. În acest sens, roamingul fără întreruperi este un mare ajutor pentru a distribui flexibil încărcătura și a asigura funcționarea neîntreruptă în modul protejat.
Setarea valorilor prag pentru nivelul semnalului de conectare și deconectare a clienților wireless (Signal Threshold sau Signal Strength Range)
Când se folosește un singur punct de acces, această funcție nu are, în principiu, semnificație. Dar în cazul în care funcționează mai multe puncte de acces, gestionate de un controller, se poate organiza o distribuție mobilă a clienților prin diferite AP. Este important de menționat că funcțiile de control al punctelor de acces sunt disponibile în multe serii de routere de la Zyxel: ATP, USG, USG FLEX, VPN, ZyWALL.
Dispozitivele menționate mai sus au o funcție de deconectare a clienților care sunt conectați la un SSID cu semnal slab. „Slab” înseamnă că semnalul este sub pragul stabilit pe controler. După ce clientul a fost deconectat, va trimite o solicitare de încercare pentru a căuta un alt punct de acces.
De exemplu, dacă un client se conectează la un punct de acces cu un semnal sub -65 dBm, iar pragul de deconectare al stației este de -60 dBm, în acest caz, punctul de acces va deconecta clientul cu un astfel de nivel de semnal. Acum clientul inițiază procedeul de reconectare și se va conecta la un alt punct de acces cu un semnal mai mare sau egal cu -60 dBm (valoarea pragului semnalului stației).
Aceasta joacă un rol important atunci când se utilizează mai multe puncte de acces. Astfel, se previne situația în care majoritatea clienților se aglomerează pe un singur punct, în timp ce celelalte puncte de acces rămân neutilizate.
În plus, se poate limita conectarea clienților cu semnal slab, care au o mare probabilitate de a fi în afara perimetrului încăperii, de exemplu, în spatele unui zid în biroul vecin, ceea ce permite considerarea acestei funcții ca un metodă indirectă de protecție.
Trecerea la WiFi 6 ca una dintre modalitățile de îmbunătățire a nivelului de securitate
Despre avantajele măsurilor de protecție directe am discutat anterior în articolul anterior „Particularitățile protecției rețelelor wireless și cablate. Partea 1 – Măsuri directe de protecție”.
Rețelele WiFi 6 oferă viteze de transfer de date mai mari. Pe de o parte, noua grupă de standarde permite creșterea vitezei, iar pe de altă parte — plasarea și mai multor puncte de acces pe aceeași suprafață. Noua standard permite utilizarea unei puteri mai mici pentru a transmite la o viteză mai mare.
Creșterea vitezei de schimb de date.
Trecerea la WiFi 6 preconizează o creștere a vitezei de schimb de până la 11 Gb/s (tip de modulație 1024-QAM, canale de 160 MHz). În acest context, noile dispozitive care suportă WiFi 6 au o performanță mai bună. Una dintre principalele probleme în implementarea unor măsuri de securitate suplimentare, cum ar fi un canal VPN pentru fiecare utilizator, este scăderea vitezei. Cu WiFi 6, va fi mai ușor să se aplice sisteme suplimentare de protecție.
BSS Coloring
Anterior, am scris că o acoperire mai uniformă reduce penetrarea semnalului WiFi în perimetru. Dar, pe măsură ce numărul punctelor de acces crește, chiar și utilizarea Auto Healing poate fi insuficientă, deoarece traficul „străin” de la un punct vecin va penetra totuși zona de recepție.
Când se utilizează BSS Coloring, punctul de acces lasă semne speciale (colorează) pachetele sale de date. Aceasta permite ignorarea influenței dispozitivelor transmițătoare vecine (puncte de acces).
MU-MIMO îmbunătățit
În standardul 802.11ax există, de asemenea, îmbunătățiri importante ale tehnologiei MU-MIMO (Multiple User — Multiple Input Multiple Output). MU-MIMO permite punctului de acces să schimbe date cu mai multe dispozitive simultan. Dar în standardul anterior, această tehnologie putea susține doar grupuri de patru clienți pe o singură frecvență. Aceasta facilita transmisia, dar nu și recepția. WiFi 6 utilizează MIMO multifuncțional 8×8 pentru transmitere și recepție.
Notă. Standardul 802.11ax crește dimensiunea grupurilor MU-MIMO în fluxul de date de intrare, asigurând o performanță mai eficientă a rețelei WiFi. Canalul de ieșire MIMO multifuncțional este o noutate în 802.11ax.
OFDMA (Acces multiplu prin diviziune de frecvență ortogonală)
Această nouă metodă de acces la canale și de management este dezvoltată pe baza tehnologiilor care au fost deja testate în tehnologia celulară LTE.
OFDMA permite trimiterea mai multor semnale pe aceeași linie sau canal simultan, alocând un interval de timp pentru fiecare transmisie și aplicând divizarea pe frecvență. Ca rezultat, nu doar că viteza crește datorită unei mai bune utilizări a canalului, dar și securitatea se îmbunătățește.
Rezumat
Rețelele WiFi devin tot mai sigure an de an. Utilizarea tehnologiilor moderne permite organizarea unui nivel acceptabil de protecție.
Metodele directe de protecție, cum ar fi criptarea traficului, s-au dovedit a fi destul de eficiente. Să nu uităm de măsurile suplimentare: filtrarea MAC, ascunderea identificatorului rețelei, Detectarea AP Rogue (Containment AP Rogue).
Dar există și măsuri indirecte care îmbunătățesc colaborarea dispozitivelor wireless și cresc viteza de schimb de date.
Utilizarea noilor tehnologii permite reducerea nivelului semnalului de la puncte, făcând acoperirea mai uniformă, ceea ce influențează pozitiv starea întregii rețele wireless, inclusiv siguranța acesteia.
Cuvântul bun simț sugerează că pentru a spori securitatea, toate metodele sunt valide: atât directe, cât și indirecte. Această combinație complică cât mai mult viața infractorilor.
Linkuri utile:
- Particularitățile protecției rețelelor wireless și cablate. Partea 1 — Măsuri directe de protecție
Sursa: habr.com
