

La compania Google crede că calculul în cloud va fi din ce în ce mai mult orientat în viitor către servicii private, criptate, care garantează utilizatorilor control total asupra confidențialității datelor.
Google Cloud deja criptează datele clienților transmise și stocate, dar pentru prelucrare, acestea trebuie să fie decriptate. Computația confidențială — o tehnologie revoluționară utilizată pentru criptarea datelor în procesul de prelucrare. Mediile bazate pe computația confidențială permit stocarea datelor criptate în memorie și în alte locuri din afara procesorului (CPU).
VM-urile confidențiale se află acum în etapa de testare beta și sunt primul produs din gama Google Cloud Confidential Computing. Aplicăm deja diverse metode de izolare și sandboxing în infrastructura noastră cloud pentru a asigura securitatea arhitecturii multiutilizator. VM-urile confidențiale aduc securitatea la un nou nivel, oferind criptarea memoriei pentru o izolare suplimentară a sarcinilor de lucru în cloud, ajutând clienții noștri să protejeze datele sensibile. Credem că aceasta va fi deosebit de interesant pentru cei care lucrează în industrii reglementate (probabil în legătură cu GDPR și alte aspecte conexe, nota traducătorului).
Deschidem noi oportunități
Deja cu Asylo, platforma open-source pentru computația confidențială, ne-am concentrat pe asigurarea unei desfășurări și utilizări ușoare a mediului pentru computația confidențială, oferind performanță ridicată și aplicații pentru orice sarcină de lucru aleasă de dvs. pentru a rula în cloud. Considerăm că nu ar trebui să faceți compromisuri în ceea ce privește ușurința de utilizare, flexibilitatea, performanța și securitatea.
Odată cu trecerea VM-urilor confidențiale în etapa beta, am devenit primul furnizor important de servicii cloud care oferă un astfel de nivel de securitate și izolare — și oferim clienților o opțiune simplă și ușor de utilizat, atât pentru aplicațiile noi, cât și pentru cele "portate" (probabil referindu-se la aplicațiile care pot fi rulate în cloud fără modificări semnificative, nota traducătorului). Oferim:
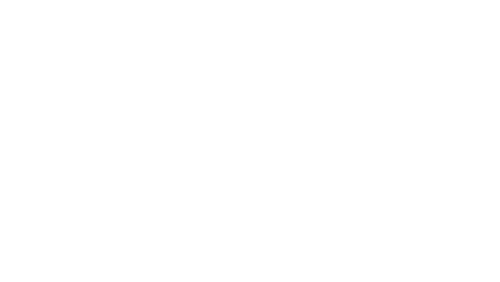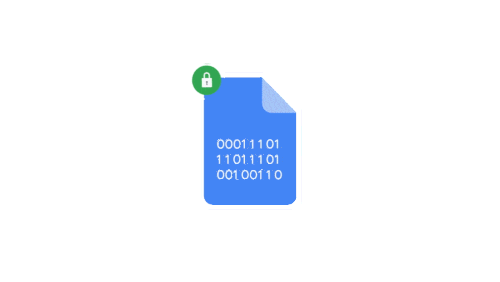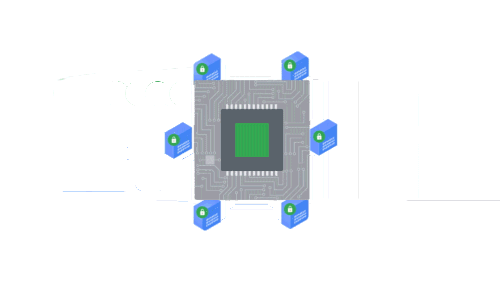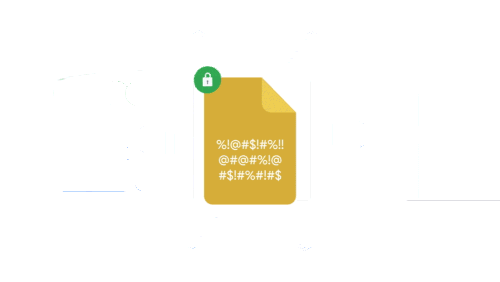
Confidențialitate fără egal: clienții pot proteja confidențialitatea datelor lor sensibile în cloud chiar și în timpul procesării acestora. VM-urile confidențiale utilizează funcția Secure Encrypted Virtualization (SEV) de generație a doua a procesoarelor AMD EPYC. Datele tale rămân criptate pe parcursul utilizării, indexării, interogării și învățării. Cheile de criptare sunt generate în hardware, separat pentru fiecare mașină virtuală, și nu părăsesc niciodată hardware-ul.
Inovații îmbunătățite: computing-ul confidențial poate deschide scenarii de procesare care anterior erau imposibile. Companiile pot acum să schimbe seturi de date confidențiale și să colaboreze asupra cercetărilor în cloud, menținând în același timp confidențialitatea.
Confidențialitate pentru sarcini de lucru „portate”: scopul nostru este să simplificăm computing-ul confidențial. Trecerea la VM-uri confidențiale este fără cusur - toate sarcinile de lucru din GCP, care rulează în mașini virtuale, pot trece la VM-uri confidențiale. Totul este simplu - doar trebuie să bifezi o „casetă”.
Protecție împotriva amenințărilor avansate: computing-ul confidențial se bazează pe protecția Shielded VMs împotriva rootkit-urilor și bootkit-urilor, ajutând la asigurarea integrității sistemului de operare ales pentru a rula în VM-uri confidențiale.
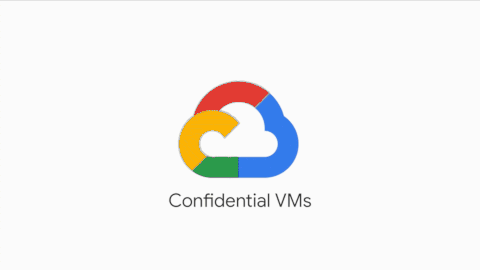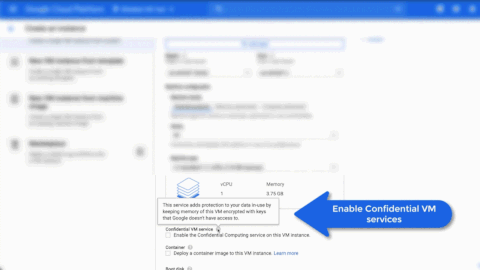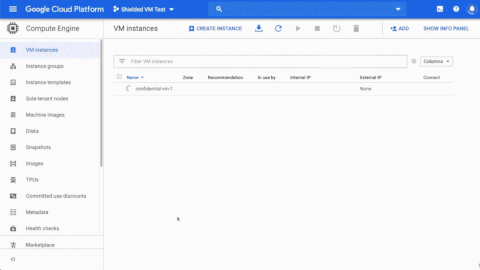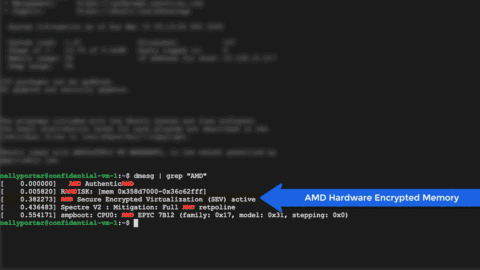
Baze despre VM-uri confidențiale
VM-urile confidențiale funcționează pe mașini virtuale N2D, care sunt alimentate de procesoare AMD EPYC de generație a doua. Datorită funcției AMD SEV, se asigură o performanță ridicată pentru majoritatea sarcinilor de lucru compute intensive, menținând în același timp memoria RAM a mașinii virtuale criptată cu o cheie separat generată și gestionată de procesorul EPYC. Cheile sunt create de coprocesorul AMD Secure Processor la crearea mașinii virtuale, fiind exclusive în acesta, ceea ce le face inaccesibile atât pentru Google, cât și pentru alte mașini virtuale care rulează pe același nod.
În plus față de criptarea hardware integrată a memoriei RAM, creăm VM-uri confidențiale deasupra VM-urilor Shielded, pentru a asigura rezistența la atacuri asupra imaginii sistemului de operare, verificarea integrității firmware-ului, fișierelor binare ale nucleului și driver-elor. Imaginile oferite de Google includ Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) și RHEL 8.2. Lucrăm la Centos, Debian și altele, pentru a oferi alte imagini ale sistemelor de operare.
De asemenea, colaborăm îndeaproape cu echipa de ingineri AMD Cloud Solution pentru a ne asigura că criptarea memoriei mașinii virtuale nu afectează performanța. Am adăugat suport pentru noi drivere OSS (nvme și gvnic) pentru a gestiona solicitările către subsistemul de stocare și traficul de rețea cu o lățime de bandă mai mare decât protocoalele vechi. Aceasta a permis confirmarea că indicii de performanță ai VM-urilor Confidential sunt aproape de cei ai mașinilor virtuale obișnuite.
D gracias Secure Encrypted Virtualization, integrată în a doua generație de procesoare AMD EPYC, se asigură o funcție inovatoare de securitate hardware care protejează datele într-un mediu virtualizat. Pentru a sprijini noile GCE Confidential VMs N2D, am colaborat cu Google pentru a ajuta clienții să își protejeze datele și să asigure performanța sarcinilor lor de lucru. Suntem foarte încântați să vedem că VM-urile Confidential au un nivel de performanță foarte similar cu cel al mașinilor virtuale tipice N2D pentru diverse sarcini de lucru.
Raghu Nambiar, vicepreședinte, Ecosistem Data Center, AMD
Tehnologia care schimbă regulile jocului
Computarea confidențială poate ajuta la transformarea modului în care companiile își procesează datele în cloud, menținând în același timp confidențialitatea și securitatea. Pe lângă alte avantaje, companiile vor putea colabora fără a compromite confidențialitatea seturilor de date. O astfel de colaborare, la rândul ei, ar putea duce la dezvoltarea unor tehnologii și idei mult mai transformative, imaginați-vă, de exemplu, posibilitatea de a crea rapid vaccinuri și tratamente pentru boli ca rezultat al unei astfel de colaborări sigure.
Așteptăm cu nerăbdare să vedem oportunitățile pe care această tehnologie le deschide pentru compania dumneavoastră. Consultați , pentru a afla mai multe.
P.S. Nu este prima și, sperăm, nu va fi ultima dată când Google lansează o tehnologie care schimbă lumea. Așa cum a fost cu Kubernetes recent. Ne sprijinim și promovăm tehnologiile Google — instruim specialiști IT în Rusia. Compania noastră este unul dintre cele 3 Kubernetes Certified Service Provider și singurul Kubernetes Training Partner din Rusia. De aceea, în fiecare primăvară și toamnă, desfășurăm intensive de formare Kubernetes. Cele mai apropiate intensive vor avea loc între 28-30 septembrie și 14–16 octombrie .
Sursa: habr.com
