

1. Introducere
Fiecare companie, chiar și cea mai mică, are nevoie de autentificare, autorizare și monitorizarea utilizatorilor (familia de protocoale AAA). La început, AAA este bine realizat folosind protocoale precum RADIUS, TACACS+ și DIAMETER. Totuși, pe măsură ce numărul utilizatorilor și al companiei crește, de asemenea, cresc și cerințele: vizibilitatea maximă a gazdelor și dispozitivelor BYOD, autentificarea multifactorială, crearea unei politici de acces în mai multe straturi și multe altele.
Pentru astfel de cerințe, se potrivesc perfect soluțiile din clasa NAC (Controlul Accesului în Rețea). În ciclul de articole dedicat (Motorul de Servicii de Identitate) — o soluție NAC pentru controlul accesului utilizatorilor la rețeaua internă, având în vedere contextul, vom analiza detaliat arhitectura, inițializarea, configurarea și licențierea soluției.
Vreau să reamintesc pe scurt că Cisco ISE permite:
Crearea rapidă și simplă a accesului pentru oaspeți în WLAN dedicată;
Detectarea dispozitivelor BYOD (de exemplu, PC-urile personale ale angajaților aduse la birou);
Centralizarea și aplicarea politicilor de securitate pentru utilizatorii domeni și nedomeni prin utilizarea etichetelor de grup de securitate SGT (tehnologia );
Verificarea calculatoarelor pentru anumite programe instalate și respectarea standardelor (posturing);
Clasificarea și profilarea dispozitivelor finale și a celor de rețea;
Oferirea vizibilității dispozitivelor finale;
Transmiterea jurnaleleor de evenimente logon/logoff pentru utilizatori, conturile lor (identitate) către NGFW pentru a încheia politici bazate pe utilizatori;
Integrând nativ cu Cisco StealthWatch și punând în carantină gazdele suspecte implicate în incidente de securitate ();
Și alte funcții standard pentru servere AAA.
Despre Cisco ISE au scris deja colegii din industrie, așa că ulterior recomand să consultați: ,.
2. Arhitectura
În arhitectura Identity Services Engine există 4 entități (noduri): nodul de gestionare (Policy Administration Node), nodul de distribuire a politicilor (Policy Service Node), nodul de monitorizare (Monitoring Node) și nodul PxGrid (PxGrid Node). Cisco ISE poate fi într-o instalare autonomă (standalone) sau distribuită (distributed). În varianta Standalone, toate entitățile se află pe o singură mașină virtuală sau server fizic (Secure Network Servers — SNS), iar în varianta Distributed, nodurile sunt distribuite pe diferite dispozitive.
Policy Administration Node (PAN) — nodul obligatoriu care permite efectuarea tuturor operațiunilor administrative pe Cisco ISE. Acesta prelucrează toate configurațiile sistemului legate de AAA. În configurația distribuită (nodurile pot fi instalate ca mașini virtuale separate) puteți avea cel mult două PAN pentru redundanță — mod Active/Standby.
Policy Service Node (PSN) — nodul obligatoriu care asigură accesul la rețea, starea, accesul oaspeților, furnizarea de servicii clienților și profilarea. PSN evaluează politica și o aplică. De obicei, PSN se instalează în mai multe exemplare, în special în configurația distribuită, pentru o funcționare mai redundantă și distribuită. Bineînțeles, aceste noduri sunt instilate în segmente diferite, pentru a nu pierde oportunitățile de a asigura accesul autenticat și autorizat nici măcar o secundă.
Monitoring Node (MnT) — nodul obligatoriu care stochează jurnalele de evenimente, logurile altor noduri și politicile din rețea. Nodul MnT oferă unelte avansate pentru monitorizare și depanare, colectează și compară diferite date, oferind de asemenea rapoarte detaliate. Cisco ISE permite maximum două noduri MnT, formând astfel redundanță — mod Active/Standby. Totuși, ambele noduri, atât activ cât și pasiv, colectează logurile.
PxGrid Node (PXG) — nodul care aplică protocolul PxGrid și asigură comunicarea între alte dispozitive care suportă PxGrid.
— un protocol care asigură integrarea produselor infrastructurii IT și de securitate pentru diferiți furnizori: sisteme de monitorizare, sisteme de detecție și prevenire a intruziunilor, platforme de management al politicilor de securitate și multe alte soluții. Cisco PxGrid permite schimbul de context într-un mod unidirecțional sau bidirecțional cu multe platforme fără a necesita utilizarea API-urilor, permițând astfel utilizarea tehnologiei. (etichete SGT), modificarea și aplicarea politicii ANC (Adaptive Network Control), precum și realizarea de profilare — definirea modelului dispozitivului, sistemului de operare, locației și altele.
În configurația de înaltă disponibilitate, nodurile PxGrid replică informația între noduri prin intermediul PAN. În cazul în care PAN este oprit, nodul PxGrid încetează să mai autentifice, autorizeze și să efectueze contabilizarea utilizatorilor.
Mai jos este ilustrată schematic funcționarea diferitelor entități Cisco ISE în rețeaua corporativă.
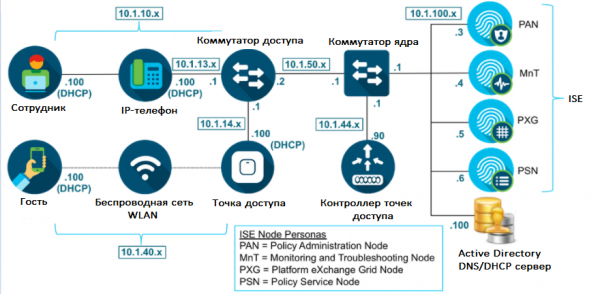 Figura 1. Arhitectura Cisco ISE
3. Cerințe
Cisco ISE poate fi implementat, la fel ca majoritatea soluțiilor moderne, fie virtual, fie fizic ca un server dedicat.
Dispozitivele fizice cu software Cisco ISE instalat se numesc SNS (Secure Network Server). Există trei modele: SNS-3615, SNS-3655 și SNS-3695 pentru afaceri mici, mijlocii și mari. În Tabelul 1 este prezentată informația din SNS.
Tabelul 1. Tabel comparativ SNS pentru diferite dimensiuni
Parametru
SNS 3615 (Mic)
SNS 3655 (Mediu)
SNS 3695 (Mare)
Numărul de dispozitive finale suportate în instalarea Standalone
10000
25000
50000
Numărul de dispozitive finale suportate pentru fiecare PSN
10000
25000
100000
CPU (Intel Xeon 2.10 GHz)
8 nuclee
12 nuclee
12 nuclee
RAM
32 GB (2 x 16 GB)
96 GB (6 x 16 GB)
256 GB (16 x 16 GB)
HDD
1 x 600 GB
4 x 600 GB
8 x 600 GB
RAID hardware
Nu
RAID 10, controler RAID prezent
RAID 10, controler RAID prezent
Interfețe de rețea
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
În ceea ce privește implementările virtuale, sunt suportate hypervoizorii VMware ESXi (se recomandă cel puțin versiunea 11 pentru ESXi 6.0), Microsoft Hyper-V și Linux KVM (RHEL 7.0). Resursele trebuie să fie aproximativ aceleași ca în tabelul de mai sus sau mai mari. Totuși, cerințele minime pentru mașina virtuală pentru micile afaceri sunt: 2 CPU cu frecvența de 2.0 GHz și mai mult, 16 GB RAM și 200 GB HDD.
Pentru clarificarea celorlalte detalii de implementare Cisco ISE, contactați sau , .
4. Instalare
La fel ca majoritatea altor produse Cisco, ISE poate fi testat în mai multe moduri:
– serviciu în cloud cu șabloane de laborator preinstalate (este necesar un cont Cisco);
– cerere cu software-ul specific Cisco (metodă pentru parteneri). Creați un caz cu următoarea descriere tipică: Tip produs [ISE], Software ISE [ise-2.7.0.356.SPA.x8664], Patch ISE [ise-patchbundle-2.7.0.356-Patch2-20071516.SPA.x8664];
— contactați orice partener autorizat pentru a realiza un proiect pilot gratuit.
1) După crearea unei mașini virtuale, dacă ați solicitat un fișier ISO, și nu un șablon OVA, va apărea o fereastră în care ISE va solicita selectarea instalării. Pentru aceasta, în loc de nume de utilizator și parolă, trebuie să scrieți „setup«!
Notă: dacă ați desfășurat ISE dintr-un șablon OVA, datele de conectare sunt admin / MyIseYPass2 (acestea și multe altele sunt specificate în documentația oficială) ).
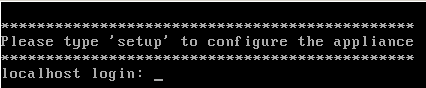 Figura 2. Instalarea Cisco ISE
2) Apoi, trebuie să completați câmpurile necesare, cum ar fi adresa IP, DNS, NTP și altele.
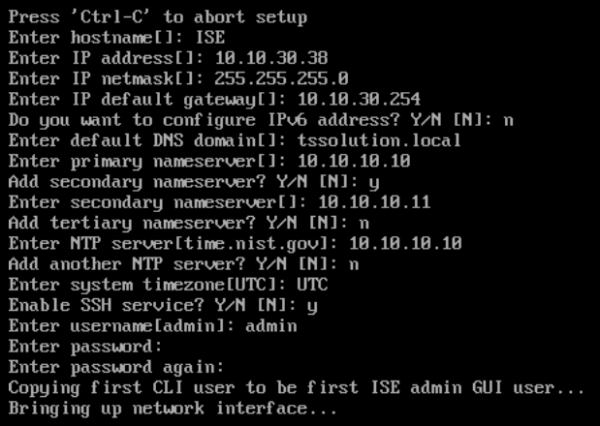 Figura 3. Inițializarea Cisco ISE
3) După aceea, dispozitivul se va reporni și veți putea accesa interfața web prin adresa IP specificată anterior.
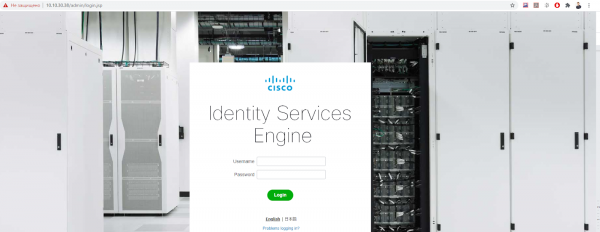 Figura 4. Interfața web Cisco ISE
4) In the tab Administrație > Sistem > Implementare puteți alege ce noduri (entități) sunt incluse pe dispozitivul respectiv. Nodul PxGrid activat aici.
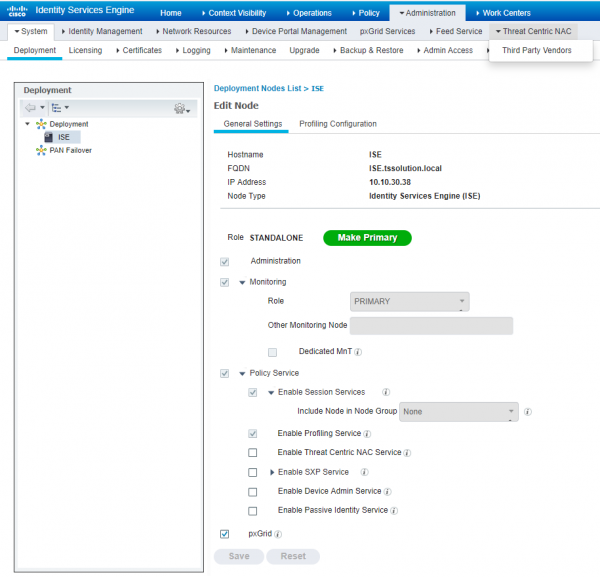 Figura 5. Gestionarea entităților Cisco ISE
5) Apoi, în tab-ul Administrație > Sistem > Acces Admin > Autentificare recomand configurarea politicii de parole, metoda de autentificare (certificat sau parolă), termenul de expirare a contului și alte setări.
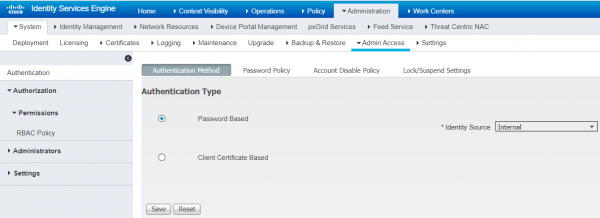 Figura 6. Configurarea tipului de autentificare
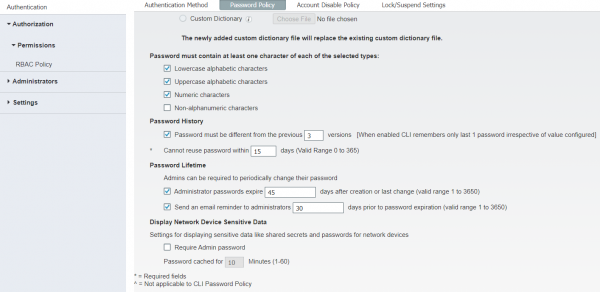 Figura 7. Setările politicii de parole
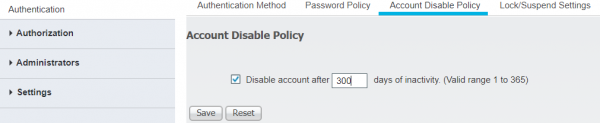 Figura 8. Configurarea deconectării contului după expirarea timpului
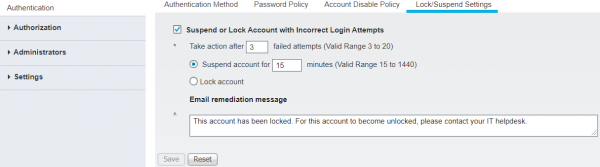 Figura 9. Configurarea blocării conturilor
6) În tab-ul Administrație > Sistem > Acces Admin > Administratori > Utilizatori Admin > Adăugați puteți crea un nou administrator.
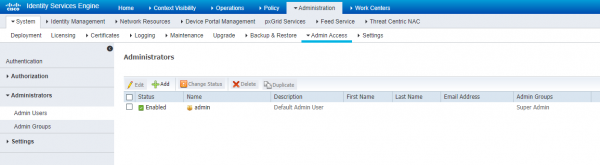 Figura 10. Crearea unui administrator local Cisco ISE
7) Noul administrator poate face parte dintr-un nou grup sau din grupuri predefinite. Managementul grupurilor de administratori se efectuează în acest panou în tab-ul Grupe Admin. În tabelul 2 sunt prezentate informațiile despre administratorii ISE, drepturile și rolurile lor.
Tabelul 2. Grupele de administratori Cisco ISE, nivelurile de acces, permisiuni și restricții
Numele grupului de administratori
Permisiuni
Limitări
Administrator Personalizare
Configurarea portalelor pentru oaspeți, sponsori, administrarea și personalizarea
Imposibilitatea de a modifica politicile, a vizualiza rapoartele
Administrator Helpdesk
Posibilitatea de a vizualiza tabloul de bord principal, toate rapoartele, alertele și de a depana fluxurile
Nu se pot modifica, crea sau șterge rapoarte, alerte și jurnale de autentificare
Identity Admin
Gestionarea utilizatorilor, privilegiile și rolurile, posibilitatea de a vizualiza jurnalele, rapoartele și alertele
Nu se pot modifica politicile, efectua sarcini la nivel de OS
MnT Admin
Monitorizare completă, rapoarte, alerte, jurnale și gestionarea acestora
Imposibilitatea de a modifica nicio politică
Network Device Admin
Drepturi de a crea, modifica obiecte ISE, vizualiza jurnalele, rapoartele, tabloul de bord principal
Nu se pot modifica politicile, efectua sarcini la nivel de OS
Policy Admin
Gestionare completă a tuturor politicilor, modificarea profilurilor, setărilor, vizualizarea rapoartelor
Imposibilitatea de a efectua setări cu acreditive, obiecte ISE
RBAC Admin
Toate setările din tab-ul Operations, configurarea politicii ANC, gestionarea rapoartelor
Nu se pot modifica alte politici decât ANC, efectua sarcini la nivel de OS
Super Admin
Drepturi asupra tuturor setărilor, rapoartelor și gestionării, poate șterge și modifica acreditivele administratorilor
Nu poate modifica, șterge un alt profil din grupul Super Admin
System Admin
Toate setările din tab-ul Operations, gestionarea setărilor sistemului, politica ANC, vizualizarea rapoartelor
Nu se pot modifica alte politici decât ANC, efectua sarcini la nivel de OS
External RESTful Services (ERS) Admin
Acces complet la REST API Cisco ISE
Numai pentru autorizare, gestionarea utilizatorilor locali, gazdelor și grupurilor de securitate (SG)
External RESTful Services (ERS) Operator
Drepturi de citire REST API Cisco ISE
Numai pentru autorizare, gestionarea utilizatorilor locali, gazdelor și grupurilor de securitate (SG)
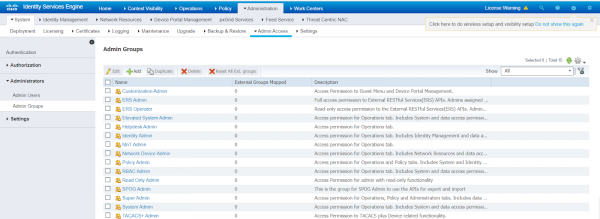 Figura 11. Grupurile de administratori presetate Cisco ISE
8) În plus, în tab-ul Authorization > Permissions > RBAC Policy se pot edita drepturile administratorilor presetati.
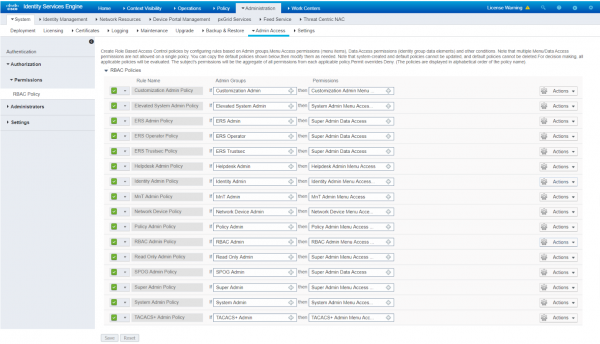 Figura 12. Gestionarea drepturilor profilurilor presetate de administratori Cisco ISE
9) În tab-ul Administration > System > Settings toate setările sistemului (DNS, NTP, SMTP și altele) sunt disponibile. Le puteți completa aici, în cazul în care ați omis asta la inițializarea inițială a dispozitivului.
5. Concluzie
Acesta a fost sfârșitul primului articol. Am discutat despre eficiența soluției NAC Cisco ISE, arhitectura sa, cerințele minime și opțiunile de implementare, precum și instalarea inițială.
În articolul următor, vom analiza crearea conturilor, integrarea cu Microsoft Active Directory și, de asemenea, crearea accesului pentru oaspeți.
Dacă aveți întrebări legate de acest subiect sau aveți nevoie de ajutor pentru testarea produsului, contactați-ne la .
Urmăriți actualizările pe canalele noastre (, , , , ).
Sursa: habr.com
