

Noua metodă de atac ocolește problema „jitters-ului de rețea”, care poate afecta succesul atacurilor prin canale externe.
Noua metodă, dezvoltată de cercetători de la Universitatea Leuwen (Belgia) și Universitatea New York din Abu Dhabi, a arătat că atacatorii pot folosi caracteristicile protocoalelor de rețea pentru a organiza scurgeri de informații confidențiale.
Această metodă, denumită , a fost demonstrată anul acesta la conferința Usenix și folosește caracteristicile procesării cererilor simultane de către protocoalele de rețea pentru a elimina una dintre problemele atacurilor de tip remote pe timp prin canale externe.
Problemele atacurilor de tip remote pe timp
În cadrul atacurilor temporale, atacatorii măsoară diferențele în timpul de execuție al diferitelor comenzi, încercând să ocolească protecția oferită prin criptare și să obțină date despre informațiile confidențiale, cum ar fi cheile de criptare, corespondența privată și comportamentul utilizatorilor în timpul navigării pe web.
Dar pentru implementarea cu succes a atacurilor temporale, atacatorul are nevoie de o cunoaștere precisă a timpului necesar aplicației atacate pentru procesarea cererii.
Acest lucru devine problematic atunci când atacăm sisteme remote, cum ar fi serverele web, deoarece întârzierea în rețea (jitter) duce la variații în timpul de răspuns, complicând calculul timpului de procesare.
În cursul atacurilor de tip remote pe timp, atacatorii trimit de obicei fiecare comandă de mai multe ori și efectuează o analiză statistică a timpului de răspuns pentru a reduce influența jitter-ului de rețea. Dar această metodă este utilă doar într-o anumită măsură.
„Cu cât diferența de timp este mai mică, cu atât sunt necesare mai multe cereri, iar la un anumit moment calculul devine imposibil”, ne spune cercetătorul în securitatea datelor și principalul autor al lucrării despre acest nou tip de atac, Tom Van Goetem.
Atac pe timp „fără timp”
Metoda dezvoltată de Goetem și colegii săi realizează atacuri remote pe timp astfel încât să elimine influența jitter-ului de rețea.
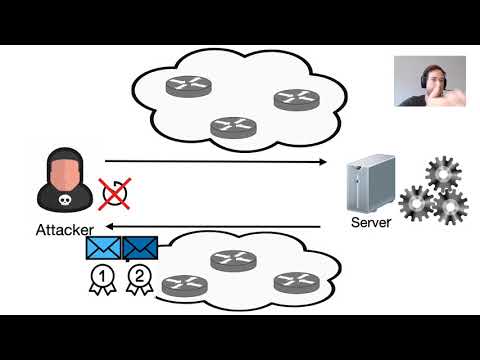
Principiul care stă la baza atacului pe timp fără timp este simplu: trebuie să facem astfel încât cererile să ajungă pe server în exact același moment, și nu să fie transmise secvențial.
Simultanitatea garantează că toate cererile se află în aceleași condiții de rețea și că drumul dintre atacator și server nu influențează procesarea lor. Ordinea în care sunt primite răspunsurile va oferi atacatorului toate informațiile necesare pentru a compara timpii de execuție.
"Principalul avantaj al atacurilor temporale fără timp este că acestea sunt mult mai precise, astfel încât sunt necesare mai puține cereri. Acest lucru îi permite atacatorului să recunoască diferențele de timp de execuție de până la 100 ns", spune Van Goetem.
Diferența minimă de timp observată de cercetători în cazul unui atac temporal tradițional prin Internet a fost de 10 µs, adică de 100 de ori mai mult decât în cazul atacurilor cu cereri simultane.
Cum se asigură simultaneitatea
"Asigurăm simultaneitatea prin includerea ambelor cereri într-un singur pachet de rețea", explică Van Goetem. "În practică, implementarea depinde în principal de protocolul de rețea."
Pentru a trimite cereri simultane, cercetătorii utilizează funcționalitățile diferitelor protocoale de rețea.
De exemplu, HTTP/2, care devine rapid standardul de facto pentru serverele web, suportă "multiplexarea cererilor" — o funcție care permite clientului să trimită mai multe cereri în paralel printr-o singură conexiune TCP.
"În cazul HTTP/2, trebuie doar să ne asigurăm că ambele cereri sunt incluse într-un singur pachet (de exemplu, scriind-le simultan în socket)". Totuși, această metodă are propriile nuanțe. De exemplu, în majoritatea rețelelor de livrare a conținutului, cum ar fi Cloudflare, care furnizează conținut pentru o mare parte din web, conexiunea între serverele de front și site se realizează prin protocolul HTTP/1.1, care nu suportă multiplexarea cererilor.
Deși acest lucru reduce eficiența atacului temporal, ele rămân totuși mai precise decât atacurile tradiționale la distanță bazate pe timp, deoarece elimină jitter-ul dintre atacator și serverul CDN de frontieră.
În cazul protocoalelor care nu suportă multiplexarea cererilor, atacatorii pot utiliza un protocol de rețea intermediar care încorporează cererile.
Cercetătorii au demonstrat cum funcționează atacul temporal în afara timpului în rețeaua Tor. În acest caz, atacatorul înglobează multiple solicitări într-o celulă Tor - un pachet criptat, transmis între nodurile rețelei Tor în pachete TCP unice.
„Deoarece lanțul Tor pentru serviciile onion parcurge tot drumul până la server, putem garanta că solicitările vor ajunge simultan”, spune Van Goetem.
Atacuri temporale în practică
În articolul său, cercetătorii au analizat atacuri temporale în trei situații diferite.
Upon atacuri directe temporale atacatorul se conectează direct la server și încearcă să organizeze o scurgere de informații secrete legate de aplicație.
„Deoarece majoritatea aplicațiilor web nu iau în considerare faptul că atacurile temporale pot fi foarte practice și precise, considerăm că multe site-uri web sunt vulnerabile la astfel de atacuri”, afirmă Van Goeten.
Upon atacuri intersite temporale atacatorul efectuează solicitări către alte site-uri web din browserul victimei și face presupuneri cu privire la conținutul informațiilor confidențiale, observând secvența răspunsurilor.
Atacatorii au folosit acest mecanism pentru a exploata vulnerabilitatea programului de recompense pentru bug-uri HackerOne și au obținut informații precum cuvintele cheie utilizate în rapoartele confidențiale despre vulnerabilitățile nerezolvate.
„Căutam cazuri în care atacul temporal fusese înregistrat anterior, dar nu fusese considerat eficient. Despre bug-ul HackerOne s-a raportat cel puțin de trei ori (identificatorii bug-ului: , și ), dar nu a fost remediat deoarece se credea că acest atac nu poate fi exploatat. Atunci am creat un simplu proiect de cercetare intern cu atacuri temporale în afara timpului.
La acea vreme, era încă foarte neoptimizat, deoarece continuăm să ne ocupăm cu detaliile atacului, dar, cu toate acestea, s-a dovedit destul de precis (pe conexiunea mea WiFi de acasă am reușit să obțin rezultate foarte precise).
Cercetătorii au încercat de asemenea să efectueze atacuri temporale în afara timpului pe protocolul WiFi WPA3.
Unul dintre coautorii articolului, Matti Vanhoef, a descoperit anterior . Dar timpul fie a fost prea scurt pentru a fi folosit pe dispozitive cu performanțe ridicate, fie nu a putut fi utilizat împotriva serverelor.
„Cu ajutorul unui nou tip de atacuri temporale fără timp, am demonstrat că se poate folosi handshake-ul de autentificare (EAP-pwd) împotriva serverelor, chiar dacă acestea rulează pe hardware puternic”, explică Van Goetem.
Momentul ideal
În articolul lor, cercetătorii au oferit recomandări pentru protejarea serverelor împotriva atacurilor temporale fără timp, de exemplu, limitarea execuției la un timp constant și adăugarea unei întârzieri aleatoare. Implementarea unor măsuri practice de protecție împotriva atacurilor temporale directe, care să afecteze puțin funcționarea rețelei, necesită cercetări suplimentare.
„Considerăm că acest domeniu de cercetare se află într-o etapă foarte timpurie de dezvoltare și necesită studii mult mai aprofundate”, afirmă Van Goetem.
În viitoarele cercetări, ar putea fi investigate alte metode pe care autorii de atacuri le-ar putea folosi pentru a efectua atacuri temporale simultane, alte protocoale și straturi intermediare de rețea care pot fi atacate, precum și evaluarea vulnerabilității site-urilor web populare care permit astfel de cercetări în cadrul unor programe de descoperire a bug-urilor.
Numele „fără timp” a fost ales „deoarece la aceste atacuri nu am folosit nicio informație (absolută) despre timp”, explică Van Goetem.
„În plus, ele pot fi considerate 'fără timp' și pentru că atacurile (la distanță) temporale au fost utilizate de mult, iar, conform cercetărilor noastre, situația se va agrava doar”.
Textul complet al raportului cu Usenix se află .
În numele publicității
cu protecție împotriva atacurilor DDoS și cele mai noi echipamente. Toate acestea se referă la serverele noastre epice. Configurația maximă - 128 nuclee CPU, 512 GB RAM, 4000 GB NVMe.
Sursa: habr.com
