

Despre lansarea versiunii 12 a Sysmon s-a anunțat pe 17 septembrie pe . De fapt, în această zi au fost lansate și noi versiuni ale Process Monitor și ProcDump. În acest articol, voi împărtăși o inovație cheie și ambivalentă a versiunii 12 a Sysmon — tipul de evenimente cu ID-ul Event 24, în care este înregistrată activitatea cu clipboard-ul.
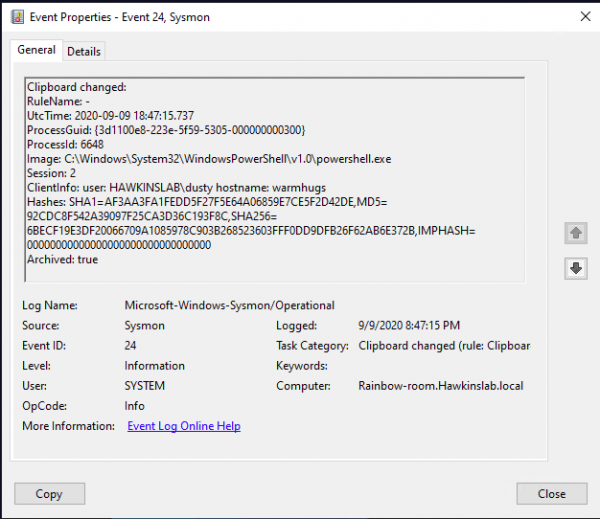
Informațiile din acest tip de evenimente deschid noi oportunități de control asupra activității suspecte (dar și noi vulnerabilități). Astfel, veți putea înțelege cine, de unde și ce anume a încercat să copieze. În continuare, voi descrie câteva câmpuri ale noului eveniment și câteva cazuri de utilizare.
Evenimentul nou conține următoarele câmpuri:
Image: procesul ale cărui date au fost scrise în clipboard.
Session: sesia în care s-a realizat scrierea în clipboard. Aceasta poate fi system(0)
în cazul lucrului în modul interactiv sau la distanță etc.
ClientInfo: conține numele utilizatorului sesiunii, iar în cazul unei sesiuni de la distanță — numele gazdei sursă și adresa IP, dacă aceste date sunt disponibile.
Hashes: definește numele fișierului în care a fost salvat textul copiat (similar cu evenimentele de tip FileDelete).
Archived: starea, dacă textul din clipboard a fost salvat în directorul arhivă Sysmon.
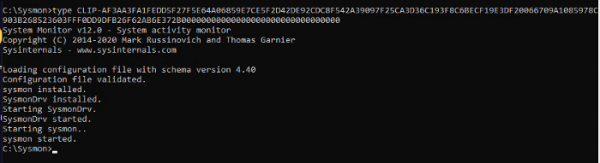
Cele două câmpuri de la final generează îngrijorare. Problema este că, începând cu versiunea 11, Sysmon poate (în funcție de setări) salva diferite date în directorul său de arhivă. De exemplu, Event ID 23 înregistrează evenimente legate de ștergerea fișierelor și le poate salva tot în același director de arhivă. Numele fișierelor create ca urmare a activității cu clipboard-ul primesc eticheta CLIP. Fișierele în sine conțin datele exacte care au fost copiate în clipboard.
Așa arată un fișier salvat
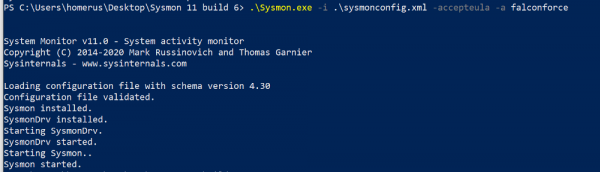
Salvarea într-un fișier este activată la instalare. Se pot stabili liste albe de procese pentru care textul nu va fi salvat.
Așa arată instalarea Sysmon cu setările corespunzătoare pentru directorul de arhivă:
Aici, cred că merită să ne amintim de managerii de parole, care folosesc de asemenea clipboard-ul. Prezența Sysmon în sistemul cu un manager de parole vă va permite (sau va permite unui atacator) să capteze aceste parole. Dacă presupunem că știți ce proces alocă textul copiat (iar acest lucru nu este întotdeauna procesul managerului de parole, ci poate fi un svchost oarecare), această excepție poate fi adăugată în lista albă și nu va fi salvată.
Poate că nu știați, dar textul din clipboard este capturat de serverul de la distanță atunci când comutați la el în modul de sesiune RDP. Dacă aveți ceva în clipboard și comutați între sesiunile RDP, aceste informații vor călători cu dumneavoastră.
Să facem un rezumat al capabilităților Sysmon în ceea ce privește clipboard-ul.
Se înregistrează:
- Copierea textului lipit prin RDP și local;
- Capturarea datelor din clipboard de către diverse utilitare/procese;
- Copierea/lipirea textului de la/spre o mașină virtuală locală, chiar dacă acest text nu a fost lipit încă.
Nu se înregistrează:
- Copierea/lipirea fișierelor de la/spre o mașină virtuală locală;
- Copierea/lipirea fișierelor prin RDP.
- Un malware care capturează clipboard-ul dumneavoastră scrie doar în clipboard.
Deși are ambiguități, acest tip de evenimente va permite restabilirea algoritmului de acțiune al atacatorului și va ajuta la identificarea datelor anterior inaccesibile pentru a forma post-mortem-uri după atacuri. Dacă înregistrarea conținutului în clipboard este totuși activată, este crucial să se înregistreze fiecare acces la directorul arhivă și să se identifice potențialele amenințări (inițiate nu de sysmon.exe).
Pentru înregistrarea, analiza și reacția la evenimentele menționate mai sus, poate fi utilizat instrumentul , care combină toate cele trei abordări și, în plus, este un depozit centralizat eficient pentru toate datele brute colectate. Putem să-i configurăm integrarea cu sistemele SIEM populare pentru a minimiza costurile de licențiere prin transferul procesării și stocării datelor brute în InTrust.
Pentru a afla mai multe despre InTrust, citiți articolele noastre anterioare sau .
(articol popular)
Sursa: habr.com
