

Articolul va discuta despre problemele organizării infrastructurii de rețea prin metodele tradiționale și despre soluțiile pentru aceste probleme folosind tehnologii cloud.
Pentru referință. Nebula este un mediu SaaS pentru gestionarea de la distanță a infrastructurii de rețea. Toate dispozitivele care suportă Nebula sunt gestionate din cloud printr-o conexiune sigură. Se poate administra o infrastructură de rețea distribuită de amploare dintr-un singur centru, fără a depune eforturi pentru a o crea.
De ce este necesar un alt serviciu cloud?
Principala problemă în gestionarea infrastructurii de rețea nu constă în proiectarea rețelei și achiziția de echipamente, nici măcar în montarea acestora în rack, ci în tot ce trebuie făcut ulterior cu această rețea.
Rețea nouă — griji vechi.
Atunci când se pune în funcțiune un nou nod de rețea după montajul și conectarea echipamentului, începe configurarea inițială. Din perspectiva „marelui șef” — nu este nimic complicat: „Luăm documentația de lucru a proiectului și începem să configurăm...” Este ușor de spus când toate elementele de rețea se află într-un singur centru de date. Însă, dacă acestea sunt dispersate în filiale, apare durerea de cap legată de asigurarea accesului de la distanță. Acesta este un cerc vicios: pentru a obține acces de la distanță prin rețea, trebuie să configurăm echipamentele de rețea, iar pentru aceasta avem nevoie de acces la rețea.
Trebuie să găsim diverse scheme pentru a ieși din impasul descris mai sus. De exemplu, un laptop cu acces la Internet printr-un modem USB 4G este conectat printr-un cablu patch la rețeaua configurată. Pe acest laptop se ridică un client VPN, iar prin intermediul acestuia, administratorul de rețea din sediul central încearcă să obțină acces la rețeaua filialei. Schema nu este cea mai transparentă — chiar dacă ducem laptopul cu VPN-ul configurat anterior la locația de la distanță și cerem să fie pornit, nu este deloc sigur că totul va funcționa din prima. Mai ales dacă este vorba despre o altă regiune cu un alt furnizor.
Se pare că cea mai sigură metodă este să avem „de cealaltă parte a cablului” un specialist bun care să poată configura partea sa conform proiectului. Dacă nu avem pe cineva în filială, rămân variante: fie externalizarea, fie o delegație.
Este nevoie de un sistem de monitorizare. Trebuie să fie instalat, configurat și întreținut (cel puțin să se supravegheze spațiul de pe disc și să se realizeze periodic copii de rezervă). Și care nu știe nimic despre echipamentele noastre până nu îi comunicăm. Pentru aceasta, trebuie să specifice setările pentru toate unitățile de echipament și să urmărească în mod regulat actualitatea înregistrărilor.
Este minunat când în echipă există un «om-orchestră», care, pe lângă cunoștințele specifice ale unui administrator de sistem, știe să lucreze cu Zabbix sau cu un alt sistem similar. Altfel, angajăm o altă persoană sau externalizăm.
Notă. Cele mai triste greșeli încep cu cuvintele: „Ce e atât de complicat în a configura acest Zabbix (Nagios, OpenView etc.)? Îl voi instala rapid și gata!”
De la implementare la exploatare
Să luăm un exemplu concret.
Am primit un mesaj de alarmă că undeva nu răspunde un punct de acces WiFi.
Unde se află?
Desigur, un bun administrator de rețea are propriul său ghid, în care este notată totul. Problema apare atunci când trebuie să împărtășească aceste informații. De exemplu, trebuie să trimitem urgent un mesager pentru a clarifica situația, iar pentru aceasta trebuie să dăm ceva de genul: „Punctul de acces se află în centrul de afaceri pe strada Constructorilor, casa 1, la etajul 3, biroul N 301 lângă ușa de intrare sub tavan”.
Să presupunem că ne-am nimerit bine și punctul de acces se alimentează prin PoE, iar comutatorul permite resetarea de la distanță. Nu trebuie să mergem, dar avem nevoie de acces de la distanță la comutator. Rămâne de configurat redirecționarea porturilor prin PAT pe router și să ne ocupăm cu VLAN-ul pentru conectarea din exterior și așa mai departe. Este bine dacă totul este configurat dinainte. Munca poate să nu fie complicată, dar trebuie făcută.
Deci, am resetat punctul de acces alimentat. Nu a ajutat?
Să presupunem că ceva nu este în regulă cu partea hardware. Acum căutăm informații despre garanție, începutul utilizării și alte detalii interesante.
Referitor la WiFi. Utilizarea variantei de acasă WPA2-PSK, în care există o singură cheie pentru toate dispozitivele, nu este recomandată în medii corporative. În primul rând, o singură cheie pentru toți este pur și simplu nesigur, iar în al doilea rând, când un angajat pleacă, este necesar să schimbați această cheie comună și să reconfigurați toate dispozitivele pentru toți utilizatorii. Pentru a evita astfel de neplăceri, există WPA2-Enterprise cu autentificare individuală pentru fiecare utilizator. Dar pentru asta este necesar un server RADIUS - o altă unitate de infrastructură pe care trebuie să o controlați, să faceți backup-uri și așa mai departe.
Rețineți că, la fiecare etapă, fie că este vorba de implementare sau operare, am utilizat sisteme auxiliare. Acestea includ un laptop cu o conexiune „externă” la Internet, un sistem de monitorizare, o bază de date de referință pentru echipamente și RADIUS ca sistem de autentificare. Pe lângă dispozitivele de rețea, trebuie să întreținem și servicii externe.
În astfel de cazuri, puteți auzi sfatul: „Transferați totul în cloud și nu vă mai stresați”. Probabil există un Zabbix în cloud, poate undeva există un RADIUS în cloud și chiar o bază de date în cloud pentru a menține lista dispozitivelor. Problema este că toate acestea trebuie să fie integrate, nu în mod separat, „în aceeași sticlă”. Și totuși, apar întrebări legate de organizarea accesului, de configurarea inițială a dispozitivelor, de securitate și multe altele.
Cum arată acest lucru atunci când utilizați Nebula?
Desigur, la început „cloud-ul” nu știe nimic despre planurile noastre sau despre echipamentele achiziționate.
Mai întâi se creează profilul organizației. Asta înseamnă că întreaga infrastructură: sediul central și filialele sunt inițial introduse în cloud. Se specifică datele de identificare, se creează conturi pentru delegarea autorităților.
Înregistrarea dispozitivelor utilizate în cloud se poate face în două moduri: pe vechiul sistem - pur și simplu introducând seria în formularul online sau scanând codul QR cu ajutorul unui telefon mobil. Tot ce aveți nevoie pentru a doua metodă este un smartphone cu cameră și acces la Internet, inclusiv prin intermediul unui provider de telefonie mobilă.
Desigur, infrastructura necesară pentru stocarea informațiilor, atât cele contabile, cât și cele de configurare, este furnizată de Zyxel Nebula.
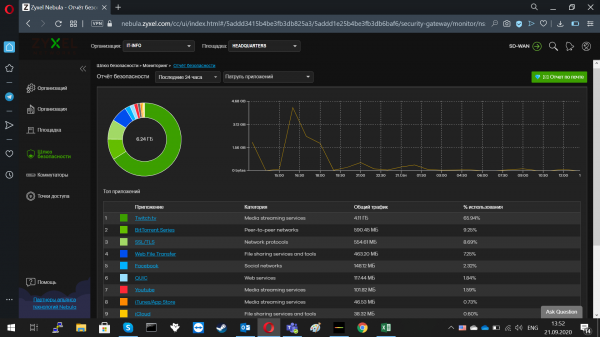
Figura 1. Raportul de securitate Nebula Control Center.
Ce este cu configurarea accesului? Deschiderea porturilor, redirecționarea traficului printr-un gateway de intrare, toate acele lucruri pe care administratorii de securitate drăgălesc le numesc: „a săpa găuri”? Din fericire, nu trebuie să faci nimic din toate acestea. Dispozitivele care funcționează cu Nebula stabilesc o conexiune ieșită. Iar administratorul se conectează nu la un dispozitiv separat, ci la cloud. Nebula acționează ca un intermediar între cele două conexiuni: cea cu dispozitivul și cea cu computerul administratorului de rețea. Aceasta înseamnă că etapa în care este chemat un administrator poate fi redusă la minimum sau omisă complet. Și fără „găuri” suplimentare în firewall.
Dar ce se întâmplă cu serverul RADUIS? Este necesară o anumită autentificare centralizată!
Și această funcționalitate este preluată de Nеbula. Autentificarea conturilor pentru accesul la echipamente se face printr-o bază de date protejată. Acest lucru simplifică foarte mult delegarea sau retragerea drepturilor de gestionare a sistemului. Dacă trebuie să transferi drepturile — creăm un utilizator, desemnăm un rol. Dacă trebuie să retragi drepturile — efectuăm acțiunile inverse.
Merită menționat separat WPA2-Enterprise, pentru care este necesar un serviciu de autentificare separat. Zyxel Nebula are propriul său analog — DPPSK, care permite utilizarea WPA2-PSK cu o cheie individuală pentru fiecare utilizator.
Întrebări „inconveniente”
Mai jos vom încerca să oferim răspunsuri la cele mai dificile întrebări care sunt frecvent adresate la intrarea în serviciul cloud
Este aceasta cu siguranță sigur?
În cazul oricărei delegări a controlului și managementului, pentru asigurarea securității, joacă un rol important doi factori: anonimizarea și criptarea.
Utilizarea criptării pentru protecția traficului împotriva ochilor curioși — cititorii sunt mai mult sau mai puțin familiarizați cu acest concept.
Anonimizarea ascunde de personalul providerului de cloud informațiile despre proprietar și sursă. Informațiile personale sunt șterse, iar înregistrările primesc un identificator „fără chip”. Atât dezvoltatorul software-ului cloud, cât și administratorul care întreține sistemul cloud — nu pot ști cine este proprietarul cererilor. „De unde a venit asta? Pe cine ar putea interesa?”, — aceste întrebări vor rămâne fără răspuns. Absența datelor despre proprietar și sursă face ca insiderii să fie o pierdere de timp fără sens.
Dacă compari această abordare cu practica tradițională de externalizare sau angajare a unui administrator temporar, este evident că tehnologiile cloud sunt mai sigure. Un specialist IT temporar știe destul de multe despre organizația sa, iar prin voința sau nevoia sa, poate provoca daune semnificative în ceea ce privește securitatea. De asemenea, trebuie să rezolvi întrebarea destituirii sau a încheierii contractului. Uneori, pe lângă blocarea sau ștergerea contului, asta implică o schimbare globală a parolelor pentru accesul la servicii, precum și un audit al tuturor resurselor pentru „punctele de intrare uitate” și posibilele „capcane”.
Cât de mult mai scump sau mai ieftin este Nebula în comparație cu un administrator temporar?
Totul se cunoaște prin comparație. Funcțiile de bază ale Nebula sunt disponibile gratuit. Ce ar putea fi mai ieftin de atât?
Desigur, nu este posibil să te descurci complet fără un administrator de rețea sau o persoană care să îl înlocuiască. Întrebarea se reduce la numărul de oameni, specializările lor și distribuția pe locații.
În ceea ce privește serviciul extins plătit, a pune direct întrebarea: este mai scump sau mai ieftin — această abordare va fi întotdeauna imprecisă și unilaterală. Ar fi mai corect să compari o mulțime de factori, de la banii pentru plata lucrului specific al specialiștilor, până la costurile pentru asigurarea interacțiunii lor cu o organizație subcontractată sau o persoană fizică: controlul calității execuției, întocmirea documentației, menținerea nivelului de securitate și așa mai departe.
Dacă discutăm despre avantajele sau dezavantajele achiziționării unui pachet de servicii plătite (Pro-Pack), un răspuns aproximativ ar putea fi acesta: dacă organizația este mică, se poate descurca cu versiunea de bază, dacă organizația crește, atunci merită să te gândești la Pro-Pack. Diferențele dintre versiunile Zyxel Nebula pot fi consultate în tabelul 1.
Tabelul 1. Diferențele dintre seturile de funcții ale versiunii de bază și ale versiunii Pro-Pack pentru Nebula.
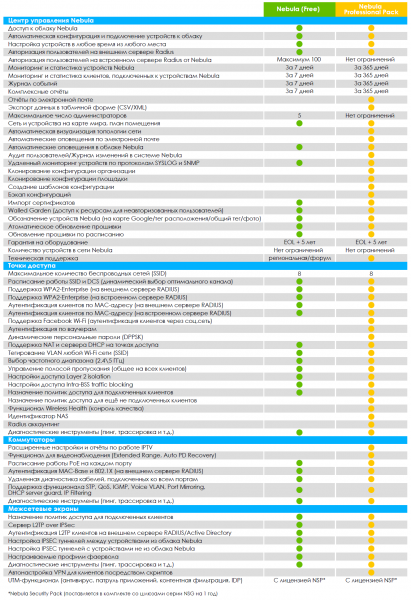
Acesta include atât raportări extinse, cât și audituri ale utilizatorilor, clonarea configurației și multe altele.
Dar ce se întâmplă cu protecția traficului?
Nebula folosește protocolul pentru a asigura securitatea operării cu echipamentele de rețea.
NETCONF poate funcționa deasupra mai multor protocoale de transport:
- ();
- ();
- ();
- ().
Dacă compari NETCONF cu alte metode, de exemplu, gestionarea prin SNMP — trebuie să subliniezi că NETCONF susține o conexiune TCP de ieșire pentru a depăși bariera NAT și este considerată mai fiabilă.
Ce este în legătură cu suportul hardware-ului?
Desigur, nu ar trebui să transformăm centrala în un zoo cu specii rare și pe cale de dispariție de echipamente. Este extrem de dorit ca echipamentele unite prin tehnologia de management să acopere toate direcțiile: de la switch-ul central la punctele de acces. Inginerii Zyxel s-au preocupat de această capacitate. Sub gestionarea Nebula funcționează o multitudine de dispozitive:
- switch-uri centrale 10G;
- switch-uri de nivel de acces;
- switch-uri cu PoE;
- puncte de acces;
- gateway-uri de rețea.
Folosind o gamă largă de dispozitive suportate, pot fi construite rețele pentru diferite tipuri de sarcini. Acest lucru este deosebit de relevant pentru companiile care cresc nu în sus, ci în lățime, extinzându-se constant către noi locații pentru a desfășura afaceri.
Dezvoltare continuă
Dispozitivele de rețea cu metoda tradițională de management au o singură cale de îmbunătățire - modificarea dispozitivului în sine, fie că este vorba de un firmware nou sau module suplimentare. În cazul Zyxel Nebula, există o cale suplimentară pentru îmbunătățiri - prin îmbunătățirea infrastructurii cloud. De exemplu, după actualizarea Nebula Control Center (NCC) la versiunea 10.1 (21 septembrie 2020), utilizatorilor le sunt disponibile noi funcționalități, iată câteva dintre ele:
- proprietarul organizației poate acum transfera toate drepturile de proprietate către un alt administrator din cadrul aceleași organizații;
- un nou rol numit „Reprezentant al proprietarului”, care are aceleași drepturi ca și proprietarul organizației;
- o nouă funcție de actualizare a firmware-ului la nivelul întregii organizații (funcția Pro-Pack);
- topologia a fost extinsă cu două noi opțiuni: repornirea dispozitivului și activarea/dezactivarea alimentării portului PoE (funcția Pro-Pack);
- suport pentru noi modele de puncte de acces: WAC500, WAC500H, WAC5302D-Sv2 și NWA1123ACv3;
- suport pentru autentificarea prin vouchere cu coduri QR imprimate (funcția Pro-Pack).
Linkuri utile
Sursa: habr.com
