

În primele două trimestre ale anului 2020, numărul atacurilor DDoS a crescut aproape de trei ori, dintre care 65% sunt încercări primitive de „testare a încărcării”, care de multe ori „deconectează” fără efort site-urile vulnerabile ale magazinelor online, forumurilor, blogurilor și mass-media.
Cum să alegi un hosting protejat împotriva atacurilor DDoS? La ce să fii atent și la ce să te pregătești pentru a nu te găsi în dificultate?
(Vaccin împotriva marketingului „gri” intern)
Accesibilitatea și diversitatea instrumentelor utilizate pentru a efectua atacuri DDoS obligă proprietarii de servicii online să ia măsuri corespunzătoare pentru a contracara această amenințare. Să iei în considerare protecția împotriva DDoS nu ar trebui să fie ceva ce faci după primul eșec și nici într-un complex de măsuri pentru creșterea rezilienței infrastructurii, ci chiar în etapa de alegere a platformei de găzduire (furnizor de hosting sau centru de date).
Atacurile DDoS sunt clasificate în funcție de apartenența protocoalelor, a căror vulnerabilitate este exploatată, la nivelurile modelului de interoperabilitate a sistemelor deschise (OSI):
- nivelul de legătură (L2),
- nivelul rețelei (L3),
- nivelul de transport (L4),
- nivelul aplicației (L7).
Din perspectiva sistemelor de protecție, acestea pot fi generalizate în două grupuri: atacuri la nivelul infrastructurii (L2-L4) și la nivelul aplicației (L7). Aceasta se datorează secvenței de executare a algoritmilor de analiză a traficului și complexității computaționale: cu cât ne uităm mai adânc în pachetul IP, cu atât mai multe resurse computaționale sunt necesare.
În general, problema optimizării calcului la procesarea traficului în timp real este un subiect pentru un ciclu separat de articole. Acum, să presupunem că există un furnizor de cloud cu resurse computaționale condiționat nelimitate, care poate oferi protecție site-urilor împotriva atacurilor la nivel de aplicație (inclusiv ).
3 întrebări principale pentru a determina gradul de protecție al hostingului împotriva atacurilor DDoS
Să analizăm condițiile de furnizare a serviciului de protecție împotriva atacurilor DDoS și Acordul de nivel de serviciu (Service Level Agreement, SLA) al furnizorului de hosting. Există răspunsuri la următoarele întrebări?
- ce restricții tehnice declară furnizorul de servicii?
- ce se întâmplă când clientul depășește limitările?
- Cum își construiește un furnizor de hosting protecția împotriva atacurilor DDoS (tehnologii, soluții, furnizori)?
Dacă nu ați găsit această informație, ar trebui să reflectați asupra seriozității furnizorului de servicii sau să organizați o protecție de bază împotriva DDoS (L3-4) pe cont propriu. De exemplu, puteți comanda o conexiune fizică la rețeaua unui furnizor de protecție specializat.
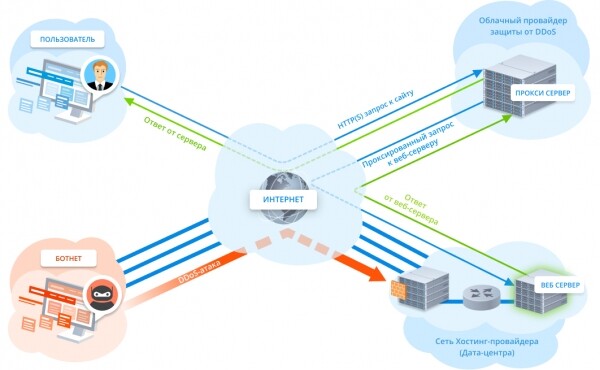
Important! Nu are sens să asigurați protecția împotriva atacurilor la nivel de aplicație folosind Reverse Proxy, dacă furnizorul dumneavoastră de hosting nu este capabil să ofere protecție împotriva atacurilor la nivel de infrastructură: echipamentul de rețea va fi suprasolicitat și va deveni inaccesibil, inclusiv pentru serverele proxy ale furnizorului de cloud (figura 1).
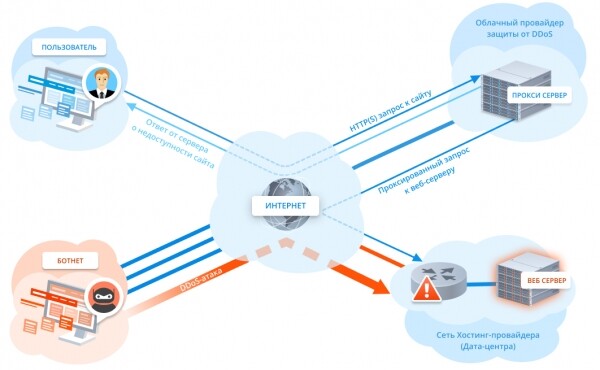
Figura 1. Atac direct asupra rețelei furnizorului de hosting
Și să nu vi se spună povești despre faptul că adresa IP reală a serverului este ascunsă în spatele norului furnizorului de protecție, ceea ce face imposibilă atacarea ei direct. În nouă din zece cazuri, atacatorului nu îi va fi greu să găsească adresa IP reală a serverului sau măcar a rețelei furnizorului de hosting pentru a "opri" un întreg data center.
Cum acționează hackerii în căutarea adresei IP reale
Sub spoiler - câteva metode de căutare a adresei IP reale (furnizate în scopuri informativ).
Metoda 1: Căutare în surse deschise
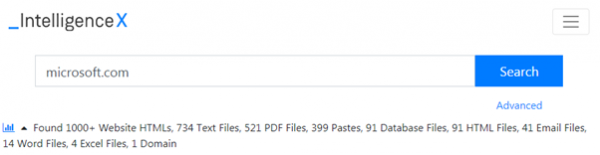
Căutarea poate începe cu serviciul online: acesta caută informații în darknet, pe platforme de schimb de documente, procesează date Whois, scurgeri de date publice și multe alte surse.
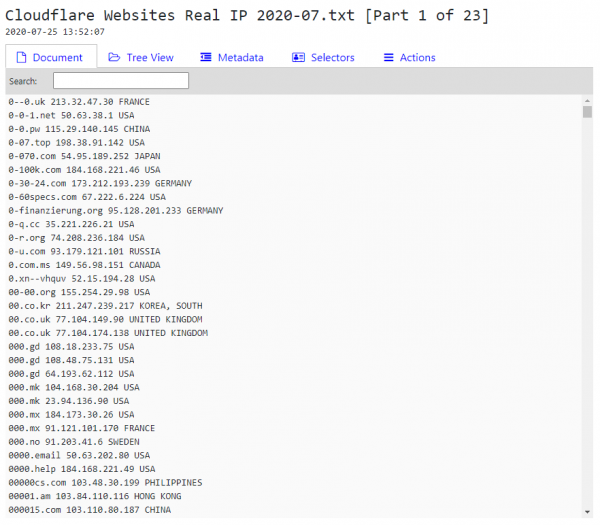
Dacă, pe baza unor indicatori (antete HTTP, date Whois etc.), a reușit să determinați că protecția site-ului este organizată prin Cloudflare, căutarea adresei IP reale poate începe de la, care conține aproximativ 3 milioane de adrese IP ale site-urilor situate în spatele Cloudflare.
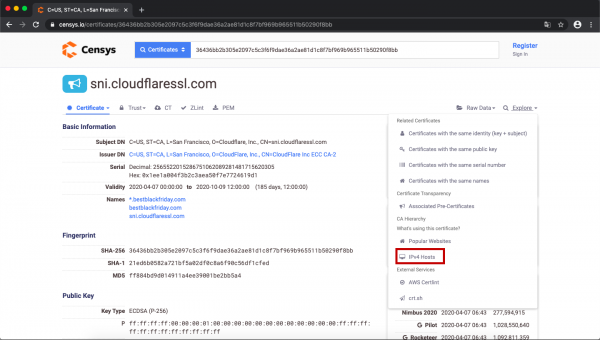
Cu ajutorul certificatului SSL și a serviciului , puteți găsi multe informații utile, inclusiv adresa IP reală a site-ului. Pentru a crea o interogare pentru resursa dumneavoastră, accesați tab-ul Certificates și introduceți:
_parsed.names: numelesite-ului AND tags.raw: trusted
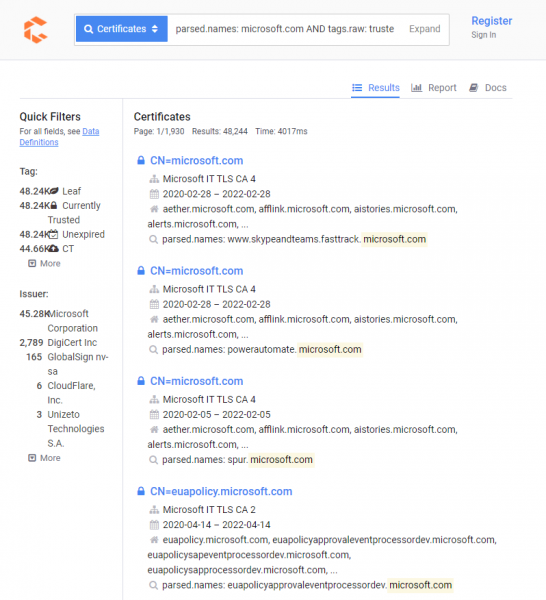
Pentru a căuta adrese IP ale serverelor care utilizează certificat SSL, lista derulantă va trebui parcursă manual cu ajutorul mai multor instrumente (tab-ul „Explore”, apoi alegem „IPv4 Hosts”).
Metoda 2: DNS
Căutarea în istoricul modificărilor înregistrărilor DNS este o metodă veche și verificată. Adresa IP anterioară a site-ului poate oferi indicii despre ce tip de hosting (sau ce centru de date) a avut. Printre serviciile online, cele mai ușor de utilizat se numără și .
Atunci când se schimbă setările, site-ul nu va folosi imediat adresa IP a furnizorului de cloud sau CDN, ci va funcționa direct pentru o perioadă de timp. În acest caz, există probabilitatea ca serviciile online de stocare a istoricului schimbării adreselor IP să conțină informații despre adresa inițială a site-ului.
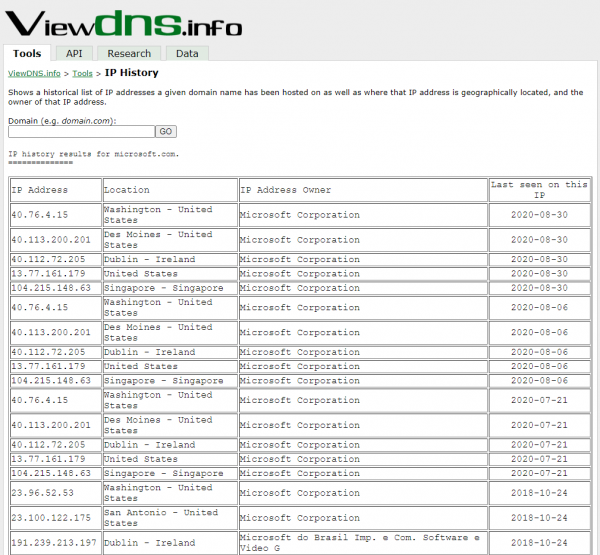
Dacă nu există nimic în afară de numele vechi al serverului DNS, se pot utiliza utilitare speciale (dig, host sau nslookup) pentru a solicita adresa IP pe baza numelui de domeniu al site-ului, de exemplu:
_dig @numele_vechiului_dns_server numelesite-ul
Metoda 3: email
Ideea metodei este de a obține un e-mail pe adresa ta, utilizând un formular de contact / înscriere (sau orice alt mod care permite inițierea trimiterii unui mesaj) și a verifica anteturile, în special câmpul „Received”.
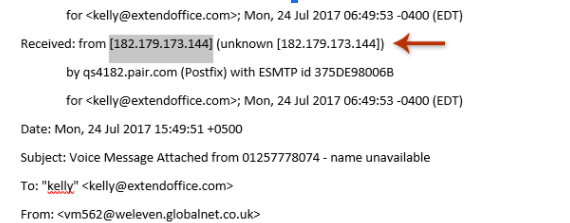
În antetul e-mailului se află adesea adresa IP reală a înregistrării MX (serverul de schimb de e-mail), care poate fi un punct de plecare pentru a căuta alte servere de destinație.
Instrumente pentru automatizarea căutării
Software-ul pentru găsirea IP-urilor în spatele Cloudflare funcționează de obicei pe trei sarcini:
- scanarea configurației greșite a DNS-ului, folosind DNSDumpster.com;
- scanarea bazelor de date Crimeflare.com;
- căutarea subdomeniilor prin metoda brute force pe dicționare.
Căutarea subdomeniilor se dovedește adesea a fi cea mai eficientă dintre cele trei - proprietarul site-ului ar fi putut proteja site-ul principal, lăsând subdomeniile să funcționeze direct. Pentru verificare, este cel mai simplu să folosești .
În plus, există utilități concepute doar pentru a căuta subdomenii prin metode brute force și căutări în surse deschise, de exemplu: sau .
Cum se desfășoară căutarea în practică
Ca exemplu, să luăm site-ul seo.com, care folosește Cloudflare, și să-l găsim cu ajutorul unei servicii cunoscute (care permite atât determinarea tehnologiilor / motoarelor / CMS-urilor pe baza cărora funcționează site-ul, cât și, invers - căutarea site-urilor pe baza tehnologiilor utilizate).
Când accesați fila „IPv4 Hosts”, serviciul va afișa o listă de gazde care folosesc certificat. Pentru a găsi ceea ce căutați, căutați adresa IP cu portul 443 deschis. Dacă redirecționează către site-ul dorit, atunci sarcina este finalizată, altfel trebuie să adăugați în antetul „Host” al cererii HTTP numele de domeniu al site-ului (de exemplu, *curl -H "Host: nume_site" *).
În cazul nostru, căutarea în baza Censys nu a adus rezultate, continuăm.
Vom efectua căutarea DNS prin intermediul serviciului.
Parcurgând adresele menționate în listele serverelor DNS cu ajutorul utilitarului CloudFail, găsim resurse funcționale. Rezultatul va fi gata în câteva secunde.
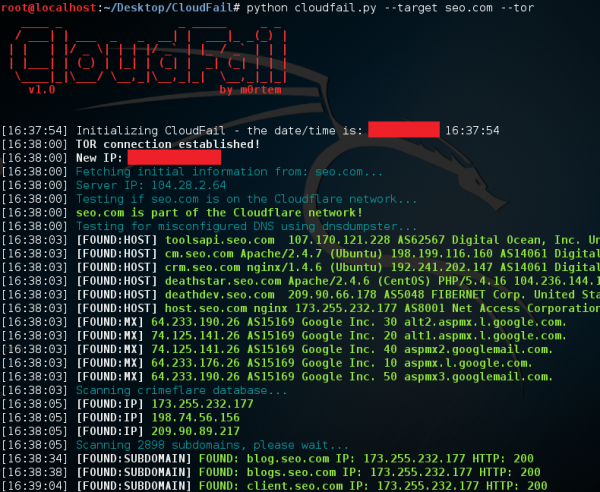
Folosind doar datele publice și instrumente simple, am stabilit adresa IP reală a serverului web. Restul este doar o chestiune de tehnică pentru atacator.
Să ne întoarcem la alegerea furnizorului de hosting. Pentru a evalua utilitatea serviciului pentru client, să examinăm posibilele metode de protecție împotriva atacurilor DDoS.
Cum își construiește furnizorul de hosting protecția
- Un sistem propriu de protecție cu echipamente de filtrare (figura 2).
Necesită:
1.1. Echipament pentru filtrarea traficului și licențe software;
1.2. Specialiști angajați pentru întreținerea și operarea acestuia;
1.3. Canale de acces la internet, suficiente pentru a face față atacurilor;
1.4. O lățime de bandă preplătită semnificativă pentru a suporta traficul „de gunoi”.

Figura 2. Sistemul propriu de protecție al furnizorului de hosting
Dacă privim sistemul descris ca un mijloc de protecție împotriva atacurilor DDoS moderne de sute de Gbps, un astfel de sistem va costa foarte mulți bani. Are furnizorul de hosting o astfel de protecție? Este el dispus să plătească pentru traficul „de gunoi”? Este evident că un astfel de model economic este dezavantajos pentru furnizor, dacă nu sunt prevăzute plăți suplimentare în tarife. - Reverse Proxy (numai pentru site-uri web și anumite aplicații). În ciuda unor , furnizorul nu garantează protecție împotriva atacurilor DDoS directe (vezi figura 1). Furnizorii de hosting adesea oferă această soluție ca pe o panacee, transferând responsabilitatea către furnizorul de protecție.
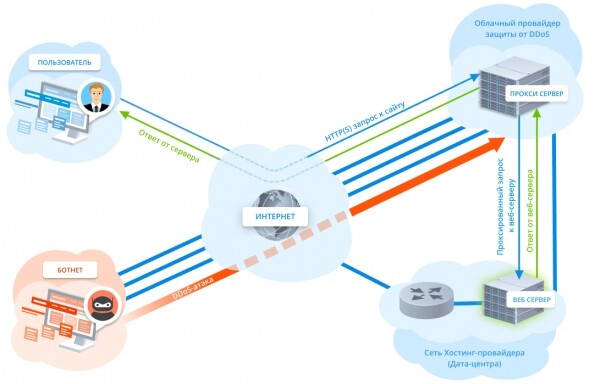
- Serviciile unui furnizor de cloud specializat (utilizarea rețelei sale de filtrare) pentru protecția împotriva atacurilor DDoS la toate nivelurile OSI (figura 3).

Figura 3. Protecție complexă împotriva atacurilor DDoS cu ajutorul unui furnizor specializat
implică o integrare profundă și un nivel înalt de competență tehnică din partea ambelor părți. Transferul serviciilor de filtrare a traficului în outsourcing permite furnizorului de hosting să reducă costul serviciilor adiționale pentru client.
Important! Cu cât se vor descrie mai detaliat specificațiile tehnice ale serviciului oferit, cu atât vor fi mai multe șanse de a solicita respectarea acestora sau compensații în caz de întreruperi.
Pe lângă cele trei metode principale, există multe combinații și variante. Clientului, în alegerea hostingului, îi este important să-și amintească că decizia va influența nu doar dimensiunea atacurilor garantat blocate și acuratețea filtrării, ci și viteza de reacție, precum și gradul de informare (lista atacurilor blocate, statistica generală etc.).
Amintiți-vă că doar câțiva furnizori de hosting din lume pot asigura un nivel acceptabil de protecție pe cont propriu; în celelalte cazuri, cooperarea și competența tehnică sunt esențiale. Astfel, înțelegerea principiilor de bază ale organizării apărării împotriva atacurilor DDoS va permite proprietarului site-ului să nu cadă în capcanele de marketing și să nu cumpere «pisica în sac».
Sursa: habr.com
