

Bună, Habr! În comentariile la unul dintre materialele noastre cititorii au pus o întrebare interesantă: “De ce este nevoie de o unitate flash cu criptare hardware, când există TrueCrypt?”, – și au exprimat chiar și unele îngrijorări legate de “Cum putem fi siguri că în software-ul și în partea hardware a unității Kingston nu sunt backdoor-uri?”. Am răspuns pe scurt la aceste întrebări, dar apoi am decis că subiectul merită o analiză mai profundă. Asta vom face în această postare.
Criptarea hardware AES, la fel ca și cea software, există de mult timp, dar cum anume protejează datele importante pe unitățile flash? Cine certifică astfel de unități și putem avea încredere în aceste certificări? Cine are nevoie de astfel de unități “complexe”, când putem folosi programe gratuite precum TrueCrypt sau BitLocker. După cum vedeți, tema ridicată în comentarii generează cu adevărat multe întrebări. Haideți să încercăm să ne lămurim cu toate acestea.
Ce diferențiază criptarea hardware de cea software?
În cazul unităților flash (precum și HDD și SSD), pentru a efectua criptarea hardware a datelor este folosit un cip special, situat pe placa de circuit a dispozitivului. Acesta include un generator de numere aleatorii, care creează chei de criptare. Datele sunt criptate automat și sunt decriptate instantaneu la introducerea parolei utilizatorului. În acest scenariu, accesul la date fără parolă este practic imposibil.
Atunci când utilizăm criptarea software, “blocatul” datelor pe unitate este asigurat de un software extern, care servește ca o alternativă economică la metodele hardware de criptare. Dezavantajele acestui software pot include cerința banală a actualizărilor regulate, pentru a oferi rezistență la tehnicile de hacking în continuă îmbunătățire. În plus, pentru decriptarea datelor sunt folosite resursele procesorului computerului (nu ale unui cip hardware separat), iar, în esență, nivelul de protecție al PC-ului determină nivelul de protecție al unității.
Caracteristica principal a unităților cu criptare hardware este procesorul criptografic separat, care ne spune că cheile de criptare nu părăsesc niciodată unitatea USB, spre deosebire de cheile software, care pot fi stocate temporar în memoria RAM a computerului sau pe hard disk. Și, având în vedere că criptarea software utilizează memoria PC-ului pentru a stoca numărul de încercări de acces, nu poate opri atacurile de tip brute force asupra parolei sau cheii. Contorul de încercări de acces poate fi resetat constant de către un atacator până când programul de spargere a parolelor găsește combinația corectă.
Apropo..., în comentariile la articolul “” utilizatorii au remarcat, de exemplu, că programul TrueCrypt dispune de un mod de funcționare portabil. Totuși, acest lucru nu reprezintă un mare avantaj. Problema este că, în acest caz, programul de criptare este stocat în memoria stick-ului USB, iar acest lucru îl face mai vulnerabil la atacuri.
În concluzie: abordarea software nu oferă un nivel de securitate la fel de ridicat ca criptarea AES. Aceasta este mai degrabă o protecție de bază. Pe de altă parte, criptarea software a datelor importante este totuși mai bună decât absența completă a criptării. Și acest fapt ne permite să delimităm clar aceste tipuri de criptografie: criptarea hardware a stick-urilor USB este o necesitate, mai degrabă, pentru sectorul corporativ (de exemplu, atunci când angajații companiei folosesc stick-uri emise de acesta); iar criptarea software se potrivește mai bine nevoilor utilizatorilor.
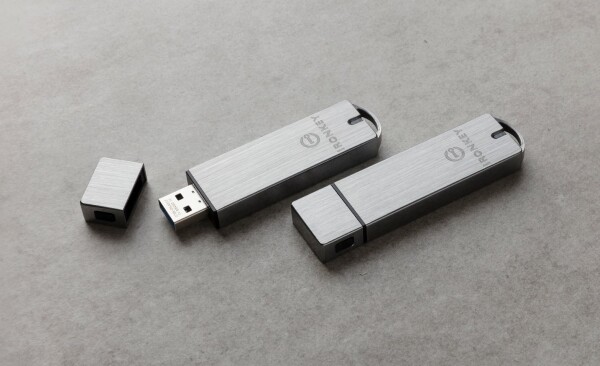
Cu toate acestea, Kingston își împarte modelele de unități de stocare (de exemplu, IronKey S1000) în versiuni Basic (de bază) și Enterprise (corporative). Funcționalitatea și proprietățile de securitate sunt practic identice între ele, dar versiunea corporate oferă posibilitatea de a gestiona unitatea prin software-ul SafeConsole/IronKey EMS. Datorită acestui software, unitatea funcționează fie cu servere cloud, fie cu servere locale pentru aplicarea de politici de protecție cu parolă și acces de la distanță. Utilizatorii au opțiuni pentru recuperarea parolelor pierdute, iar administratorii pot comuta unitățile neutilizate pe noi sarcini.
Cum funcționează stick-urile USB Kingston cu criptare AES?
Kingston utilizează criptare hardware AES-XTS pe 256 de biți (folosind o cheie suplimentară completă) pentru toate unitățile sale de stocare securizate. Așa cum am menționat anterior, stick-urile conțin în baza lor componentă un cip separat pentru criptarea și decriptarea datelor, care acționează ca un generator constant de numere aleatoare.
Când conectați dispozitivul la un port USB pentru prima dată, wizard-ul de configurare a inițializării vă va oferi ocazia să stabiliți o parolă principală pentru accesul la dispozitiv. După activarea unității, algoritmii de criptare vor începe automat să funcționeze conform preferințelor utilizatorului.
Pentru utilizator, principiul de funcționare al stick-ului de memorie va rămâne neschimbat – acesta va putea în continuare să descarce și să plaseze fișiere în memoria dispozitivului, la fel ca la un stick USB obișnuit. Singura diferență constă în faptul că, atunci când conectați stick-ul la un nou computer, va trebui să introduceți parola stabilită pentru a obține acces la informațiile dvs.
De ce și cui îi sunt necesare stick-urile cu criptare hardware?
Pentru organizațiile în care datele confidențiale sunt parte din afacere (fie că sunt instituții financiare, medicale sau guvernamentale), criptarea este cel mai sigur mijloc de protecție. Criptarea hardware AES - o soluție scalabilă, care poate fi utilizată de orice companie: de la persoane fizice și mici întreprinderi până la corporații mari, precum și organizații militare și guvernamentale. Dacă ne gândim la această problemă într-un mod mai concret, utilizarea unităților USB criptate este necesară:
- Pentru a asigura securitatea datelor confidențiale ale companiei
- Pentru a proteja informațiile despre clienți
- Pentru a proteja companiile de pierderea profitului și a loialității clienților
Este de reținut că unii producători de unități flash protejate (printre care și compania Kingston) oferă soluții personalizate pentru corporații, adaptate la nevoile și cerințele clienților. Dar liniile de produse de masă (în care se numără unitățile DataTraveler) îndeplinesc, de asemenea, sarcinile lor și sunt capabile să asigure un standard de securitate de nivel corporativ.
1. Asigurarea securității datelor confidențiale ale companiei
În 2017, un rezident din Londra a găsit într-un parc o unitate USB care conținea informații nesecurizate legate de securitatea aeroportului Heathrow, inclusiv amplasarea camerelor de supraveghere, detalii despre măsurile de protecție în cazul sosirii persoanelor de rang înalt. De asemenea, pe stick se aflau datele despre permisele electronice și codurile de acces în zonele restricționate ale aeroportului.
Analiștii indică drept cauză a unor astfel de situații lipsa de cunoștințe cibernetice a angajaților companiilor, care pot „scurge” date secrete din neglijență. Unitățile flash cu criptare hardware rezolvă parțial această problemă, deoarece, în caz de pierdere a unei astfel de unități, accesul la datele de pe aceasta fără parola principală a aceluiași angajat al serviciului de securitate nu este posibil. În orice caz, aceasta nu elimină necesitatea ca angajații să fie învățați cum să folosească unitățile flash, chiar și atunci când este vorba despre dispozitive protejate prin criptare.
2. Protecția informațiilor despre clienți
O sarcină și mai importantă pentru orice organizație este îngrijirea datelor clienților, care nu trebuie să fie expuse riscurilor de compromitere. De altfel, aceste informații sunt adesea transferate între diferitele sectoare ale afacerii și, în general, sunt de natură confidențială: de exemplu, pot conține date despre operațiunile financiare, istoricul medical etc.
3. Protecția împotriva pierderii profitului și a loialității clienților
Utilizarea dispozitivelor USB cu criptare hardware poate ajuta la prevenirea consecințelor devastatoare pentru organizații. Companiile care încalcă legea privind protecția datelor personale pot fi amendate cu sume mari. Prin urmare, este necesar să ne întrebăm dacă merită să ne asumăm riscuri în schimbul informațiilor fără o protecție adecvată?
Chiar și fără a lua în considerare consecințele financiare, cantitatea de timp și resurse cheltuite pentru corectarea erorilor de securitate poate fi la fel de semnificativă. În plus, dacă o breșă de securitate compromite datele clienților, compania riscă pierderea loialității față de brand, mai ales pe piețele unde există concurenți care oferă produse sau servicii similare.
Cine garantează absența 'backdoor-urilor' de la producător atunci când se folosesc stick-uri USB cu criptare hardware?
În subiectul pe care l-am abordat, această întrebare este, credem, una dintre cele mai importante. Printre comentariile la articolul despre unitățile Kingston DataTraveler, am întâlnit o altă întrebare interesantă: 'Dispozitivele dumneavoastră au audit din partea unor specialiști independenți?'. Ei bine..., este un interes destul de logic: utilizatorii doresc să se asigure că stick-urile noastre USB nu au erori comune, precum criptarea slabă sau posibilitatea de a ocoli introducerea parolei. Și, în această parte a articolului, vom vorbi despre procedurile de certificare pe care le parcurg unitățile Kingston înainte de a obține statutul de stick-uri USB cu adevărat sigure.
Cine garantează fiabilitatea? S-ar părea că am putea spune că „Kingston a produs – el garantează”. Însă, în acest caz, o astfel de declarație ar fi incorectă, deoarece producătorul este o parte interesată. Prin urmare, toate produsele trec printr-o verificare de către o terță parte, cu expertiză independentă. În special, unitățile Kingston cu criptare hardware (cu excepția DTLPG3) sunt participante la programul de validare a modulelor criptografice (Cryptographic Module Validation Program sau CMVP) și sunt certificate conform standardului federal de procesare a informațiilor (Federal Information Processing Standard sau FIPS). De asemenea, unitățile sunt certificate conform standardelor GLBA, HIPPA, HITECH, PCI și GTSA.
1. Programul de validare a modulelor criptografice
Programul CMVP este un proiect comun al Institutului Național de Standarde și Tehnologie din cadrul Ministerului Comerțului al SUA și al Centrului Canadian pentru Securitate Cibernetică. Scopul proiectului este de a stimula cererea pentru dispozitive criptografice verificate și de a oferi indicatori de securitate agențiilor federale și sectoarelor reglementate (cum ar fi instituțiile financiare și medicale) care sunt utilizate la achiziționarea echipamentelor.
Verificările dispozitivelor în conformitate cu setul de cerințe criptografice și cerințele de securitate sunt efectuate de laboratoare independente de criptografie și testare a securității, acreditate NVLAP (National Voluntary Laboratory Accreditation Program / „Programul Național de Acreditare Voluntară a Laboratoarelor”). Fiecare concluzie de laborator este verificată pentru conformitatea cu standardul federal de procesare a informațiilor (FIPS) 140-2 și confirmată de CMVP.
Modulele validate ca fiind conforme cu standardul FIPS 140-2 sunt recomandate pentru utilizare de agențiile federale din SUA și Canada până pe 22 septembrie 2026. După această dată, ele vor fi incluse în lista de arhivă, deși vor continua să fie utilizate. Pe 22 septembrie 2020, a fost încheiată primirea cererilor de validare conform standardului FIPS 140-3. După finalizarea verificărilor, dispozitivele vor fi mutate timp de cinci ani în lista activă a dispozitivelor verificate și de încredere. Dacă un dispozitiv criptografic nu trece verificarea, utilizarea acestuia în instituțiile guvernamentale din SUA și Canada nu este recomandată.
2. Ce cerințe de securitate impune certificarea FIPS?
Spargerea datelor chiar și de pe un disc criptat necertificat este dificilă și stă în puterea doar a câtorva, iar atunci când aleg un dispozitiv de stocare consumator pentru utilizare personală, nu este necesar să îngrijoreze prea mult certificarea. În sectorul business, situația este diferită: atunci când aleg dispozitive USB securizate, companiile adesea pun accent pe nivelurile de certificare FIPS. Totuși, nu toți au o imagine clară despre ce înseamnă aceste niveluri.
Standardul curent FIPS 140-2 definește patru niveluri diferite de securitate pe care le pot îndeplini unitățile flash. Primul nivel oferă un set moderat de funcții de securitate. Al patrulea nivel implică cerințe stricte privind autoapărarea dispozitivelor. Nivelurile doi și trei oferă o gradație a acestor cerințe și constituie un fel de mijloc de aur.
- Primul nivel de securitate: pentru unitățile USB certificate la primul nivel, se preconizează utilizarea unui algoritm de criptare sau a unei alte funcții de securitate.
- Al doilea nivel de securitate: aici, unitatea trebuie nu doar să asigure protecția criptografică, ci și să înregistreze încercările neautorizate de acces la nivel de firmware, dacă cineva încearcă să deschidă unitatea.
- Al treilea nivel de securitate: prevede prevenirea spargerilor prin distrugerea „cheilor” de criptare. Adică, se cere o reacție în urma tentativelor de intruziune. De asemenea, al treilea nivel garantează un nivel mai ridicat de protecție împotriva interferențelor electromagnetice: este imposibil să citești datele de pe unitate folosind dispozitive wireless de hacking.
- Al patrulea nivel de securitate: cel mai înalt nivel, care presupune protecția completă a modulului criptografic, asigurând o maximă probabilitate de detectare și de reacție la orice încercări de acces neautorizat din partea utilizatorilor străini. Unitățile flash certificate la nivelul patru includ, de asemenea, opțiuni de protecție care împiedică hackingul prin modificarea tensiunii și temperaturii ambientale.
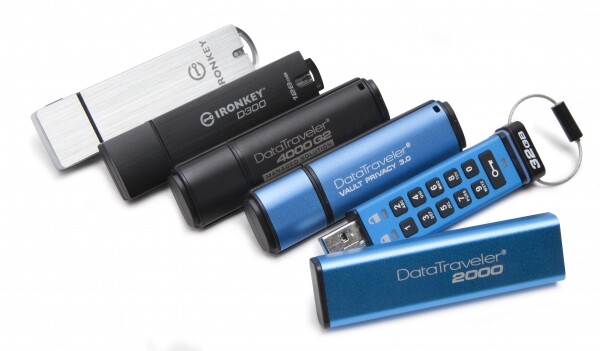
Conform standardului FIPS 140-2, următoarele unități Kingston sunt certificate la nivelul trei: DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000, IronKey D300. Caracteristica principală a acestor unități este capacitatea de a reacționa la tentativele de acces: după zece încercări greșite de introducere a parolei, datele de pe unitate vor fi distruse.
Ce altceva pot face unitățile flash Kingston, în afară de criptare?
Când vine vorba de securitatea deplină a datelor, pe lângă criptarea hardware a unităților flash, intră în joc antivirusurile integrate, protecția împotriva factorilor externi, sincronizarea cu cloud-uri personale și alte funcționalități despre care vom vorbi mai jos. Nu există o diferență semnificativă între unitățile flash cu criptare software. „Diavolul” se află în detalii. Iată care sunt acestea.
1. Kingston DataTraveler 2000
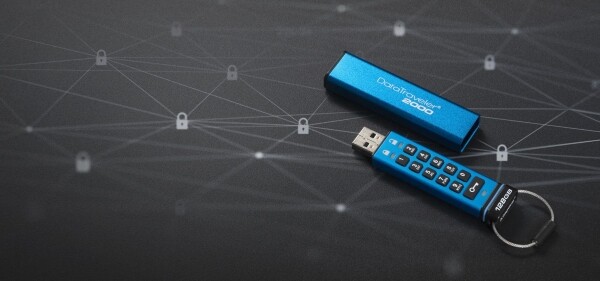
Să luăm, de exemplu, o unitate USB . Este una dintre unitățile flash cu criptare hardware, dar este și singura cu o tastatură fizică integrată pe carcasă. Această tastatură cu 11 butoane face ca DT2000 să fie complet independent de sistemele gazdă (pentru a folosi DataTraveler 2000, trebuie să apăsați butonul „Cheie”, apoi să introduceți parola și să apăsați din nou butonul „Cheie”). În plus, această unitate flash are un grad de protecție IP57 împotriva apei și a prafului (spre surprinderea tuturor, Kingston nu menționează acest lucru nici pe ambalaj, nici în caracteristicile de pe site-ul oficial).
În interiorul DataTraveler 2000 se află o baterie litiu-polimer (cu o capacitate de 40 mAh), iar Kingston recomandă cumpărătorilor să se conecteze unitatea la un port USB timp de cel puțin o oră înainte de a începe utilizarea, astfel încât bateria să se poată încărca. Apropo, în unul dintre materialele anterioare : nu trebuie să vă faceți griji – în dispozitivul de încărcare, unitatea flash nu se activează, deoarece nu există cereri către controller din partea sistemului. Așadar, nimeni nu vă va fura datele prin intermediul unor intervenții wireless.
2. Kingston DataTraveler Locker+ G3
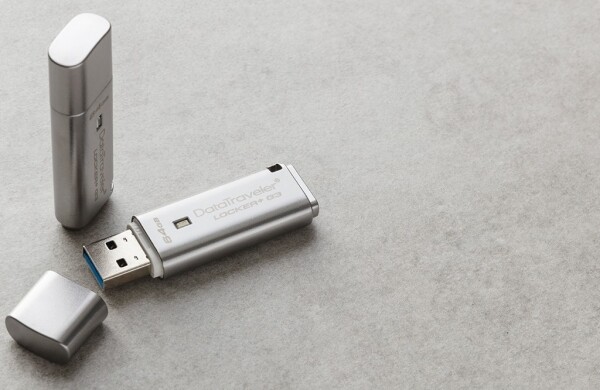
Dacă discutăm despre modelul Kingston – acesta atrage atenția prin posibilitatea de a configura backup-uri ale datelor de pe unitate în stocarea cloud Google, OneDrive, Amazon Cloud sau Dropbox. Sincronizarea datelor cu aceste servicii este, de asemenea, prevăzută.
Una dintre întrebările pe care le primesc cititorii este: „Cum pot recupera datele criptate din backup?”. Este foarte simplu. Când se face sincronizarea cu cloudul, informația este decriptată, iar protecția backup-ului în cloud depinde de capabilitățile cloudului în sine. Prin urmare, astfel de proceduri se efectuează exclusiv la discreția utilizatorului. Fără permisiunea sa, nu se va face niciun export de date în cloud.
3. Kingston DataTraveler Vault Privacy 3.0
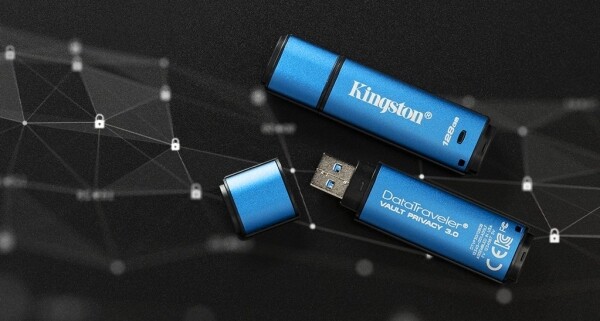
Iată că dispozitivele Kingston sunt echipate și cu un antivirus Drive Security de la ESET. Acesta protejează datele de atacurile virușilor, programelor spyware, troienilor, „viermilor”, rootkit-urilor și conexiunile la computerele străine, fără frică. Antivirusul va alerta imediat proprietarul unității despre amenințările potențiale, dacă acestea sunt descoperite. Utilizatorul nu trebuie să instaleze software antivirus separat și să plătească pentru această opțiune. ESET Drive Security este preinstalat pe unitatea flash, având o licență pe cinci ani.
Kingston DT Vault Privacy 3.0 este conceput și destinat în principal specialiștilor IT. Permite administratorilor să-l folosească ca un dispozitiv de stocare autonom sau să-l adauge ca parte a unei soluții de gestionare centralizată, precum și să fie utilizat pentru configurarea sau resetarea de la distanță a parolelor și configurarea politicilor dispozitivelor. Kingston a adăugat chiar și USB 3.0, care permite transferul de date protejate mult mai rapid decât prin USB 2.0.
În general, DT Vault Privacy 3.0 este o opțiune excelentă pentru sectorul corporativ și organizațiile care necesită maximă protecție a datelor lor. De asemenea, poate fi recomandat tuturor utilizatorilor care folosesc computere în rețele publice.
Pentru mai multe informații despre produsele Kingston, vă rugăm să contactați .
Sursa: habr.com
