

Bine ați venit la a doua lecție a cursului . Astăzi vom discuta despre mecanismul domeniilor administrative în , de asemenea, vom discuta despre procesul de prelucrare a jurnalelor — înțelegerea principiilor de funcționare a acestor mecanisme este necesară pentru configurațiile inițiale . Apoi, vom discuta despre modelul pe care îl vom utiliza pe parcursul cursului, precum și vom efectua configurația inițială . Partea teoretică, precum și înregistrarea completă a lecției video se află sub cutie.
Pentru început, să discutăm din nou despre domeniile administrative. Există câteva lucruri pe care trebuie să le știți despre acestea înainte de a începe utilizarea:
- Posibilitatea de a crea domenii administrative este activată și dezactivată centralizat.
- Pentru a înregistra orice dispozitive, cu excepția FortiGate, este necesar un domeniu administrativ separat. Adică, dacă doriți să înregistrați mai multe dispozitive FortiMail pe un dispozitiv, aveți nevoie de un domeniu administrativ separat pentru aceasta. Dar aceasta nu exclude faptul că, pentru comoditatea grupării dispozitivelor FortiGate, se pot crea diferite domenii administrative.
- Numărul maxim de domenii administrative acceptate depinde de modelul dispozitivului FortiAnalyzer.
- Atunci când se activează posibilitatea de a crea domenii administrative, trebuie să alegeți modul de funcționare a acestora — Normal sau Avansat. În modul Normal nu se pot adăuga diferite domenii virtuale (sau VDOM-uri) ale aceluiași FortiGate în diferite domenii administrative ale dispozitivului FortiAnalyzer. În modul Avansat, acest lucru este posibil. Modului Avansat îi permite să proceseze datele diferitelor domenii virtuale și să generate rapoarte separate pentru acestea. Dacă ați uitat ce sunt domeniile virtuale, consultați , acolo este explicat destul de detaliat.
Crearea domeniilor administrative și împărțirea memoriei între ele le vom analiza puțin mai târziu în cadrul părții practice a lecției.
Acum să discutăm despre mecanismul de înregistrare și prelucrare a jurnalelor care ajung la FortiAnalyzer.
Jurnalele primite pe FortiAnalyzer sunt comprimate și salvate într-un fișier de jurnal. Când acest fișier atinge o anumită dimensiune, este suprascris și arhivat. Aceste jurnale sunt cunoscute sub numele de jurnale arhivate. Ele sunt considerate jurnale offline, deoarece nu pot fi analizate în timp real. Pentru vizualizare, ele sunt disponibile doar în format raw. Politica de păstrare a datelor în domeniul administrativ definește cât timp astfel de jurnale vor fi păstrate în memoria dispozitivului.
În același timp, jurnalele sunt indexate în baza de date SQL. Aceste jurnale sunt utilizate pentru analiza datelor prin intermediul mecanismelor Log View, FortiView și Reports. Politica de păstrare a datelor în domeniul administrativ definește cât timp astfel de jurnale vor fi păstrate în memoria dispozitivului. După ce aceste jurnale sunt șterse din memoria dispozitivului, ele pot rămâne sub formă de jurnale arhivate, dar acest lucru depinde de politica de păstrare a datelor în domeniul administrativ.
Pentru a înțelege setările inițiale ale acestor cunoștințe, ne este suficient. Acum să discutăm despre designul nostru:
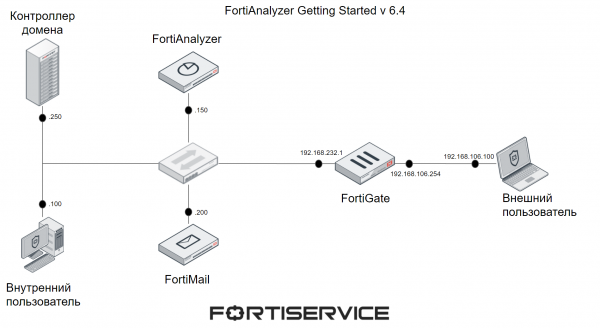
Pe acesta vedeți 6 dispozitive — FortiGate, FortiMail, FortiAnalyzer, controler de domeniu, computer al utilizatorului extern și computer al utilizatorului intern. FortiGate și FortiMail sunt necesare pentru generarea jurnalele diferitelor dispozitive Fortinet, pentru a examina aspectele lucrului cu diversele domenii administrative. Utilizatorii interni și externi, precum și controlerul de domeniu sunt necesari pentru generarea diverselor trafice. Pe computerul utilizatorului intern este instalat sistemul de operare Windows, iar pe computerul utilizatorului extern — Kali Linux.
În acest exemplu, FortiMail funcționează în modul Server, adică este un server de email separat, prin care utilizatorii interni și externi își pot schimba mesaje electronice. Setările necesare, cum ar fi înregistrările MX, sunt configurate pe controlerul de domeniu. Pentru utilizatorul extern, serverul DNS este controlerul intern de domeniu — acest lucru se realizează prin redirecționarea porturilor (sau prin alte tehnologia Virtual IP) pe FortiGate.
Aceste setări nu sunt discutate în timpul lecției, deoarece nu țin de tema cursului. Vor fi abordate desfășurarea și configurația inițială a dispozitivului FortiAnalyzer. Celelalte componente ale designului curent au fost pregătite anterior.
Cerintelor de sistem impuse diferitelor dispozitive sunt prezentate mai jos. Acest template funcționează pe o mașină pregătită anterior într-un mediu virtual VMWare Workstation. Specificațiile acestei mașini sunt, de asemenea, indicate mai jos.
Dispozitiv
RAM, GB
vCPU
HDD, GB
Controler de domeniu
6
3
40
Utilizator intern
4
2
32
Utilizator extern
2
2
8
FortiGate
2
2
30
FortiAnalyzer
8
4
80
FortiMail
2
4
50
Mașină pentru template
28
19
280
Cerințele de sistem prezentate în acest tabel sunt minime — în condiții reale este de obicei necesar să alocați mai multe resurse. Informații suplimentare despre cerințele de sistem pot fi găsite pe .
În tutorialul video sunt prezentate materialele teoretice discutate mai sus, precum și partea practică — cu configurarea inițială a dispozitivului FortiAnalyzer. Vizionare plăcută!
În lecția următoare, vom discuta în detaliu aspectele lucrului cu logurile. Pentru a nu ratat, abonați-vă la .
De asemenea, puteți urmări actualizările pe următoarele resurse:
Sursa: habr.com
