

Bună tuturor! Acest articol va fi dedicat analizei funcționalității VPN în produsul Sophos XG Firewall. În anteriorul am discutat despre cum să obținem gratuit această soluție de protecție a rețelei de acasă cu licență completă. Astăzi vom vorbi despre funcționalitatea VPN care este integrată în Sophos XG. Voi încerca să explic ce poate face acest produs, precum și să ofer exemple de configurare a VPN-ului IPSec Site-to-Site și a VPN-ului SSL pentru utilizatori. Așadar, să începem analiza.
Mai întâi, să ne uităm la tabela de licențiere:
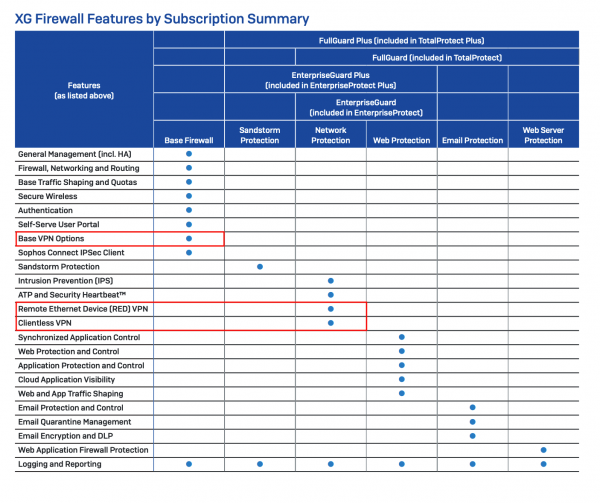
Mai multe informații despre cum se licențiază Sophos XG Firewall pot fi citite aici:
Dar în acest articol ne vor interesa doar acele puncte care sunt evidențiate în roșu.
Funcționalitatea principală a VPN-ului este inclusă în licența de bază și este achiziționată o singură dată. Aceasta este o licență pe viață și nu necesită reînnoire. Modul Base VPN Options include:
Site-to-Site:
- SSL VPN
- IPSec VPN
Acces de la distanță (VPN client):
- SSL VPN
- IPsec Clientless VPN (cu aplicație gratuită pentru utilizatori)
- L2TP
- PPTP
După cum vedem, sunt suportate toate protocoalele populare și tipurile de conexiuni VPN.
De asemenea, în Sophos XG Firewall există încă două tipuri de conexiuni VPN care nu sunt incluse în abonamentul de bază. Acestea sunt RED VPN și HTML5 VPN. Aceste conexiuni VPN sunt incluse în abonamentul Network Protection, ceea ce înseamnă că, pentru a folosi aceste tipuri, este necesar să aveți un abonament activ, care include și funcționalitatea de protecție a rețelei – modulele IPS și ATP.
RED VPN – este un VPN L2 proprietar de la compania Sophos. Acest tip de conexiune VPN are o serie de avantaje în comparație cu Site-to-site SSL sau IPSec atunci când se realizează configurația VPN între două XG. Spre deosebire de IPSec, tunelul RED creează o interfață virtuală la ambele capete ale tunelului, ceea ce ajută la depanarea problemelor, iar spre deosebire de SSL, această interfață virtuală este complet configurabilă. Administratorul are control total asupra subrețelei din interiorul tunelului RED, ceea ce facilitează rezolvarea problemelor de rutare și conflictele subrețelelor.
HTML5 VPN sau Clientless VPN – este un tip specific de VPN care permite expedierea serviciilor prin HTML5 direct în browser. Tipurile de servicii care pot fi configurate sunt:
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- SMB
Dar trebuie să țineți cont că acest tip de VPN se aplică doar în cazuri speciale și se recomandă, dacă este posibil, să folosiți tipurile de VPN din listele de mai sus.
Practică
Vom analiza în practică cum să configurăm câteva dintre aceste tipuri de tuneluri, și anume: Site-to-Site IPSec și SSL VPN pentru Acces la Distanță.
VPN Site-to-Site IPSec
Începem cu cum să configurăm un tunel VPN Site-to-Site IPSec între două Sophos XG Firewall. Sub capotă se folosește strongSwan, ceea ce permite conectarea la orice router compatibil cu IPSec.
Putem utiliza un wizard de configurare simplu și rapid, dar noi vom urma calea generală, astfel încât pe baza acestei instrucțiuni să fie posibil să combinăm Sophos XG cu orice echipament conform IPSec.
Vom deschide fereastra de setări ale politicilor:
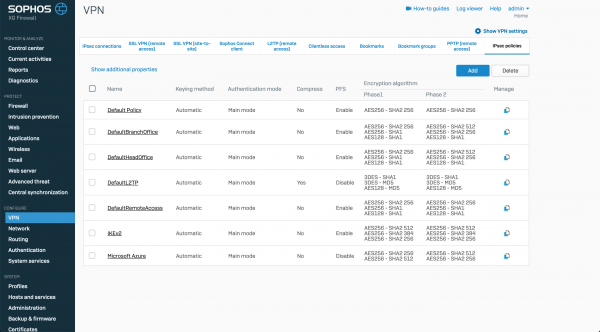
După cum observăm, există deja setări predefinite, dar noi vom crea setările noastre.
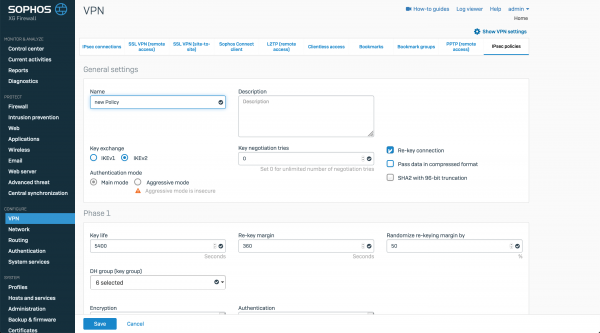
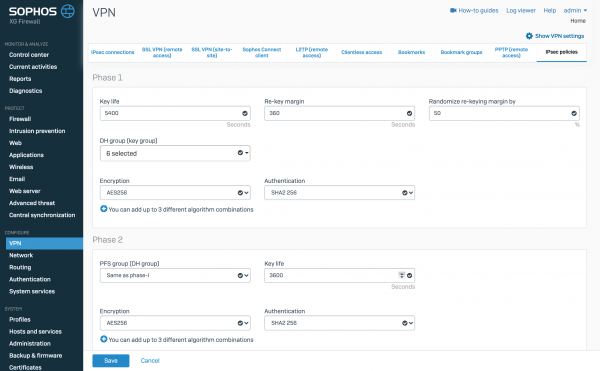
Vom configura parametrii de criptare pentru prima și a doua fază și vom salva politica. La fel, repetăm aceleași acțiuni pe cel de-al doilea Sophos XG și trecem la configurarea tunelului IPSec.
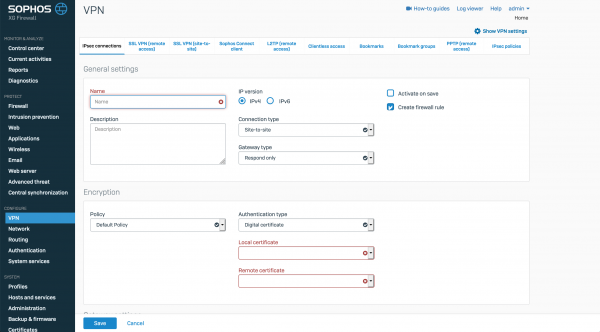
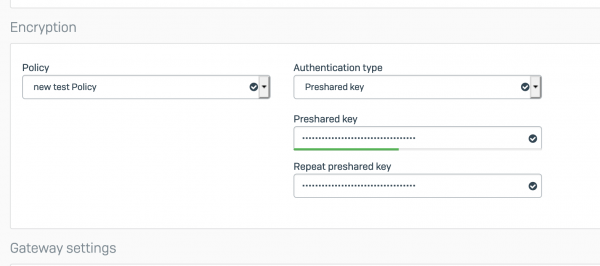
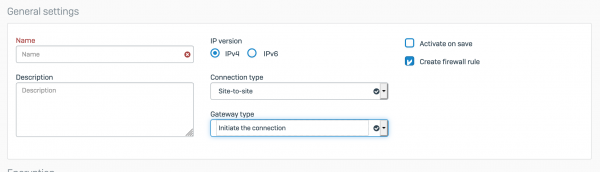
Introducem un nume, modul de operare și configurăm parametrii de criptare. De exemplu, vom folosi Preshared Key
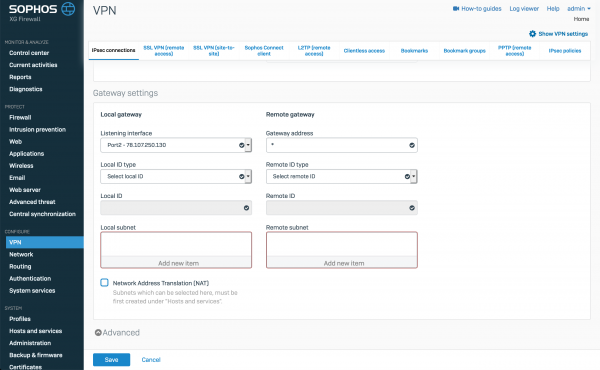
și vom specifica subrețelele locale și cele îndepărtate.
Conexiunea noastră a fost creată
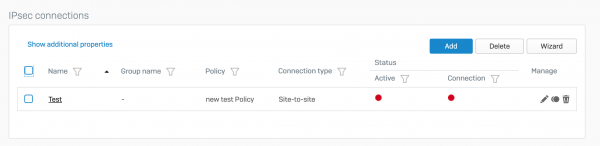
În mod similar, vom efectua aceleași setări pe cel de-al doilea Sophos XG, cu excepția modului de operare, acolo vom selecta Inițiază conexiunea.
Acum avem două tuneluri configurate. În continuare, trebuie să le activăm și să le pornim. Acest lucru se face foarte simplu, trebuie să facem clic pe cercul roșu de sub cuvântul Activ pentru a activa și pe cercul roșu de sub Conexiune, pentru a porni conectarea.
Dacă vedem această imagine:
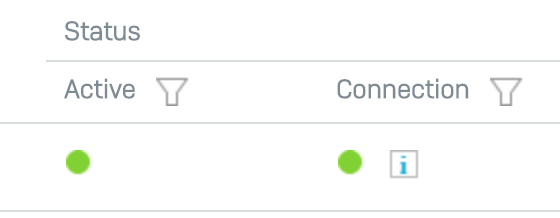
Înseamnă că tunelul nostru funcționează corect. Dacă al doilea indicator este aprins în roșu sau galben, înseamnă că am configurat ceva greșit în politicile de criptare sau în subrețelele locale și îndepărtate. Vreau să vă reamintesc că setările trebuie să fie reflective.
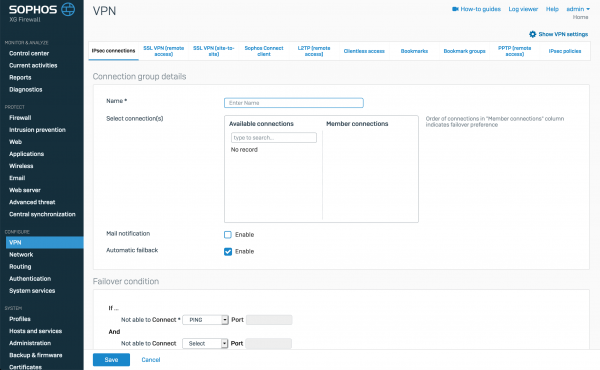
Vreau să subliniez că este posibil să creăm grupuri Failover din tunelurile IPSec pentru redundanță:
Remote Access SSL VPN
Să trecem la Remote Access SSL VPN pentru utilizatori. Sub capotă funcționează standardul OpenVPN. Acest lucru permite utilizatorilor să se conecteze prin orice client care suportă fișierele de configurare .ovpn (de exemplu, clientul standard de conectare).
Pentru început, trebuie să configurăm politicile serverului OpenVPN:
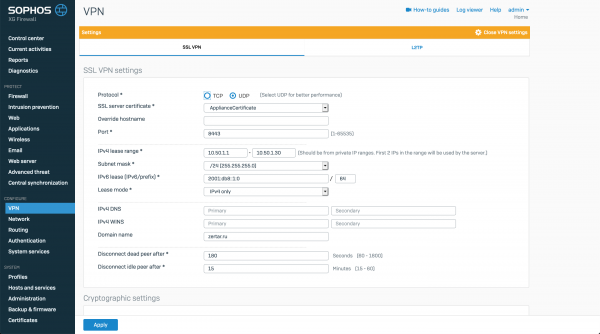
Să specificăm transportul pentru conectare, să configurăm portul, gama de adrese IP pentru utilizatorii care se conectează la distanță.
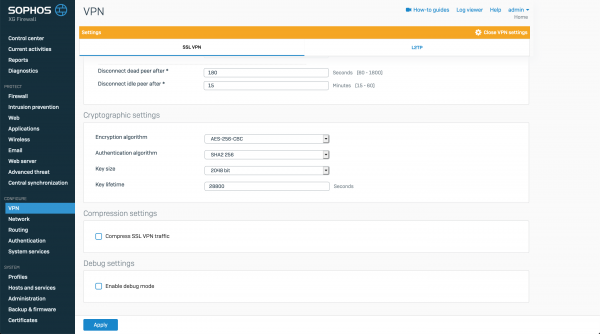
De asemenea, putem specifica setările de criptare.
După configurarea serverului, trecem la configurarea conexiunilor client.
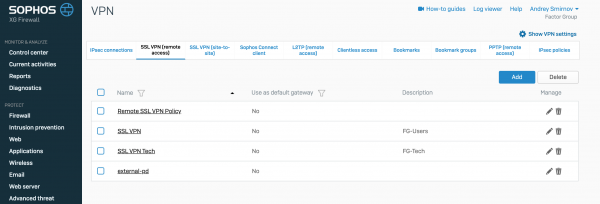
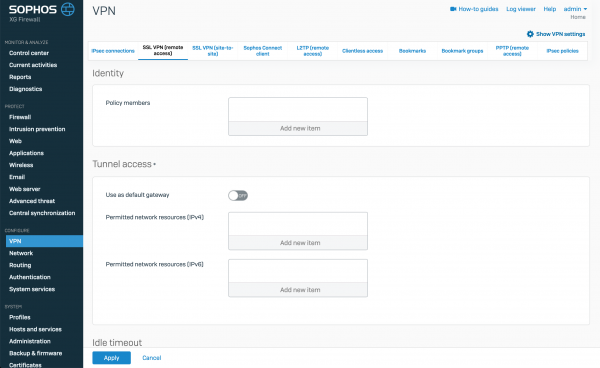
Fiecare regulă de conectare la SSL VPN este creată pentru un grup sau pentru un utilizator individual. Fiecare utilizator poate avea doar o politică de conectare. În ceea ce privește setările interesante, pentru fiecare astfel de regulă se poate specifica utilizatorii separați care vor folosi această configurare sau un grup din AD, se poate bifa opțiunea de a redirecționa tot traficul prin tunelul VPN sau se pot specifica adresele IP, subrețelele sau numele FQDN disponibile pentru utilizatori. Pe baza acestor politici, un fișier .ovpn va fi creat automat cu setările pentru client.
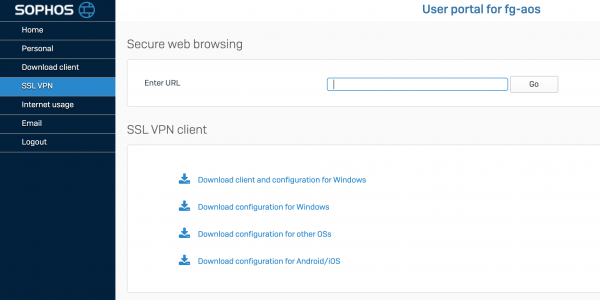
Folosind portalul utilizatorului, utilizatorul poate descărca atât un fișier .ovpn cu setările pentru clientul VPN, cât și un fișier de instalare pentru clientul VPN cu fișierul de configurare încorporat.
Concluzie
În acest articol am trecut pe scurt prin funcționalitatea VPN-ului în produsul Sophos XG Firewall. Am analizat cum se poate configura IPSec VPN și SSL VPN. Aceasta nu este o listă completă a ceea ce poate face această soluție. În articolele următoare, voi încerca să fac o prezentare a RED VPN și să arăt cum arată aceasta în cadrul soluției.
Vă mulțumesc pentru timpul acordat.
Dacă aveți întrebări legate de versiunea comercială a XG Firewall, ne puteți contacta — compania , distribuitorul Sophos. Este suficient să scrieți în formă liberă la .
Sursa: habr.com
