

Companiile de antivirus, experții în securitate și pur și simplu entuziaștii creează în internet sisteme-bait — honeypots, pentru a "prinde" o nouă variantă de virus sau a descoperi tehnici neobișnuite ale hackerilor. Honeypot-urile întâlnesc atât de des, încât infractorii cibernetici au dezvoltat un fel de imunitate: ei identifică rapid că este o capcană și o ignoră pur și simplu. Pentru a studia tacticile hackerilor moderni, am creat un honeypot realist, care timp de șapte luni a fost activ pe internet, atrăgând cele mai diverse atacuri. Despre cum a fost am povestit în studiul nostru "». Unele fapte din studiu — în această postare.
Dezvoltarea honeypot-ului: checklist
Principala sarcină în crearea super-capcanei noastre a fost să nu permitem hackerilor interesați să ne dezvăluie. Pentru aceasta a fost necesar să desfășurăm o lucrare considerabilă:
- Să creăm o legendă realistă despre companie, incluzând numele și fotografiile angajaților, numere de telefon și e-mailuri.
- Să concepem și să implementăm un model de infrastructură industrială care să corespundă legendei activității companiei noastre.
- Să decidem ce servicii de rețea vor fi disponibile extern, dar să nu exagerăm cu deschiderea unor porturi vulnerabile, astfel încât să nu pară o capcană pentru naivi.
- Să organizăm vizibilitatea unei scurgeri de informații despre un sistem vulnerabil și să răspândim aceste date dintre potențialii atacatori.
- Să implementăm o observație discretă asupra acțiunilor hackerilor în infrastructura capcanei.
Și acum, să le luăm pe rând.
Creăm legenda
Infractorii cibernetici s-au obișnuit deja cu întâlnirea a numeroase honeypot-uri, astfel încât cei mai avansați dintre ei efectuează o cercetare amănunțită a fiecărui sistem vulnerabil pentru a se asigura că nu este o capcană. Din același motiv, ne-am străduit să nu obținem doar realismul honeypot-ului din perspectiva designului și a aspectelor tehnice, ci și să creăm impresia unei companii reale.
Punându-ne în locul unui hacker cool ipotetic, am dezvoltat un algoritm de verificare care ar putea distinge un sistem real de o capcană. Acesta includea căutarea adreselor IP ale companiei în sisteme de reputație, cercetarea retrogradă a istoriei adreselor IP, căutarea numelui și a cuvintelor cheie legate de companie, precum și de partenerii săi și multe alte aspecte. În cele din urmă, legenda a fost destul de convingătoare și atrăgătoare.
Am decis să poziționăm fabrica-capcană ca un mic boutique de prototipare industrială, care lucrează pentru clienți foarte mari și anonimi din segmentele militar și aeronautic. Acest lucru ne scăpa de complicațiile legale legate de utilizarea unei mărci existente.
Apoi, a trebuit să venim cu o viziune, o misiune și un nume pentru organizație. Am decis că compania noastră va fi un startup cu un număr mic de angajați, fiecare dintre ei fiind un fondator. Aceasta adăuga credibilitate legendei despre specializarea afacerii noastre, care îi permite să lucreze cu proiecte delicate pentru clienți mari și importanți. Voiam ca firma noastră să pară vulnerabilă din punct de vedere al securității cibernetice, dar în același timp să fie evident că lucrăm cu active importante în sistemele țintă.
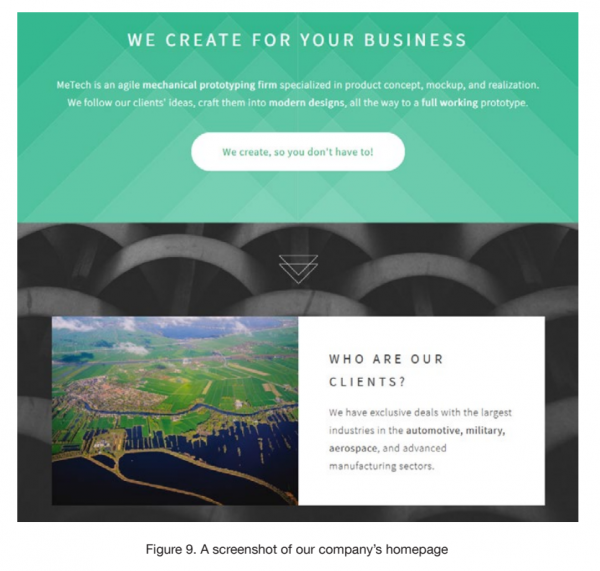
Captura de ecran a site-ului honeypot MeTech. Sursa: Trend Micro
Pentru numele companiei, am ales cuvântul MeTech. Site-ul a fost făcut pe baza unei șabloane gratuite. Imaginile le-am luat din bănci de imagini, folosind cele mai puțin populare și ajustându-le pentru a le face mai puțin recognoscibile.
Voiam ca firma să arate reală, așa că a trebuit să adăugăm angajați cu abilități profesionale corespunzătoare profilului de activitate. Le-am inventat nume și personalități, iar apoi am încercat să selectăm imagini din bănci de imagini în funcție de apartenența etnică.
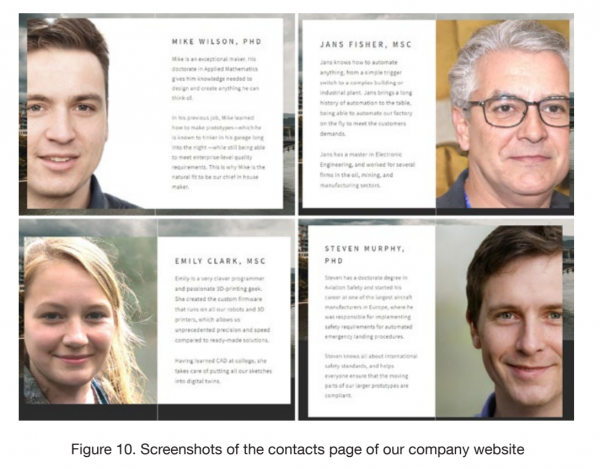
Captura de ecran a site-ului honeypot MeTech. Sursa: Trend Micro
Pentru a nu fi descoperiți, am căutat fotografii de grup de bună calitate, din care să putem alege fețele necesare. Totuși, am renunțat la această opțiune, deoarece posibilul hacker ar putea folosi căutarea inversă a imaginilor și ar putea descoperi că „angajații” noștri trăiesc doar în bănci de imagini. În cele din urmă, am folosit fotografii ale unor persoane inexistent, create cu ajutorul rețelelor neuronale.
Profilurile angajaților publicate pe site conțineau informații importante despre competențele lor tehnice, însă am evitat menționarea unor instituții de învățământ și orașe specifice.
Pentru a crea căsuțe poștale, am utilizat serverul furnizorului de hosting, apoi am închiriat câteva numere de telefon din SUA și le-am integrat într-o centrală virtuală cu meniu vocal și răspuns automat.
Infrastructura honeypotului
Pentru a evita expunerea, am decis să folosim o combinație de echipamente industriale reale, computere fizice și mașini virtuale protejate. Așa cum ne-am anticipat, am verificat rezultatul eforturilor noastre cu ajutorul motorului de căutare Shodan, care a arătat că honeypotul părea o adevărată sistem industrial.
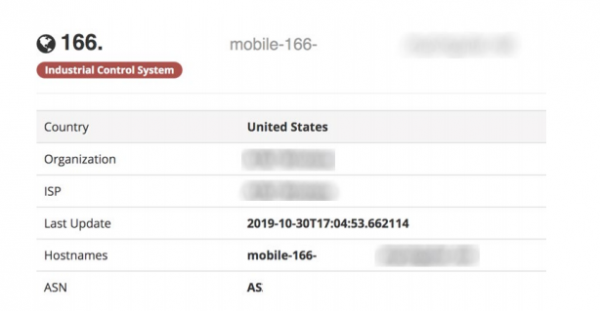
Rezultatul scanării honeypotului cu Shodan. Sursa: Trend Micro
Ca «hardware» pentru capcana noastră, am folosit patru PLC-uri:
- Siemens S7-1200,
- două AllenBradley MicroLogix 1100,
- Omron CP1L.
Aceste PLC-uri au fost alese pentru popularitatea lor pe piața mondială a sistemelor de control. De asemenea, fiecare dintre acești controlere folosește propriul protocol, ceea ce ne-a permis să verificăm care dintre PLC-uri ar fi atacate mai des și dacă ar interesa pe cineva în general.
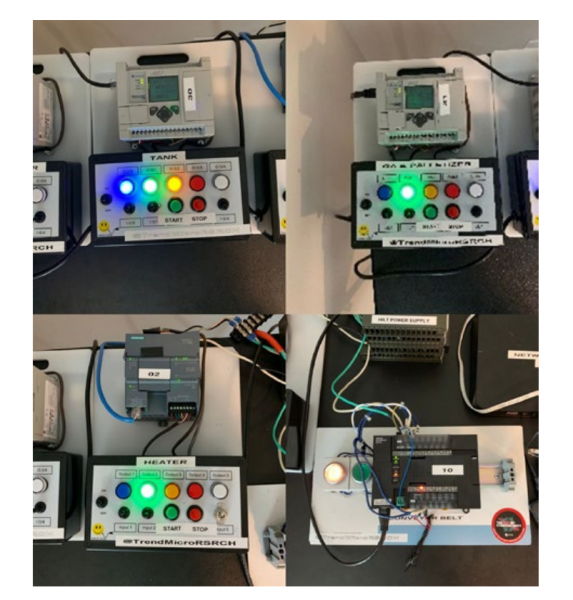
Echipamentele «fabricii» noastre capcană. Sursa: Trend Micro
Nu am pur și simplu instalat echipamentele și le-am conectat la internet. Fiecare controler a fost programat să execute diverse sarcini, printre care:
- amestecare,
- controlul aragazului și al benzii transportoare,
- paletizare cu ajutorul unui manipulator robotizat.
Și pentru ca procesul de producție să fie realist, am programat logica pentru a modifica aleatoriu parametrii de feedback, simulând pornirea și oprirea motoarelor, activarea și dezactivarea aragazului.
În fabrica noastră erau trei computere virtuale și unul fizic. Computerele virtuale erau folosite pentru a gestiona fabrica, robotul paletizator și ca stație de lucru pentru inginerul programator PLC. Computerul fizic funcționa ca server de fișiere.
Pe lângă monitorizarea atacurilor asupra PLC-urilor, am dorit să urmărim starea programelor încărcate pe dispozitivele noastre. Pentru aceasta, am creat o interfață care permitea identificarea rapidă a modului în care au fost modificate stările mecanismelor noastre virtuale de execuție și a configurărilor. Chiar din etapa de planificare, am descoperit că este mult mai simplu să realizăm acest lucru printr-un software de control decât prin programarea directă a logicii controlerului. Am deschis accesul la interfața de control a dispozitivelor honeypot-ului nostru prin VNC fără parolă.
Roboții industriali sunt un component cheie al producției inteligente moderne. În acest sens, am decis să adăugăm un robot și un post de lucru pentru controlul acestuia în echipamentul fabricii noastre de capcană. Pentru a face fabrica mai realistă, pe postul de lucru de control am instalat un software real pe care inginerii îl folosesc pentru programarea grafică a logicii robotului. De asemenea, având în vedere că roboții industriali se află de obicei într-o rețea internă izolată, am decis să lăsăm accesul neprotejat prin VNC doar la postul de lucru de control.
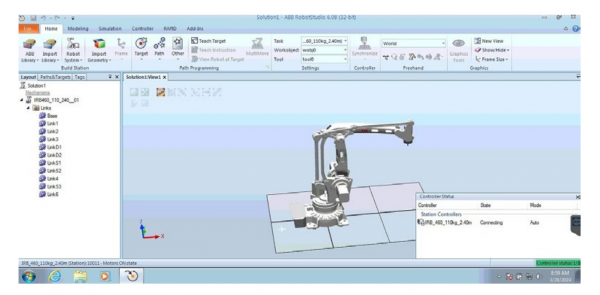
Mediul RobotStudio cu modelul 3D al robotului nostru. Sursa: Trend Micro
Pe virtuala cu postul de lucru de control al robotului, am instalat mediul de programare RobotStudio de la ABB Robotics. Configurând RobotStudio, am deschis în acesta un fișier de simulare cu robotul nostru astfel încât imaginea sa 3D să fie vizibilă pe ecran. Drept rezultat, Shodan și alte motoare de căutare, descoperind un server VNC neprotejat, vor obține această imagine de pe ecran și o vor arăta celor care caută roboți industriali cu acces deschis la control.
Sensul unei astfel de atenții la detalii a fost de a crea un țel atrăgător și cât mai realist pentru atacatori, care, descoperindu-l, să revină la el din nou și din nou.
Postul de lucru al inginerului
Pentru programarea logicii PLC-ului, am adăugat un computer ingineresc în infrastructură. Pe acesta am instalat software industrial pentru programarea PLC-ului:
- TIA Portal pentru Siemens,
- MicroLogix pentru controlerul Allen-Bradley,
- CX-One pentru Omron.
Am decis că locul de muncă pentru inginer nu va fi accesibil din afara rețelei. În schimb, am setat aceeași parolă pentru contul de administrator ca și pentru sistemele de management ale robotului și fabrica de management disponibile online. Această configurație este destul de comună în multe companii.
Din păcate, în ciuda tuturor eforturilor noastre, niciun atacator nu a reușit să ajungă la sistemul de management al inginerului.
Server de fișiere
Acesta a fost necesar ca un momeală pentru infractorii informatici și ca un mediu pentru a ne salva propriile „lucrări” în fabrica capcană. Acest lucru ne-a permis să schimbăm fișiere cu honeypot-ul nostru prin intermediul dispozitivelor USB, fără a lăsa urme în rețeaua capcană. Ca sistem de operare pentru serverul de fișiere, am instalat Windows 7 Pro, în care am creat un folder public, accesibil pentru citire și scriere oricui.
La început, nu am făcut nicio ierarhie de foldere și documente pe serverul de fișiere. Cu toate acestea, mai târziu am descoperit că atacatorii studiază activ acest folder, așa că am decis să-l umplem cu diferite fișiere. Pentru aceasta, am scris un script Python care crea un fișier de dimensiune aleatorie cu una dintre extensiile specificate, formând un nume bazat pe un dicționar.
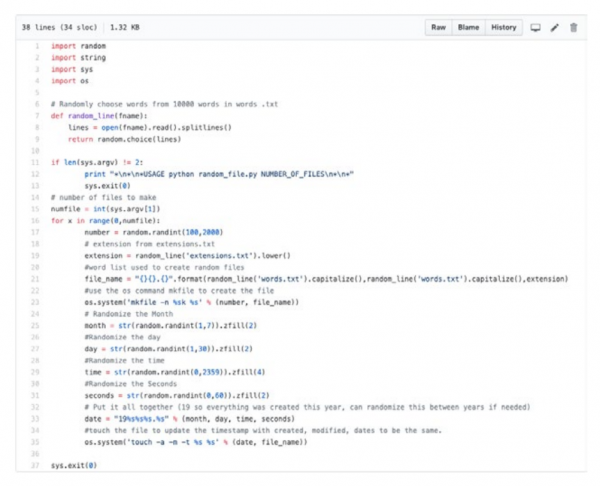
Script pentru generarea de nume de fișiere atractive. Sursă: Trend Micro
După rularea scriptului, am obținut rezultatul dorit sub forma unui folder plin de fișiere cu nume foarte interesante.
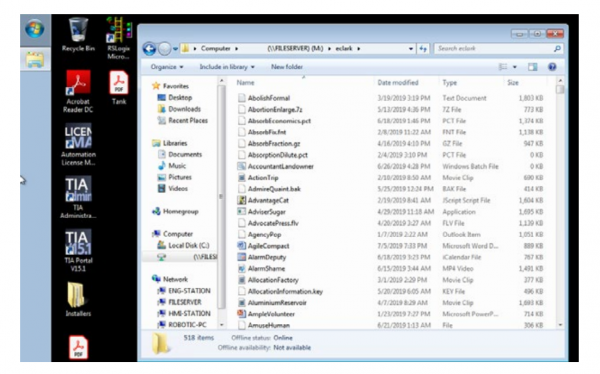
Rezultatul execuției scriptului. Sursă: Trend Micro
Mediu pentru monitorizare
După ce am depus atât de multe eforturi pentru a crea o companie realistă, pur și simplu nu ne-am putut permite să greșim în mediul pentru monitorizarea „vizitatorilor” noștri. Era necesar să primim toate datele în timp real astfel încât atacatorii să nu observe că erau supravegheați.
Am realizat acest lucru folosind patru adaptoare USB-Ethernet, patru divizoare Ethernet SharkTap, Raspberry Pi 3 și un disc extern mare. Diagrama rețelei noastre arăta astfel:
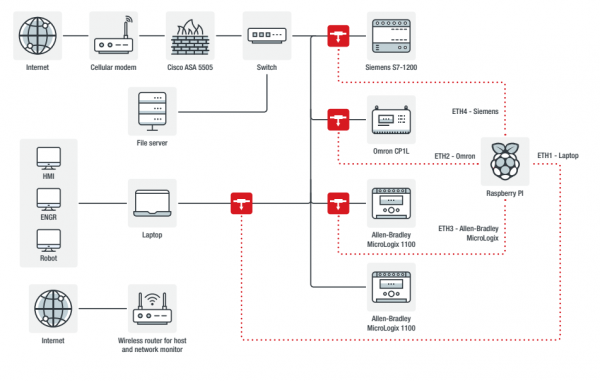
Diagrama rețelei honeypot-ului cu echipamentul pentru monitorizare. Sursă: Trend Micro
Am amplasat trei divizoare SharkTap astfel încât să monitorizăm tot traficul extern către PLC-uri, disponibile doar din rețeaua internă. Al patrulea SharkTap a urmărit traficul vizitatorilor la mașina virtuală vulnerabilă.
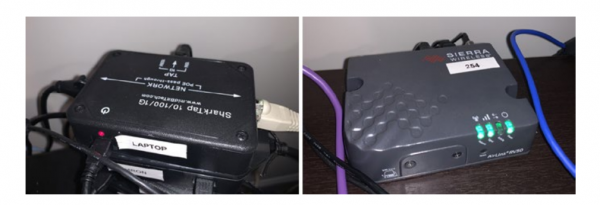
Divizor Ethernet SharkTap și router Sierra Wireless AirLink RV50. Sursă: Trend Micro
Raspberry Pi a realizat capturi de trafic zilnice. Conexiunea la internet a fost organizată printr-un router mobil Sierra Wireless AirLink RV50, adesea folosit în întreprinderile industriale.
Din păcate, acest router nu permitea blocarea selectivă a atacurilor care nu se conformau planurilor noastre, așa că am adăugat în rețea un firewall Cisco ASA 5505 în modul transparent, pentru a efectua blocările cu un impact minim asupra rețelei.
Analiza traficului
Tshark și tcpdump sunt potrivite pentru a rezolva rapid întrebările curente, dar în cazul nostru capacitățile lor au fost insuficiente, deoarece aveam multe gigaocteți de trafic, analiza cărora era efectuată de mai multe persoane. Am utilizat analiza open-source Moloch, dezvoltată de AOL. Funcționalitatea sa este comparabilă cu Wireshark, dar oferă mai multe opțiuni pentru colaborare, descrierea și etichetarea pachetelor, exportul și alte sarcini.
Deoarece nu doream să procesăm datele colectate pe computerele honeypot, dump-urile PCAP erau exportate zilnic în stocarea AWS, din care le-am importat pe mașina cu Moloch.
Înregistrarea ecranului
Pentru a documenta acțiunile hackerilor în honeypot-ul nostru, am scris un script care, la un interval prestabilit, realiza capturi de ecran ale mașinii virtuale și, comparând cu captura anterioară, determina dacă se întâmplă ceva sau nu. La identificarea activității, scriptul activa înregistrarea ecranului. Această abordare s-a dovedit cea mai eficientă. De asemenea, am încercat să analizăm traficul VNC din dump-ul PCAP pentru a înțelege ce modificări au avut loc în sistem, dar, în final, înregistrarea ecranului pe care am realizat-o s-a dovedit mai simplă și mai ilustrativă.
Monitorizarea sesiunilor VNC
Pentru aceasta, am folosit Chaosreader și VNCLogger. Ambele utilitare extrag din dump-ul PCAP apăsările de taste, dar VNCLogger se ocupă mai corect de tastele de tip Backspace, Enter, Ctrl.
VNCLogger are două dezavantaje. Primul: poate extrage tastele doar „ascultând” traficul pe interfață, așa că a trebuit să simulăm pentru ea o sesiune VNC folosind tcpreplay. Al doilea dezavantaj al VNCLogger este comun cu Chaosreader: ambele nu arată conținutul clipboard-ului. Pentru aceasta a fost necesar să folosim Wireshark.
Atragem hackerii
Am creat un honeypot pentru a fi atacat. Pentru a realiza acest lucru, am simulat o scurgere de informații menită să atragă atenția potențialilor hackeri. Pe honeypot au fost deschise următoarele porturi:
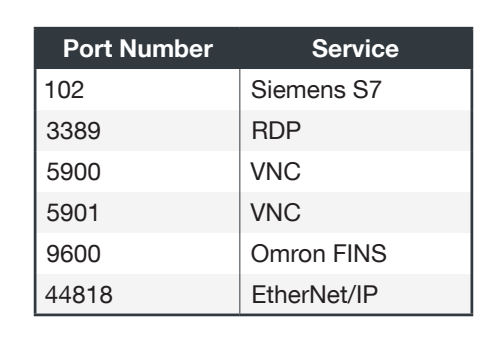
Portul RDP a trebuit închis la scurt timp după ce a început funcționarea, deoarece numărul uriaș de trafic de scanare a cauzat probleme de performanță în rețeaua noastră.
Terminalele VNC au funcționat inițial în modul „doar vizualizare” fără parolă, iar apoi „din greșeală” le-am comutat în modul de acces complet.
Pentru a atrage atacatorii, am publicat două postări cu informații „scurse” despre un sistem industrial disponibil pe PasteBin.
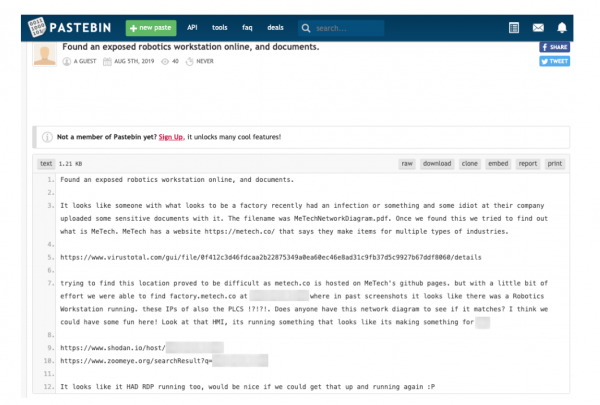
Una dintre postările publicate pe PasteBin pentru a atrage atacuri. Sursa: Trend Micro
Atacuri
Honeypotul a fost online timp de aproximativ șapte luni. Prima atac a avut loc la o lună după ce honeypotul a fost activat.
Scanere
A existat mult trafic din partea scanerelor unor companii cunoscute — ip-ip, Rapid, Shadow Server, Shodan, ZoomEye și altele. A fost atât de mult, încât a trebuit să le excludem adrese IP din analiză: 610 din 9452 sau 6,45% din toate IP-urile unice aparțineau unor scanere complet legale.
Fraudatori
Unul dintre cele mai mari riscuri cu care ne-am confruntat a fost utilizarea sistemului nostru în scopuri criminale: pentru a cumpăra smartphone-uri pe numele abonatului, a încasat mile de la companiile aeriene folosind carduri cadou și alte forme de fraudă.
Mineri
Unul dintre primii vizitatori ai sistemului nostru s-a dovedit a fi un miner. Acesta a încărcat un software pentru minerit Monero. Nu ar fi câștigat mult pe sistemul nostru specific din cauza performanței scăzute. Totuși, dacă ar fi să unească eforturile mai multor zeci sau chiar sute de astfel de sisteme, ar putea rezulta o sumă destul de bună.
Ransomware
În timpul activității honeypot-ului, ne-am confruntat de două ori cu adevărate ransomware-uri. În primul caz, a fost vorba despre Crysis. Operatorii săi au pătruns în sistem prin VNC, dar apoi au instalat TeamViewer, cu ajutorul căruia au continuat acțiunile. Așteptând mesajul de răscumpărare care solicita 10.000 de dolari în BTC, am început o corespondență cu infractorii, rugându-i să ne decripteze unul dintre fișiere. Aceștia ne-au îndeplinit cererea și au reiterat solicitarea de răscumpărare. Am reușit să negociem până la 6.000 de dolari, după care am reinstalat sistemul pe o mașină virtuală, deoarece am obținut toate informațiile necesare.
Al doilea ransomware a fost Phobos. Hackerul care l-a instalat a petrecut o oră examinând sistemul de fișiere al honeypot-ului și scanând rețeaua, după care a instalat ransomware-ul.
A treia atacă a ransomware-ului s-a dovedit a fi una falsă. Un misterios „hacker” a descărcat pe sistemul nostru fișierul haha.bat, după care am observat cum încearcă să-l facă să funcționeze. Una dintre încercări a fost să schimbe numele fișierului haha.bat în haha.rnsmwr.
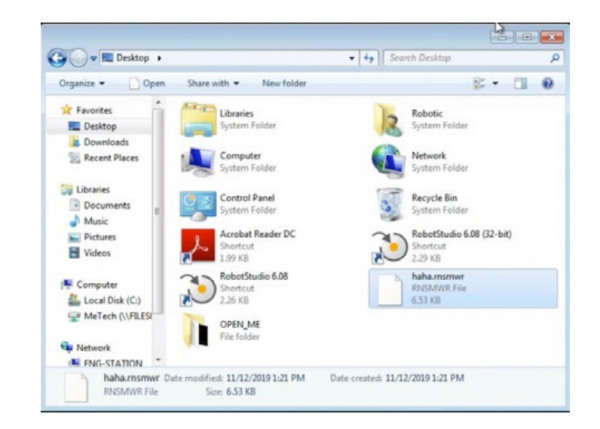
„Hackerul” îmbunătățește вредоносност bat-fail-ului schimbând extensia acestuia în .rnsmwr. Sursa: Trend Micro
Când fișierul bat a început în sfârșit să ruleze, „hackerul” l-a editat, crescând răscumpărarea de la 200 la 750 de dolari. După aceasta, a „criptat” toate fișierele, a lăsat un mesaj de răscumpărare pe birou și a dispărut, schimbând parolele pe VNC-ul nostru.
După câteva zile, hackerul s-a întors și, pentru a-și reaminti de sine, a pornit un bat care deschidea multe feronide cu site-uri pentru adulți. Se pare că prin aceasta încerca să atragă atenția asupra cererii sale.
Concluzii
În timpul studiului, s-a constatat că imediat după publicarea informațiilor despre vulnerabilitate, honeypot-ul a atras atenția, iar activitatea a crescut din zi în zi. Pentru ca momeala să atragă atenția, a fost nevoie să permite multe încălcări ale securității companiei noastre fictive. Din păcate, o astfel de situație nu este deloc rară în rândul multor companii reale care nu au angajați IT și de securitate informațională.
În general, organizațiile ar trebui să aplice principiul celor mai mici privilegii, în timp ce noi am implementat exact opusul pentru a atrage atacatori. Cu cât am observat mai mult atacurile, cu atât acestea deveneau mai sofisticate comparativ cu metodele standard de testare a penetrării.
Și cel mai important: toate aceste atacuri ar fi eșuat dacă măsurile de securitate adecvate ar fi fost implementate în timpul configurării rețelei. Organizațiile trebuie să se asigure că echipamentele și componentele infrastructurii industriale nu sunt accesibile din internet, așa cum am făcut special în capcana noastră.
Deși nu am înregistrat niciun atac asupra ARM-ului inginerului, în ciuda utilizării aceleași parole de administrator local pe toate calculatoarele, este recomandat să se evite această practică pentru a minimaliza posibilele intruziuni. O securitate slabă reprezintă un invitație suplimentară pentru atacurile asupra sistemelor industriale, care deja atrag de mult atenția infractorilor cibernetici.
Sursa: habr.com
