

Pe Habră există deja câteva articole despre tehnologiile Honeypot și Deception (, ). Cu toate acestea, ne confruntăm în continuare cu neînțelerea diferenței dintre aceste clase de instrumente de protecție. În acest sens, colegii noștri de la (primul dezvoltator rus ) au decis să descrie în detaliu diferențele, avantajele și caracteristicile arhitecturale ale acestor soluții.
Să ne lămurim ce sunt „honeypots” și „deception”:
„Tehnologiile de înșelare” (în engleză, Deception technology) și-au făcut apariția pe piața sistemelor de securitate informațională relativ recent. Totuși, unii specialiști consideră în continuare că Security Deception este doar o formă mai avansată de „honeypot” (în engleză, honeypot).
În acest articol, ne vom concentra atât asupra asemănărilor, cât și asupra diferențelor fundamentale dintre aceste două soluții. În prima parte, vom vorbi despre „honeypot”, cum s-a dezvoltat această tehnologie și care sunt avantajele și dezavantajele ei. Iar în a doua parte, ne vom opri în detaliu asupra principiilor de funcționare ale platformelor pentru crearea unei infrastructuri distribuite de obiective false (în engleză, Distributed Deception Platform — DDP).
Principiul de bază pe care se fundamentează honeypots este crearea unor capcane pentru hackeri. Pe același principiu au fost concepute și cele dintâi soluții Deception. Însă, DDP-urile moderne depășesc cu mult honeypots, atât ca funcționalitate, cât și ca eficiență. Platformele Deception includ: capcane (în engleză, decoys, traps), momeală (în engleză, lures), aplicații, date, baze de date, Active Directory. DDP-urile moderne pot oferi oportunități extinse pentru detectarea amenințărilor, analiza atacurilor și automatizarea reacțiilor.
Astfel, Deception reprezintă tehnici de simulare a infrastructurii IT a unui întreprinderi și inducerea în eroare a hackerilor. Ca rezultat, aceste platforme permit oprirea atacurilor înainte de a provoca daune semnificative activelor companiei. Honeypots, desigur, nu au o funcționalitate atât de largă și un nivel de automatizare atât de ridicat, de aceea utilizarea lor necesită o calificare mai mare din partea angajaților departamentelor de securitate informațională.
1. Honeypots, Honeynets și Sandbboxing: ce sunt și cum se aplică
Pentru prima dată, termenul „honeypots” a fost folosit în 1989 în cartea lui Clifford Stoll „The Cuckoo’s Egg”, care descrie evenimentele legate de urmărirea unui hacker în Laboratorul Național Lawrence Berkeley (SUA). În practică, această idee a fost implementată în 1999 de Lance Spitzner, specialist în securitate informațională de la Sun Microsystems, care a fondat proiectul de cercetare „Honeynet Project”. Primele honeypots erau foarte consumatoare de resurse, complicate de configurat și de întreținut.
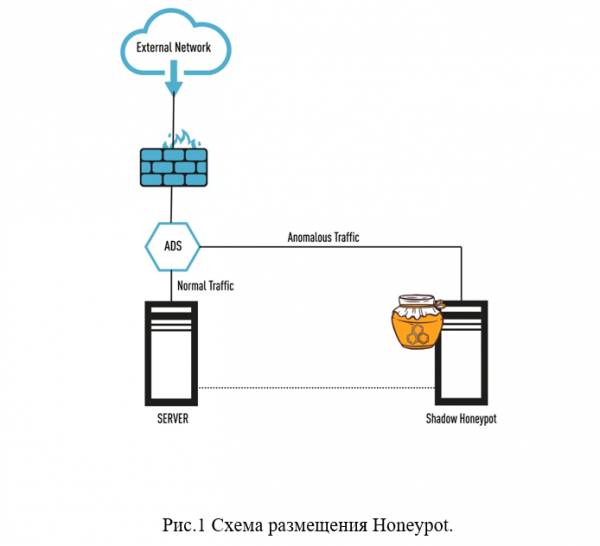
Să analizăm mai detaliat ce este honeypots și honeynets. Honeypots sunt gazde separate, destinate să atragă infractorii să penetreze rețeaua companiei și să încerce să fure date valoroase, precum și să extindă zona de acoperire a rețelei. Honeypot (tradus literal ca „butoi cu miere”) reprezintă un server special cu un set de diferite servicii și protocoale de rețea, cum ar fi HTTP, FTP etc. (vezi fig. 1).
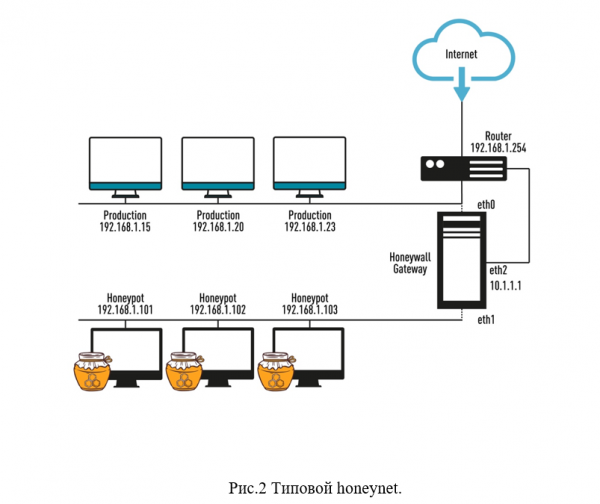
Dacă combinăm mai multe honeypots într-o rețea, vom obține un sistem honeynet, care reprezintă o emulare a rețelei corporative a companiei (server web, server de fișiere și alte componente ale rețelei). Această soluție permite înțelegerea strategiei de acțiune a infractorilor și păcălirea acestora. Un honeynet tipic funcționează, de obicei, în paralel cu rețeaua de lucru și complet independent de aceasta. Această „rețea” poate fi publicată pe Internet printr-un canal separat, pentru ea putând fi alocat un interval aparte de adrese IP (vezi fig. 2).
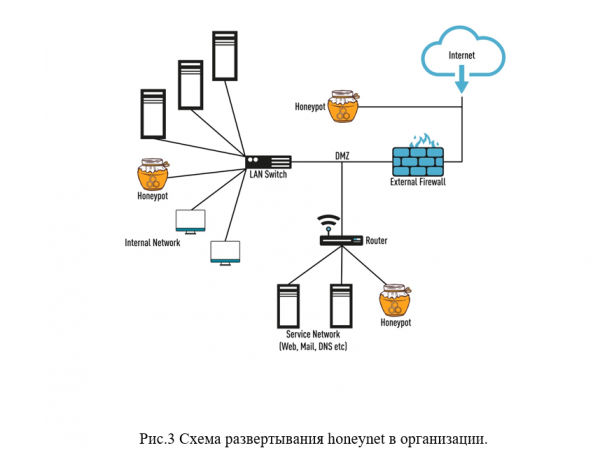
Sensul aplicării honeynet-ului este de a arăta hackerului că a pătruns în rețeaua corporativă a organizației, când, de fapt, infractorul se află într-un „mediu izolat” și sub supravegherea atentă a specialiștilor în securitate informațională (vezi fig. 3).
Aici trebuie menționat și un astfel de instrument, numit „sandbox”, care permite infractorilor să instaleze și să ruleze programe dăunătoare într-un mediu izolat, unde specialiștii IT pot monitoriza acțiunile lor pentru a identifica riscurile potențiale și a lua măsurile necesare. În prezent, de obicei, sandboxingul este realizat pe mașini virtuale dedicate pe un host virtual. Totuși, trebuie subliniat că sandboxingul arată doar cum se comportă programele periculoase și rele, în timp ce honeynet-ul ajută specialistul să analizeze comportamentul „jucătorilor periculoși”. sandbox), care permite atacatorilor să instaleze și să ruleze programe dăunătoare într-un mediu izolat, unde specialiștii IT pot urmări acțiunile lor pentru a identifica riscurile potențiale și a lua măsurile necesare. În prezent, sandboxing-ul este, de obicei, implementat pe mașini virtuale dedicate pe un gazdă virtuală. Cu toate acestea, trebuie menționat că sandboxing-ul arată doar cum se comportă programele periculoase și dăunătoare, în timp ce honeynet-ul ajută specialistul să analizeze comportamentul „jucătorilor periculoși”.
Beneficiul evident al honeynets este că ele induc în eroare infractorii, consumându-le forțele, resursele și timpul. Ca urmare, în loc să atace obiective reale, aceștia atacă ținte false și pot abandona atacul asupra rețelei, fără a obține nimic. Cele mai frecvente utilizări ale tehnologiilor honeynets sunt în instituțiile guvernamentale și în marile corporații, organizații financiare, deoarece aceste structuri devin ținte pentru atacuri cibernetice mari. Cu toate acestea, întreprinderile mici și mijlocii (SMB) au, de asemenea, nevoie de instrumente eficiente pentru prevenirea incidentelor de securitate informatică, dar utilizarea honeynets în sectorul SMB nu este atât de simplă din cauza lipsei de personal calificat pentru o astfel de muncă complexă.
Limitările soluțiilor Honeypots și Honeynets
De ce honeypots și honeynets nu sunt cele mai bune soluții pentru a face față atacurilor în prezent? Trebuie menționat că atacurile devin tot mai ample, tehnic complicate și capabile să cauzeze daune serioase infrastructurii IT a organizației, iar criminalitatea cibernetică a ajuns la un alt nivel și reprezintă structuri de afaceri clandestine foarte organizate, dotate cu toate resursele necesare. La acestea se adaugă și „factorul uman” (erori în configurările software-ului și echipamentului, acțiuni ale insiderilor etc.), prin urmare, utilizarea doar a tehnologiilor pentru prevenirea atacurilor nu este suficientă în acest moment.
Iată principalele limite și dezavantaje ale honeypots (honeynets):
Honeypots au fost concepute inițial pentru a identifica amenințările externe rețelei corporative, fiind destinate mai mult analizei comportamentului infractorilor și nereușind să ofere o reacție rapidă la amenințări.
Infractorii, în general, au învățat deja să recunoască sistemele emulate și să evite honeypots.
Honeynets (honeypots) au un nivel extrem de scăzut de interactivitate și interacțiune cu alte sisteme de securitate, ceea ce face dificilă obținerea de informații detaliate despre atacuri și atacatori, și, prin urmare, reacția eficientă și rapidă la incidentele de securitate informatică. Mai mult, specialiștii în securitate informatică primesc un număr mare de alerte false despre amenințări.
În anumite cazuri, hackerii pot utiliza un honeypot compromis ca punct de plecare pentru a continua atacul asupra rețelei organizației.
Adesea, apar probleme legate de scalabilitatea honeypot-urilor, de sarcina operațională ridicată și de configurarea acestor sisteme (necesită specialiști foarte bine calificați, nu au o interfață de gestionare ușor de utilizat etc.). Există dificultăți semnificative în desfășurarea honeypot-urilor în medii specializate, cum ar fi IoT, POS, sisteme de cloud etc.
2. Tehnologia de înșelăciune: avantaje și principii de bază de funcționare
Analizând toate avantajele și dezavantajele honeypot-urilor, ajungem la concluzia că este necesar un nou abordare în reacția la incidentele de securitate cibernetică, cu scopul de a oferi un răspuns rapid și adecvat la acțiunile atacatorilor. Iar o astfel de soluție este tehnologia Cyber deception (înșelăciune cibernetică).
Terminologia „Cyber deception”, „Security deception”, „Tehnologia de înșelăciune”, „Distributed Deception Platform” (DDP) este relativ nouă și a apărut de curând. Practic, toate aceste termeni se referă la utilizarea „tehnologiilor de înșelăciune” sau „tehnicilor de simulare a infrastructurii IT și de dezinformare a infractorilor”. Cele mai simple soluții de înșelăciune sunt dezvoltarea ideilor honeypot-urilor, dar la un nivel mai avansat tehnologic, care presupune o automație mai mare în detectarea amenințărilor și reacția la ele. Cu toate acestea, pe piață există deja soluții serioase de tip DDP, care asigură ușurința desfășurării și scalării, precum și un arsenal considerabil de „capcane” și „momeală” pentru atacatori. De exemplu, înșelăciunea permite simularea unor obiecte ale infrastructurii IT, cum ar fi baze de date, stații de lucru, routere, switch-uri, bancomate, servere și SCADA, echipamente medicale și IoT.
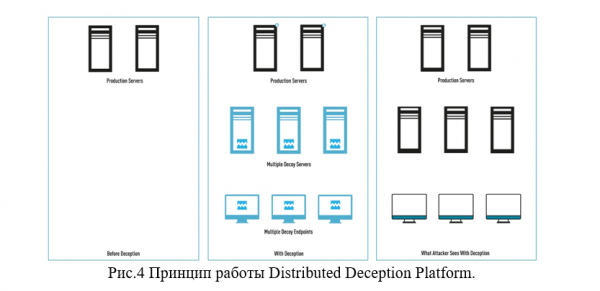
Cum funcționează „Distributed Deception Platform”? După desfășurarea DDP, infrastructura IT a organizației va fi construită ca și cum ar fi formată din două straturi: primul strat – este infrastructura reală a companiei, iar al doilea – este un mediu „simulat”, format din capcane (în engleză, decoys, traps) și momeală (în engleză, lures), care sunt amplasate pe dispozitive fizice reale din rețea (vezi fig. 4).
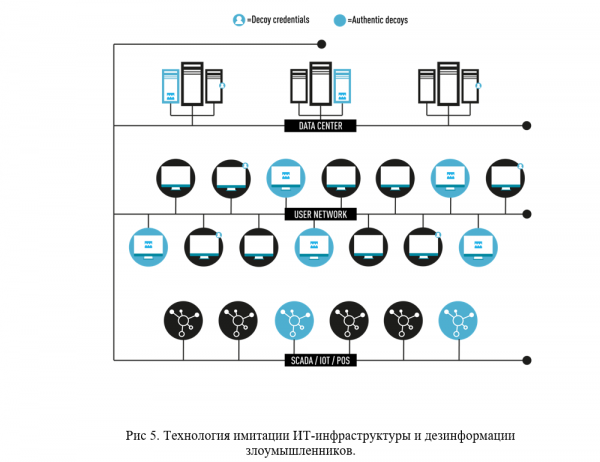
De exemplu, un atacator poate descoperi baze de date false cu „documente confidențiale”, credențiale false care pretind a fi „utilizatori privilegiați” — toate acestea sunt ținte false care ar putea interesa infractorii, direcționându-le astfel atenția de la adevăratele active informaționale ale companiei (vezi fig. 5).
DDP este o noutate pe piața produselor de securitate cibernetică, aceste soluții având câțiva ani de execuție și fiind disponibile doar pentru sectorul corporativ deocamdată. Însă, micile și medii afaceri vor putea, de asemenea, să beneficieze în curând de Deception, închiriind DDP de la furnizori specializați, „ca serviciu”. Această variantă este chiar mai convenabilă, deoarece nu este necesară existența unor cadre foarte calificate proprii.
Mai jos sunt prezentate principalele avantaje ale tehnologiei Deception:
Autenticitate. Tehnologia Deception este capabilă să reproducă o mediu IT complet autentic al companiei, emulând calitativ sisteme de operare, IoT, POS, sisteme specializate (medicale, industriale etc.), servicii, aplicații, credențiale etc. Capcanele (decoys) sunt amestecate cu mediu de lucru, iar atacatorul nu le va putea identifica ca honeypots.
Implementare. DDP utilizează în activitatea sa învățarea automată (engleză, machine learning, ML). Prin intermediul ML se asigură simplitate, flexibilitate în configurare și eficiență în implementarea Deception. „Capcanele” și „prăjile” se actualizează foarte rapid, atrăgând atacatorul într-o infrastructură IT „falsă” a companiei, în timp ce sistemele avansate de analiză bazate pe inteligență artificială pot detecta acțiunile active ale hackerilor și le pot preveni (de exemplu, o tentativă de acces în Active Directory pe baza unor conturi înșelătoare).
Simplitate în utilizare. Platformele moderne „Distributed Deception” sunt ușor de întreținut și gestionat. În general, acestea sunt administrate printr-o consolă locală sau în cloud, având capacități de integrare cu SOC-ul (Security Operations Center) al companiei prin API și cu multe instrumente existente de control al securității. Pentru întreținerea și funcționarea DDP nu sunt necesare servicii de experți în securitate cibernetică calificați.
Scalabilitate. Decepția de securitate poate fi desfășurată în medii fizice, virtuale și cloud. DDP funcționează cu succes și în medii specializate, cum ar fi IoT, ICS, POS, SWIFT etc. Platformele avansate de Decepție pot proiecta „tehnologii de înșelare” și în birouri la distanță, în medii izolate, fără a necesita o desfășurare completă suplimentară a platformei.
Interacțiune. Folosind capcane (decoys) eficiente și atrăgătoare, bazate pe OS reale și ingenios amplasate între infrastructura IT autentică, platforma de Decepție colectează informații extinse despre atacator. DDP asigură apoi transmiterea alertelor de amenințare, generarea de rapoarte și reacția automată la incidentele de securitate cibernetică.
Punctul de început al atacului. În soluțiile moderne de Decepție, capcanele și iscoadele sunt amplasate în interiorul domeniului rețelei, și nu în afara acestuia (ca în cazul honeypot-urilor). Această modelare a desfășurării capcanelor împiedică atacatorul să le folosească ca punct de sprijin pentru a ataca infrastructura IT reală a companiei. În soluțiile avansate de tip Decepție există oportunități de rutare a traficului, astfel tot traficul atacatorilor poate fi direcționat printr-o conexiune special alocată. Acest lucru va permite analizarea activității atacatorilor fără riscuri pentru activele de valoare ale companiei.
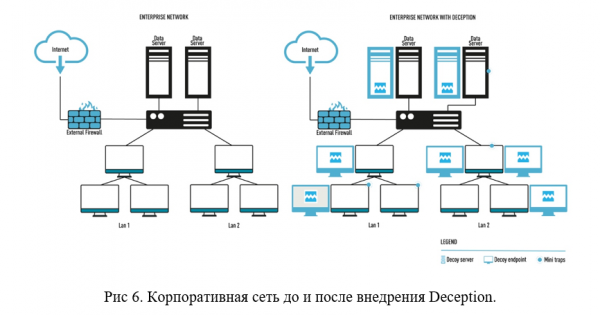
Credibilitatea „tehnologiilor de înșelare”. În stadiul inițial al atacului, atacatorii colectează și analizează date despre infrastructura IT, apoi le folosesc pentru a avansa pe orizontală în rețeaua corporativă. Cu ajutorul „tehnologiilor de înșelare”, atacatorul va nimeri cu siguranță în „capcane”, care îl vor îndepărta de activele reale ale organizației. DDP va analiza căile de acces potențiale către datele de autentificare în rețeaua corporativă și va oferi atacatorului „ținte false” în loc de datele reale de autentificare. Aceste capabilități le-a lipsit foarte mult tehnologiilor honeypot. (Vezi fig. 6).
Decepție VS Honeypot
Și în cele din urmă, ajungem la cel mai interesant moment al cercetării noastre. Să încercăm să evidențiem principalele diferențe între tehnologiile Decepție și Honeypot. În ciuda unor similitudini, aceste două tehnologii diferă semnificativ, de la ideea fundamentală până la eficiența lor în operare.
Idei de bază diferite. Așa cum am menționat anterior, honeypot-urile sunt instalate ca „capcane” împrejurul activelor valoroase ale companiei (în afara rețelei corporative), încercând astfel să distragă atenția infractorilor. Tehnologia honeypot se bazează pe o reprezentare a infrastructurii organizației, însă honeypot-urile pot deveni un punct de sprijin pentru inițierea unei atacuri asupra rețelei companiei. Tehnologia Deception a fost dezvoltată având în vedere perspectiva infractorului și permite identificarea unei atacuri într-o fază incipientă, oferind astfel specialiștilor în securitate cibernetică un avantaj semnificativ față de infractori și câștigând timp.
„Atracție” VS „Dezorientare”. Atunci când se utilizează honeypot-uri, succesul depinde de atragerea atenției atacatorilor și de motivația lor ulterioară de a trece la țintă în honeypot. Aceasta înseamnă că atacatorul trebuie să ajungă la honeypot, iar doar apoi veți putea să-l opriți. Astfel, prezența infractorilor în rețea poate continua timp de câteva luni sau mai mult, ceea ce poate duce la scurgeri de date și daune. DDP-urile imit realitatea infrastructurii IT a companiei, scopul lor fiind nu doar atragerea atenției infractorului, ci și dezorientarea acestuia, astfel încât să piardă timp și resurse fără a obține acces la activele reale ale companiei.
„Scalabilitate limitată” VS „scalabilitate automată”. Așa cum s-a menționat anterior, honeypot-urile și honeynet-urile au probleme de scalabilitate. Acest lucru este complicat și costisitor, iar pentru a crește numărul de honeypot-uri în sistemul corporativ, va trebui să adăugați noi computere, sisteme de operare, să cumpărați licențe, să alocați IP-uri. Pe lângă aceasta, este necesar să aveți personal calificat pentru a gestiona astfel de sisteme. Platformele Deception se desfășoară automat pe măsură ce infrastructura se extinde, fără costuri indirecte semnificative.
„Număr mare de alarme false” VS „lipsa alarmelor false”. Problema este că chiar și un utilizator obișnuit se poate confrunta cu un honeypot, iar „latura întunecată” a acestei tehnologii este numărul mare de false alarme, ceea ce distrage specialiștii în securitate de la muncă. „Bait-urile” și „capcanele” din DDP sunt bine ascunse de utilizatorii obișnuiți și sunt proiectate doar pentru atacatori, astfel că fiecare semnal de la un astfel de sistem este o alertă privind o amenințare reală, nu o alarmă falsă.
Concluzie
Din punctul nostru de vedere, tehnologia Deception reprezintă un pas uriaș înainte în comparație cu tehnologia mai veche a honeypots. Practic, DDP a devenit o platformă de securitate complexă, care este ușor de desfășurat și de gestionat.
Platformele moderne din această categorie joacă un rol esențial în detectarea precisă și reacția eficientă la amenințările de rețea, iar integrarea lor cu alte componente ale stivei de securitate crește nivelul de automatizare, eficiența și eficacitatea reacției la incidente. Platformele Deception se bazează pe autenticitate, scalabilitate, ușurința gestionării și integrarea cu alte sisteme. Toate acestea oferă un avantaj semnificativ în viteza de reacție la incidente de securitate.
De asemenea, pe baza observațiilor din testele de penetrare efectuate la companii unde a fost implementată sau pilotată platforma Xello Deception, se poate concluziona că chiar și testatorii experimentați nu pot recunoaște adesea bătațiile în rețeaua de întreprindere și suferă o înfrângere, căzând în capcanele întinse. Acest fapt confirmă încă o dată eficiența Deception și perspectivele mari care se deschid pentru această tehnologie în viitor.
Testarea produsului
Dacă sunteți interesați de platformele Deception, suntem gata .
Urmăriți actualizările pe canalele noastre (, , , )!
Sursa: habr.com
