

Bun venit la cea de-a treia lecție a cursului . Pe am desfășurat modelul necesar pentru realizarea lucrărilor de laborator. În această lecție, vom discuta principii de bază privind lucrul cu jurnalele pe , ne vom familiariza cu gestionarii de evenimente și vom examina mecanismele de protecție a jurnalele. Partea teoretică, precum și înregistrarea completă a lecției video, se află sub cat.
Pentru a colecta jurnale de la dispozitive, acestea trebuie înregistrate pe FortiAnalyzer. Există două variante de înregistrare.
- Prima variantă — pe dispozitivul înregistrat se activează opțiunea „trimite jurnale pe FortiAnalyzer” și se specifică adresa sa IP. După aceasta, pe FortiAnalyzer se trimite o cerere de înregistrare a acestui dispozitiv. Administratorul trebuie să confirme sau să respingă cererea primită. Dacă tehnologia domeniilor administrative este activată, FortiGate poate fi adăugat atât în ADOM principal (care se numește root, cu care am lucrat în lecția precedentă), cât și în ADOM-ul special creat, destinat dispozitivelor FortiGate.
- A doua variantă — așa-numitul Device Registration Wizard. Înregistrarea dispozitivului se face direct pe FortiAnalyzer. Pentru înregistrare sunt necesare informații despre dispozitivul înregistrat — număr de serie, adresă IP, tip de dispozitiv și versiune a sistemului de operare. Dacă verificarea datelor trece cu succes — dispozitivul este adăugat pe lista FortiAnalyzer. Dacă tehnologia domeniilor administrative este activată, dispozitivul este înregistrat automat în domeniul administrativ corespunzător. Dacă aveți mai multe domenii administrative de acest tip, va trebui să înregistrați dispozitivul din acel domeniu administrativ în care doriți să îl adăugați.
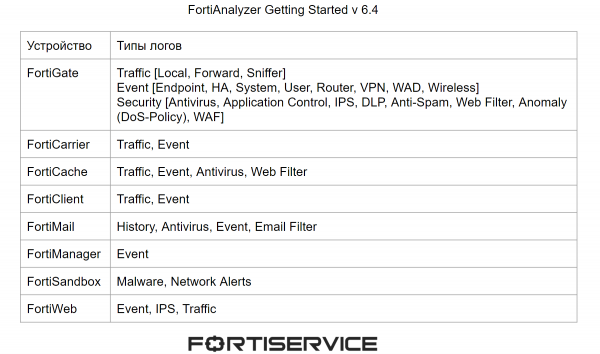
Fiecare dispozitiv generează jurnale de diferite tipuri. Principalele tipuri de jurnale pe care le pot genera dispozitivele companiei Fortinet sunt prezentate în imaginea de mai jos.
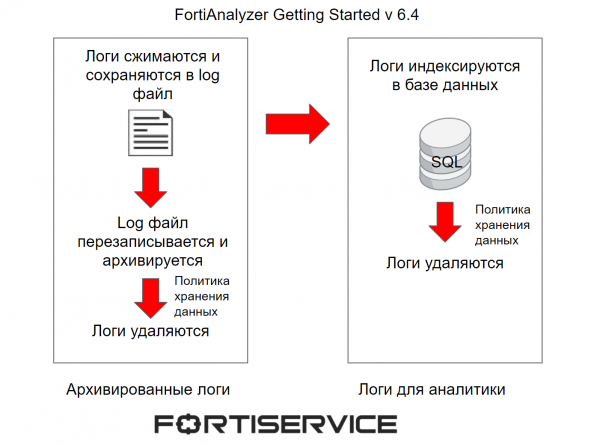
Am discutat deja despre procesarea inițială a jurnalelor în lecția trecută, dar cred că ar trebui să ne reîmprospătăm memoria. Jurnalele care ajung pe FortiAnalyzer sunt comprimate și salvate în fișiere log. Atunci când acest fișier atinge o dimensiune specifică, este suprascris și arhivat. Aceste jurnale sunt numite arhivate. Ele sunt considerate jurnale offline, deoarece nu pot fi analizate în timp real. Pentru vizualizare, sunt disponibile doar în format RAW. Politica de păstrare a datelor în domeniul administrativ determină cât timp aceste jurnale vor fi stocate în memoria FortiAnalyzer.
În același timp, jurnalele sunt indexate în baza de date SQL pentru a susține analiza. Aceste jurnale sunt analizate în FortiAnalyzer în timp real prin intermediul mecanismelor Log View, FortiView și Rapoarte. Politica de păstrare a datelor în domeniul administrativ determină cât timp aceste jurnale vor fi stocate în memoria FortiAnalyzer. După ce aceste jurnale sunt șterse din memoria FortiAnalyzer, ele pot rămâne sub formă de jurnale arhivate, dar acest lucru depinde de politica de păstrare a datelor în domeniul administrativ.
Schema procesului de procesare a jurnalelor este prezentată în desenul de mai jos.
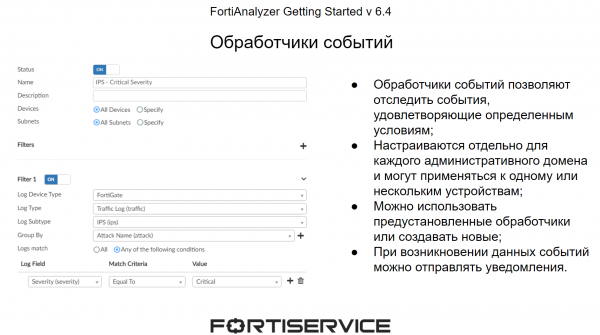
Atunci când jurnalele ajung pe dispozitiv, acestea sunt verificate de manipulatoare de evenimente. Acestea permit urmărirea evenimentelor de interes prin intermediul condițiilor preconfigurate. Condițiile se aplică parametrilor conținuți în jurnalele în format RAW. În sistem, pentru fiecare domeniu administrativ există un set de evenimente predefinite, însă, dacă este necesar, se pot crea propriile manipulatoare de evenimente. Principala utilitate a manipulatoarelor de evenimente este că, atunci când apar evenimente de interes, sistemul poate trimite notificări - pe email sau servere syslog, de asemenea prin SNMP. Aceasta permite o reacție destul de rapidă la evenimentele care au loc în rețea.
Acum, să discutăm despre protecția jurnalelor. Deoarece în jurnale se stochează informații importante despre ceea ce se întâmplă în rețea, acestea trebuie protejate atât împotriva pierderii posibile din cauza diferitelor erori, cât și împotriva compromiterii externe. Prima tehnologie care ajută la protejarea jurnalelor în cazul diferitelor erori este RAID. Aceasta permite împărțirea spațiului de pe discurile disponibile în mai multe segmente logice, astfel încât, în cazul defectării unuia sau mai multor discuri (în funcție de tipul RAID), datele să nu se piardă. Principalele tipuri de RAID care pot fi utilizate în FortiAnalyzer sunt prezentate în imaginea de mai jos.
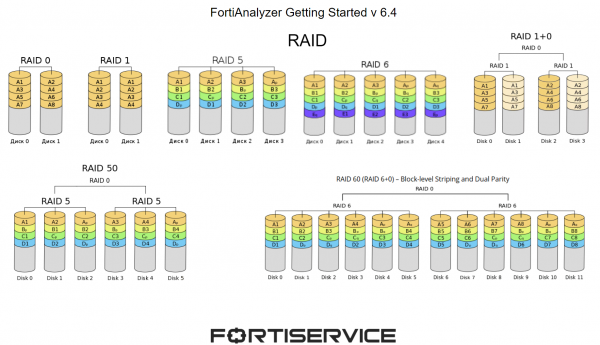
- RAID 0 distribuie informația pe 2 sau mai multe discuri. Scopul principal este viteza și performanța. În cazul defectării unuia sau mai multor discuri, întregul ansamblu de discuri va fi afectat;
- RAID 1 distribuie copii ale informației pe 2 sau mai multe discuri. Dacă un disc se defectează, ansamblul de discuri va continua să funcționeze normal;
- RAID 5 distribuie informația pe mai multe discuri și, de asemenea, în fiecare așa-numită „lanț de informație” alocă un disc pentru datele de recuperare. În cazul defectării unui disc, ansamblul de discuri va continua să funcționeze normal;
- RAID 6 funcționează într-un mod similar, doar că acum sunt alocate două discuri pentru datele de recuperare;
- RAID 10 combină opțiunile RAID 0 și RAID 1. Cu ajutorul acestuia va fi posibil să continuați lucrul cu informația, chiar dacă se defectează 2 discuri (câte unul din fiecare RAID, altfel informația nu poate fi citită);
- RAID 50 combină funcționalitatea RAID 0 și RAID 5. În acest caz, funcționarea stabilă cu informația va continua, chiar dacă în fiecare RAID 5 se defectează un disc;
- RAID 60 combină funcționalitatea RAID 0 și RAID 6. În acest caz, funcționarea stabilă cu informația va continua, chiar dacă în fiecare RAID 6 se defectează 2 discuri.
Următorul mecanism este backup-ul jurnalelor. Există mai multe opțiuni de backup – din meniul Log View, unde se poate folosi un anumit filtru pentru salvarea jurnalelor necesare, sau Log Browse, de unde se pot descărca fișierele de log înregistrate. De asemenea, există posibilitatea de a face backup-uri ale jurnalelor pe servere externe prin intermediul interfeței CLI.
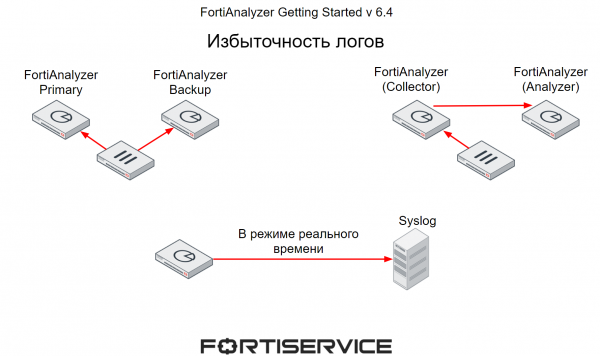
Un alt mecanism care permite protejarea informațiilor importante conținute în jurnale este redundanța. Aici, de asemenea, există mai multe opțiuni.
- Primul, prin care dispozitivele trimit jurnale direct către 2 FortiAnalyzer — unul dintre ei este principal, iar celălalt de rezervă.
- Al doilea metodă pe care am discutat-o în lecția trecută — un FortiAnalyzer funcționează în modul colector și adună jurnale de la diferite dispozitive. Conform unui program, jurnalele colectate sunt trimise la FortiAnalyzer, care funcționează în modul Analyzer. În cazul în care al doilea iese din uz, colectorul poate retransmite jurnalele la un alt FortiAnalyzer.
- Iar a treia opțiune — trimiterea jurnalele de la FortiAnalyzer la servere externe, de exemplu la Syslog. În acest caz, trimiterea jurnalele se va realiza în timp real.
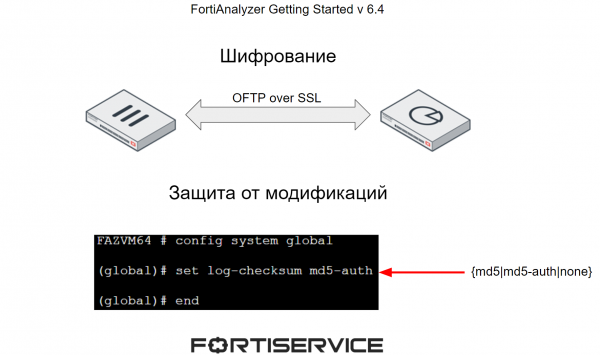
Pentru protecția jurnale de compromitere, se folosesc două mecanisme principale:
- Criptarea canalului de transmisie a datelor între FortiAnalyzer și celelalte dispozitive;
- Protecția jurnale împotriva modificării prin adăugarea unei sumă de verificare.
În video tutorialul este prezentat materialul teoretic discutat mai sus, precum și aspectele practice ale lucrului cu jurnale — filtrarea lor, vizualizarea în diferite moduri, configurarea handler-elor de evenimente. Vizionare plăcută!
În următoarea lecție vom examina în detaliu aspectele lucrului cu rapoarte. Pentru a nu o rata, abonați-vă la .
De asemenea, puteți urmări actualizările pe următoarele resurse:
Sursa: habr.com
