

Anul acesta, multe companii s-au grăbit să treacă la munca de la distanță. Unora dintre clienți, noi pentru a organiza peste o sută de locuri de muncă la distanță într-o săptămână. A fost important să facem acest lucru nu doar rapid, ci și în siguranță. Tehnologia VDI a venit în ajutor: aceasta facilitează distribuția politicilor de securitate pe toate locurile de muncă și protejarea împotriva scurgerilor de date.
În acest articol, voi explica cum funcționează serviciul nostru de birouri virtuale bazat pe Citrix VDI din perspectiva securității informației. Voi arăta ce facem pentru a proteja birourile clienților de amenințări externe, cum ar fi ransomware sau atacuri specifice.
Ce probleme de securitate abordăm
Am identificat câteva amenințări principale de securitate pentru serviciu. Pe de o parte, biroul virtual riscă să se infecteze de pe calculatorul utilizatorului. Pe de altă parte, există pericolul de a ieși de pe biroul virtual în vastitatea internetului și de a descărca un fișier infectat. Chiar dacă ar avea loc o astfel de situație, aceasta nu ar trebui să afecteze întreaga infrastructură. De aceea, în crearea serviciului, am abordat mai multe probleme:
- Protejarea întregului stand VDI de amenințările externe.
- Izolarea clienților unii de alții.
- Protejarea birourilor virtuale însăși.
- Conectarea în siguranță a utilizatorilor de pe orice dispozitive.
Nucleul protecției a devenit FortiGate – un firewall de nouă generație de la Fortinet. Acesta controlează traficul standului VDI, asigură o infrastructură izolată pentru fiecare client și protejează împotriva vulnerabilităților de partea utilizatorului. Capacitățile sale sunt suficiente pentru a rezolva cea mai mare parte a problemelor de securitate informațională.
Dar, dacă compania are cerințe speciale de securitate, oferim oportunități suplimentare:
- Organizăm o conexiune securizată pentru a lucra de pe calculatoarele de acasă.
- Oferim acces pentru analiza automată a jurnalelor de securitate.
- Oferim gestionarea protecției antivirus pe birouri.
- Protejăm împotriva vulnerabilităților de tip „zero-day”.
- Configurăm autentificarea multifactor pentru o protecție suplimentară împotriva conectării neautorizate.
Voi detalia cum am rezolvat problemele.
Cum protejăm standul și asigurăm securitatea rețelei
Segmentăm partea de rețea. La stand, evidențiem un segment de management închis pentru gestionarea tuturor resurselor. Segmentul de management nu este accesibil din exterior: în cazul unui atac asupra clientului, răufăcătorii nu vor putea pătrunde acolo.
Protecția este asigurată de FortiGate. Acesta combină funcții de antivirus, firewall și sistem de prevenire a intruziunilor (intrusion prevention system, IPS).
Pentru fiecare client, creăm un segment de rețea izolat pentru birourile virtuale. Pentru aceasta, FortiGate dispune de tehnologia domeniilor virtuale, sau VDOM. Aceasta permite împărțirea firewall-ului în mai multe entități virtuale și alocarea unui VDOM fiecărui client, care se comportă ca un firewall distinct. De asemenea, creăm un VDOM separat pentru segmentul de management.
Iată schema rezultată:
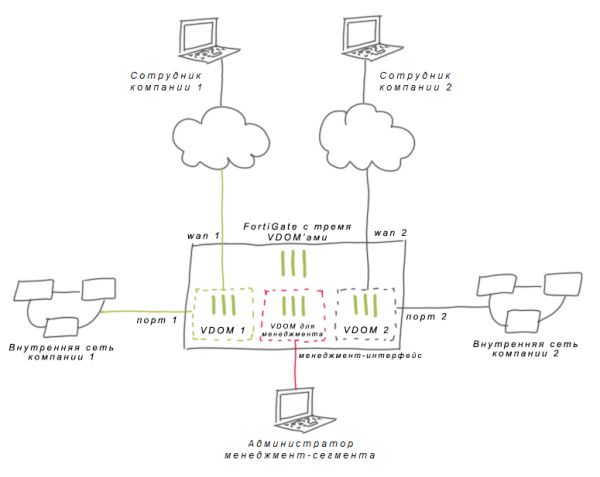
Între clienți nu există conectivitate de rețea: fiecare trăiește în propriul său VDOM și nu influențează pe altul. Fără această tehnologie, ar fi trebuit să separăm clienții prin reguli ale firewall-ului, ceea ce este riscant din cauza factorului uman. Aceste reguli pot fi comparate cu o ușă pe care trebuie să o închizi constant. În cazul VDOM-ului, nu lăsăm deloc „uși” deschise.
Într-un VDOM separat, clientul are adresare și rutare proprii. Prin urmare, suprapunerile de intervale nu devin o problemă pentru companie. Clientul poate aloca IP-urile necesare birourilor virtuale. Acest lucru este convenabil pentru companiile mari, care au propriile planuri IP.
Rezolvăm problemele de conectivitate cu rețeaua corporativă a clientului. O altă provocare este integrarea VDI cu infrastructura clientului. Dacă compania își păstrează sistemele corporative în centrul nostru de date, putem pur și simplu trasa un cablu de rețea de pe echipamentul său la firewall. Dar de multe ori avem de-a face cu un amplasament extern - un alt centru de date sau biroul clientului. În acest caz, gândim un schimb sigur cu amplasamentul și construim un VPN site-to-site folosind IPsec VPN.
Schemele pot fi diferite, în funcție de complexitatea infrastructurii. În unele locuri, este suficient să conectezi la VDI o singură rețea de birou – acolo este suficient un rutare statică. În companiile mari, există multe rețele care se schimbă constant; aici clientul are nevoie de rutare dinamică. Folosim diferite protocoale: au existat deja cazuri cu OSPF (Open Shortest Path First), tuneluri GRE (Generic Routing Encapsulation) și BGP (Border Gateway Protocol). FortiGate suportă protocoale de rețea în VDOM-uri separate, fără a afecta alți clienți.
Se poate construi și un VPN GOST – criptare bazată pe mijloacele de criptare certificate de FSB-ul Rusiei. De exemplu, folosind soluții de clasă CS1 în medii virtuale precum „S-Terra virtual gateway” sau PAK ViPNet, APKȘ „Continent”, „S-Terra”.
Configurăm Politicile de Grup. Coordonăm cu clientul politicile de grup care se aplică pe VDI. Aici principiile de configurare nu diferă de cele ale politicilor din birou. Configurăm integrarea cu Active Directory și delegăm clienților gestionarea unor politici de grup. Administratorii clientului pot aplica politici pe obiectul Computer, gestiona unitatea organizațională din Active Directory și crea utilizatori.
Pe FortiGate, pentru fiecare VDOM al clientului, scriem o politică de securitate a rețelei, stabilim restricții de acces și configurăm verificarea traficului. Folosim mai multe module FortiGate:
- modulul IPS verifică traficul pentru malware și previne intruziuni;
- antivirusul protejează computerele de malware și spyware;
- filtrarea web blochează accesul la resursele nesigure și site-urile cu conținut dăunător sau inacceptabil;
- setările firewall-ului pot permite utilizatorilor să acceseze internetul doar pe anumite site-uri.
Uneori clientul dorește să gestioneze singur accesul angajaților la site-uri. De obicei, astfel de cereri vin din partea băncilor: serviciile de securitate cer ca controlul accesului să rămână în partea companiei. Aceste companii monitorizează singure traficul și fac modificări regulate ale politicilor. În acest caz, tot traficul din FortiGate este direcționat către client. Pentru aceasta, folosim o interfață configurată cu infrastructura companiei. După aceea, clientul configurează singur regulile de acces la rețeaua corporativă și internet.
Monitorizăm evenimentele de la stand. Împreună cu FortiGate, folosim FortiAnalyzer – un colector de loguri de la Fortinet. Cu ajutorul acestuia, vizualizăm toate jurnalele de evenimente pe VDI într-un singur loc, identificăm acțiuni suspecte și urmărim corelațiile.
Unul dintre clienții noștri utilizează produsele Fortinet în biroul său. Am configurat exportul jurnalelor pentru el – astfel, clientul a putut analiza toate evenimentele de securitate pentru mașinile de birou și birourile virtuale.
Cum protejăm birourile virtuale
Împotriva amenințărilor cunoscute. Dacă clientul dorește să gestioneze singur protecția antivirus, instalăm suplimentar Kaspersky Security pentru medii virtuale.
Această soluție funcționează bine în cloud. Toți suntem obișnuiți cu idea că antivirusul clasic Kaspersky este o soluție „greu de utilizat”. Spre deosebire de acesta, Kaspersky Security pentru medii virtuale nu suprasolicită mașinile virtuale. Toate bazele de viruși se află pe server, care emite verdict pentru toate mașinile virtuale din nod. Pe biroul virtual este instalat doar un agent ușor. Acesta trimite fișierele pentru verificare pe server.
Această arhitectură asigură în același timp protecția fișierelor, protecția internetului, protecția împotriva atacurilor și nu reduce performanța mașinilor virtuale. În plus, clientul poate introduce singur excepții în protecția fișierelor. Ajutăm cu configurarea de bază a soluției. Vom povesti despre trăsăturile acesteia într-un articol separat.
Împotriva amenințărilor necunoscute. Pentru aceasta, conectăm FortiSandbox – „sandbox-ul” de la Fortinet. O utilizăm ca filtrul în caz că antivirusul ar lăsa să treacă o amenințare de tip „zero-day”. După descărcarea fișierului, îl verificăm întâi cu antivirusul, apoi îl trimitem în „sandbox”. FortiSandbox emulează o mașină virtuală, rulează fișierul și observă comportamentul acestuia: la ce obiecte din registru accesează, trimite cereri externe și așa mai departe. Dacă fișierul se comportă suspect, mașina virtuală din sandbox este ștearsă și fișierul dăunător nu ajunge pe VDI-ul utilizatorului.
Cum configurăm o conexiune sigură la VDI
Verificăm conformitatea dispozitivului cu cerințele de securitate. De la începutul muncii la distanță, clienții ne-au solicitat: să asigurăm o muncă sigură a utilizatorilor de pe computerele lor personale. Orice specialist în securitate cunoaște că protejarea dispozitivelor de acasă este dificilă: nu se pot instala antivirusurile necesare sau aplica politici de grup, deoarece nu este echipament de birou.
În mod implicit, VDI devine un 'strat' sigur între dispozitivul personal și rețeaua corporativă. Pentru a proteja VDI de atacuri din partea maşinii utilizatorului, dezactivăm clipboard-ul și interzicem devierea USB-ului. Dar acest lucru nu face dispozitivul utilizatorului în sine sigur.
Rezolvăm problema cu ajutorul FortiClient. Acesta este un instrument pentru protecția endpoint-urilor. Utilizatorii companiei instalează FortiClient pe computerele lor de acasă și, cu ajutorul acestuia, se conectează la biroul virtual. FortiClient rezolvă imediat 3 probleme:
- devine un 'singur punct de acces' pentru utilizator;
- verifică dacă pe computerul personal este instalat un antivirus și dacă există cele mai recente actualizări ale sistemului de operare;
- stabilește un tunel VPN pentru un acces sigur.
Angajatul obține acces numai dacă trece prin verificare. În același timp, birourile virtuale nu sunt accesibile din internet, ceea ce înseamnă că sunt mai bine protejate împotriva atacurilor.
Dacă compania dorește să gestioneze singură protecția endpoint-urilor, oferim FortiClient EMS (Endpoint Management Server). Clientul poate configura scanarea birourilor și prevenirea intruziunilor, formând o listă albă de adrese.
Adăugăm factori de autentificare. În mod implicit, utilizatorii se autentifică prin Citrix netscaler. Aici putem, de asemenea, să întărim securitatea cu ajutorul autentificării multifactor pe baza produselor SafeNet. Această temă merită o atenție separată, despre aceasta vom vorbi și într-un articol separat.
Am acumulat o astfel de experiență de lucru cu diferite soluții în ultimul an. Serviciul VDI este configurat separat pentru fiecare client, așa că am ales instrumente cât mai flexibile. Este posibil ca în curând să adăugăm ceva nou și să împărtășim experiența.
Pe 7 octombrie, la ora 17:00, colegii mei vor vorbi despre birourile virtuale în cadrul webinarului 'Este necesar VDI sau cum să organizăm munca la distanță?'
, dacă doriți să discutăm când ar fi potrivită tehnologia VDI pentru companie și când ar fi mai bine să folosim alte metode.
Sursa: habr.com
