

Continuăm să vă familiarizăm cu lumea care luptă împotriva phishing-ului, studiază fundamentele ingineriei sociale și nu uită să-și instruiască personalul. Astăzi, îl avem ca invitat pe produsul Phishman. Acesta este unul dintre partenerii TS Solution, oferind un sistem automatizat de testare și instruire a angajaților. Pe scurt despre conceptul său:
Identificarea nevoilor de formare ale angajaților specifici.
Cursuri practice și teoretice pentru angajați prin portalul de învățare.
Un sistem flexibil de automatizare a muncii.
Introducere în produs
Compania din 2016 se ocupă cu dezvoltarea de software legat de sistemul de testare și instruire a angajaților din companiile mari în domeniul securității cibernetice. Printre clienți se numără diferite reprezentanțe ale industriei: financiare, asigurări, comerciale, materii prime și giganți industriali – de la M.Video până la Rosatom.
Soluțiile oferite
Phishman colaborează cu diverse companii (de la mici afaceri până la mari corporații), fiind suficient să ai inițial 10 angajați. Să examinăm politica de prețuri și licențiere:
Pentru micile afaceri:
A) – versiunea produsului pentru 10 până la 249 de angajați, cu un preț de pornire pentru licență de la 875 de ruble. Conține module de bază: colectare de informații (trimiterea de teste phishing), instruire (3 cursuri de bază în Securitate Cibernetică), automatizare (configurarea modului general de testare).
B) – versiunea produsului pentru 10 până la 999 de angajați, cu un preț de pornire pentru licență de la 1120 de ruble. Spre deosebire de versiunea Lite, are capacitatea de sincronizare cu serverul AD corporativ, modul de instruire conține 5 cursuri.
Pentru marile afaceri:
A) — în această soluție, numărul angajaților nu este limitat, asigurându-se un proces complex de creștere a conștientizării angajaților în domeniul securității informațiilor pentru companii de toate dimensiunile, cu posibilitatea de a adapta cursurile nevoilor clientului și afacerii. Este disponibilă sincronizarea cu AD, sistemele SIEM, DLP pentru colectarea informațiilor despre angajați și identificarea utilizatorilor care necesită formare. Există suport pentru integrarea cu sistemul de învățare online existent (SCO), iar abonamentul include 7 cursuri de bază de securitate a informațiilor, 4 cursuri avansate și 3 jocuri. De asemenea, este disponibilă o opțiune interesantă de atac educațional prin intermediul unităților USB (stick-uri USB).
B) — versiunea extinsă include toate opțiunile Enterprise, apar posibilități de dezvoltare a conectorilor și rapoartelor personalizate (cu ajutorul inginerilor Phishman).
Astfel, produsul poate fi configurat flexibil în funcție de nevoile specifice ale afacerii și integrat în sistemele de învățare existente.
Introducere în sistem
Pentru scrierea articolului, am desfășurat un model cu următoarele caracteristici:
Ubuntu Server de la versiunea 16.04.
4 GB RAM, 50 GB spațiu pe hard disk, procesor cu frecvență de 1 GHz și peste.
Server Windows cu rol DNS, AD, MAIL.
În general, setul este standard și nu necesită mari resurse, având în vedere că serverul AD, de obicei, îl aveți deja. La desfășurare, va fi instalat un container Docker care va configura automat accesul la portalul de management și formare.
Sub spoiler se află schema tipică a rețelei cu Fishman
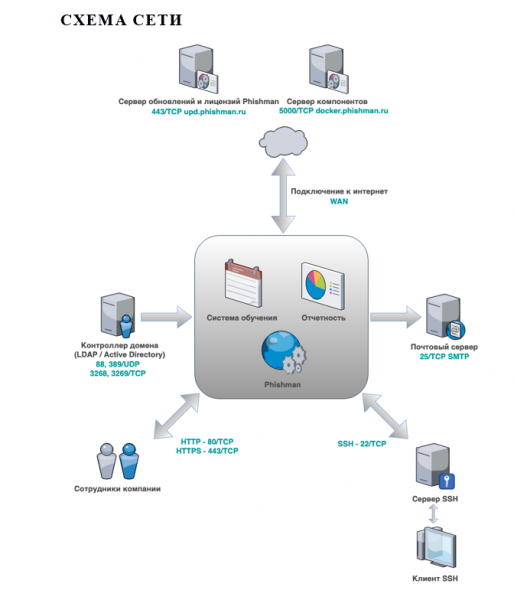 Schema tipică a rețelei
Apoi, vom explora interfața sistemului, posibilitățile de administrare și, desigur, funcționalitățile.
Acces la portalul de management
Portalul de administrare Phishman servește pentru gestionarea listei de departamente și angajați ai companiei. Aici se inițiază atacuri prin trimiterea de emailuri phishing (înglobează formarea), iar rezultatele sunt prezentate în rapoarte. Accesul se poate face prin IP-ul sau numele de domeniu specificat la desfășurarea sistemului.
 Autentificare pe portalul Phishman
Pe pagina principală veți avea disponibile widgeturi utile cu statistici despre angajații dumneavoastră:
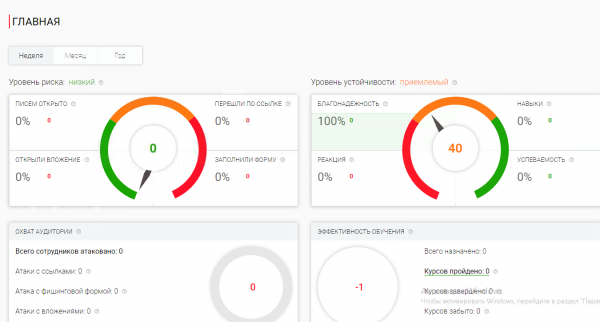 Pagina principală a portalului Phishman
Adăugarea angajaților pentru interacțiuni
Din meniul principal, puteți accesa secțiunea „Angajați”, unde se află lista întregului personal al companiei organizată pe departamente (manual sau prin AD). Aici se află instrumentele pentru gestionarea datelor lor, există posibilitatea de a structura conform efectivului.
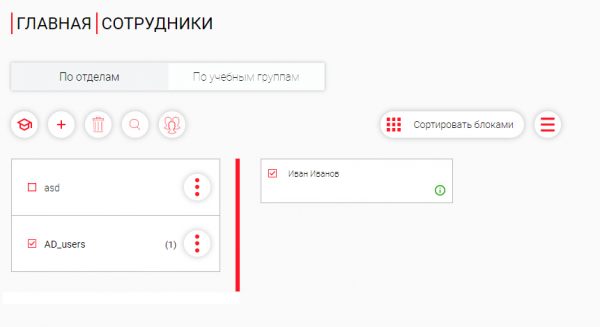 Panoul de control al utilizatorilor
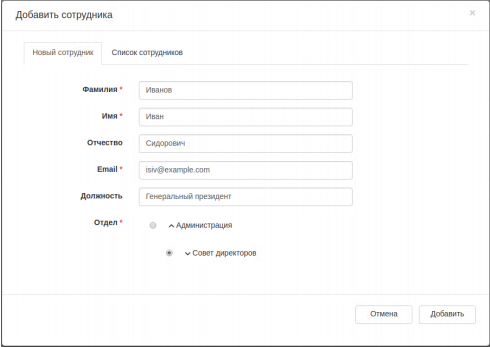 Foaia de creare a angajatului
Opțional: integrarea cu AD este disponibilă, ceea ce permite automatizarea comodă a procesului de formare a noilor angajați și menținerea unor statistici generale.
Înlănțuirea instruirii angajaților
După ce informațiile despre angajați au fost adăugate, există posibilitatea de a-i trimite la cursuri de formare. Când poate fi acest lucru util:
angajat nou;
instruire planificată;
curs urgent (există un motiv de informare, trebuie să avertizăm).
Înscrierea este disponibilă atât pentru un angajat individual, cât și pentru întregul departament.
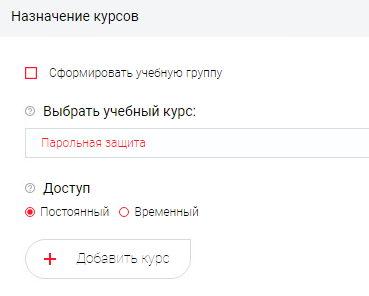 Formarea unui curs de instruire
Unde opțiunile:
formarea unui grup de studiu (combinarea utilizatorilor);
selectarea unui curs de studiu (numărul în funcție de licență);
acces (permanent sau temporar cu specificarea datelor).
Important!
La prima înscriere la cursuri, angajatul va primi un email cu datele pentru conectare la Portalul de învățare. Interfața invitației - un șablon, disponibil pentru modificare la discreția Clientului.
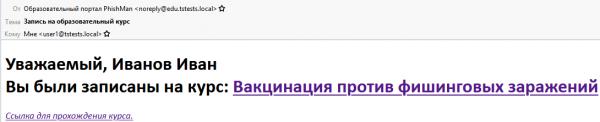 Exemplu de email pentru invitația la formare
Dacă se accesează linkul, angajatul va ajunge pe portalul de învățare, unde progresul său va fi înregistrat automat și va fi vizibil în statistica administratorului Phishman.
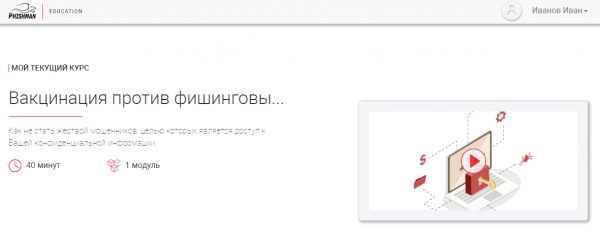 Exemplu de curs inițiat de utilizator
Lucrul cu șabloanele de atac
Șabloanele permit trimiterea de campanii de instruire țintite prin e-mailuri de phishing, axate pe inginerie socială.
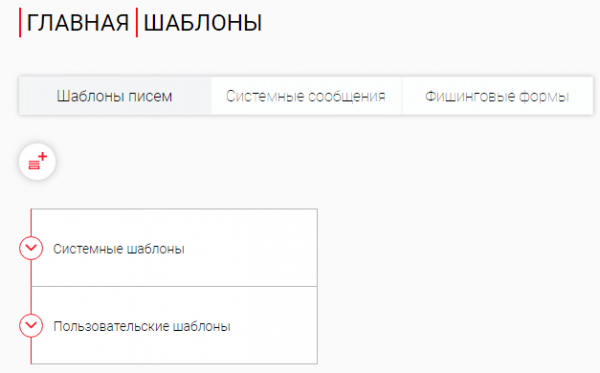 Secțiunea „Șabloane”
Șabloanele sunt organizate în categorii, de exemplu:
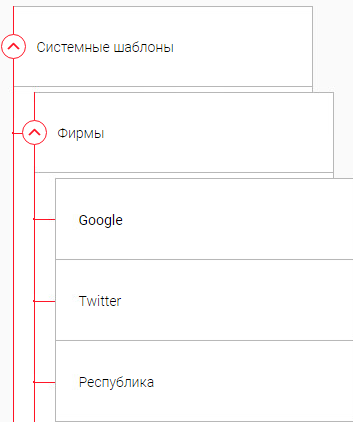 Tabs de căutare a șabloanelor încorporate din diferite categorii
Despre fiecare din șabloanele gata concepute există informații, inclusiv despre eficiență.
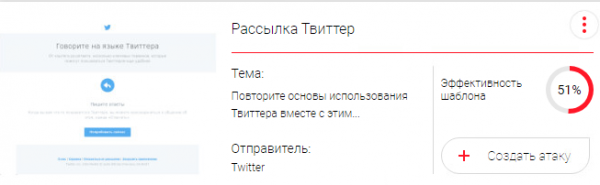 Exemplu de șablon „Campanie Twitter”
De asemenea, merită menționată posibilitatea convenabilă de a crea propriile șabloane: este suficient să copiați textul din email: și va fi automat transformat în cod HTML.
Observație:
dacă revenim la conținutul , de aceea a trebuit să selectăm manual un șablon pentru pregătirea atacului de phishing. În soluția Enterprise Phishman există o mulțime de șabloane integrate, iar suportul pentru instrumente utile de creare a propriilor șabloane este disponibil. În plus, furnizorul susține activ clienții și poate ajuta la adăugarea de șabloane unice, ceea ce considerăm a fi mult mai eficient.
Setări generale și asistență
În secțiunea „Setări”, parametrii sistemului Phishman se modifică în funcție de nivelul de acces al utilizatorului curent (din cauza restricțiilor de layout, acestea nu ne-au fost complet disponibile).
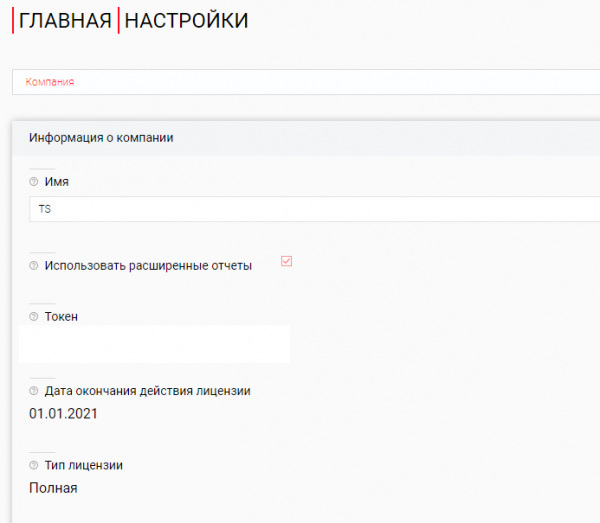 Interfața secțiunii „Setări”
Iată pe scurt posibilitățile de configurare:
parametrii rețelei (adresa serverului de email, portul, criptarea, autentificarea);
selectarea sistemului de formare (se susține integrarea cu alte LMS-uri);
editarea șabloanelor de trimitere și formare;
lista neagră a adreselor de email (o caracteristică importantă pentru a exclude participarea la campaniile de phishing, de exemplu, pentru conducerea companiei);
gestionarea utilizatorilor (crearea, editarea conturilor de acces);
actualizarea (vizualizarea stării și planificarea).
Administratorilor le va fi utilă secțiunea „Asistență”, în care au acces la manualul utilizatorului, cu o analiză detaliată a lucrului cu Phishman, adresa serviciului de suport și informații despre starea sistemului.
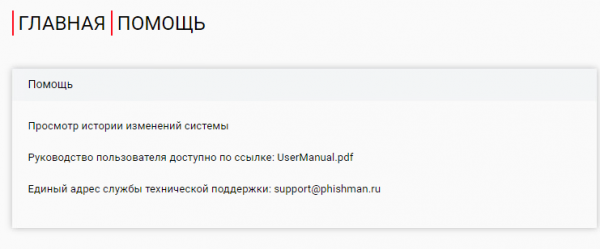 Interfața secțiunii „Asistență”
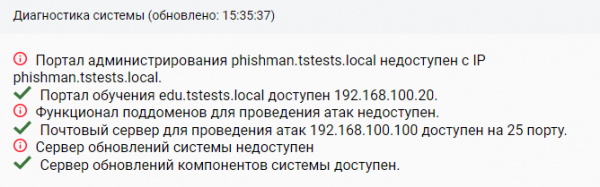 Informații despre starea sistemului
Atac și formare
După ce am analizat opțiunile și setările de bază ale sistemului, vom desfășura un atac formativ, pentru aceasta vom deschide secțiunea „Atacuri”.
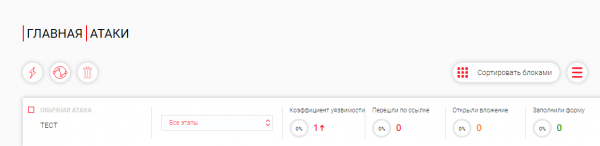 Interfața panoului de control „Atacuri”
Aici putem vizualiza rezultatele atacurilor deja desfășurate, crea altele noi etc. Vom descrie pașii pentru lansarea campaniei.
Lansarea atacului
1) Vom denumi noul atac „scurgerea de date”.
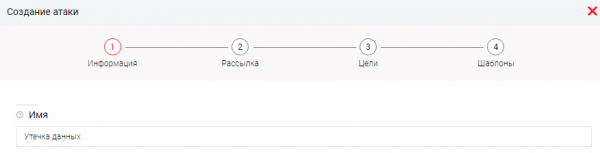
Vom defini următoarele setări:
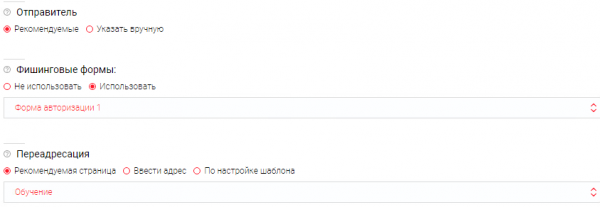
Unde:
Expeditor → se specifică domeniul de trimitere (implicit de la furnizor).
Formulare de phishing → sunt utilizate în șabloane cu scopul de a încerca obținerea de date de la utilizatori, înregistrându-se doar fapta introducerii, datele nu sunt salvate.
Redirecționare → se specifică redirecționarea pe pagina după ce utilizatorul accesează.
2) În etapa de trimitere se indică modul de desfășurare a atacului.
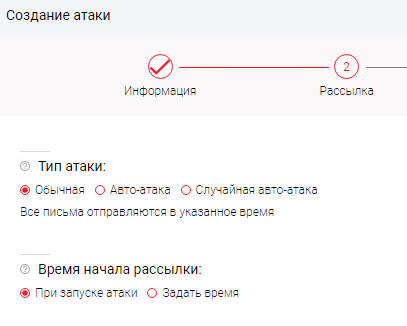
Unde:
Tipul atacului → se precizează cum și în ce perioadă se va desfășura atacul. (opțiunea include un mod de trimitere neregulat etc.)
Ora de început a trimiterii → se specifică ora de început a trimiterii mesajelor.
3) În etapa „Obiective” se indică angajații pe departamente sau individual
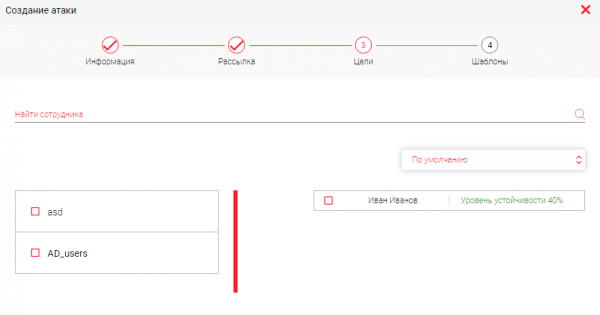
4) După care indicăm șabloanele implicate în atac:
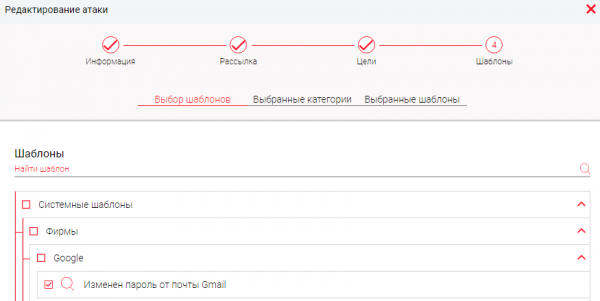
Așadar, pentru a lansa atacul, avem nevoie de:
a) să creăm un șablon de atac;
b) să specificăm modului de trimitere;
c) să alegem obiectivele;
d) să definim șablonul e-mailului de phishing.
Verificarea rezultatelor atacului
În mod inițial avem:
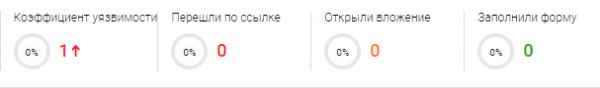
Din partea utilizatorului, se vede un mesaj nou în căsuța poștală:

Dacă este deschis:
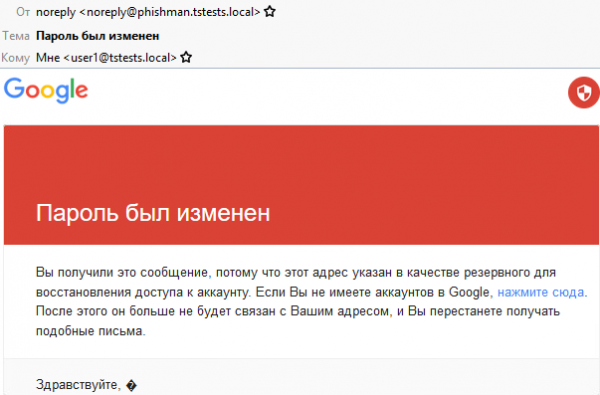
Dacă se accesează linkul, atunci va fi solicitat să introducă datele de acces la e-mail:
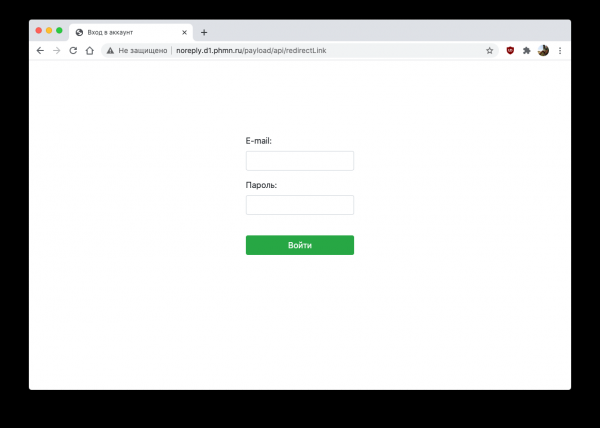
Paralel, urmărim statistica atacului:
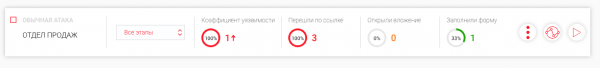
Important!
Politica Phishman respectă strict normele normative și etice, prin urmare datele introduse de utilizator nu sunt salvate nicăieri, ci se înregistrează doar faptele de scurgere.
Rapoarte
Toate cele menționate mai sus trebuie susținute de diferite statistici și informații generale cu privire la nivelul de pregătire al angajaților. Pentru monitorizare există o secțiune separată „Rapoarte”.
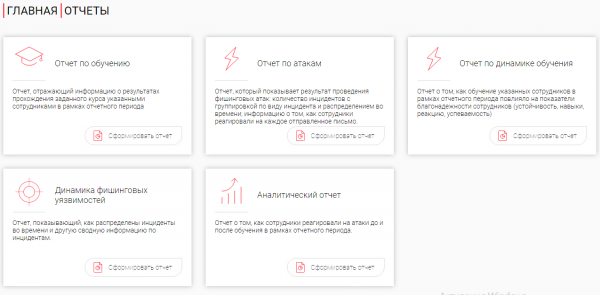
Aceasta include:
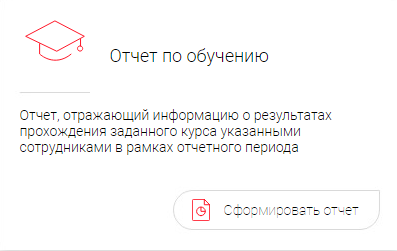
Raportul de formare, care reflectă informațiile despre rezultatele parcurgerii cursului în perioada de raportare.
Raportul atacurilor, care arată rezultatele desfășurării atacurilor de phishing (numărul incidentelor, distribuția în timp etc.).
Raportul privind dinamica învățării, care reflectă performanța angajaților dumneavoastră.
Raportul privind dinamica vulnerabilităților de phishing (informații sintetizate despre incidente).
Raportul analitic (reacția angajaților la evenimentele înainte/după).
Lucrul cu raportul
1) Vom efectua „Generarea raportului”.
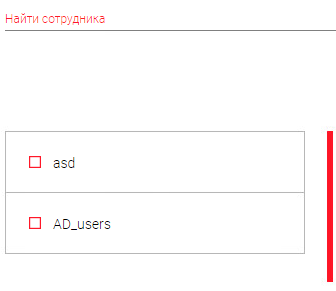
2) Vom indica departamentul/angajații pentru generarea raportului.
3) Vom alege perioada
4) Vom specifica cursurile de interes
5) Generăm raportul final
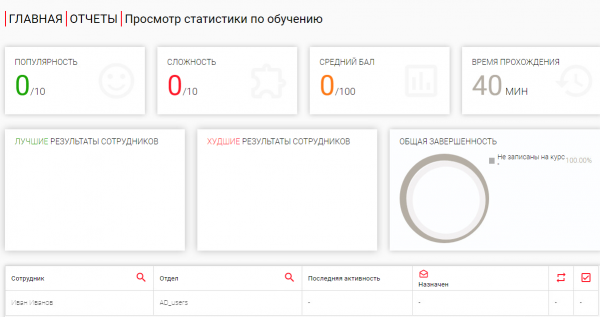
Astfel, rapoartele ajută să reflecte statisticile într-o formă convenabilă și să urmărească rezultatele activității portalului de formare, precum și comportamentul angajaților.
Automatizarea învățării
Merită menționată posibilitatea de a crea reguli automate, care vor ajuta administratorii să configureze logica de funcționare a Phishman.
Redactarea unui scenariu automat
Pentru configurare, este necesar să accesați secțiunea „Reguli”. Ni se propune:
1) Să indicăm un nume și să stabilim ora de verificare a condiției.
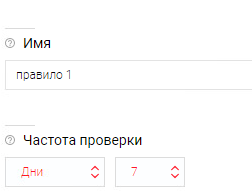
2) Creăm un eveniment pe baza uneia dintre surse (Phishing, Formare, Utilizatori), dacă sunt mai multe, se poate utiliza operatorul logic (ȘI / SAU).
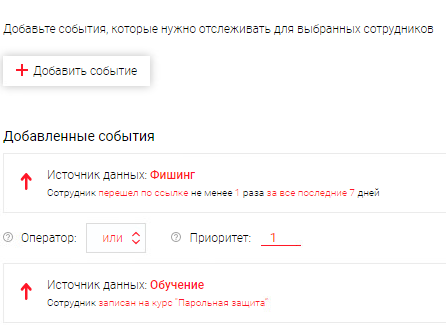
În exemplul nostru, am creat următoarea regulă: „Dacă un utilizator accesează un link malițios dintr-una dintre atacurile noastre de phishing, va fi înregistrat automat la cursul de formare, iar acesta va primi o invitație pe email și progresul său va fi monitorizat.”
Opțional:
—> Există suport pentru crearea de reguli diferite pe surse (DLP, SIEM, Antivirus, Servicii de Resurse Umane etc.).
Scenariul: „Dacă un utilizator trimite informații sensibile, DLP va înregistra evenimentul și va trimite datele către Phishman, unde se va activa regula: a atribui un curs angajatului pentru gestionarea informațiilor confidențiale.”
Astfel, administratorul poate reduce o parte din procesele rutiniere (trimiterea angajaților la formare, desfășurarea atacurilor planificate etc.).
În concluzie
Astăzi ne-am familiarizat cu soluția rusă de automatizare a procesului de testare și formare a angajaților. Aceasta ajută compania să se pregătească pentru conformitatea cu Legea 187-FZ, PCI DSS, ISO 27001. Printre avantajele formării prin Phishman enumerăm:
Personalizarea cursurilor — posibilitatea de a modifica conținutul cursurilor;
Branding — crearea unei platforme digitale conform standardelor dumneavoastră corporative;
Lucru offline — instalare pe serverul propriu;
Automatizare — crearea de reguli (scenarii) pentru angajați;
Raportare — statistici privind evenimentele de interes;
Flexibilitatea licențierii — suport de la 10 utilizatori.
Dacă sunteți interesat de această soluție, puteți contacta întotdeauna , vă vom ajuta în organizarea unui pilot și vă vom consulta împreună cu reprezentanții Phishman. Asta este tot pentru astăzi, învățați singuri și formați angajații, până data viitoare!
Sursa: habr.com
