

A avut loc lansarea browser-ului web Firefox 86. De asemenea, a fost creată o actualizare a ramurii cu un termen lung de suport 78.8.0. Ramura Firefox 87 a intrat în faza de testare beta, iar lansarea este programată pentru 23 martie.
Noutăți principale:
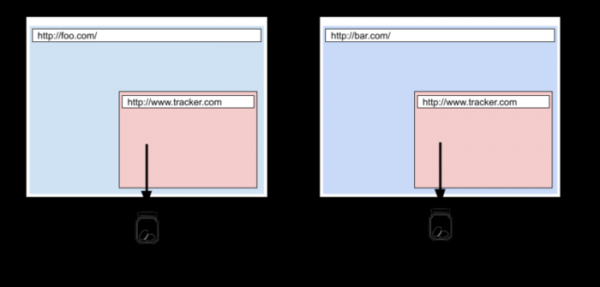
- În modul strict de blocare a conținutului nedorit (strict) a fost activat modul de protecție totală a cookie-urilor (Total Cookie Protection), în care fiecare site folosește un depozit izolat de cookie-uri. Metoda de izolare propusă nu permite folosirea cookie-urilor pentru a urmări navigarea între site-uri, deoarece toate cookie-urile setate de blocuri externe încărcate pe site sunt acum legate de site-ul principal și nu sunt transmise când se accesează aceste blocuri de pe alte site-uri. Ca excepție, posibilitatea de transmitere intersite a cookie-urilor a fost păstrată pentru servicii care nu sunt legate de urmărirea utilizatorilor, de exemplu, cele aplicate pentru autentificarea unică. Informațiile despre cookie-urile intersite blocate și permise sunt afișate în meniul care se deschide la apăsarea simbolului scutului din bara de adrese.

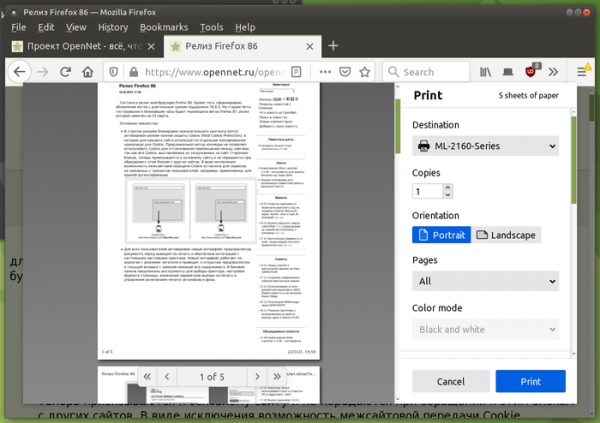
- Un nou interfață de previzualizare a documentului înainte de imprimare a fost activată pentru toți utilizatorii, asigurându-se integrarea cu setările sistemului de imprimantă. Noua interfață funcționează în mod similar cu modul cititor și duce la deschiderea previzualizării în tab-ul curent, înlocuind conținutul existent. În panoul lateral sunt oferite instrumente pentru selectarea imprimantei, setarea formatului paginii, modificarea parametrilor de imprimare și gestionarea activării tipăririi antetelor și fundalului.

- Operațiile de redare a elementelor Canvas și WebGL au fost mutate într-un proces separat, responsabil pentru transferul operațiunilor către GPU. Această modificare a permis creșterea semnificativă a stabilității și performanței site-urilor care utilizează WebGL și Canvas.
- Tot codul asociat cu decodificarea video a fost mutat într-un nou proces RDD, ceea ce a crescut securitatea prin izolarea handler-elor video într-un proces separat.
- În compilările pentru Linux și Android a fost inclusă protecția împotriva atacurilor care manipulează intersecția stivei și a heap-ului. Protecția se bazează pe utilizarea opțiunii „-fstack-clash-protection”, prin care compilatorul introduce apeluri de verificare (probe) la fiecare alocare statică sau dinamică de memorie pentru stivă, care permit identificarea cazurilor de overflow al stivei și blocarea metodelor de atac pe baza intersecției stivei și heap-ului, legate de trecerea fluxului de execuție prin paginile de protecție a stivei.
- În modul cititor a apărut opțiunea de a vizualiza paginile HTML salvate pe sistemul local.
- Suportul pentru formatul de imagini AVIF (AV1 Image Format) este activat implicit, utilizând tehnologii de compresie intraparticulară din formatul de codificare video AV1. Containerul pentru distribuirea datelor comprimate în AVIF este complet analog cu HEIF. AVIF suportă atât imagini HDR (High Dynamic Range) și spații de culoare Wide-gamut, cât și în standardul dinamic (SDR). Anterior, activarea AVIF necesita setarea parametrului „image.avif.enabled” în about:config.
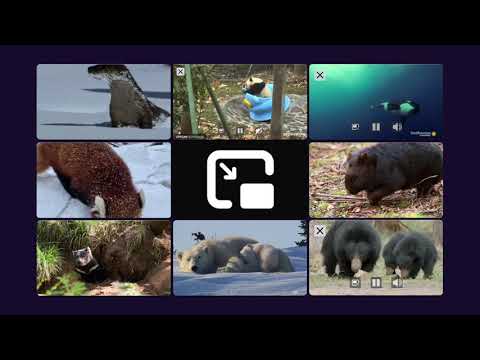
- A fost activat suportul pentru deschiderea simultană a mai multor feronete video în modul Picture-in-Picture.

- A fost oprit suportul pentru modul experimental SSB (Site Specific Browser), care permitea crearea unui shortcut dedicat pentru un site fără elemente ale interfeței browser-ului, având un icon distinct pe bara de sarcini, similar cu aplicațiile complete ale sistemului de operare. Printre motivele închiderii suportului se numără prezența problemelor nerezolvate, utilitatea îndoielnică pentru utilizatorii de desktop-uri, limitarea resurselor și dorința de a le direcționa spre dezvoltarea produselor principale.
- Pentru conexiunile WebRTC (PeerConnections), suportul pentru protocolul DTLS 1.0 (Datagram Transport Layer Security), bazat pe TLS 1.1 și folosit în WebRTC pentru transmiterea audio și video, a fost oprit. În loc de DTLS 1.0, se recomandă utilizarea DTLS 1.2, bazat pe TLS 1.2 (specificația DTLS 1.3 bazată pe TLS 1.3 nu este încă finalizată).
- În CSS a fost inclusă funcția image-set(), care permite selectarea unei imagini dintr-un set de opțiuni cu rezoluții diferite, cea mai potrivită pentru parametrii curenți ai ecranului și lățimea de bandă a conexiunii de rețea. background-image: image-set( „cat.png” 1dppx, „cat-2x.png” 2dppx, „cat-print.png” 600dpi);
- În proprietatea CSS „list-style-image”, care este destinată definirea unei imagini pentru marcajele dintr-o listă, este permisă specificarea oricăror forme de definire a imaginilor prin CSS.
- În CSS a fost inclus pseudoclasa „:autofill”, care permite urmăricarea completării automate a câmpurilor din tagul input de către browser (în cazul completării manuale, selectorul nu se activează). input:autofill { border: 3px solid blue; }
- În JavaScript, obiectul încorporat Intl.DisplayNames este activat implicit, prin intermediul căruia pot fi obținute denumiri localizate pentru limbi, țări, valute, elemente de dată etc. let currencyNames = new Intl.DisplayNames([‘en’], {type: ‘currency’}); currencyNames.of(‘USD’); // „Dolar SUA” currencyNames.of(‘EUR’); // „Euro”
- În DOM, este asigurat resetarea valorii proprietății „Window.name” la o valoare goală atunci când este încărcată o filă a paginii cu alt conținut. domeniu Și restaurarea valorii vechi atunci când se apasă butonul „înapoi” pentru a reveni la pagina anterioară.
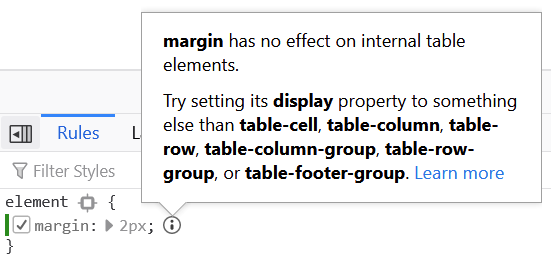
- În instrumentele pentru dezvoltatori web a fost adăugată o utilitate care afișează un avertisment atunci când se setează valori de margini (margin sau padding) în CSS pentru elemente interne ale tabelelor.

- În bara de instrumente pentru dezvoltatori web este afișat numărul de erori de pe pagina curentă. Când se face clic pe indicatorul roșu cu numărul de erori, se poate accesa instantaneu consola web pentru a vizualiza lista erorilor.

Pe lângă noutăți și corectarea erorilor, Firefox 86 a eliminat 25 de vulnerabilități, dintre care 18 sunt marcate ca fiind periculoase. 15 vulnerabilități (numite CVE-2021-23979 și CVE-2021-23978) sunt cauzate de probleme legate de gestionarea memoriei, cum ar fi suprascrierile bufferelor și accesarea unor zone de memorie deja eliberate. Aceste probleme pot permite potențial executarea codului de către un atacator la deschiderea unor pagini special concepute.
Ramura Firefox 87, care a trecut în etapa de beta testing, este notabilă prin dezactivarea, implicit, a funcției butonului Backspace în afara contextului formularelor de introducere. Eliminarea acestei funcții este explicată prin faptul că tasta Backspace este folosită activ pentru a introduce text în formulare, dar în afara focalizării pe un formular este procesată ca o navigare către pagina anterioară, ceea ce poate duce la pierderea textului introdus din cauza mutării neintenționate pe o altă pagină. Pentru a reveni la comportamentul anterior, în about:config a fost adăugată opțiunea browser.backspace_action. În plus, când se folosește funcția de căutare pe pagină, lângă bara de derulare sunt acum vizibile etichete pentru a indica poziția cheilor găsite. Meniul Web Developer a fost semnificativ simplificat, iar elementele rareori utilizate au fost eliminate din meniul Biblioteca.
Sursa: opennet.ro
