

Compania Google a lansat versiunea web browser-ului Chrome 89. În același timp, este disponibilă o versiune stabilă a proiectului liber Chromium, care stă la baza Chrome. Browserul Chrome se diferențiază prin utilizarea siglelor Google, a unui sistem de trimitere a notificărilor în caz de criză, module pentru redarea conținutului video protejat (DRM), un sistem de instalare automată a actualizărilor și transmiterea parametrelor RLZ în căutare. Următoarea versiune Chrome 90 este planificată pentru 13 aprilie.
Principalele modificări în Chrome 89:
- Versiunea Chrome pentru Android va putea acum să ruleze doar pe dispozitive certificate în Play Protect. În virtuálne mašini și emulatoarele Chrome pentru Android va putea fi utilizată dacă este emulat un dispozitiv acceptabil sau emulatorul este dezvoltat de Google. Verificarea statutului de certificat al dispozitivului poate fi făcută în aplicația Google Play în secțiunea setărilor (pe pagina setărilor, în partea de jos, va fi afișat statusul „Play Protect certification”). Pentru dispozitivele necertificate, de exemplu, atunci când sunt utilizate firmware-uri terță parte, utilizatorii sunt invitați să-și înregistreze dispozitivele pentru a rula Chrome.
- Pentru un procent mic de utilizatori, a fost activată deschiderea site-urilor implicit prin HTTPS atunci când se introduc nume de gazde în bara de adrese. De exemplu, când se introduce gazda example.com, va fi deschis în mod implicit site-ul https://example.com, iar dacă apar probleme la deschidere, se va reveni la http://example.com. Pentru a gestiona utilizarea implicită a „https://”, a fost propusă o setare „chrome://flags#omnibox-default-typed-navigations-to-https”.
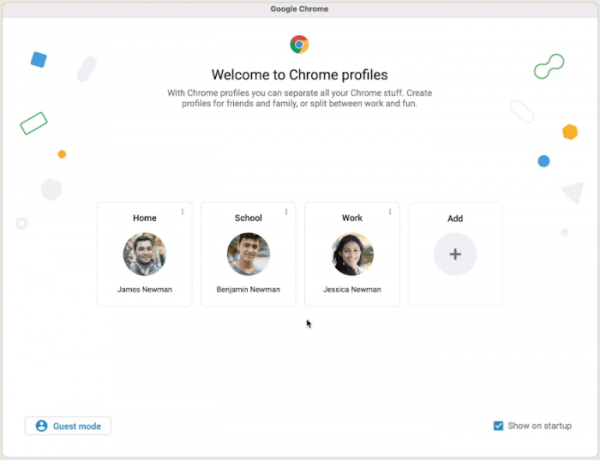
- A fost activată suportul pentru profile, permițând diferitelor utilizatori să își împartă conturile atunci când folosesc același browser. De exemplu, prin intermediul profilurilor, se poate organiza accesul pentru membrii familiei sau se pot separa sesiuni utilizate pentru muncă și interese personale. Utilizatorul poate crea un nou profil Chrome și poate configura activarea acestuia atunci când se conectează la un anumit cont Google, ceea ce permite diferitelor utilizatori să împărtășească marcaje, setări și istoricul vizitelor. Atunci când încercă să se conecteze la un cont legat de un alt profil, utilizatorului i se va sugera să comute pe acel profil. Dacă utilizatorul are legături cu mai multe profiluri, va avea posibilitatea de a alege profilul dorit. Este, de asemenea, posibil să se leagă diferite scheme de culori de profiluri pentru a distinge vizual utilizatorii.

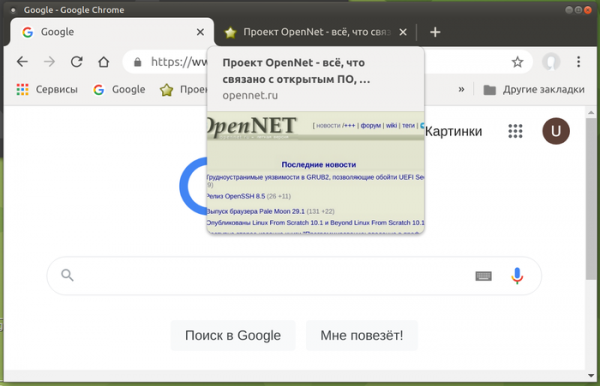
- A fost activată afișarea previzualizărilor conținutului atunci când cursorul este plasați deasupra filelor din bara de sus. Previzualizarea conținutului filelor a fost dezactivată implicit anterior și necesita modificarea setării „chrome://flags/#tab-hover-cards”.

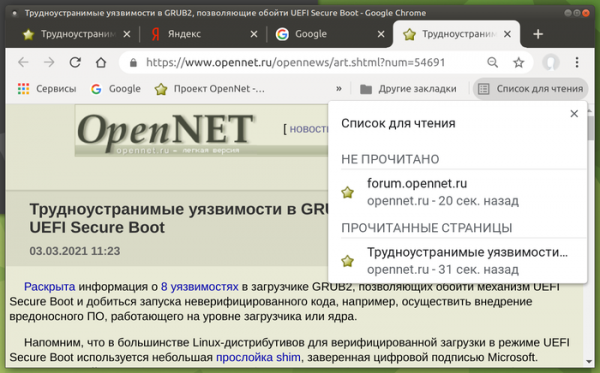
- Pentru o parte dintre utilizatori a fost activată funcția „Lista de citire” (Reading List, „chrome://flags#read-later”), prin activarea căreia, atunci când se apasă pe stea în bara de adrese, pe lângă butonul „Adaugă marcaj” apare un al doilea buton „Adaugă în lista de citire”, iar în colțul drept al barei de marcaje apare un meniu „Lista de citire”, care enumără toate paginile adăugate anterior în listă. Atunci când se deschide o pagină din listă, aceasta este marcată ca citită. Pagini din listă pot fi, de asemenea, marcate manual ca citite sau necitite sau eliminate din listă.

- Pentru utilizatorii conectați la contul Google, fără activarea sincronizării Chrome, a fost oferit acces la metodele de plată și parolele salvate în contul Google. Această posibilitate este activată pentru o parte dintre utilizatori și va fi disponibilă treptat și pentru ceilalți.
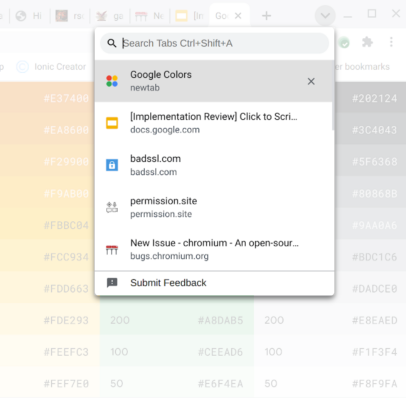
- A fost activat suportul pentru căutarea rapidă a filelor, care anterior necesita activare prin intermediul flag-ului „chrome://flags/#enable-tab-search”. Utilizatorul poate vizualiza lista tuturor filelor deschise și poate filtra rapid fila dorită, indiferent dacă aceasta se află în fereastra curentă sau într-o altele.

- Pentru toți utilizatorii, procesarea introducerii de cuvinte individuale în bara de adrese a fost suspendată ca încercări de a accesa site-uri interne. Anterior, când un cuvânt era introdus în bara de adrese, browserul încerca mai întâi să determine, prin DNS, existența unui gazdă cu acest nume, presupunând că utilizatorul încearcă să deschidă un subdomeniu și apoi redirecționa cererea către motorul de căutare. Astfel, proprietarul serverului DNS specificat în setările utilizatorului primea informații despre căutările care consta în un cuvânt, ceea ce era considerat o încălcare a confidențialității. Pentru întreprinderile care folosesc găzduire pe internet fără subdomeniu (de exemplu, „https://helpdesk/”), a fost oferită opțiunea de a reveni la comportamentul anterior.
- A fost introdusă posibilitatea de a fixa versiunea unei extensii sau a unei aplicații. De exemplu, pentru utilizarea doar a extensiilor verificate în cadrul unei întreprinderi, administratorul poate configurat Chrome, folosind noua politică ExtensionSettings, pentru a utiliza propriul URL pentru descărcarea actualizărilor, în loc de URL-ul specificat în manifestul extensiei.
- Pe sistemele x86, suportul procesorului pentru instrucțiuni SSE3 este acum obligatoriu pentru funcționarea browserului, instrucțiuni susținute de procesoarele Intel începând cu anul 2003 și de AMD începând cu 2005.
- Au fost adăugate API-uri suplimentare, destinate să ofere funcționalități care pot înlocui cookie-urile terțe utilizate pentru monitorizarea mișcărilor utilizatorului între site-uri în codul rețelelor publicitare, widget-urilor de social media și sistemelor de web-analytics. Următoarele API-uri sunt propuse pentru testare:
- Trust Token pentru a separa utilizatorii fără utilizarea identificatorilor intersite.
- First party sets — permite domeniilor corelate să se declare ca fiind primare, astfel încât browserul să poată ține cont de acest raport la apelurile intersite.
- Schemeful Same-Site pentru a extinde conceptul same-site la diverse scheme URL, adică http://website.example și https://website.example vor fi tratate ca un singur site în cadrul apelurilor intersite.
- Floc pentru a determina categoria de interese a utilizatorului fără identificare individuală și fără a lega istoricul vizitelor pe site-uri specifice.
- Conversion Measurement pentru evaluarea activității utilizatorului după accesarea publicității.
- User-Agent Client Hints pentru înlocuirea User-Agent și livrarea selectivă a datelor despre parametrii specifici ai browserului și sistemului (versiune, platformă etc.).
- A fost adăugat API Serial, care permite site-urilor să citească și să scrie date prin portul serial. Motivul pentru apariția unui astfel de API este posibilitatea de a crea aplicații web pentru gestionarea directă a dispozitivelor precum microcontrolerele și imprimantele 3D. Accesul la dispozitivele periferice necesită confirmarea explicită a permisiunilor de către utilizator.
- A fost adăugat API WebHID pentru acces la nivel scăzut la dispozitivele HID (dispozitive de interfață umană, tastaturi, mouse-uri, controlere de jocuri, touchpad-uri), permițând implementarea logicii de lucru cu dispozitivele HID în JavaScript pentru utilizarea dispozitivelor HID rare fără a avea drivere specifice în sistem. În principal, noul API vizează oferirea suportului pentru controlerele de jocuri.
- A fost adăugat API Web NFC, care permite aplicațiilor web să citească și să scrie etichete NFC. Exemplele de utilizare ale noului API în aplicațiile web includ furnizarea de informații despre exponate muzeale, inventarierea, obținerea de date de la badge-uri ale participanților la conferințe etc. Trimiterea și scanarea etichetelor se realizează cu ajutorul obiectelor NDEFWriter și NDEFReader.
- API Web Share (obiectul navigator.share) a fost extins dincolo de dispozitivele mobile și acum este disponibil utilizatorilor browserelor desktop (deocamdată doar pentru Windows și Chrome OS). API Web Share oferă modalități de a partaja informații pe rețelele sociale, de exemplu, permite generarea unui buton unificat pentru publicarea pe rețelele sociale folosite de vizitator sau organizarea trimiterii de date către alte aplicații.
- În versiunile pentru Android și componenta WebView a fost inclusă suportul pentru decodarea formatului de imagini AVIF (AV1 Image Format), care utilizează tehnologii de comprimare intraframă din formatul de codare video AV1 (în versiunile desktop, suportul AVIF a fost inclus încă din Chrome 85). Containerul pentru distribuirea datelor comprimate în AVIF este complet similar cu HEIF. AVIF suportă atât imagini HDR (High Dynamic Range) și în spațiul de culori Wide-gamut, cât și în intervalul dinamic standard (SDR).
- A fost adăugat un nou Reporting API pentru obținerea informațiilor despre încălcările regulilor de utilizare sigură pe pagina operațiunilor privilegiate, stabilite prin antetul COOP (Cross-Origin-Opener-Policy), care permite, de asemenea, comutarea COOP în modul de depanare, funcționând fără a bloca încălcările regulilor.
- A fost adăugată funcția performance.measureUserAgentSpecificMemory(), care determină dimensiunea memoriei utilizate în procesarea paginii.
- Pentru a respecta cerințele standardelor web, toate URL-urile „data:” sunt acum tratate ca fiind potențial de încredere, adică fac parte din contextul protejat.
- API-ul Streams a fost îmbogățit cu suport pentru fluxuri de biți (Byte Streams), care sunt special optimizate pentru transmiterea eficientă a seturilor de biți arbitrare și minimizează numărul de operațiuni de copiere a datelor. Ieșirea fluxului poate fi scrisă în primitive precum șiruri sau ArrayBuffer.
- În elementele SVG a fost implementat suportul pentru sintaxa completă a proprietății „filter”, ceea ce permite aplicarea simultană la elementele SVG și non-SVG a funcțiilor de filtrare precum blur(), sepia() și grayscale().
- În CSS a fost implementat pseudo-elementul „::target-text”, care poate fi utilizat pentru a evidenția un fragment pe care s-a navigat prin text (scroll-to-text) cu un stil diferit de cel utilizat de browser pentru sublinierea rezultatelor căutării.
- Au fost adăugate proprietăți CSS pentru a controla rotunjirea colțurilor: border-start-start-radius, border-start-end-radius, border-end-start-radius, border-end-end-radius.
- A fost adăugată proprietatea CSS forced-colors pentru a determina dacă browserul de pe pagină aplică paleta de culori limitată specificată de utilizator.
- A fost adăugată proprietatea CSS forced-color-adjust pentru a dezactiva restricția forțată a culorilor pentru anumite elemente, lăsându-le posibilitățile complete de gestionare a culorilor prin CSS.
- În JavaScript, utilizarea cuvântului cheie await a fost permisă în module la nivelul superior, ceea ce permite integrarea mai lină a apelurilor asincrone în procesul de încărcare a modulelor și evitarea ambalării în „async function”. De exemplu, în loc de (async function() { await Promise.resolve(console.log(‘test’)); }()); acum se poate scrie await Promise.resolve(console.log(‘test’));
- În motorul JavaScript V8, apelurile funcțiilor au fost accelerate în situațiile în care numărul argumentelor transmise nu corespunde parametrilor definiți în funcție. În cazul discrepanțelor dintre numărul argumentelor în modul fără JIT, performanța a crescut cu 11.2%, iar în utilizarea JIT TurboFan, cu 40%.
- Au fost aduse o serie mare de îmbunătățiri minore în instrumentele pentru dezvoltatori web.
Pe lângă noutăți și corectarea erorilor, noua versiune a remediat 47 de vulnerabilități. Multe dintre vulnerabilități au fost identificate prin teste automatizate utilizând instrumentele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Nu au fost identificate probleme critice care să permită ocolirea tuturor nivelurilor de protecție ale browserului și executarea de cod în sistem dincolo de mediul sandbox. Totuși, se remarcă faptul că una dintre vulnerabilitățile corectate (CVE-2021-21166), legată de durata de viață a obiectelor în subsistemul audio, are caracterul unei probleme 0-day și a fost utilizată într-unul dintre exploituri înainte de corectare. În cadrul programului de recompense pentru descoperirea vulnerabilităților pentru această versiune, Google a acordat 33 de premii totale în valoare de 61.000 de dolari (două premii de $10.000, două premii de $7.500, trei premii de $5.000, două premii de $3.000, patru de $1.000 și două premii de $500). Suma a 18 recompense rămâne deocamdată nedefinită.
Sursa: opennet.ro
