

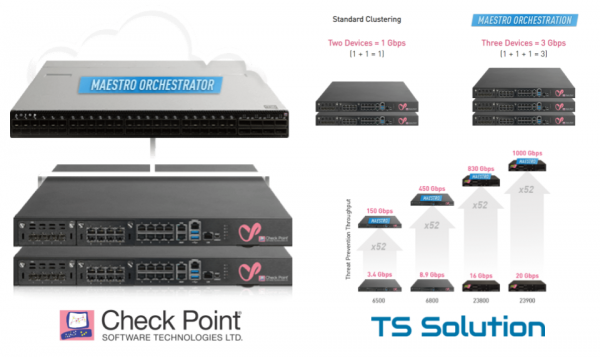
Compania Check Point a început anul 2019 cu elan, făcând imediat mai multe anunțuri. Nu este posibil să vorbim despre toate acestea într-un singur articol, așa că să începem cu cel mai important — . Maestro este o nouă platformă scalabilă care permite creșterea „puterii” gateway-ului de securitate la cifre „necorespunzătoare” și practic liniar. Acest lucru se realizează, desigur, prin echilibrarea încărcării între diverse gateway-uri care funcționează într-un cluster ca o entitate unică. Cineva ar putea spune — „A fost! Există deja platformele blade 44000/64000“. Totuși, Maestro este o chestiune complet diferită. În cadrul acestui articol, voi încerca să explic pe scurt ce este, cum funcționează și cum această tehnologie va ajuta să economisească la protecția perimetrului rețelei.
A fost — Este
Cel mai simplu mod de a înțelege ce distinge noua platformă scalabilă de vechile 44000/64000 este să privești imaginea de mai jos:
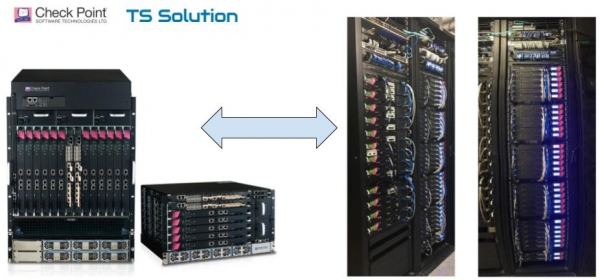
Diferența este evidentă.
Vechea platformă Check Point 44000/64000
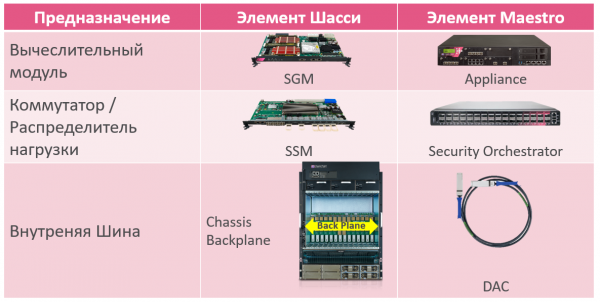
După cum se poate vedea din imaginea de mai sus, prima variantă reprezintă o platformă fixă (șasiu), în care pot fi introduse un număr limitat de module speciale „blade” (Check Point SGM). Toate acestea sunt conectate la Security Switch Module (SSM), care realizează echilibrarea traficului între gateway-uri. În imaginea de mai jos sunt prezentate mai detaliat componentele acestei platforme:
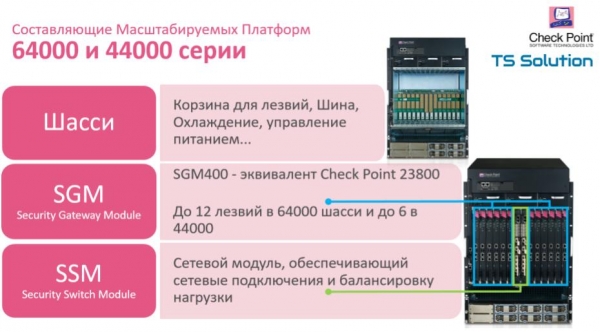
Este o platformă excelentă în cazul în care știți exact ce performanță aveți nevoie acum și în ce limite poate crește. Totuși, din cauza factorului de formă fix (12 sau 6 blade-uri), sunteți limitați în scalarea ulterioară. În plus, sunteți obligați să utilizați exclusiv blade-urile SGM, fără posibilitatea de a conecta uplink-uri standard, care au o gamă mult mai variată. Odată cu apariția Maestro Hyperscale Network Security situația se schimbă radical.
Noua platformă Check Point Maestro Hyperscale Network Security
Check Point Maestro a fost prezentat pentru prima dată pe 22 ianuarie la conferința CPX din Bangkok. Cele mai importante caracteristici pot fi văzute în imaginea de mai jos:
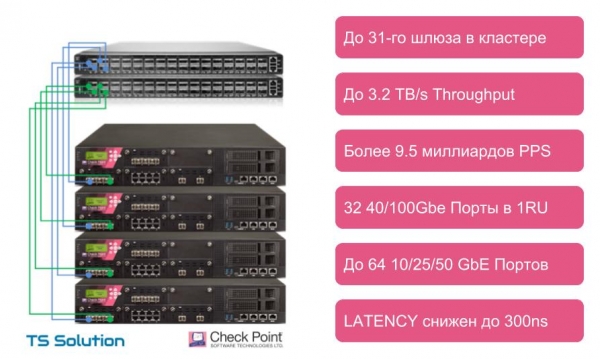
După cum se poate observa, principalul avantaj al Check Point Maestro este posibilitatea de a utiliza gateway-uri (appliance) obișnuite pentru balansare. Adică, nu mai suntem limitați la blade-urile SGM. Împărțirea sarcinii poate fi realizată între orice dispozitive începând cu modelul 5600 (modelele SMB și chassis-urile 44000/64000 nu sunt suportate). În imaginea de mai sus sunt prezentate principalele valori care pot fi atinse prin utilizarea noii platforme. Putem combina într-o resursă de calcul până la 31! gateway-uri. Acum, firewall-ul dvs. poate arăta în felul următor:
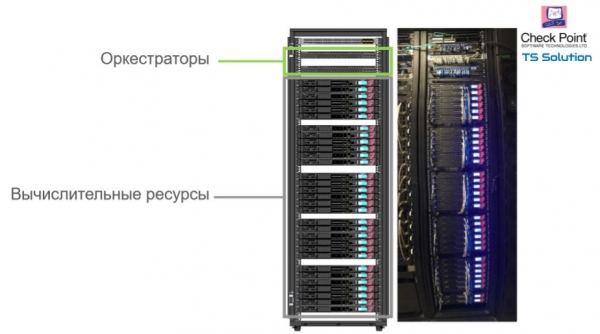
Maestro Hyperscale Orchestrator
Sunt sigur că mulți dintre voi aveți deja întrebarea: “Ce este acest Orchestrator?” Ei bine, vă prezint. Maestro Hyperscale Orchestrator — tocmai această unitate se ocupă cu balansarea încărcăturii. Pe acest dispozitiv este instalat sistemul de operare Gaia R80.20 SP. În prezent, există două modele de Orchestratori — MHO-140 și MHO-170. Specificațiile sunt prezentate în imaginea de mai jos:
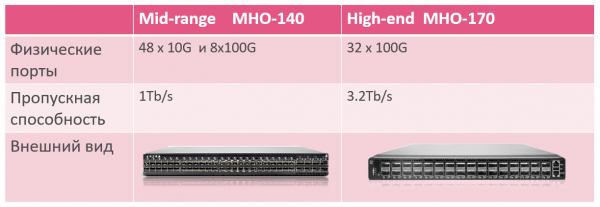
La prima vedere, ar putea părea un switch obișnuit. În realitate, este un “switch + balansoar + sistem de gestionare a resurselor”. Totul într-o cutie.
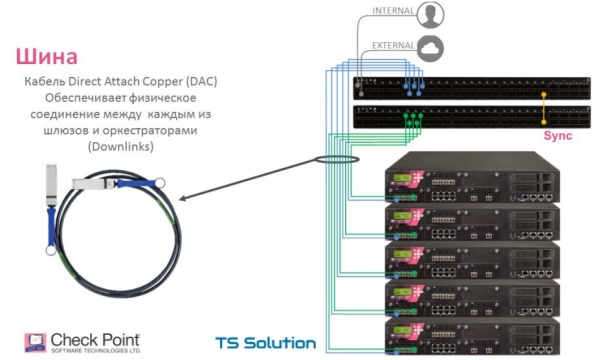
La acești Orchestratori se conectează gateway-uri. În cazul în care balansoarele sunt implementate în mod redundant, fiecare gateway se conectează la fiecare orchestrator. Pentru conectare se poate utiliza “optica” (sfp+ / qsfp+ / qsfp28+) sau cablul DAC (Direct Attach Copper). În acest context, între orchestratori trebuie, desigur, să existe un link de sincronizare:
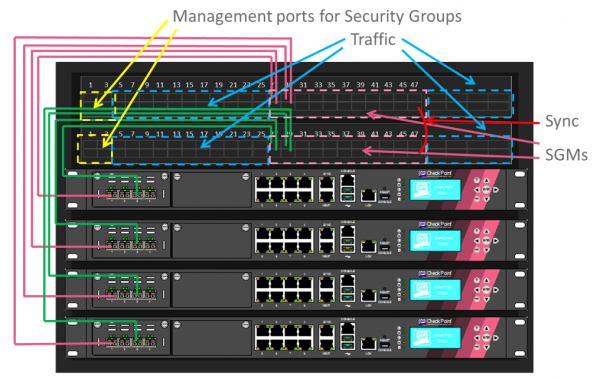
În imaginea de mai jos se poate observa cum sunt distribuite porturile acestor orchestratori:
Grupuri de securitate
Pentru ca sarcina să poată fi distribuită între gateway-uri, aceste gateway-uri trebuie să fie în același grup de securitate. Security Group aceasta este un grup logic de dispozitive, care funcționează ca un cluster active/active. Acest grup funcționează independent de alte Grupe de Securitate. Din perspectiva serverului de gestionare, Grupul de Securitate arată ca un singur dispozitiv cu o singură adresă ip.
Dacă este necesar, putem muta unul sau mai multe gateway-uri într-un Grup de Securitate separat și putem folosi acest grup pentru alte scopuri, ca un firewall separat din perspectiva managementului. Exemplul de utilizare este prezentat în imaginea de mai jos:
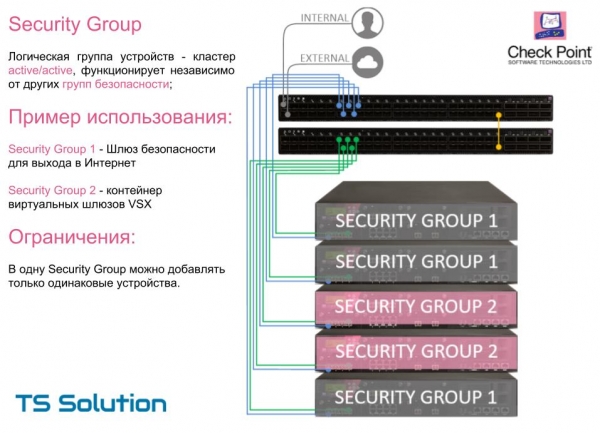
O limitare importantă, într-o singură Grupă de Securitate pot fi folosite exclusiv gateway-uri identice (model). Asta înseamnă că, dacă doriți să creșteți gradual puterea gateway-ului dvs. de securitate (care este un cluster format din mai multe dispozitive), trebuie să adăugați exact aceleași gateway-uri. În viitoarele versiuni de software, această restricție ar trebui să dispară.
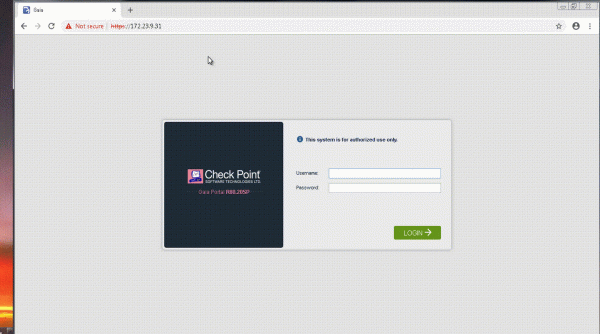
În videoclipul de mai jos puteți vedea procesul de creare a unei Grupe de Securitate. Procedura este intuitivă.
Din nou, dacă comparăm componentele Maestro cu platforma de tip șasiu, ar rezulta o imagine aproximativă „a fost-a devenit”:
Care este avantajul noului platformei?
Există de fapt multe avantaje, atât din punct de vedere tehnic, cât și economic. Voi prezenta pe scurt cele mai importante:
- Practic nu suntem limitați în scalare. Până la 31 de gateway-uri în cadrul unei singure Grupe de Securitate.
- Putem adăuga gateway-uri pe măsură ce este necesar. Setul minim la achiziție constă în: un orchestrator + două gateway-uri. Nu este nevoie să anticipăm modele „de creștere”.
- Din punctul anterior rezultă un alt avantaj. Nu mai trebuie să schimbăm gateway-uri care nu mai fac față încărcărilor. În trecut, această problemă era rezolvată printr-o procedură de trade-in — predai „hardware”-ul vechi și primești unul nou cu discount. Într-un astfel de sistem, pierderile financiare sunt inevitabile. Noua procedură de scalare elimină acest factor. Nu trebuie să predăm nimic, putem pur și simplu să continuăm să creștem performanța cu ajutorul „hardware”-ului suplimentar.
- Posibilitatea de a combina resursele existente pentru a distribui sarcina. De exemplu, putem „trasa” toate clusterele pe platforma Maestro și să formăm mai multe Grupe de Securitate, în funcție de încărcare.
Pachetele Maestro Hyperscale Network Security
În prezent, există mai multe opțiuni de achiziție a așa-numitelor pachete cu platforma Maestro. Soluția se bazează pe gateway-uri 23800, 6800 și 6500:
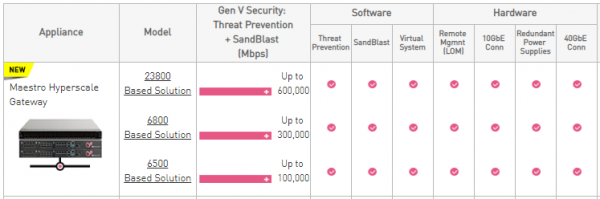
De asemenea, se pot alege dintre două tipuri standard de configurație:
- Un orchestrator și două gateway-uri;
- Un orchestrator și trei gateway-uri.
se pot consulta prețuri orientative. Firește, suplimentar se poate prevedea și un alt orchestrator și un număr nelimitat de gateway-uri. Informații suplimentare privind specificațiile pot fi solicitate .
Dispozitive 6500 și 6800 acestea sunt cele mai noi modele, care au fost de asemenea prezentate la începutul acestui an. Dar despre ele vom discuta mai în detaliu în articolul următor.
Când poate fi achiziționat?
Nu există un răspuns clar. În prezent, nu avem nicio notificare cu privire la importul acestor soluții în țara noastră. De îndată ce vor apărea informații cu privire la termene, vom anunța imediat în canalele noastre (, , ). În plus, în curând va avea loc un webinar dedicat soluției Check Point Maestro, unde vor fi discutate toate caracteristicile tehnice. Desigur, vor exista și oportunități de a adresa întrebări. Rămâneți la curent cu noutățile!
Concluzie
Cu siguranță, noua platformă este o adăugare excelentă la soluțiile hardware Check Point. Practic, acest produs deschide un nou segment pentru care nu orice furnizor de securitate are soluții similare. Mai mult, până în prezent, Check Point Maestro nu are practic alternative, atunci când vine vorba de asigurarea unei astfel de „puteri de securitate” fără precedent. Cu toate acestea, Maestro Hyperscale Network Security va fi interesant nu doar pentru proprietarii de centre de date, ci și pentru companii obișnuite. Cei care dețin sau intenționează să achiziționeze dispozitive începând cu modelul 5600 pot deja începe să se familiarizeze cu Maestro. În unele cazuri, utilizarea Maestro Hyperscale Network Security poate fi o soluție extrem de avantajoasă, atât din punct de vedere economic, cât și tehnic.
P.S. Articolul a fost redactat cu participarea Anatolii Masovera — Expert în platforme scalabile, Check Point Software Technologies.
Sursa: habr.com
