

Bine ați venit la următorul nostru mini curs. De data aceasta vom discuta despre noua noastră serviciu — . Ce este asta? Practic, este doar un nume de marketing pentru un audit gratuit al traficului de rețea (atât intern, cât și extern). Auditul este realizat cu ajutorul unui instrument minunat numit , pe care orice companie îl poate folosi gratuit timp de 30 de zile. Dar vă asigur că, deja după primele ore de testare, veți începe să obțineți informații valoroase despre rețeaua dumneavoastră. Această informație va avea valoare atât pentru administratorii de rețea, sau cât și pentru specialiștii în securitate. Haideți să discutăm despre ce informație este și care este valoarea acesteia (La sfârșitul articolului, ca de obicei, un tutorial video).
De asemenea, să facem o mică deviere. Sunt convins că mulți au acum în minte gândul: „Cu ce se deosebește acesta de ?”. Наши подписчики наверняка знают, что это (мы потратили на это очень много сил) 🙂 Не спешите с выводами, по ходу урока все встанет на свои места.
Ce poate verifica un administrator de rețea folosind acest audit:
- Analiza traficului de rețea — ce încarcă canalele, ce protocoale sunt folosite, ce servere sau utilizatori consumă cea mai mare cantitate de trafic.
- Întârzieri și pierderi în rețea — timpii medii de reacție ai serviciilor dumneavoastră, existența pierderilor pe toate canalele dumneavoastră (posibilitatea de a găsi un bottleneck).
- Analiza traficului utilizatorilor — o analiză completă a traficului utilizatorilor. Volumele de trafic, aplicațiile utilizate, problemele în utilizarea serviciilor de corporație.
- Evaluarea performanței aplicațiilor — identificarea cauzelor problemelor în funcționarea aplicațiilor corporative (întârzieri în rețea, timpi de reacție ai serviciilor, bazelor de date, aplicațiilor).
- Monitorizarea SLA — determină și raportează automat întârzierile critice și pierderile atunci când utilizați aplicațiile web publice pe baza traficului real.
- Detectarea anomaliilor în rețea — spoofing DNS/DHCP, bucle, servere DHCP false, trafic anormal DNS/SMTP și multe altele.
- Probleme cu configurațiile — detectarea traficului nelegitim al utilizatorilor sau serverelor, ceea ce poate semnala configurații greșite ale switch-urilor sau firewalls-urilor.
- Raport cuprinzător — raport detaliat despre starea infrastructurii IT, permițându-vă să planificați lucrări sau achiziții de echipamente suplimentare.
Ce va putea verifica un specialist în Securitate IT:
- Activitate virală — detectează traficul viral din rețea, inclusiv rău-credincioși necunoscuți (0-day) pe baza analizei comportamentale.
- Răspândirea ransomware-urilor — capacitatea de a detecta ransomware-uri, chiar dacă răspândirea are loc între computerele adiacente fără a ieși din propriul segment.
- Activitate anormală — trafic anormal al utilizatorilor, serverelor, aplicațiilor, tunelare ICMP/DNS. Identificarea amenințărilor reale sau potențiale.
- Atacuri cibernetice — scanarea porturilor, atacuri brute-force, DoS, DDoS, interceptarea traficului (MITM).
- Scurgeri de date corporative — detectarea descărcărilor (sau exfiltrărilor) anormale de date corporative de pe serverele de fișiere ale companiei.
- Dispozitive neautorizate — detectarea dispozitivelor ilegitime conectate la rețeaua corporativă (identificarea producătorului și a sistemului de operare).
- Aplicații nedorite — utilizarea în rețea a aplicațiilor interzise (Bittorent, TeamViewer, VPN, anonimatoare etc.).
- Mineri de criptomonede și Botnets — verificarea rețelei pentru dispozitive infectate care se conectează la servere C&C cunoscute.
Raportarea
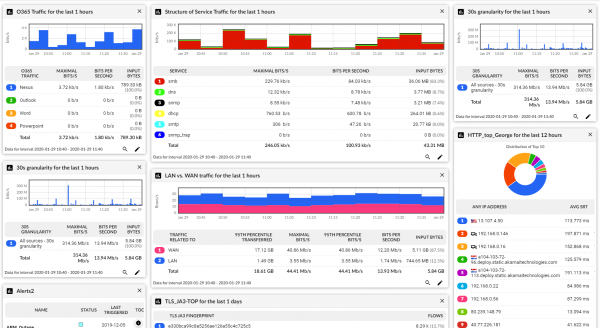
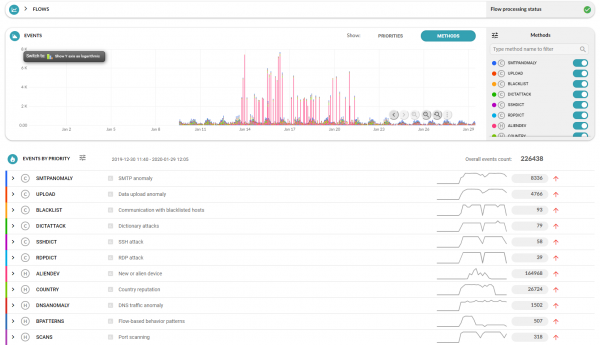
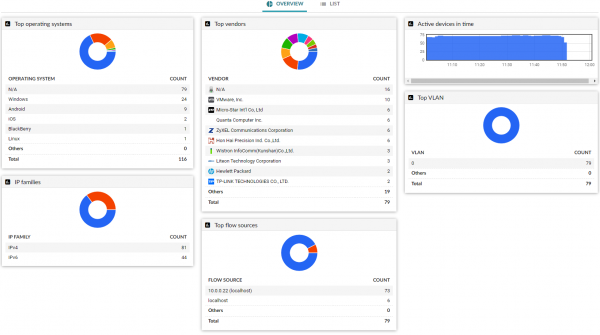
În urma auditului, veți putea vedea întreaga analiză pe dashboard-urile Flowmon sau în rapoarte PDF. Mai jos câteva exemple.
Analiza generală a traficului
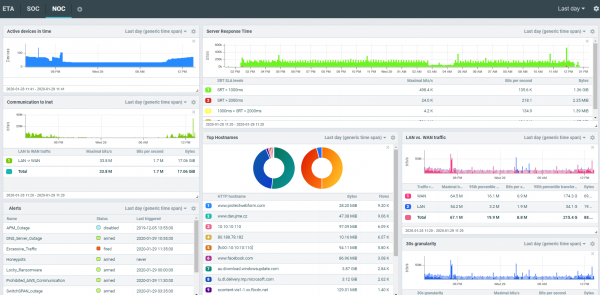
Dashboard personalizat
Activitate anormală
Dispozitive detectate
Schema standard de testare
Scenariul nr. 1 — o birou
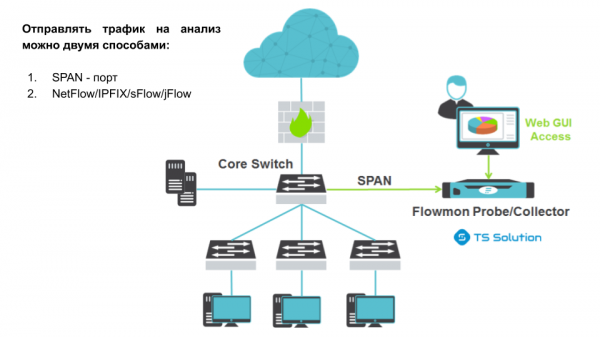
Caracteristica cheie — puteți analiza atât traficul extern, cât și pe cel intern care nu este supus analizei de către dispozitivele de protecție a rețelei (NGFW, IPS, DPI etc.).
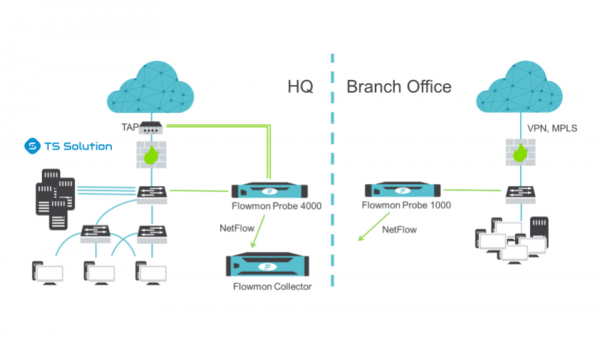
Scenariul nr. 2 — mai multe birouri
Videotutorial
Rezumat
Auditul CheckFlow este o oportunitate excelentă pentru managerii de IT/Securitate:
- Identificarea problemelor actuale și potențiale în infrastructura IT;
- Descoperirea problemelor de securitate a informațiilor și eficiența măsurilor de protecție existente;
- Stabilirea problemei cheie în funcționarea aplicațiilor de business (parte de rețea, server, software) și responsabililor pentru soluționarea acesteia;
- Reducerea semnificativă a timpului de remediere a problemelor în infrastructura IT;
- Justificarea necesității extinderii canalelor, capacităților serverelor sau a achiziționării suplimentare de măsuri de protecție.
De asemenea, recomand citirea articolului nostru anterior — .
Dacă vă interesează acest subiect, urmăriți actualizările (, , , , .
Numai utilizatorii înregistrați pot participa la sondaj. , vă rugăm.
Folositi analyzatoare NetFlow/sFlow/jFlow/IPFIX?
55,6%Da5
11,1%Nu, dar intenționez să folosesc
33,3%Nu3
9 utilizatori au votat. 1 utilizator s-a abținut.
Sursa: habr.com
