

Bună ziua, prieteni! Suntem încântați să vă primim la noul nostru curs FortiAnalyzer Getting Started. În cursul am discutat deja despre funcționalitățile FortiAnalyzer, dar am făcut-o cam superficial. Acum vreau să vă vorbesc mai în detaliu despre acest produs, despre scopurile, obiectivele și posibilitățile sale. Acest curs nu ar trebui să fie la fel de voluminos ca precedentul, dar sper că va fi interesant și informativ.
Deoarece lecția este complet teoretică, pentru confortul dumneavoastră am decis să o prezentăm și în format de articol.
Pe parcursul acestui curs, vom analiza următoarele aspecte:
- Informații generale despre produs, scopul său, problemele pe care le rezolvă și caracteristicile cheie
- Vom pregăti un plan, iar în timpul pregătirii vom examina în detaliu configurația inițială a FortiAnalyzer
- Ne vom familiariza cu mecanismul de stocare, procesare și filtrare a logurilor pentru o căutare comodă, precum și cu mecanismul FortiView, care oferă informații vizuale despre starea rețelei sub formă de grafice, diagrame și alte widget-uri
- Vom analiza procesul de creare a rapoartelor existente, precum și vom învăța să creăm propriile rapoarte și să edităm rapoartele existente
- Vom aborda principalele probleme legate de administrarea FortiAnalyzer-ului
- Vom discuta din nou despre schema de licențiere — am vorbit deja despre aceasta în lecția 11 a cursului , dar, după cum se spune, repetiția este mama învățăturii.
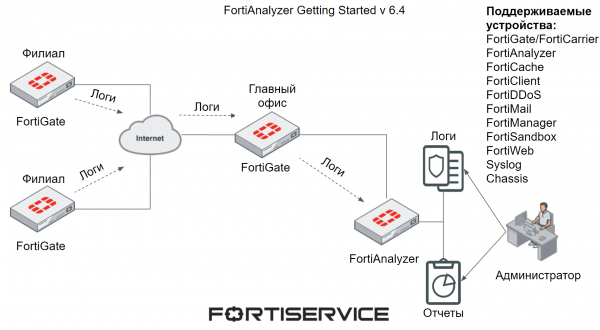
Principala destinație a FortiAnalyzer este stocarea centralizată a logurilor de la unul sau mai multe dispozitive ale companiei Fortinet, precum și procesarea și analiza acestora. Acest lucru permite administratorilor de securitate să monitorizeze diferitele evenimente de rețea și de securitate dintr-un singur loc, să obțină rapid informațiile necesare din loguri și widget-uri, precum și să creeze rapoarte pentru toate sau pentru dispozitivele de interes.
Lista dispozitivelor de la care FortiAnalyzer poate primi loguri și să le analizeze este prezentată în figura de mai jos.
FortiAnalyzer are trei caracteristici cheie: raportare, notificări, arhivare. Să analizăm fiecare dintre ele.
Raportarea — rapoartele oferă o imagine clară a evenimentelor din rețea, a incidentelor de securitate și a diferitelor activități care au loc pe dispozitivele suportate. Mecanismul de raportare colectează datele necesare din jurnalele disponibile și le prezintă într-un format ușor de citit și analizat. Cu ajutorul rapoartelor, poți obține rapid informațiile necesare despre performanța dispozitivelor, securitatea rețelei, cele mai accesate resurse și multe altele. Există foarte multe opțiuni. De asemenea, rapoartele pot fi utilizate pentru a analiza starea rețelei și a dispozitivelor suportate pe o perioadă îndelungată. De multe ori, acestea sunt indispensabile în investigarea diferitelor incidente de securitate.
Alerta permite reacționarea rapidă la diverse amenințări care apar în rețea. Sistemul generează alerte atunci când apar jurnale care îndeplinesc condițiile predefinite — detectarea unui virus, exploatarea diferitelor vulnerabilități și așa mai departe. Aceste alerte pot fi vizualizate în interfața web FortiAnalyzer și, de asemenea, pot fi configurate pentru a fi trimise prin protocol SNMP, pe un server syslog sau către anumite adrese de email.
Arhivarea permite salvarea pe FortiAnalyzer a copiilor diferitelor conținuturi care trec prin rețea. De obicei, aceasta este folosită împreună cu mecanismul DLP pentru a stoca diferite fișiere care intră sub incidența diferitelor reguli ale acestui mecanism. Acest lucru poate fi, de asemenea, util în investigarea diferitelor incidente de securitate.
O altă caracteristică interesantă este posibilitatea utilizării domeniilor administrative. Această tehnologie permite crearea de grupuri de dispozitive pe baza diferitelor criterii — tipuri de dispozitive, locație geografică și așa mai departe. Crearea acestor grupuri de dispozitive urmărește următoarele obiective:
- Gruparea dispozitivelor pe baza caracteristicilor comune pentru o monitorizare și gestionare mai ușoară — de exemplu, dispozitivele sunt grupate în funcție de locația geografică. Este necesar să găsești o informație în jurnale referitoare la dispozitivele care aparțin aceleași grupuri. În loc să filtrezi cu atenție jurnalele, te uiți pur și simplu la jurnalele domeniului administrativ necesar și cauți informația dorită.
- Pentru a delimita accesul administrativ — fiecare domeniu administrativ poate avea unul sau mai mulți administratori, care au acces doar la acest domeniu administrativ.
- Gestionarea eficientă a spațiului pe disc și a politicilor de stocare a datelor provenite de la dispozitive — în loc să creați o configurație unică de stocare a datelor pentru toate dispozitivele, domeniile administrative permit stabilirea de configurații mai adecvate pentru grupuri distincte de dispozitive. Acest lucru poate fi util dacă aveți mai multe dispozitive și pentru un grup de dispozitive trebuie să stocați date timp de un an, iar pentru altul — timp de 3 ani. Astfel, se poate aloca un spațiu pe disc adecvat fiecărui grup — pentru grupul care generează un număr mare de loguri, se alocă mai mult spațiu, iar pentru celălalt grup — mai puțin.
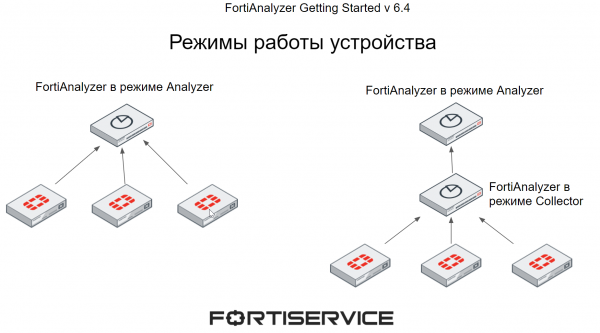
FortiAnalyzer poate funcționa în două moduri — Analyzer și Collector. Modului de lucru este ales în funcție de cerințele individuale și de topologia rețelei.
Când FortiAnalyzer funcționează în modul Analyzer, acesta acționează ca un agregator principal de loguri de la unul sau mai mulți colectori de loguri. Colectori de loguri sunt atât FortiAnalyzer în modul Collector, cât și alte dispozitive care sunt acceptate de FortiAnalyzer (lista acestora a fost prezentată mai sus în figură). Acest mod de funcționare este utilizat în mod implicit.
Când FortiAnalyzer funcționează în modul Collector, acesta colectează loguri de la alte dispozitive și apoi le trimite către un alt dispozitiv, cum ar fi FortiAnalyzer în modul Analyzer sau Syslog. În modul Collector, FortiAnalyzer nu poate utiliza majoritatea funcțiilor, cum ar fi raportarea și alertele, deoarece scopul său principal este de a colecta și transmite loguri.
Folosind mai multe dispozitive FortiAnalyzer în moduri diferite, se poate crește eficiența — FortiAnalyzer în modul Collector colectează loguri de la toate dispozitivele și le trimite la Analyzer pentru analiza ulterioară, ceea ce permite FortiAnalyzer în modul Analyzer să economisească resursele consumate pentru primirea logurilor de la numeroase dispozitive și să se concentreze complet pe procesarea logurilor.
FortiAnalyzer suportă un limbaj de interogare declarativ SQL pentru înregistrare și raportare. Cu ajutorul său, jurnalele sunt prezentate într-o formă lizibilă. De asemenea, acest limbaj de interogare este utilizat pentru a construi diverse rapoarte. Pentru unele funcționalități de raportare sunt necesare cunoștințe specifice de SQL și baze de date, dar adesea funcțiile integrate ale FortiAnalyzer permit să se treacă cu vederea aceste cunoștințe. Vom aborda acest subiect când vom analiza mecanismul de raportare.
FortiAnalyzer poate fi disponibil în mai multe variante. Poate fi un dispozitiv fizic dedicat, o mașină virtuală — suportă diferite hyperviseuri, iar lista completă poate fi găsită în . De asemenea, poate fi implementat în infrastructuri specializate — AWS, Azure, Google Cloud și altele. Ultima variantă este FortiAnalyzer Cloud — un serviciu cloud oferit de Fortinet.
În următoarea lecție, vom pregăti un model pentru lucrări practice ulterioare. Pentru a nu-l pierde, abonați-vă la .
De asemenea, puteți urmări actualizările pe următoarele resurse:
Sursa: habr.com
