

În zilele noastre, un administrator de rețea sau un inginer de securitate informatică își dedică mult timp și efort pentru a proteja perimetrul rețelei companiei de diverse amenințări, învățând tot mai multe sisteme de prevenire și monitorizare a evenimentelor, dar chiar și asta nu îi garantează o protecție completă. Ingineria socială este folosită activ de infractori și poate avea consecințe grave.
Cât de des te-ai prins gândindu-te: „Ar fi bine să facem o verificare a personalului privind abilitățile în securitatea informațională”? Din păcate, gândurile se lovesc de un zid al neînțelegerii sub forma unui număr mare de sarcini sau a lipsei de timp în ziua de lucru. Ne propunem să vă prezentăm produse și tehnologii moderne în domeniul automatizării formării personalului, care nu vor necesita pregătiri îndelungate pentru desfășurarea pilotilor sau implementarea, dar despre toate acestea, pe rând.
Fundament teoretic
În prezent, peste 80% din fișierele malware sunt distribuite prin email (informații preluate din rapoartele specialiștilor Check Point din ultimul an, prin intermediul serviciului Intelligence Reports).
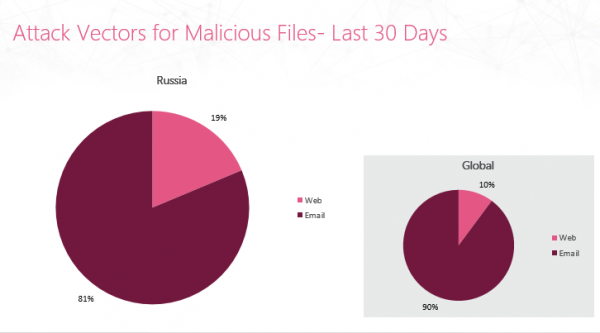 Raportul pentru ultimele 30 de zile despre vectorul de atacuri pentru răspândirea fișierelor malware (Rusia) — Check Point
Acest lucru sugerează că conținutul din mesajele de email este suficient de vulnerabil pentru a fi exploatat de infractori. Dacă analizăm cele mai populare formate de fișiere malware din atașamente (EXE, RTF, DOC), se observă că acestea conțin, de obicei, elemente automate de execuție a codului (scripturi, macrocomenzi).
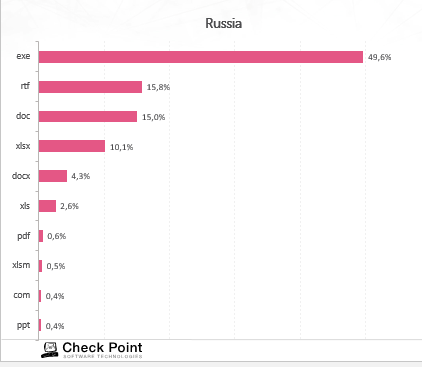 Raportul anual privind formatele fișierelor din mesajele malware primite — Check Point
Cum putem combate acest vector de atacuri? Verificarea emailurilor implică utilizarea instrumentelor de securitate:
Antivirus — detectarea amenințărilor prin semnături.
Emulare — un sandbox prin care atașamentele sunt deschise într-un mediu izolat.
Conștientizarea conținutului — extragerea elementelor active din documente. Utilizatorul primește un document curățat (de obicei, în format PDF).
AntiSpam — verificarea reputației domeniului destinatarului/expeditorului.
Și, în teorie, ar fi suficient, dar există încă o resursă nu mai puțin valoroasă pentru companie — datele corporative și personale ale angajaților. În ultimii ani, popularitatea unui nou tip de fraudă pe internet a crescut considerabil:
Phishing (eng. phishing, from fishing — catching fish, extracting) — a type of internet fraud. Its goal is to obtain users' identification data. This includes stealing passwords, credit card numbers, bank account details, and other confidential information.
Criminals are improving phishing attack methods, redirecting DNS requests from popular sites, launching entire campaigns using social engineering to send emails.
Thus, to protect your corporate email from phishing, it is recommended to apply two approaches, and their combined use leads to the best results:
Technical protection tools. As mentioned earlier, various technologies are used to verify and forward only legitimate emails.
Theoretical training of personnel. This involves comprehensive testing of personnel to identify potential victims. Subsequently, they undergo retraining, and statistics are constantly recorded.
Trust but verify
Today we will discuss the second approach to preventing phishing attacks, namely automated training of personnel aimed at increasing the overall security level of corporate and personal data. Why can this be so dangerous?
Inginerie socială — psychological manipulation of individuals to perform specific actions or disclose confidential information (in the context of cybersecurity).
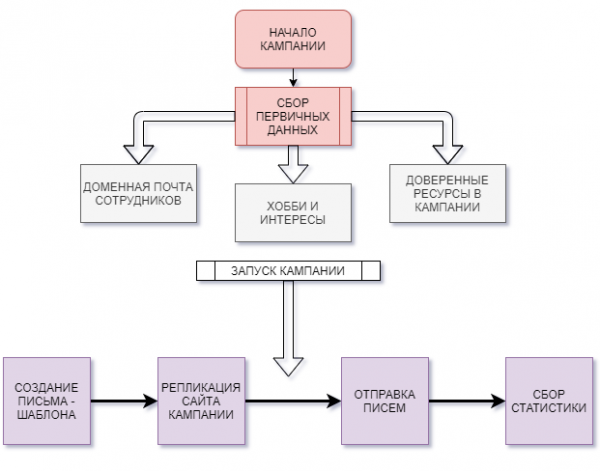 A typical phishing attack deployment scenario
Let's refer to an engaging flowchart that briefly displays the process of executing a phishing campaign. It includes various stages:
Collection of primary data.
In the 21st century, it is difficult to find a person who is not registered in any social network or various thematic forums. Naturally, many of us leave detailed information about ourselves: current job, group for colleagues, phone, email, etc. Add to this personalized information about a person's interests, and you will have data to create a phishing template. Even if individuals with such information are not found, there is always a company website where one can gather all the desired information (domain email, contacts, connections).
Launching the campaign.
După ce va fi pregătit "terenul", folosind instrumente gratuite sau plătite, puteți lansa propria campanie de phishing țintită. Pe parcursul desfășurării campaniei, veți acumula statistici: e-mailuri livrate, e-mailuri deschise, clicuri pe linkuri, introduceri de date de autentificare etc.
Produse pe piață
Phishing-ul poate fi utilizat atât de către atacatori, cât și de angajații departamentului de securitate IT al companiei, cu scopul de a desfășura un audit constant al comportamentului angajaților. Ce ne oferă piața soluțiilor gratuite și comerciale pentru sistemele de formare automatizată a angajaților companiei:
— un proiect open-source care permite desfășurarea unei campanii de phishing cu scopul de a verifica competențele IT ale angajaților dumneavoastră. Printre avantaje se numără ușurința de desfășurare și cerințele minime de sistem. Dezavantajele sunt lipsa șabloanelor de e-mail gata făcute și lipsa testelor și materialelor educaționale pentru personal.
— o platformă cu un număr mare de produse disponibile pentru testarea personalului.
— un sistem automatizat de testare și formare a angajaților. Are diferite versiuni ale produselor, care suportă de la 10 la mai mult de 1000 de angajați. Cursurile de formare includ teoria și sarcini practice, există posibilitatea de a identifica nevoile pe baza statisticilor obținute după campania de phishing. Este o soluție comercială cu opțiunea de utilizare în regim de probă.
— un sistem automatizat de formare și control al securității. Produs comercial care oferă desfășurarea de atacuri educaționale periodice, instruirea angajaților etc. Ca demo, produsul oferă o campanie care include desfășurarea șabloanelor și desfășurarea a trei atacuri educaționale.
Soluțiile enumerate mai sus reprezintă doar o parte din produsele disponibile pe piața formării automate a personalului. Fiecare are avantajele și dezavantajele sale. Astăzi ne vom familiariza cu , simulând un atac de phishing, vom explora opțiunile disponibile.
GoPhish
Așadar, a venit timpul pentru practică. GoPhish a fost ales nu întâmplător: este un instrument prietenos cu utilizatorul, având următoarele caracteristici:
Instalare și desfășurare simplificată.
Suport pentru REST API. Permite formarea de cereri din și aplicarea de scenarii automatizate.
Interfață grafică prietenoasă pentru gestionare.
Compatibilitate între platforme.
Echipa de dezvoltare a pregătit un excelent ghid pentru desfășurarea și configurarea GoPhish. În realitate, tot ce trebuie să faceți este să mergeți la , să descărcați arhiva ZIP pentru sistemul de operare corespunzător, să rulați fișierul binar intern, după care instrumentul va fi instalat.
NOTĂ IMPORTANTĂ!
În final, ar trebui să obțineți în terminal informații despre portalul desfășurat, precum și datele pentru autentificare (valabil pentru versiuni mai recente de 0.10.1). Nu uitați să salvați parola!
msg="Please login with the username admin and the password "Configurarea GoPhish
După instalare, va fi creat un fișier de configurare (config.json) în directorul aplicației. Vom descrie parametrii pentru modificarea acestuia:
Cheia
Valoare (implicit)
Descriere
admin_server.listen_url
127.0.0.1:3333
Adresa IP a serverului GoPhish
admin_server.use_tls
false
Se folosește TLS pentru conectarea la serverul GoPhish
admin_server.cert_path
example.crt
Calea către certificatul SSL pentru portalul de administrare GoPhish
admin_server.key_path
example.key
Calea către cheia privată SSL
phish_server.listen_url
0.0.0.0:80
Adresa IP și portul pentru găzduirea paginii de phishing (implicit este găzduit pe același server GoPhish pe portul 80)
—> Accesați portalul de administrare. În cazul nostru: https://127.0.0.1:3333
—> Vi se va oferi ocazia de a schimba o parolă suficient de lungă cu una mai simplă sau invers.
Crearea unui profil pentru expeditor
Accesați tab-ul "Sending Profiles" și introduceți datele utilizatorului de la care se va realiza expedierea mesajelor:
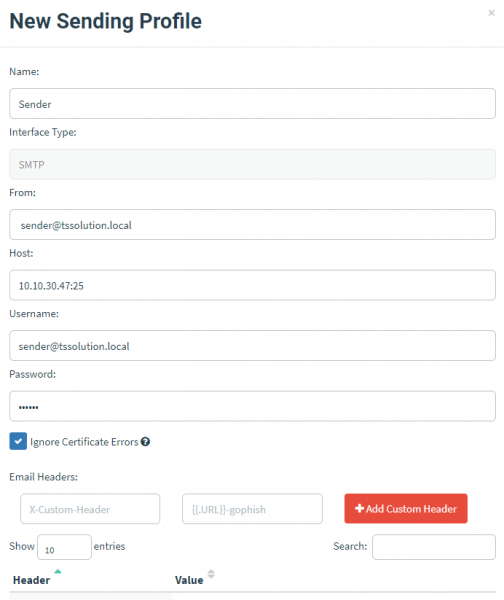
Unde:
Name
Numele expeditorului
From
Email-ul expeditorului
Host
Adresa IP a serverului de e-mail care va asculta e-mailurile primite.
Nume utilizator
Login-ul contului utilizatorului de pe serverul de e-mail.
Parolă
Parola contului utilizatorului de pe serverul de e-mail.
De asemenea, puteți trimite un mesaj de test pentru a vă asigura de succesul livrării. Salvați setările folosind butonul „Save profile”.
Crearea unui grup de destinatari
Apoi trebuie să formați un grup de destinatari pentru „scrisorile fericite”. Accesați „User & Groups” → „New Group”. Există două modalități de adăugare: manual sau importând un fișier CSV.
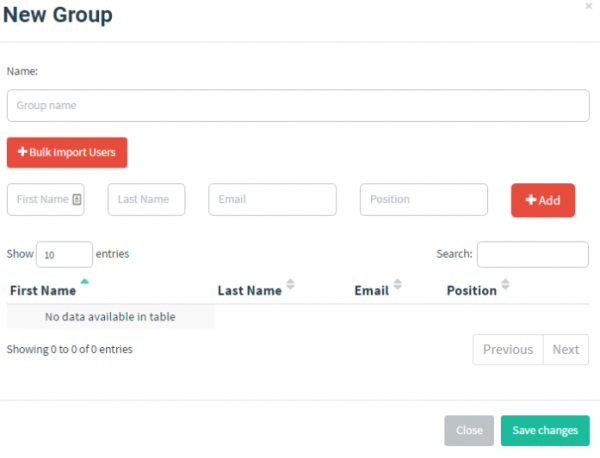
Pentru a doua metodă, este necesar să existe câmpurile obligatorii:
First Name
Last Name
Email
Position
Ca exemplu:
First Name,Last Name,Position,Email
Richard,Bourne,CEO,rbourne@morningcatch.ph
Boyd,Jenius,Systems Administrator,bjenius@morningcatch.ph
Haiti,Moreo,Sales & Marketing,hmoreo@morningcatch.ph
Crearea unui șablon de e-mail de phishing
După ce am identificat un potențial atacator și victimele posibile, este necesar să creăm un șablon cu un mesaj. Pentru aceasta, accesați secțiunea „Email Templates” → „New Templates”.
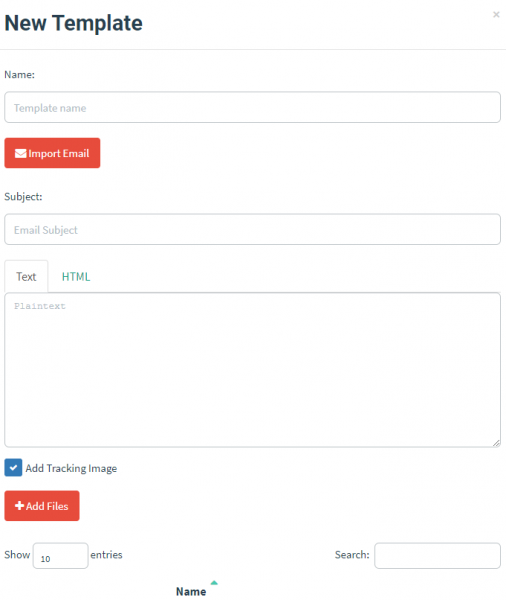
În formarea șablonului se utilizează o abordare tehnică și creativă, trebuie să specificăm mesajul din partea serviciului, care va fi cunoscut utilizatorilor-victime sau va provoca o reacție din partea acestora. Opțiuni posibile:
Name
Numele șablonului
Subiect
Subiectul email-ului
Text / HTML
Câmp pentru introducerea textului sau codului HTML
Gophish suportă importul scrisorilor, dar noi vom crea una proprie. Pentru aceasta, imităm scenariul: utilizatorul companiei primește un email cu o ofertă de schimbare a parolei de la adresa sa de email corporativ. Apoi, vom analiza reacția acestuia și vom observa „captura” noastră.
În șablon vom folosi variabile încorporate. Puteți consulta mai în detaliu despre acestea în secțiunea menționată anterior în secțiunea .
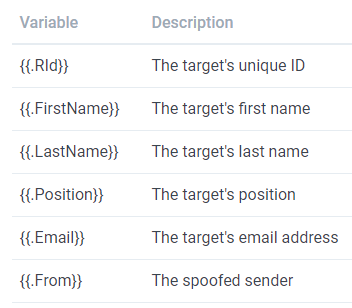
Pentru început, să încărcăm următorul text:
{{.FirstName}},

Parola pentru {{.Email}} a expirat. Vă rugăm să vă resetați parola aici.

Mulțumim,
Echipa IT
În mod automat, va fi inserat numele utilizatorului (conform punctului anterior ‘New Group’) și va fi menționată adresa sa de email.
Apoi, trebuie să specificăm linkul către resursa noastră de phishing. Pentru aceasta, vom evidenția în text cuvântul „aici” și vom selecta opțiunea „Link” de pe panoul de control.
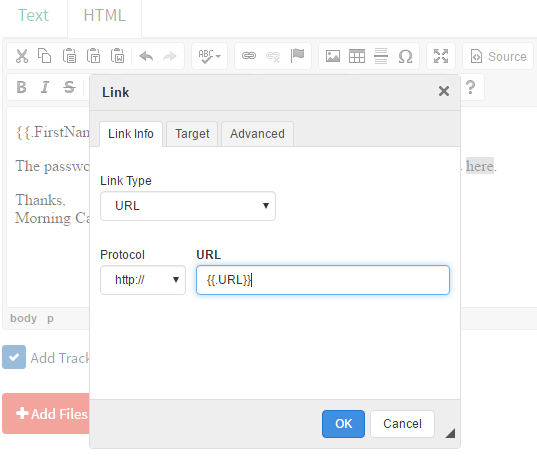
Ca URL, vom specifica variabila încorporată {{.URL}}, pe care o vom completa mai târziu. Aceasta va fi încorporată automat în textul email-ului de phishing.
Înainte de a salva șablonul, nu uitați să activați opțiunea „Add Tracking Image”. Aceasta va adăuga un element media de dimensiune 1×1 pixel, care va urmări deschiderea email-ului de către utilizator.
Deci, a mai rămas puțin, dar înainte să rezumăm pașii obligatorii după autentificare pe portalul Gophish:
Creați un profil al expeditorului;
Creați un grup de distribuție, unde să specificați utilizatorii;
Creați un șablon de email de phishing.
Să fim de acord, configurarea nu a durat mult timp și suntem deja aproape gata să lansăm campania noastră. Rămâne să adăugăm pagina de phishing.
Crearea paginii de phishing
Accesați tab-ul „Landing Pages.”
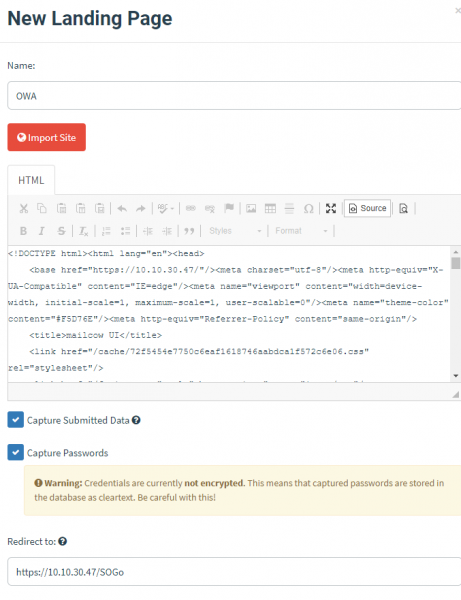
Ni se va oferi posibilitatea de a indica numele obiectului. Există opțiunea de a importa site-ul sursă. În exemplul nostru, am încercat să indic un portal web funcțional al serverului de email. Prin urmare, acesta a fost importat sub formă de cod HTML (chiar dacă nu complet). În continuare, există opțiuni interesante pentru captarea datelor introduse de utilizator:
Captarea Datelor Trimise. Dacă pagina specificată a site-ului conține diverse formulare pentru introducere, toate datele vor fi înregistrate.
Captarea Parolelor — captarea parolelor introduse. Datele sunt înregistrate în baza de date GoPhish fără criptare, așa cum sunt.
În plus, putem utiliza opțiunea „Redirect to”, care va redirecționa utilizatorul către pagina specificată după introducerea datelor de autentificare. Vă reamintesc că am stabilit un scenariu în care utilizatorului i se cere să își schimbe parola pentru emailul corporativ. Acesta este prezentat cu o pagină falsificată de autentificare a email-ului, după care utilizatorul poate fi trimis către orice resursă disponibilă a companiei.
Nu uitați să salvați pagina completată și să treceți la secțiunea „New Campaign”.
Lansarea capturii GoPhish
Am indicat toate datele necesare. În tab-ul „New Campaign” vom crea o nouă campanie.
Lansarea campaniei
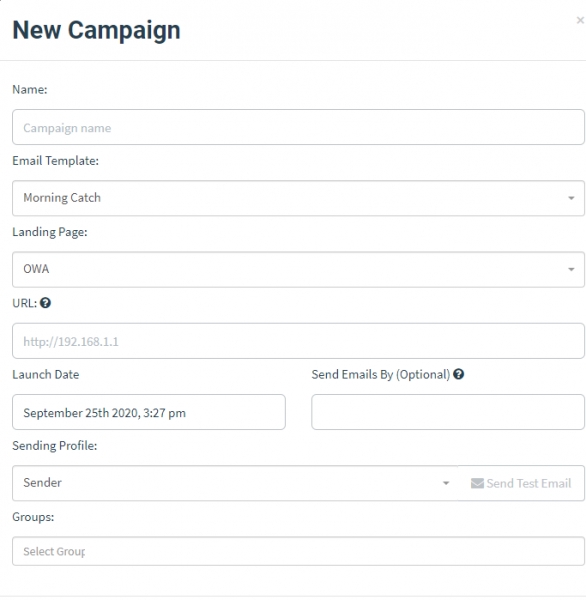
Unde:
Name
Numele campaniei
Șablon Email
Șablonul mesajului
Landing Page
Pagină de phishing
URL
IP-ul serverului dvs. GoPhish (trebuie să aibă acces de rețea la gazda victimei)
Data Lansării
Data de start a campaniei
Trimite Email-uri By
Data de finalizare a campaniei (trimiterea este distribuită uniform)
Profil de Trimitere
Profilul expeditorului
Grupuri
Grupa de destinatari
După start, putem consulta întotdeauna statisticile, care indică: mesaje trimise, mesaje deschise, clicuri pe linkuri, date lăsate pentru transfer în spam.
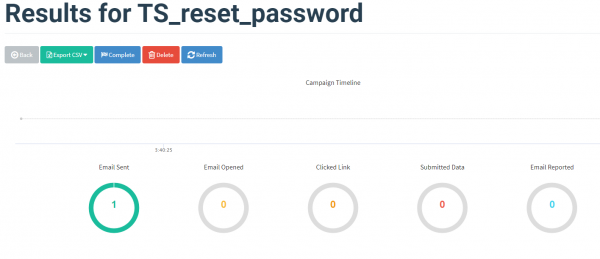
Din statistici observăm că 1 mesaj a fost trimis, să verificăm emailul din partea destinatarului:
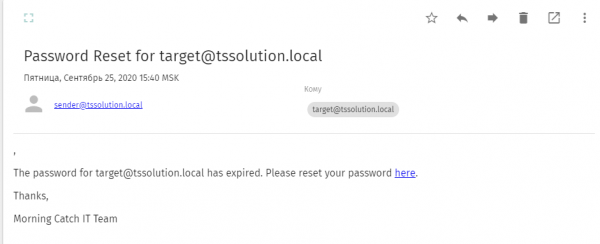
Într-adevăr, victima a primit cu succes un email phishing cu cererea de a face clic pe link pentru a-și schimba parola contului corporativ. Executăm acțiunile solicitate, suntem trimiși pe pagina Landing Pages, ce spun statisticile?
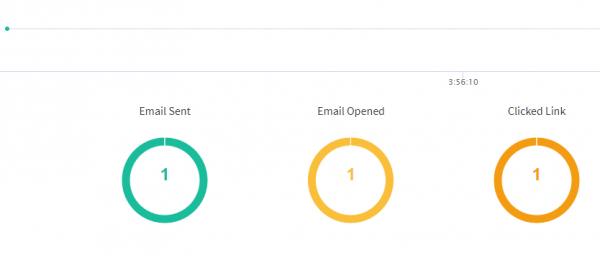
În cele din urmă, utilizatorul nostru a accesat linkul de phishing, unde ar fi putut lăsa datele contului său.
Notă a autorului: procesul de introducere a datelor nu a fost înregistrat din cauza utilizării unui model de testare, dar această opțiune există. În acest caz, conținutul nu este criptat și este stocat în baza de date GoPhish, luați în considerare asta.
În concluzie
Astăzi am abordat o temă relevantă privind desfășurarea unei forme automatizate de instruire a angajaților pentru a-i proteja de atacurile de phishing și a-i educa în domeniul IT. Ca o soluție accesibilă, a fost implementat Gophish, care s-a dovedit eficient în raportul dintre timpul de desfășurare și rezultat. Cu ajutorul acestui instrument accesibil, veți putea verifica angajații dvs. și elabora rapoarte privind comportamentul lor. Dacă acest produs v-a stârnit interesul, vă oferim asistență în desfășurarea sa și în realizarea unui audit al angajaților dvs. (sales@tssolution.ru).
Cu toate acestea, nu ne vom opri la revizuirea unei singure soluții și intenționăm să continuăm un ciclu în care vom vorbi despre soluții Enterprise pentru automatizarea procesului de instruire și controlul securității angajaților. Rămâneți alături de noi și fiți vigilenți!
Sursa: habr.com
