

M-am gândit că ar fi grozav să acoperim evenimente de la conferințe internaționale. Și nu doar o prezentare generală, ci să povestim despre cele mai interesante prezentări. Vă propun prima zece fierbinte.
1. În așteptarea unui tandem armonios de atacuri IoT și ransomware
În 2016 am observat o creștere rapidă a atacurilor ransomware. Nu ne-am recuperat încă de la aceste atacuri, când o nouă undă de atacuri DDoS, utilizând IoT, ne-a lovit. În această prezentare, autorul oferă o descriere pas cu pas a modului în care se desfășoară un atac ransomware. Cum funcționează ransomware-ul și ce ar trebui să facă un cercetător în fiecare etapă pentru a contracara ransomware-ul.
Se bazează pe metodologii bine cunoscute. Apoi, prezentatorul luminează modul în care IoT este implicat în atacurile DDoS: explică ce rol joacă malware-ul auxiliar (pentru a ajuta ulterior la desfășurarea atacului DDoS cu armata IoT). De asemenea, discută despre cum tandemul ransomware și atacurile IoT pot deveni o mare amenințare în anii următori. Prezentatorul, autor al cărților „Malware, Rootkits & Botnets: a Beginner’s Guide”, „Advanced Malware Analysis”, „Hacking Exposed: Malware & Rootkits Secrets & Solutions”, oferă astfel informații bine fundamentate.
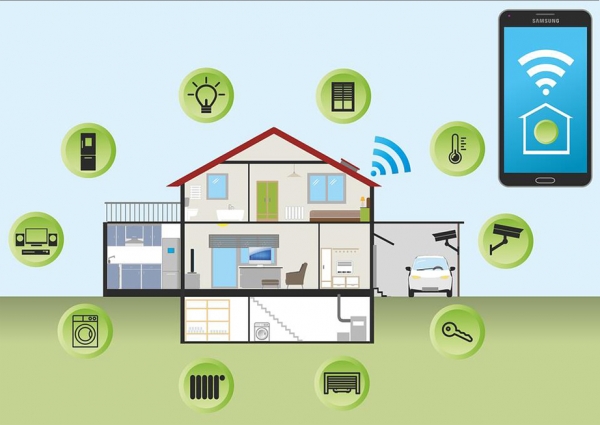
2. „Deschide gura, spune 0x41414141”: Atac asupra infrastructurii cibernetice medicale
Echipamentele medicale conectate la Internet sunt o realitate clinică răspândită. Aceste echipamente sunt un ajutor valoros pentru personalul medical, deoarece automatizează o parte semnificativă din rutină. Cu toate acestea, aceste echipamente conțin numeroase vulnerabilități (atât software, cât și hardware) care oferă oportunități largi potențialilor atacatori. În prezentarea sa, speakerul își împărtășește experiența personală în desfășurarea testelor de penetrare pentru infrastructura cibernetică medicală; de asemenea, explică modul în care atacatorii compromit echipamentele medicale.
Speakerul descrie: 1) cum atacatorii exploatează protocoalele de comunicare proprietare, 2) cum identifică vulnerabilitățile în serviciile de rețea, 3) cum compromit sistemele de suport vitale, 4) cum exploatează interfețele hardware de depanare și magistrala de date a sistemului; 5) cum atacă principalele interfețe wireless și tehnologiile wireless proprietare specifice; 6) cum pătrund în sistemele informaționale medicale, și apoi citesc și modifică: informațiile personale despre sănătatea pacienților; notele medicale de serviciu, ale căror conținuturi sunt în mod normal ascunse chiar de pacienți; 7) cum perturbă sistemul de comunicație pe care echipamentele medicale îl utilizează pentru schimbul de informații și comenzi de serviciu; 8) cum restricționează accesul personalului medical la echipament; sau chiar îl blochează complet.
În timpul testelor sale de penetrare, speakerul a descoperit numeroase probleme cu echipamentele medicale. Acestea includ: 1) criptografie slabă, 2) posibilitatea manipulării datelor; 3) posibilitatea înlocuirii de la distanță a echipamentelor; 3) vulnerabilități în protocoalele proprietare; 4) posibilitatea accesului neautorizat la baze de date; 5) loginuri/parole hardcodate, imuabile. De asemenea, alte informații sensibile sunt stocate fie în firmware-ul echipamentului, fie în binarele sistemului; 6) susceptibilitatea echipamentelor medicale la atacuri DoS de la distanță.
După ce am ascultat prezentarea, devine clar că securitatea cibernetică în sectorul medical este azi un caz clinic și necesită terapie intensivă.
3. Exploitul dentat pe vârful unui șpicul de publicitate contextuală
În fiecare zi, milioane de oameni accesează rețelele sociale: pentru muncă, pentru divertisment sau pur și simplu așa. În spatele rețelelor sociale se află platforme de publicitate invizibile pentru vizitatorii obișnuiți, responsabile de livrarea de reclame contextuale relevante. Platformele de publicitate sunt ușor de utilizat și foarte eficiente. De aceea, sunt foarte căutate de către anunțători.
Pe lângă oportunitatea de a ajunge la o audiență largă, ceea ce este foarte profitabil pentru afaceri, platformele de publicitate permit și restrângerea țintirii – până la o singură persoană. Mai mult, funcționalitatea platformelor de publicitate moderne permite chiar și alegerea pe care dintre numeroasele gadgeturi ale acestei persoane să fie afișată reclama.
Astfel, platformele de publicitate moderne permit anunțătorului să ajungă la orice persoană, oriunde în lume. Dar această oportunitate poate fi folosită și de către infractori, ca o poartă de acces în rețeaua în care își desfășoară activitatea presupusa lor victimă. Vorbitorul demonstrează cum un anunțător rău intenționat poate profita de platforma de publicitate, pentru a-și direcționa cu precizie campania de phishing, desfășurată pentru a livra un exploit personalizat unei singure persoane.
4. Cum hackerii reali evită publicitatea țintiț
Folosim multe servicii computerizate în viața noastră de zi cu zi. Și ne este greu să ne despărțim de ele, chiar și când aflăm brusc că ne supraveghează total. Atât de total, încât ne urmăresc fiecare mișcare și fiecare atingere a tastelor.
Vorbitorul explică clar cum analiștii marketingului modern folosesc o gamă largă de metode ezoterice de țintire. Noi despre paranoia mobilă, despre supravegherea totală. Și mulți cititori au perceput cele scrise ca pe o glumă inofensivă, dar din prezentarea făcută reiese că marketerii moderni folosesc deja aceste tehnologii pentru a ne urmări.
Ce să facem? Industria publicității online, care alimentează acest control total, progresează rapid. Într-atât încât platformele moderne de publicitate pot urmări nu doar activitatea online a unei persoane (apăsările de taste, mișcările cursorului etc.), ci și trăsăturile fiziologice (cum apăsăm tastele și mișcăm mouse-ul). Astfel, instrumentele moderne de urmărire ale platformelor de publicitate, încorporate în serviciile fără de care nu ne vedem viața, nu doar că se strecoară sub lenjerie, dar chiar ajung și sub piele. Dacă nu avem posibilitatea să renunțăm la aceste servicii excesiv de observante, de ce să nu încercăm măcar să le bombardăm cu informații inutile?
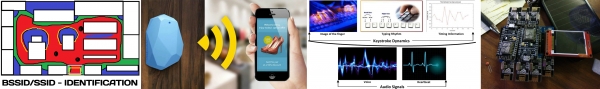
În raport este demonstrat un dispozitiv inovator (un bot software-hardware) care permite: 1) injectarea de beacon-uri Bluetooth; 2) generarea de zgomot pentru datele colectate de senzorii auto; 3) falsificarea parametrilor de identificare ai telefonului mobil; 4) generarea de zgomot în stilul de apăsare a degetelor (pe tastatură, mouse și senzor). Toate aceste informații, după cum se știe, sunt folosite pentru targetarea publicității pe gadget-uri mobile.
În demonstrație se poate observa că, după activarea dispozitivului autorului, sistemul de urmărire devine haotic; informațiile colectate de acesta devin atât de zgomotoase și inexacte încât nu vor mai fi de niciun folos observatorilor noștri. Că o glumă bună, prezentatorul demonstrează cum, datorită dispozitivului prezentat, "sistemul de urmărire" începe să perceapă un hacker de 32 de ani ca pe o fetiță de 12 ani care adoră caii.
5. 20 de ani de hacking MMORPG: grafică mai bună, aceleași exploate
Tema hacking-ului MMORPG este discutată la DEF CON de 20 de ani. Cu ocazia jubileului, prezentatorul descrie cele mai semnificative momente din aceste discuții. De asemenea, povestește aventurile sale în domeniul braconajului în jocurile online. Începând cu Ultima Online (în 1997) și anii următori: Dark Age of Camelot, Anarchy Online, Asherons Call 2, ShadowBane, Lineage II, Final Fantasy XI/XIV, World of Warcraft. Inclusiv câțiva reprezentanți mai recenti: Guild Wars 2 și Elder Scrolls Online. Și aceasta nu este pe deplin lista de realizări a prezentatorului!
Raportul conține detalii tehnice despre crearea de exploate pentru MMORPG-uri, care ajută la obținerea de bani virtuali și care sunt relevante pentru aproape fiecare MMORPG. Prezentatorul discută pe scurt despre eterna confruntare între braconieri (creatori de exploate) și "paza pește"; și despre starea actuală a acestei curse a înarmării.
Explică metodologia de analiză detaliată a pachetelor și cum să configurezi exploatele pentru a nu fi detectate de partea serverului. De asemenea, prezintă un exploat recent care, în momentul raportului, avea un avantaj asupra "pazei pește", în această cursă a înarmării.
6. Hăcuiți roboții înainte ca Skynet să vină
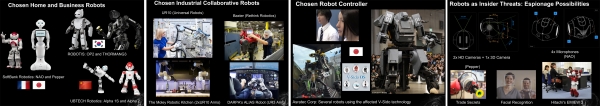
Roboții sunt acum în vogă. În viitorul apropiat, vor fi peste tot: în misiuni militare, în operații chirurgicale, în construcția de zgârie-nori; asistenți de cumpărături în magazine; personal de spital; asistenți de afaceri, parteneri sexuali; bucătari de acasă și membri cu drepturi depline ai familiei.
Pe măsură ce ecosistemul roboților se extinde, iar influența roboților în societatea și economia noastră crește rapid, aceștia încep să reprezinte o amenințare semnificativă pentru oameni, animale și afaceri. Prin natura lor, roboții sunt computere cu mâini, picioare și roți. Iar în condițiile actuale de securitate cibernetică, aceste computere sunt vulnerabile, având mâini, picioare și roți.
Vulnerabilitățile software și hardware ale roboților moderni permit atacatorilor să utilizeze capacitățile fizice ale robotului pentru a provoca daune materiale sau financiare; sau chiar să creeze, accidental sau intenționat, o amenințare la adresa vieții umane. Amenințările potențiale pentru tot ce se află în apropierea roboților cresc exponențial în timp. Și cresc în contexte pe care industria tradițională a securității cibernetice nu le-a mai întâlnit anterior.
În cercetările sale recente, prezentatorul a descoperit numeroase vulnerabilități critice în roboții domestici, corporativi și industriali, provenind de la producători bine-cunoscuți. În raport, el dezvăluie detalii tehnice despre amenințările actuale și explică modul în care atacatorii pot compromite diferite componente ale ecosistemului robotic. Cu demonstrații de exploatări funcționale.
Printre problemele descoperite de prezentator în ecosistemul robotic se numără: 1) comunicații nesigure; 2) posibilitatea de deteriorare a memoriei; 3) vulnerabilități care permit executarea de cod de la distanță (RCE); 4) posibilitatea de a compromite integritatea sistemului de fișiere; 5) probleme cu autorizarea; în unele cazuri, aceasta lipsind complet; 6) criptografie slabă; 7) probleme cu actualizarea firmware-ului; 8) probleme cu asigurarea confidențialității; 9) funcții nedocumentate (de asemenea, vulnerabile la RCE etc.); 10) configurație nesigură implicită; 11) framework-uri Open Source vulnerabile pentru managementul roboților și biblioteci software.
Prezentatorul oferă demonstrații live ale diverselor scenarii de hacking legate de spionajul cibernetic, amenințări interne, daune materiale etc. Descriind scenarii realiste observabile în natură, prezentatorul arată cum insecuritatea tehnologiei moderne a roboților poate duce la hacking. Explică de ce roboții compromisează sunt chiar mai periculoși decât orice alte tehnologii compromise.
De asemenea, prezentatorul subliniază că proiectele de cercetare brute ajung în producție înainte de a fi rezolvate problemele de securitate. Marketingul câștigă întotdeauna. Este necesar să se coreze urgent această situație nesănătoasă. Până când Skynet nu a venit. Deși… următorul raport sugerează că Skynet a venit deja.
7. Militarizarea învățării automate
Risculând să fie considerat un savant nebun, prezentatorul se arată, totuși, îngăduitor cu „noua sa creație diabolică”, prezentând cu mândrie DeepHack: un AI hacker cu cod sursă deschis. Acest bot este un hackeri auto-învățat de aplicații web. Se bazează pe o rețea neuronală care învață prin metoda „încercărilor și greșelilor”. În acest context, DeepHack demonstrează o neplăcută indiferență față de posibilele consecințe pentru oameni ale acestor încercări și greșeli.
Folosind un singur algoritm universal, acesta învață să valorifice diverse tipuri de vulnerabilități. DeepHack deschide ușa către tărâmul AI hackerilor, numeroși reprezentanți ai cărora se așteaptă în viitorul apropiat. Astfel, prezentatorul își caracterizează cu mândrie botul ca „începutul sfârșitului”.
Prezentatorul consideră că utilitarele hackerilor bazate pe AI, care vor apărea în curând, după DeepHack – reprezintă o tehnologie fundamental nouă, pe care atât apărătorii cibernetici, cât și atacatorii cibernetici abia urmează să o adopte. Acesta garantează că anul viitor fiecare dintre noi va scrie fie utilitare hacker cu învățare automată, fie va încerca disperat să se apere de ele. Nu există o a treia opțiune.
De asemenea, fie în glumă, fie serios, prezentatorul afirmă: „Nu mai fiind prerogativa genii diabolice, distopia inevitabilă a AI este deja disponibilă pentru toți. Așa că alătură-te nouă, și îți vom arăta cum poți participa la distrugerea umanității prin crearea propriului tău sistem militarizat de învățare automată. Desigur, dacă oaspeții din viitor nu ne vor împiedica să facem acest lucru”.
8. Amintește-ți tot: implantarea parolilor în memoria cognitivă
Ce este memoria cognitivă? Cum poți „implanta” o parolă acolo? Este asta în vreun fel sigur? Și de ce ar fi necesare astfel de subtilități? Ideea este că, folosind abordarea descrisă, nu vei putea trăda parolele tale, chiar și sub constrângere; păstrând astfel capacitatea de a te autentifica în sistem.
Raportul începe cu o explicație despre ce este memoria cognitivă. Apoi se explică diferențele dintre memoria explicită și cea implicită. Urmează o analiză a conceptelor de conștient și inconștient. De asemenea, se clarifică ce este această entitate numită conștiință. Se descrie cum înmagazinăm, stocăm și extragem informații în memoria noastră. Se discută despre limitările memoriei umane. Precum și modul în care memoria noastră învață. Raportul se încheie cu o prezentare a cercetărilor contemporane privind memoria cognitivă umană, în contextul introducerii de parole în aceasta.
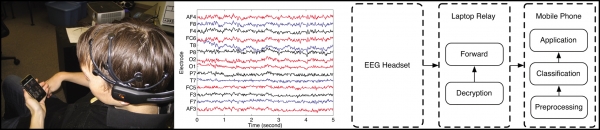
Declarația ambițioasă, prezentată în titlul prezentării, nu a fost dusă la final, dar s-au adus în discuție câteva cercetări interesante care sunt pe calea de a soluționa problema propusă. În special, studiile Universității Stanford, care se ocupă cu aceeași temă. De asemenea, un proiect pentru dezvoltarea unei interfețe om-mașină pentru persoanele cu deficiențe de vedere - conectate direct la creier. Prezentatorul face referire și la cercetările unor oameni de știință germani care au reușit să stabilească o legătură algoritmică între semnalele electrice ale creierului și frazele verbale; dispozitivul dezvoltat de ei permite redactarea textului doar prin gândire. O altă cercetare interesantă menționată de prezentator este neurotelefonul, o interfață între creier și telefonul mobil, printr-un set de urechi wireless EEG (Colegiul Dartmouth, SUA).
Așa cum s-a menționat, declarația ambițioasă din titlul prezentării nu a fost dusă la capăt. Totuși, prezentatorul subliniază că, deși tehnologia de implantare a parolelor în memoria cognitivă nu există încă, malware-ul care încearcă să le extragă deja există.
Și a întrebat micul: „Crezi cu adevărat că atacurile cibernetice asupra rețelei electrice pot fi efectuate doar de hackeri guvernamentali?”
Funcționarea fiabilă a energiei electrice este esențială în viața noastră de zi cu zi. Dependența noastră de electricitate devine deosebit de evidentă atunci când aceasta este oprită, chiar și pentru o perioadă scurtă de timp. Astăzi, se consideră că atacurile cibernetice asupra rețelelor de energie sunt extrem de complexe și sunt accesibile doar hackerilor guvernamentali.
Prezentatorul contestă această opinie general acceptată și oferă o descriere detaliată a unui atac asupra rețelelor de energie, al cărui cost este acceptabil chiar și pentru hackerii non-guvernamentali. El demonstrează informațiile colectate de pe Internet, care pot fi utile la modelarea și analiza unei rețele electrice țintă. De asemenea, explică cum aceste informații pot fi utilizate pentru modelarea atacurilor asupra rețelelor electrice la nivel mondial.
De asemenea, în prezentare se demonstrează o vulnerabilitate critică descoperită de prezentator în produsele General Electric Multilin, care sunt utilizate pe scară largă în industrie. Prezentatorul descrie cum a compromis complet algoritmul de criptare utilizat în aceste sisteme. Acest algoritm este aplicat în produsele General Electric Multilin pentru comunicarea securizată a subsistemelor interne și pentru gestionarea acestora. Inclusiv pentru autorizarea utilizatorilor și asigurarea accesului la operațiuni privilegiate.
Prin obținerea codurilor de acces (în urma compromisului algoritmului de criptare), un atacator poate dezactiva complet dispozitivul și poate opri electricitatea în sectoarele respective ale rețelei electrice; bloca operatorii. În plus, prezentatorul demonstrează tehnica de citire la distanță a urmelor digitale lăsate de echipamentele vulnerabile la atacuri cibernetice.
10. Internetul știe deja că sunt însărcinată
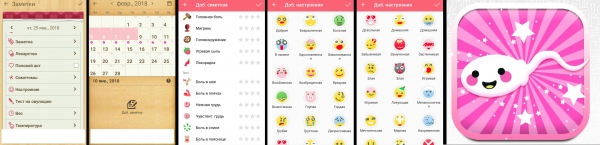
Sănătatea feminină este o afacere de mari proporții. Pe piață există o multitudine de aplicații Android care ajută femeile să își urmărească ciclul lunar, să știe când este cea mai mare probabilitate de concepție sau să își monitorizeze starea de sarcină. Aceste aplicații încurajează femeile să noteze cele mai intime detalii ale vieții lor, precum starea de spirit, activitatea sexuală, activitatea fizică, simptomele fizice, înălțimea, greutatea și multe altele.
Dar cât de confidențiale și sigure sunt aceste aplicații? Dacă o aplicație stochează informații intime despre viața noastră personală, ar fi bine să nu împărtășească aceste date cu nimeni altcineva; de exemplu, cu o companie prietenoasă (care se ocupă de publicitate targetată etc.) sau cu un partener/părinte rău intenționat.
Prezentatorul își prezintă rezultatele analizei sale de securitate cibernetică pentru mai mult de unsprezece aplicații care prezic probabilitatea concepției și urmăresc evoluția sarcinii. A descoperit că, în majoritatea acestor aplicații, există probleme serioase de securitate cibernetică în general și de confidențialitate în special.
Sursa: habr.com
