

Bună, aceasta este a doua articol despre soluția NGFW de la companie . Scopul acestui articol este de a arăta cum să instalați firewall-ul UserGate pe un sistem virtual (voi folosi software-ul de virtualizare VMware Workstation) și să efectuați configurarea inițială (permițând accesul din rețeaua locală prin gateway-ul UserGate către internet).
1. Introducere
Pentru început, voi descrie diversele metode de implementare a acestui gateway în rețea. Vreau să menționez că, în funcție de opțiunea de conectare aleasă, anumite funcționalități ale gateway-ului pot fi indisponibile. Soluția UserGate susține următoarele moduri de conectare:
Firewall L3-L7
Pod transparent L2
Pod transparent L3
Virtual în marjă, folosind protocolul WCCP
Virtual în marjă, folosind Routing pe Bază de Politici
Router pe un Stick
Proxy WEB explicit
UserGate, ca gateway implicit
Monitorizarea portului Mirror
UserGate suporta 2 tipuri de clustere:
Cluster de configurare. Nodurile unite într-un cluster de configurare susțin setări comune în cadrul cluster-ului.
Cluster de reziliență. Până la 4 noduri din clusterul de configurare pot fi unite într-un cluster de reziliență, care susține operarea în mod Activ-Activ sau Activ-Pasiv. Este posibil să se construiască mai multe clustere de reziliență.
2. Instalare
După cum s-a menționat în articolul anterior, UserGate este livrat sub formă de complex software-hardware sau se desfășoară în mediu virtual. Din contul personal de pe site descărcăm imaginea în format OVF (Open Virtualization Format), acest format este potrivit pentru furnizorii VMware și Oracle VirtualBox. Pentru Microsoft Hyper-V și KVM sunt furnizate imagini de discuri de mașini virtuale.
Conform datelor de pe site-ul UserGate, pentru o funcționare corectă a mașinii virtuale se recomandă utilizarea a minim 8 Gb de RAM și un procesor virtual cu 2 nuclee. Hypervizorul trebuie să suporte funcționarea sistemelor de operare pe 64 de biți.
Instalarea începe cu importul imaginii în hypervizorul ales (VirtualBox și VMware). În cazul Microsoft Hyper-V și KVM este necesar să creați o mașină virtuală și să specificați imaginea descărcată ca disc, după care să dezactivați serviciile de integrare în setările mașinii virtuale create.
Implicit, după import în VMware, se creează o mașină virtuală cu următoarele setări:
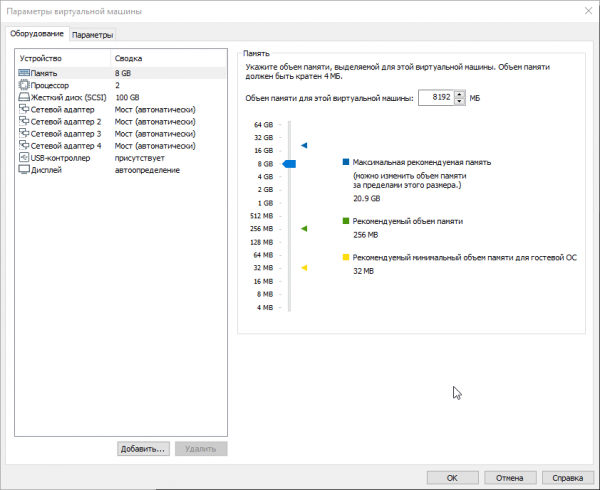
După cum s-a menționat anterior, memoria RAM trebuie să fie de minimum 8Gb, iar în plus este necesar să adăugăm câte 1Gb pentru fiecare 100 de utilizatori. Dimensiunea discului dur implicit este de 100Gb, totuși, de obicei, aceasta nu este suficientă pentru a stoca toate jurnalurile și configurările. Dimensiunea recomandată este de 300Gb sau mai mult. Prin urmare, în proprietățile mașinii virtuale, modificăm dimensiunea discului la valoarea necesară. Inițial, UserGate UTM este livrat cu patru interfețe, atribuite în zone:
Management — prima interfață a mașinii virtuale, zonă pentru conectarea rețelelor de încredere din care este permisă gestionarea UserGate.
Trusted — a doua interfață a mașinii virtuale, zonă pentru conectarea rețelelor de încredere, de exemplu, rețelele LAN.
Untrusted — a treia interfață a mașinii virtuale, zonă pentru interfețele conectate la rețelele neîncrezătoare, de exemplu, la internet.
DMZ — a patra interfață a mașinii virtuale, zonă pentru interfețele conectate la rețeaua DMZ.
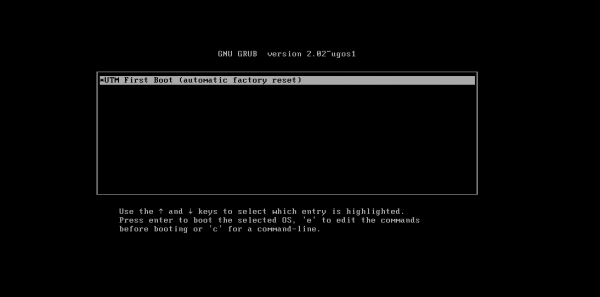
Apoi, lansăm mașinile virtuale; deși în manual se menționează că trebuie să selectăm Support Tools și să executăm Factory reset UTM, se pare că există doar o singură opțiune (UTM First Boot). În timpul acestui pas, UTM configurează adaptorele de rețea și mărește dimensiunea partiției pe discul dur la dimensiunea totală a discului:
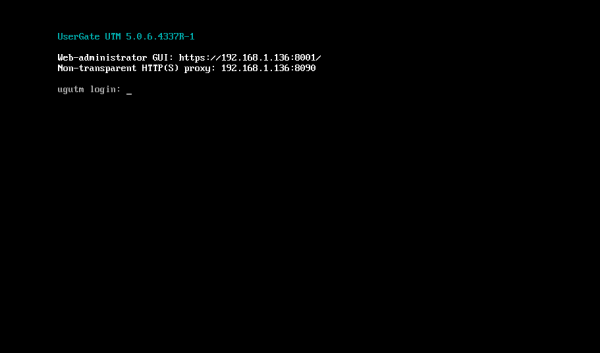
Pentru a vă conecta la interfața web UserGate, este necesar să accesați zona Management, pentru aceasta fiind responsabilă interfața eth0, care este setată să primească adresa IP în mod automat (DHCP). Dacă nu este posibil să alocați o adresă pentru interfața Management în mod automat prin DHCP, aceasta poate fi setată explicit folosind CLI (Command Line Interface). Pentru aceasta, trebuie să vă conectați la CLI, folosind numele și parola utilizatorului cu drepturi de Full administrator (implicit Admin, cu literă mare). Dacă dispozitivul UserGate nu a trecut prin inițializarea inițială, pentru accesul la CLI trebuie să folosiți numele de utilizator Admin și parola – utm. Și să introduceți un comandă de genul iface config –name eth0 –ipv4 192.168.1.254\/24 –enable true –mode static. Ulterior, trecem la consola web UserGate la adresa specificată, care ar trebui să arate aproximativ în felul următor:https://UserGateIPaddress:8001:
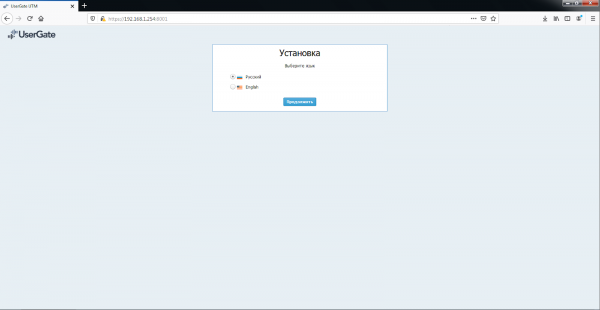
În consola web continuăm instalația, trebuie să alegem limba interfeței (în prezent este limba rusă sau engleză), fusul orar, apoi citim și suntem de acord cu acordul de licență. Stabilim un nume de utilizator și o parolă pentru accesul la interfața web de management.
3. Configurare
După instalare, fereastra interfeței web de gestionare arată astfel:
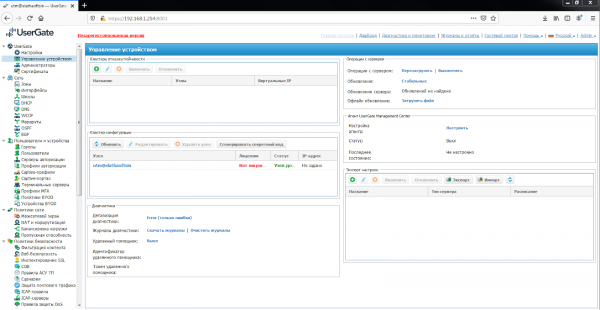
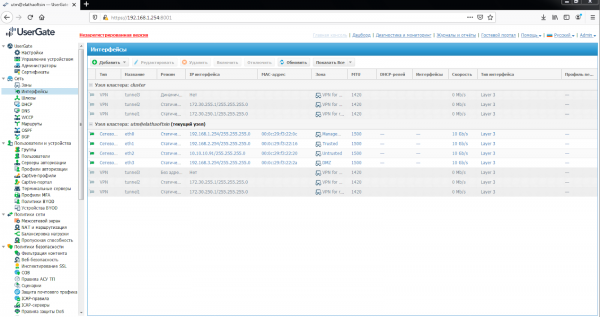
Apoi, trebuie să configurăm interfețele de rețea. Pentru aceasta, în secțiunea „Interfețe”, trebuie să le activăm, să stabilim adrese IP corecte și să atribuim zonele corespunzătoare.
Secțiunea „Interfețe” afișează toate interfețele fizice și virtuale disponibile în sistem, permite modificarea setărilor acestora și adăugarea interfețelor VLAN. De asemenea, arată toate interfețele fiecărui nod al cluster-ului. Setările interfețelor sunt specifice fiecărui nod, adică nu sunt globale.
În proprietățile interfeței:
Activare sau dezactivare interfață
Specificați tipul de interfață — Layer 3 sau Mirror
Atribuiți o zonă interfeței
Atribuiți un profil Netflow pentru a trimite datele statistice către colectorul Netflow
Schimbați parametrii fizici ai interfeței — adresă MAC și dimensiunea MTU
Alegeți tipul de alocare a adresei IP — fără adresă, adresă IP statică sau obținută prin DHCP
Configurați funcționarea relay-ului DHCP pe interfața selectată.
Butonul „Adăugați” permite adăugarea următoarelor tipuri de interfețe logice:
VLAN
Bond
Pod
PPPoE
VPN
Tunel
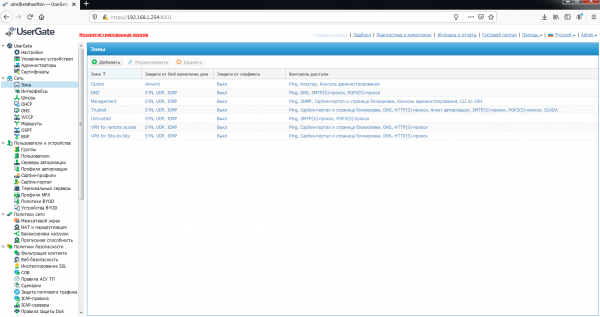
Pe lângă zonele menționate anterior, cu care se livrează imaginea Usergate, există și trei tipuri predefinite:
Cluster — zonă pentru interfețele utilizate pentru funcționarea cluster-ului
VPN pentru Site-to-Site — zonă în care sunt plasate toate clientele de tip Office-Office, conectate la UserGate prin VPN
VPN pentru acces de la distanță — zonă în care sunt plasate toți utilizatorii mobili conectați la UserGate prin VPN
Administratorii UserGate pot modifica setările zonelor create implicit, precum și crea zone suplimentare, dar așa cum este menționat în manualul versiunii 5, se pot crea nu mai mult de 15 zone. Pentru a modifica sau crea zone, trebuie să accesați secțiunea zone. Pentru fiecare zonă se poate stabili un prag de abandonare a pachetelor, suportând SYN, UDP, ICMP. De asemenea, se configurează controlul accesului la serviciile Usergate și se activează protecția împotriva spoofing-ului.
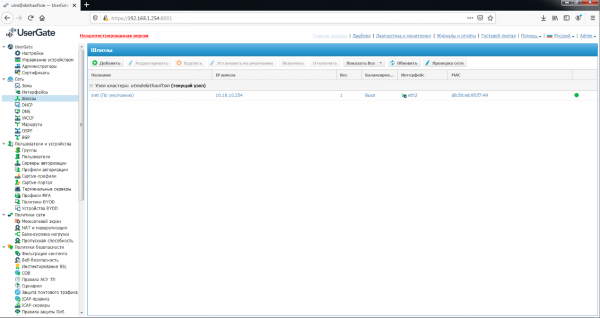
După configurarea interfețelor, este necesar să configurați ruta implicită în secțiunea „Gateway-uri”. Asta înseamnă că, pentru a conecta UserGate la internet, trebuie să specificați adresa IP a unuia sau mai multor gateway-uri. Dacă pentru conectarea la internet sunt folosiți mai mulți furnizori, trebuie să specificați mai multe gateway-uri. Configurarea gateway-ului este unică pentru fiecare nod al cluster-ului. Dacă sunt specificate două sau mai multe gateway-uri, sunt posibile două variante de funcționare:
Împărțirea traficului între gateway-uri.
Gateway-ul principal, cu comutare pe de rezervă.
Starea gateway-ului (disponibil – verde, nedisponibil – roșu) se determină astfel:
Verificarea rețelei este dezactivată – gateway-ul este considerat disponibil dacă UserGate poate obține adresa sa MAC printr-o interogare ARP. Verificarea accesului la internet prin acest gateway nu se efectuează. Dacă adresa MAC a gateway-ului nu poate fi determinată, gateway-ul este considerat nedisponibil.
Verificarea rețelei este activată – gateway-ul este considerat disponibil dacă:
UserGate poate obține adresa sa MAC printr-o interogare ARP.
Verificarea accesului la internet prin acest gateway a fost finalizată cu succes.
În caz contrar, gateway-ul este considerat nedisponibil.
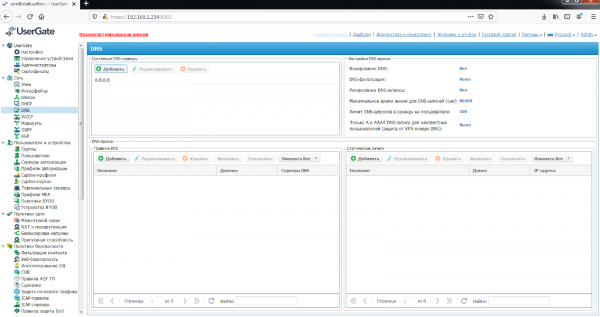
În secțiunea „DNS” este necesar să adăugați servere DNS pe care le va folosi UserGate. Această configurație se specifică în zona Servere DNS sistemice. Mai jos se află setările pentru gestionarea interogărilor DNS de la utilizatori. UserGate permite utilizarea proxy-ului DNS. Serviciul proxy DNS permite interceptarea interogărilor DNS de la utilizatori și modificarea acestora în funcție de nevoile administratorului. Prin reguli de proxy DNS, se pot specifica serverele DNS la care sunt redirecționate interogările pentru anumite domenii. În plus, prin proxy DNS pot fi definite înregistrări statice de tip host (înregistrare A).
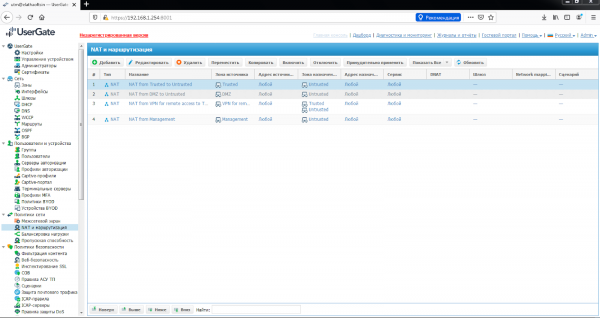
În secțiunea „NAT și Rutare” trebuie să creați regulile NAT necesare. Pentru accesul la internet al utilizatorilor din rețeaua Trusted, regula NAT a fost deja creată — „Trusted—>Untrusted”, rămâne doar să o activați. Regula se aplică de sus în jos în ordinea în care sunt specificate în consolă. Se execută întotdeauna prima regulă pentru care s-au îndeplinit condițiile specificate în regulă. Pentru ca regula să se activeze, trebuie să coincidați toate condițiile specificate în parametrii regulii. UserGate recomandă crearea de reguli NAT generale, de exemplu, regula NAT din rețeaua locală (de obicei zona Trusted) către internet (de obicei zona Untrusted), iar delimitarea accesului pe baza utilizatorilor, serviciilor și aplicațiilor să se realizeze prin reguli ale firewall-ului.
De asemenea, există posibilitatea de a crea reguli DNAT, port forwarding, rutare bazată pe politici, cartografiere a rețelei.
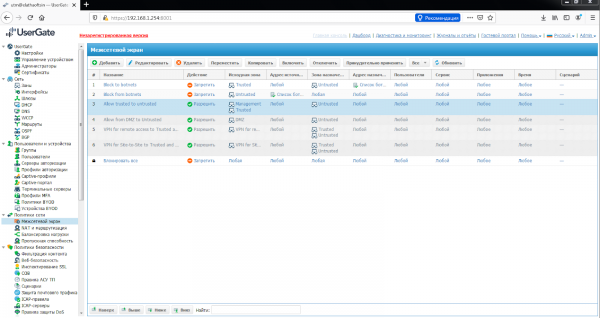
După aceea, în secțiunea „Firewall” trebuie să creați regulile firewall-ului. Pentru acces nelimitat la internet al utilizatorilor din rețeaua Trusted, regula firewall-ului a fost de asemenea creată — „Internet pentru Trusted” și trebuie să o activați. Prin reguli ale firewall-ului, administratorul poate permite sau interzice orice tip de trafic de rețea tranzitorie care trece prin UserGate. Ca și condiții, regulele pot include zone și adrese IP de sursă/destinație, utilizatori și grupuri, servicii și aplicații. Regulile se aplică la fel ca în secțiunea „NAT și Rutare”, adică de sus în jos. Dacă nu a fost creată nicio regulă, orice trafic tranzitoriu prin UserGate este interzis.
4. Concluzie
Acesta este sfârșitul articolului. Am instalat firewall-ul UserGate pe o mașină virtuală și am efectuat ajustările minime necesare pentru a permite funcționarea internetului în rețeaua Trusted. Configurarea ulterioară va fi discutată în cadrul următoarelor articole.
Urmăriți actualizările pe canalele noastre (, , , )!
Sursa: habr.com
