

Bună ziua, prieteni! Astăzi voi continua seria dedicată unui articol despre proiectarea rețelelor Enterprise.
În acest articol voi încerca să fiu pe cât de scurt posibil:
- să descriu abordarea modulară pentru proiectarea rețelei Enterprise
- să examinez formele de construire a unuia dintre cele mai importante module ale rețelei de întreprindere — rețeaua de bază (ip-campus)
- să descriu avantajele și dezavantajele variantelor de redundanță pentru nodurile critice ale rețelei
- pe un exemplu abstract să proiectez/upgradez o rețea mică Enterprise
- să aleg switch-uri Extreme pentru implementarea rețelei proiectate
- să lucrez cu fibră optică și alocarea adreselor IP
Acest articol va fi mai interesant pentru inginerii de rețea și administratorii rețelelor de întreprindere, care abia își încep drumul de „networking”, decât pentru inginerii experimentați care au lucrat mulți ani în operatori de telecomunicații sau în mari corporații cu rețele geografic distribuite.
Oricum, pe cei interesați vă rog să citiți mai departe.
Abordarea modulară pentru proiectarea rețelei
Îmi voi începe articolul cu o abordare modulară destul de populară în proiectarea rețelei, care permite crearea unui puzzle din diverse piese de rețea într-o imagine unitară.
Mai întâi, un pic de abstractizare — eu adesea percep această abordare ca un zoom pe hărțile geografice, când la prima vedere se vede țara, la a doua regiunile, la a treia orașele etc.
Ca exemplu, să luăm următorul caz:
- 1-a vedere — întreaga rețea a întreprinderii reprezintă un set de diferite niveluri:
- rețeaua de bază sau campusul
- nivelul de extremă
- nivelul operatorilor de telecomunicații
- zonele îndepărtate
- 2-a vedere — fiecare dintre aceste niveluri se detaliază în module separate
- rețeaua de bază sau campusul este compus din:
- un modul de 2 sau 3 niveluri, care descrie rețeaua întreprinderii și nivelurile sale — acces, distribuție și/sau nucleu
- un modul care descrie DC — centrul de date (practic partea de server a infrastructurii)
- nivelul de extremă constă, la rândul său, din:
- un modul de conectare la internet
- un modul WAN și MAN, care se ocupă de conectarea obiectelor geografice distribuite ale întreprinderii
- un modul pentru construirea tunelurilor VPN și accesul de la distanță
- adesea, multe întreprinderi mici au câteva dintre aceste module sau chiar toate, care se combină într-unul singur
- nivelul furnizorilor:
- Această categorie include legături „cu lumea exterioară” - fibre optice întunecate (închirierea fibrelor de la operatori), canale de comunicare (Ethernet, G.703 etc.), acces la internet.
- nivelul remote:
- în cea mai mare parte, acestea sunt sucursale ale întreprinderii, care sunt distribuite pe parcursul orașului, regiunii, țării sau chiar a continentelor.
- de asemenea, în această zonă pot fi incluse centrele de date de rezervă, care duplică activitatea principalului
- și evident, din ce în ce mai populare în această perioadă - lucrătorii la distanță (locuri de muncă la distanță)
- rețeaua de bază sau campusul este compus din:
- A treia aproximare - fiecare dintre module este împărțit în module sau niveluri mai mici. De exemplu, în rețeaua campus:
- O rețea de 3 niveluri este împărțită în:
- nivel de acces
- nivel de distribuție
- nivel de kernel
- Centrele de date, în cazuri mai complexe, pot fi împărțite în:
- o parte de rețea de 2 sau 3 niveluri
- partea serverului
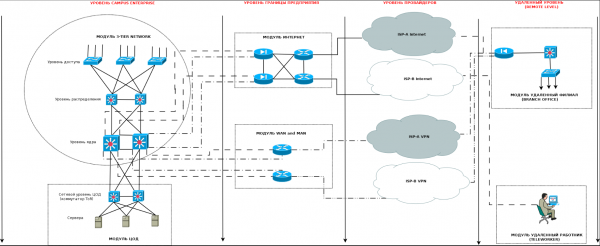
Tot ceea ce am descris mai sus voi încerca să ilustrez în următorul desen simplificat:

După cum se vede din desenul de mai sus - abordarea modulară ajută la detalierea și structurarea imaginii generale în elemente de bază, cu care se poate lucra ulterior.În cadrul acestui articol, mă voi opri asupra nivelului Campus Enterprise și îl voi descrie mai detaliat.
Tipuri de rețele IP-CAMPUS
În timpul lucrului pentru un furnizor și mai ales ulterior - în calitate de integrator, m-am confruntat cu diferite „maturități” ale rețelelor clienților. Nu folosesc întâmplător termenul maturitate, deoarece întâlnesc frecvent cazuri în care structura rețelei crește odată cu creșterea companiei, ceea ce este, în principiu, firesc.
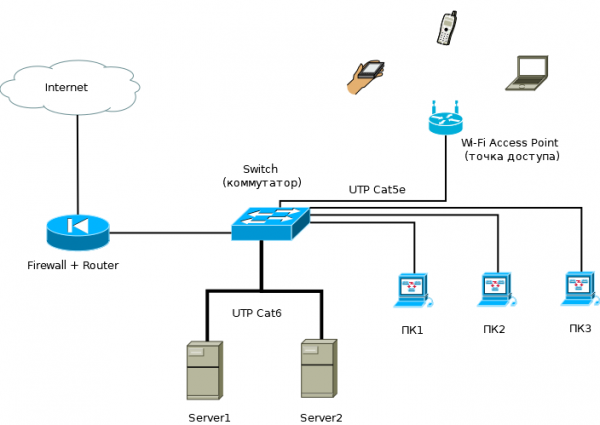
Într-o companie mică, situată într-o singură clădire, rețeaua întreprinderii poate consta doar dintr-un singur router de frontieră, care îndeplinește rolul de firewall, câteva switch-uri de acces și câteva servere.
Numesc această rețea o „rețea pe un singur nivel” - în ea nu există practic un nivel de kernel al rețelei, nivelul de distribuție este transferat pe routerul de frontieră (cu funcții de firewall, VPN și posibil proxy), iar switch-urile de acces servesc atât computerele angajaților cât și serverele.

În cazul creșterii întreprinderii - creșterii numărului de angajați, servicii și servere, de multe ori este necesar:- să creșteți numărul de switch-uri în rețea și porturile de acces
- să creșteți capacitățile serverului
- lupta împotriva domeniilor de difuzare — implementarea segmentării rețelei și rutarea între segmente
- combaterea problemelor de rețea care provoacă timpi de nefuncționare pentru angajați, deoarece acest lucru duce la costuri financiare suplimentare pentru management (angajatul stă degeaba, salariul este plătit, iar munca nu este realizată)
- în procesul de combatere a căderilor, să ne gândim la rezervarea nodurilor critice ale rețelei — routere, switch-uri, servere și servicii
- întărirea politicii de securitate, deoarece pot apărea riscuri comerciale și din nou — pentru o funcționare mai stabilă a rețelei
Toate acestea duc la faptul că inginerul (administratorul rețelei) devine, mai devreme sau mai târziu, conștient de construcția corectă a rețelei și ajunge la un model de 2 niveluri.
Acest model evidențiază clar 2 niveluri — nivelul de acces și nivelul de distribuție, care de asemenea este și nivelul nucleului (collapsed-core).
Nivelul combinat de distribuție și nucleu îndeplinește următoarele funcții:
- agregă link-uri de la switch-urile de acces
- introduce rutarea segmentelor rețelei — utilizatorii și dispozitivele devin atât de numeroși încât nu încap într-o rețea /24, iar dacă încap, furtunile de difuzare provoacă căderi constante (în special, dacă utilizatorii ajută la crearea buclelor)
- asigură conexiunea între segmentele adiacente ale switch-urilor (pe link-uri mai rapide)
- asigură conexiunea între utilizatori și dispozitivele lor și ferma de servere, care de asemenea începe să se evidențieze ca un segment separat al rețelei — Data Center.
- începe să asigure împreună cu switch-urile de acces, într-o măsură sau alta, politica de securitate care începe să apară în companie la acel moment. Compania crește, riscurile comerciale cresc de asemenea (aici mă refer nu doar la clauza de confidențialitate comercială, diferențierea politicilor de acces etc., ci și la timpii de nefuncționare ai rețelei și angajaților).
Astfel, rețeaua crește mai devreme sau mai târziu la un model de 2 niveluri:

În acest model apar cerințe speciale atât pentru switch-urile de acces, care agregă linkuri de la utilizatori și dispozitivele de rețea (imprimante, puncte de acces, dispozitive VoIP, telefoane IP, camere IP etc.), cât și pentru switch-urile de distribuție și nucleu.Switch-urile de acces trebuie să fie mai inteligente și funcționale pentru a satisface cerințele de performanță, securitate și flexibilitate a rețelei și trebuie să:
- aibă diverse tipuri de porturi de acces și porturi de magistrală — de preferat cu posibilitatea de a face față creșterii traficului, precum și a numărului de porturi
- aibă o capacitate de comutare suficientă și capacitate de bandă
- să dispună de funcționalitatea de securitate necesară care să respecte politicile actuale de securitate (de preferat și creșterea cerințelor viitoare)
- să permită alimentarea dispozitivelor de rețea greu accesibile cu opțiunea de a le reporni de la distanță (PoE, PoE+)
- să aibă capacitatea de a-și rezerva propria alimentare pentru a fi utilizată în locuri unde este necesară
- să aibă (dacă este posibil) potențial de creștere a funcționalității — un exemplu frecvent fiind transformararea switch-ului de acces într-un switch de distribuție pe parcursul timpului
La switch-urile de distribuție, de asemenea, există cerințe corespunzătoare:
- atât în ceea ce privește porturile de magistrală descendente către switch-urile de acces, cât și în direcția interfețelor peer ale switch-urilor de distribuție vecine (și, ulterior, potențialele interfețe uplink către nucleu)
- în ceea ce privește funcționalitatea L2 și L3
- în ceea ce privește funcționalitatea de securitate
- în ceea ce privește asigurarea redundanței (rezervare, clusterizare și rezervarea alimentării electrice)
- în ceea ce privește asigurarea flexibilității în balanțarea traficului
- să aibă (dacă este posibil) potențial de creștere a funcționalității (transformarea de-a lungul timpului a dispozitivului de agregare în nucleu)
- în unele cazuri, folosirea porturilor PoE, PoE+ pe switch-urile de distribuție poate fi adecvată.
Mai departe, mai mult: în cazul în care conducerea desfășoară o politică de creștere activă și dezvoltare a întreprinderii, rețeaua va continua să se dezvolte — intreprinderea poate începe să închirieze clădiri învecinate, să construiască propriile sale clădiri sau să absoarbă concurenți mai mici, astfel crescând numărul de locuri de muncă pentru angajați. În același timp, rețeaua crește, ceea ce necesită:
- asigurarea angajaților cu locuri de muncă — sunt necesare noi switch-uri de acces cu porturi de acces
- disponibilitatea de noi switch-uri de distribuție pentru agregarea legăturilor de la switch-urile de acces
- constructia de linii de comunicatie noi, precum și modernizarea celor existente
Ca urmare, crește traficul din următoarele motive:
- din cauza creșterii porturilor de acces și, prin urmare, a utilizatorilor rețelei
- din cauza creșterii traficului subsistemelor adiacente, care aleg să folosească rețeaua întreprinderii — telefonie, securitate, sisteme ingineresti etc.
- din cauza implementării de servicii suplimentare — odată cu creșterea personalului, apar noi departamente care necesită software specific
- se cresc capacitățile de calcul ale centrului de date pentru a răspunde cerințelor infrastructurii și aplicațiilor
- crescut cerințele de securitate pentru rețea și informații — celebra triadă CIA (glumă), și dacă vorbim serios, CIA — Confidențialitate, Integritate și Disponibilitate:
- în acest context, la nivelurile critice ale rețelei — distribuție și centru de date apar cerințe suplimentare privind redundanța și rezervarea
- din nou, apare creșterea traficului din cauza implementării de noi sisteme de securitate — de exemplu, RKV și altele.
Mai devreme sau mai târziu, creșterea traficului, serviciilor și numărului de utilizatori va conduce la necesitatea implementării unui nivel suplimentar de rețea — nucleul, care va realiza comutarea/rutarea rapidă a pachetelor utilizând legături de mare viteză.
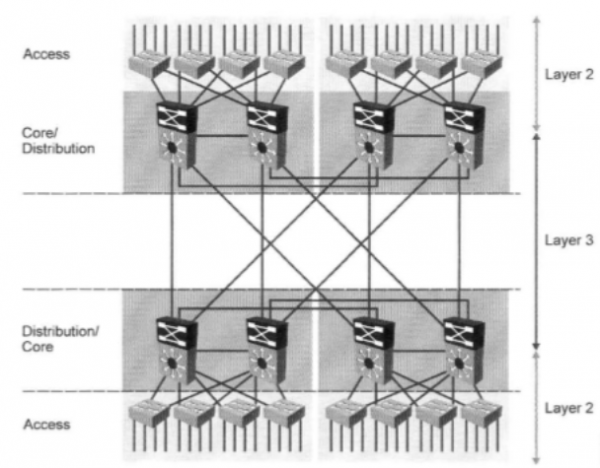
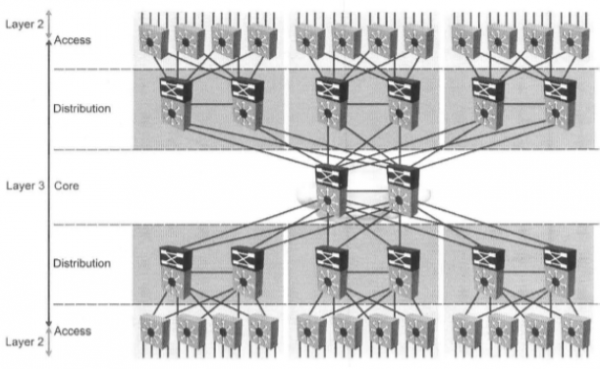
În acest moment, întreprinderea poate trece la un model de rețea cu 3 niveluri:

După cum se vede în imaginea de mai sus — în această rețea există un nivel de nucleu, care agregă legături rapide de la switch-urile de distribuție. Astfel, la switch-urile de nucleu se impun cerințe privind:- lățimea de bandă a interfețelor — 1GE, 2.5GE, 10GE, 40GE, 100GE
- capacitatea de comutare a switch-ului (switching capacity și forwarding performance)
- tipuri de interfete — 1000BASE-T, SFP, SFP+, QSFP, QSFP+
- numărul și setul de interfete
- posibilități de redundanță (stivuire, clusterizare, redundanță pentru plăcile de control (relevantă pentru switch-urile modulare), redundanța surselor de alimentare etc.)
- funcționalitate
La acest nivel al rețelei este necesară atât modificarea tehnică:
- redunarea nodurilor și a legăturilor nucleului (foarte, foarte, foarte dorită)
- redundanța nodurilor și a legăturilor de nivel de distribuitor (în funcție de criticitate)
- redundanța legăturilor între switch-urile de acces și nivelul de distribuție (de câte ori este nevoie)
- introducerea protocoalelor de rutare dinamică
- echilibrarea traficului atât în nucleu, cât și pe nivelurile de distribuție și acces (dacă este necesar)
- implementarea unor servicii suplimentare — atât de transport cât și de securitate (dacă este necesar)
dar și cele legale, care definesc politica de securitate a rețelei întreprinderii, completând politica generală de securitate în felul:
- cerințele pentru implementarea și configurarea anumitor funcții de securitate pe switch-urile de acces și distribuție
- cerințele pentru acces, monitorizare și gestionare a echipamentului de rețea (protocoale de acces de la distanță, segmente de rețea permise pentru gestionare, setările de registru etc.)
- cerințele pentru redundanță
- cerințele pentru formarea setului minim necesar de echipamente de rezervă
În această secțiune am descris pe scurt evoluția rețelei și a întreprinderii de la câteva switch-uri și câteva zeci de angajați la câteva zeci (poate chiar sute de switch-uri) și câteva sute (sau poate chiar mii) doar dintre angajații care lucrează direct în rețeaua întreprinderii (dar sunt și departamentele de producție și rețelele ingineresti).
Este evident că în realitate o astfel de dezvoltare „miraculoasă” și rapidă a întreprinderii nu se întâmplă.
De obicei, durează ani ca întreprinderea și rețeaua să crească de la nivelul inițial 1 la nivelul 3, pe care l-am descris.De ce scriu toate aceste adevăruri evidente? Pentru că vreau să menționez acest termen ROI — return-on-investment (rentabilitatea investiției) și să analizez latura sa care se referă direct la alegerea echipamentului de rețea.
At the time of selecting equipment, network engineers and their managers often choose hardware based on two factors — the current price of the equipment and the minimum technical functionality needed at the moment to solve a specific task or tasks (I will talk about purchasing equipment for redundancy later).
However, the possibilities for further equipment 'growth' are rarely considered. When a situation arises where the equipment has exhausted its functionality or performance, more powerful and functional hardware is subsequently purchased, while the old one is either stored away or placed somewhere in the network on the principle of 'just so it sits there' (this, by the way, also leads to the appearance of a large array of equipment and the purchase of numerous information systems that work with it).
Thus, instead of purchasing partial licenses for additional functionality and performance, which are much cheaper than new, more high-performance equipment, it becomes necessary to buy a new device and overpay for the following reasons:
- the network often grows slowly, and the expansion of functionality or performance of your network switch may last for a considerable time
- it is no secret that the equipment of foreign vendors is tied to foreign currency (the dollar or euro). To be honest — the increase in the dollar or euro (or the periodic mini-devaluation of the ruble, depending on how you look at it) leads to the fact that a dollar from 10 years ago and a dollar today are completely different things from the perspective of the ruble
Summarizing all of the above, I would like to point out that purchasing network equipment with broader functionality now may lead to savings in the future.
Here, I consider the costs for purchasing equipment in the context of investing in your network and infrastructure.Thus, many vendors (not only Extreme) adhere to the pay-as-you-grow principle, embedding a lot of functionality and performance enhancement capabilities in their equipment, which are later activated by purchasing separate licenses. They also offer modular switches with a wide range of interface and processor cards, and the ability to sequentially increase both their quantity and performance.
Rezervarea nodurilor critice
În această parte a articolului, aș dori să descriu pe scurt principiile de bază ale rezervării unor noduri de rețea importante, cum ar fi switch-urile de nucleu, centrele de date sau distribuitorii. Voi începe cu examinarea formelor comune de rezervare — stivuire și clusterizare.
Fiecare dintre metode are avantaje și dezavantaje, despre care aș dori să discut.
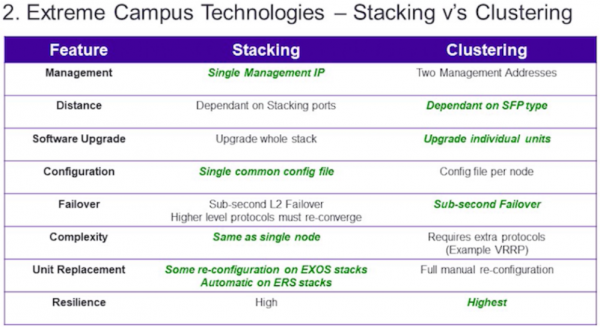
Mai jos este un tabel sumar comparativ al celor două metode:

- management — așa cum se poate observa din tabel, în acest sens, avantajul se află la stivuire, deoarece din punct de vedere al managementului, un stivă de mai multe switch-uri este percepută ca un singur switch cu un număr mare de porturi. În loc să gestionați, de exemplu, 8 switch-uri diferite în cazul clusterizării, puteți gestiona doar unul în cazul stivării.
- distanța — deocamdată, avantajul clusterizării nu este atât de evident, deoarece au apărut tehnologii de stivuire a switch-urilor prin porturi de stivuire sau porturi cu dubla funcție (de exemplu, SummitStack-V la Extreme, VSS — la Cisco etc.), care depind de tipurile de transceivere. Aici, avantajul este acordat clusterizării pentru că, în cazul stivării, există opțiuni în care trebuie să folosiți porturi obișnuite de stivuire, care sunt adesea conectate cu cabluri speciale de o lungime limitată — 0.5, 1, 1.5, 3 sau 5 metri.
- actualizarea software-ului — aici vedem că clusterizarea are avantaj asupra stivării, iar motivul este următorul — când se actualizează versiunea software-ului pe echipamente, la stivuire actualizați software-ul pe switch-ul principal, care ulterior își asumă rolul de a instala noul software pe switch-urile membre standby ale stivei. Pe de o parte, acest lucru vă ușurează munca, dar actualizarea software-ului necesită adesea repornirea echipamentului, ceea ce duce la repornirea întregii stive și, astfel, la o întrerupere a funcționării sale și a tuturor serviciilor legate de aceasta pentru o perioadă echivalentă cu timpul de repornire. De obicei, aceasta este foarte critică pentru nucleu și centrele de date. În cazul clusterizării — aveți două dispozitive independente, pe care le puteți actualiza secvențial unul după altul. Astfel, întreruperile în servicii pot fi evitate.
- configurarea setărilor — aici avantajul este evident pentru stivuire, deoarece, atât în cazul gestionării cât și al configurării, trebuie să modifici setările doar pentru un singur dispozitiv și fișierul său de configurare. În cazul clusterizării, numărul fișierelor de configurare va fi egal cu numărul nodurilor clusterului.
- redundanță — aici ambele tehnologii sunt aproximativ egale, dar există totuși un mic avantaj pentru clusterizare. Motivul constă în următoarele aspecte — dacă privim stiva din perspectiva proceselor și protocoalelor active, vom observa următoarele:
- există un master-switch, pe care sunt rulate toate procesele și protocoalele principale (de exemplu, protocolul de rutare dinamică — OSPF)
- există celelalte comutatoare slave-switch, pe care sunt rulate procesele principale necesare pentru funcționarea în stivă și gestionarea traficului care tranzitează prin ele
- în cazul defectării master-switch-ului, următorul slave-switch prioritizat detectează defectarea master-ului
- el se inițiază ca master și pornește toate procesele care au rulat pe master (inclusiv protocolul OSPF pe care îl observăm)
- după un timp scurt de pornire a proceselor (de obicei destul de scurt), protocolul OSPF începe să funcționeze deja
- astfel, OSPF în cazul defectării unui dintre noduri în cazul clusterizării va acționa puțin mai repede decât în cazul stivuirii (în timpul necesar pentru pornirea și inițializarea proceselor și protocoalelor pe comutatorul slave al stivei). Deși trebuie menționat că protocoalele moderne de stivuire și comutatoarele acționează foarte repede, adesea durata întreruperii traficului în timpul comutării stivei durează mai puțin de o secundă, dar, totuși, nominal, clusterizarea câștigă la acest parametru.
- complexitate — după cum se vede în tabel, în ceea ce privește complexitatea, stivuirea câștigă. Acesta este un rezultat direct al punctelor „gestionare” și „configurare setări”. Un nod unic necesită mult mai puțin timp pentru configurare și gestionare. De asemenea, în cazul clusterizării, este foarte frecvent necesar să configurezi protocoale de rutare suplimentare sau protocoale de rezervare a gateway-urilor — VRRP, HSRP și altele.
- înlocuirea nodurilor – aici avantajul stivuirea este clar. Foarte adesea, pentru a înlocui un comutator din stivă, este necesar să efectuezi setările minime necesare ale echipamentului, de exemplu:
- să actualizezi software-ul noului comutator la versiunea software-ului din stivă (iar acest lucru se poate face imediat la primirea comutatoarelor în ZIIP)
- să configurezi câteva comenzi de bază pentru stivuire (iar pentru anumite tipuri de comutatoare, chiar și acest lucru poate să nu fie necesar)
- să extragi comutatorul defect din stivă și să conectezi un nou
- să conectezi alimentarea electrică și cablurile de patch
- elasticitate – o consider ca unul dintre parametrii principali. În general, elasticitatea este o caracteristică complexă, care înseamnă proprietatea unui obiect de a se modifica sub influența unei sarcini și de a reveni la forma inițială după dispariția acesteia. Deși poate părea ciudat, pentru clasterizare va fi mai mare chiar și cu un raport de 4:3 în favoarea stivuirii. Totul se reduce la factorul uman. Da, da, nu te mira – forța unor parametrii de stivuire, cum ar fi managementul unic, configurarea setărilor și complexitatea redusă, dezvăluie slăbiciunea stivuirii atunci când intervine factorul uman.
De-a lungul carierei mele în IT, am întâlnit de multe ori situații (da, ce să mai vorbim, am pățit și eu aceleași greșeli, în special la început) când, la configurarea unei stive, inginerul greșea la introducerea unei comenzi sau la activarea/dezactivarea unei funcționalități a echipamentului, ceea ce ducea la un eșec al întregii stive și la necesitatea de a o reporni manual. Merită menționată, de asemenea, iubirea utilizatorilor pentru aplicația Putty pentru Windows (ah, acea copiere cu butonul drept al mouse-ului).
De fapt, ambele tehnologii sunt destul de bune (mai ales în comparație cu lipsa redundanței), iar fiecare are propriile sale puncte forte și slabe, dar pentru nivelul de nucleu și pentru un centru de date cu încărcătură mare, aș prefera totuși să folosesc clasterizarea.
Deși aceasta este doar părerea mea. Mulți ingineri profesioniști care au lucrat mulți ani la nivel profesional în întreținerea rețelei pot folosi cu aceeași măiestrie ambele tehnologii — totul depinde de experiență și calificare.
Pe lângă tehnologiile de stivuire și rezervare a nodurilor de rețea, există și principii generale pentru rezervarea părților nodului de rețea și a legăturilor între noduri:
Prin rezervarea în interiorul nodului de rețea înțeleg:
- rezervarea unităților de alimentare - instalarea a două unități de alimentare care se duplică între ele (de preferință conectate la prima categorie de alimentare electrică) vă poate ușura semnificativ viața.
- rezervarea plăcilor de control - se referă în mare parte la switch-urile modulare, care permit conectarea mai multor plăci de control redundante.
- rezervarea cartelor de interfață - se referă, de asemenea, în mare parte la switch-urile modulare.
Prin rezervarea legăturilor/linelor se înțelege în principal existența unor trasee de cablu redundante (sau de linii radio în cazul spațiilor deschise) cu:
- distribuirea în diferite canale și șanțuri de cablu din clădire
- distribuirea geografică pe teritoriu la nivelul a două sau mai multe clădiri, orașe, regiuni sau țări (așa-numitele inele volumetrice)
Atunci când se construiesc legături de rezervă, trebuie respectate anumite recomandări pentru echipamente:
- în cazul duplicării cartelor de interfață ale switch-ului modular, sau în cazul în care există un stivă, legăturile trebuie distribuite între unități - cartela de interfață în cazul switch-urilor modulare și switch-urile în cazul stivei.
- este recomandat să folosiți protocoale de agregare a legăturilor (LACP, MLT, PAgP etc.) pentru a combina legăturile în grupuri și pentru a echilibra sarcina între acestea.
- folosiți routere care suportă protocoale ECMP (Equal-Cost-Multi-Path) - când, la livrarea mai multor pachete pe o singură cale, aceste pachete sunt distribuite pe mai multe căi (și interfețe) de tip best path, care sunt determinate prin egalitatea metricală a protocolului de rutare, care la rândul său se ocupă de completarea tabelului final de rutare.
Acum, așa cum am promis, voi descrie un caz real din practica mea și principiul economisirii în rezervarea nodurilor critice, care a avut loc acum câțiva ani:
- într-o companie, să-i spunem X, a existat un model standard de rețea de 3 niveluri:
- cu câteva nuclee
- câteva zeci de agregări
- mii de switch-uri de acces
- zeci de mii de utilizatori
- rețeaua a fost construită destul de complex:
- cu o mulțime de protocoale de rutare dinamice și protocoale — OSPF, MP-BGP, MPLS, PIM, IGMP, IPv6 etc.
- o mulțime de servicii — acces la internet, VPN L2 și L3, VoIP, IPTV, linii dedicate etc.
- dar era un punct slab în rețea — routerul de graniță, care combina funcțiile BGP-border și terminava unele servicii pentru utilizatori
- da, costa cât o aripă de avion (câteva milioane de ruble)
- da, la acel moment era unul dintre cele mai bune dispozitive din gama celui mai renumit furnizor de rețea
- da, trebuia să fie foarte fiabil — cu un indice MTBF excelent
- da, avea 4 unități de alimentare, configurate în schemă 2x2 și conectate la diferite UPS-uri și alimentări.
Dar toate acestea nu schimba faptul că era un singur punct de eșec în rețea.
Și într-o zi, departe de a fi grozav pentru mine și colegii mei, acest router a decis să își încheie activitatea (mai târziu am aflat că a avut loc o defecțiune pe linia de alimentare prin UPS, ceea ce a dus la defectarea simultană a 2 unități de alimentare și, în plus, una dintre unități a ars modulul RP al routerului și placa de interfață conectată la bus-ul comun de date al dispozitivului).
Nu aveam plăci de schimb — RP și placa de interfață, dar existam un contract pentru înlocuirea echipamentului sau a componentelor cu unul dintre partenerii pe schema NBD.
Din păcate, la parteneri în acel moment existau doar placa de interfață, dar nu era placa RP, aceasta a sosit doar după câteva zile (în 3 zile).
În final, existența unui singur punct de eșec în rețea (chiar și cu un contract de suport și înlocuire a echipamentului) s-a tradus în următoarele costuri financiare:
- cota de servicii a companiei asociată sau legată de acest border a fost de aproximativ 60-70%
- așa cum a fost calculat mai târziu, profitul zilnic era de aproximativ 900 mii ruble la acel moment
- astfel, în cele 3 zile de nefuncționare, teoretic s-a pierdut un profit între 1 milion 620 mii ruble și 1 milion 890 mii ruble
Desigur, pierderile nete au fost mai mici, deoarece compensațiile pentru cea mai mare parte a utilizatorilor au fost restituite nu în bani, ci sub formă de servicii, dar ele au fost totuși prezente:
- o parte din compensațiile pentru utilizatorii corporativi
- cheltuieli crescute pentru angajații companiei, care au lucrat în echipă completă în aceste 3-4 zile — ore suplimentare, ture de noapte, creșterea schimburilor etc.
- pierderi de reputație, ceea ce nu este lipsit de importanță
- și cel mai important — nervii, atât ai conducerii, cât și ai angajaților, dar și ai clienților
În cele din urmă, politica companiei a fost revizuită:
- abandonarea contractului de înlocuire conform condiției NBD
- păstrarea unui contract de serviciu obișnuit
- achiziția unui router de rezervă în valoare de aproximativ 1 — 1,3 milioane de ruble pentru a rezerva 90% din funcționalitățile principale
Ulterior, achiziția de echipamente suplimentare și rezervarea celor principale au permis echilibrarea încărcăturii pe linkurile externe, trafic și utilizatori, asigurând astfel o rezervă de forță pentru companie în eventualitatea unor incidente.
Exemplu de proiectare a rețelei Enterprise
În această parte a articolului voi încerca să prezint principalele aspecte în calcularea rețelei de bază a unei companii. Nu voi supraîncărca informațiile cu întreaga metodologie PPDIOO (Prepare-Planning-Design-Implement-Operate-Optimize), ci voi sublinia doar punctele sale esențiale:
- Prepare/Preparare — trebuie să te consulți cu conducerea ta cu privire la obiectivele de modernizare a rețelei pe care dorești să le atingi — să crești reziliența, să implementezi noi servicii sau tehnologii. Voi omite aici definirea constrângerilor — tehnice și organizaționale, deoarece presupun că ești un angajat al organizației și dispui de timp suficient pentru a le depăși. Mă voi întoarce la aspectul bugetului mai târziu.
- Planning/Planificare — aici va trebui să construiești o caracterizare completă a rețelei tale curente (dacă nu o știi deja), adică să descrii rețeaua așa cum este acum:
- numărul și tipul de echipamente
- numărul și tipurile de porturi
- traseele și schemele de cablare existente în interiorul clădirilor și între acestea
- schemele de alimentare electrică
- adresarea L2 și L3
- crearea hărților rețelelor Wi-Fi cu indicarea punctelor de acces și a controlerelor
- descrierea fermei tale de servere
- ideal ar fi să descrii toate serviciile și legăturile dintre acestea
- dacă ai implementat deja, în mod direct sau indirect, o politică de securitate a rețelei și de delimitare a accesului la rețea, asigură-te că o iei în considerare în timpul proiectării
- Îmi permit să menționez că al doilea pas reprezintă, în esență, o inventariere completă a rețelei, începând de la infrastructura de cabluri și schemele de alimentare electrică, până la servicii (aplicații și porturile acestora). Acest pas este foarte, foarte consumator de timp și poate fi, uneori, plictisitor. Dacă dumneavoastră sau predecesorul dumneavoastră nu ați ținut o documentație sau chiar un sistem de monitorizare elementar, acum este momentul să vă gândiți la asta. Rețeaua tinde să se schimbe în timp cu o viteză sau alta, iar singura modalitate de a urmări starea acesteia și de a facilita administrarea ei este să mențineți o documentație actualizată sau un sistem de monitorizare. Dar aceasta se referă deja la pasul operate.
- Design/Proiectare — având la dispoziție cunoștințe complete despre rețeaua dumneavoastră, obținute în pasul anterior, în sfârșit vă așezați și vă gândiți cum să modernizați rețeaua. Mai jos voi încerca să demonstrez un exemplu mic de calcul al rețelei.
Am întocmit o listă mică cu datele de bază pe care mă voi baza în calcularea și proiectarea rețelei de bază.
Să presupunem pasul Prepare sub forma unei liste cu ceea ce avem la dispoziție și ceea ce se intenționează să se facă:
- există o întreprindere destul de mare cu un număr aproximativ de locuri de muncă de 700-800 (aici mă refer la angajații care necesită acces la rețeaua întreprinderii)
- există câteva clădiri separate în interiorul teritoriului întreprinderii:
- Corpurile principale:
- numărul de clădiri — 2
- numărul etajelor în clădire — 7
- numărul de dulapuri de telecomunicații pe etaj în fiecare clădire — 3 (în total 21)
- numărul de angajați în clădire =~ 250 persoane
- Corpurile adiționale:
- numărul de clădiri — 10
- numărul de etaje în clădire/atelier — 2
- numărul de dulapuri de telecomunicații în clădire — 3
- numărul de angajați în clădire =~ 20 persoane
- Nivelul actual al nucleului rețelei (de altfel, o schemă foarte răspândită, pe care am întâlnit-o nu o dată în diferite forme și cu diverse porturi) este reprezentat:
- de 2 switch-uri L2:
- porturi 1Gb tip RJ-45 — 24
- porturi 1Gb SFP — 4
- de 1 switch L2:
- porturi 1Gb SFP — 24
- topologia nucleului — inel
- legături peer-to-peer între switch-uri incluse folosind fibre optice
- switch-urile sunt situate în camere server mici cu dulapuri
- de 2 switch-uri L2:
- Nivelul actual de distribuție:
- combinat cu nivelul nucleului rețelei în privința agregării legăturilor de la comutatoarele de acces
- adresarea L3 a fost transferată pe routerul de frontieră și/sau pe firewall
- Nivelul de acces curent:
- comutatoare L2 cu 16 porturi de acces RJ-45 la 100 Mb și 2 porturi uplink combo de 1 Gb RJ-45/SFP
- comutatoarele sunt situate în rack-uri pe etaje
- topologia comutatoarelor de acces:
- stea (hub-and-spoke — hub și spițe) cu comutatorul de nucleu/distribuție în mijloc
- ramura/spoke reprezintă un grup de comutatoare pe etaje — 3 bucăți în lanț
- există comutatoare de acces neadministrate
- comutatoarele din 9 corpuri suplimentare sunt conectate prin convertoare de mediu (convertoare de semnal optic în electric)
- Infrastructura cablurilor curente:
- Sistemul de cabluri între clădiri:
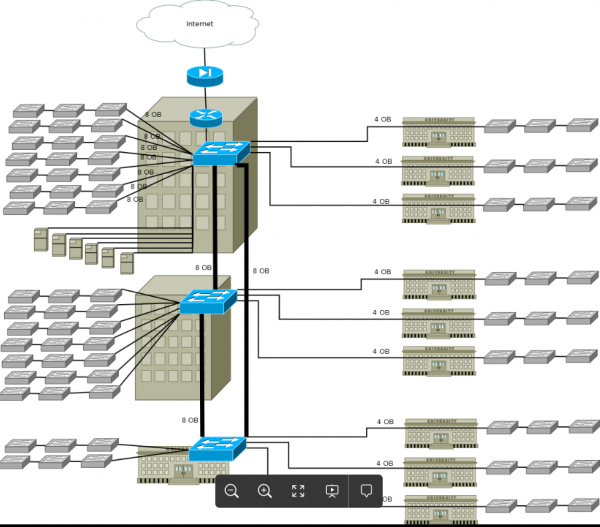
- există un cablu de fibră optică între cele două clădiri principale cu o capacitate de 8 fibre
- există câte un cablu de fibră optică între unul dintre corpurile suplimentare (unde este instalat comutatorul de nucleu) și fiecare dintre clădirile principale cu o capacitate de 8 fibre fiecare
- există câte un cablu de fibră optică între corpurile suplimentare și cele cu comutatoarele de nucleu cu o capacitate de 4 fibre (distribuția lor este ilustrată în imaginea de mai jos)
- tipul fibrelor din toate cablurile — monomodale/SMF
- sunt utilizate transceivere SFP cu 2 fibre monomodale
- o parte din cabluri sunt terminate pe cross-uri optice (ODF) în camere separate (săli de crossover/centre de date), iar o parte din cabluri în armari pe etaje
- Sistemul de cablu în interiorul clădirilor:
- există o structură de cabluri mixtă între camerele serverelor și primele armare de pe etaje:
- cabluri cu cupru Cat5e — 10 bucăți (sau cabluri cu 100 de perechi)
- cabluri de fibră optică multimodală/MMF de 4 sau 8 fibre — 1 bucata
- cabluri de fibră optică multimodală/MMF de 4 fibre între armările de etaj
- cabluri cu cupru Cat5e între armările de etaj și prizele de acces
- centru de date curent:
- există mai multe servere, de exemplu 6 bucăți
- conectate prin porturi de 1 Gb la comutatorul de nucleu din 1-a clădire principală
- toate aplicațiile întreprinderii sunt mutate pe servere
- adresare L2, L3 și rutare:
- în rețea există mai multe VLAN — 2,3 pe clădire
- serverele sunt alocate într-o rețea separată /24
- pentru nevoile interne se folosesc rețele gri de clasa B, care intră în intervalul — 172.16.0.0/16
- Adresele L3 sunt terminate pe routerul de margine și/sau pe firewall-ul de rețea
- se folosește rutare statică
- informații suplimentare:
- telefonie:
- în clădiri și în anumite corpuri este implementată telefonia tradițională folosind centrale telefonice digitale vechi (nu IP-PBX)
- este necesară telefonizarea noilor corpuri, fără costuri pentru desfășurarea unor linii de cablu cupru scumpe de capacitate specifică și construirea unei infrastructuri de cablare structurată redundante pentru telefonie în interiorul clădirilor
- în timp se preconizează implementarea telefoniei IP pe întreaga teritoriu al întreprinderii, combinând-o cu sistemele CRM și migrând toți angajații către aceasta
- capacitatea porturilor:
- este necesar să se analizeze capacitatea actuală a porturilor de bază și a porturilor de acces și să se reserveze cel puțin 25-30% pentru nevoile viitoare
- analizați suficiența capacității actuale a porturilor de acces și a legăturilor de bază
- asigurați-vă că există porturi de acces PoE/PoE+ pentru dispozitive din sisteme înrudite — supraveghere video și telefonie
- supraveghere video:
- se preconizează utilizarea rețelei întreprinderii ca transport pentru rețeaua de supraveghere video
- este necesar să se prevadă existența porturilor PoE pentru camerele de supraveghere video
- sisteme wireless:
- în continuare, se planifică implementarea unei infrastructuri wireless pentru mobilitatea angajaților
- este necesar să se prevadă existența porturilor PoE pentru punctele de acces
- buget, termene și cerințe pentru echipamente:
- utilizați echipamentele existente la maximum
- la proiectarea rețelei, luați în considerare posibilitatea extinderii capacității rețelei pe N ani înainte
- la proiectarea rețelei, luați în considerare suportul pentru toate funcțiile de securitate - aici lista de funcționalități, începând de la port-security și până la autentificarea și autorizarea utilizatorilor conform 802.1x.
- rezervați cât mai multe noduri critice ale rețelei de importanță primară — nucleul și data center-ul, și prevedeați posibilitatea rezervării nodurilor de importanță secundară — noduri de distribuție
- bugetul proiectului trebuie să prevadă finanțare secvențială în mai multe etape
- suma bugetului — aici fiecare întreprindere își stabilește pentru sine, bazându-se pe indicatorii financiari proprii
- termenele — în cele mai ideale cazuri, nu vor exista termene clare, deoarece acesta este un proiect intern al companiei, care se realizează cu forțele propriilor angajați, ori vor fi relativ confortabile — de exemplu, 1 an (sau mai mult). În cel mai rău caz, poate fi de la 3 luni la o jumătate de an.
- eliminarea problemelor curente din rețea:
- pierderi de pachete
- probleme cu DHCP pe switch-uri de acces ceva mai inteligente, legate de utilizarea familiei de protocoale STP pentru a combate buclele pe porțile de acces.
- eliminarea existenței interfeței serverului DHCP în fiecare VLAN al angajaților
- apariția buclelor de comutare, legate de conectarea neautorizată a switch-urilor gestionate/ne gestionate în birouri și conectarea la acestea a diverselor dispozitive
- lista poate continua...
Pasul de planificare — caracterizarea stării actuale a rețelei dvs., așa cum am menționat anterior, depinde de disponibilitatea unui sistem de monitorizare de calitate și de gradul de documentare a acestuia. În acest pas, va trebui să:
- cel puțin să schițați rețeaua existentă pentru o analiză ulterioară
- să colectați date de la echipamente:
- traficul pe porțile de bază
- erori pe porți
- încărcarea CPU-ului și consumul de memorie pe switch-uri și routere
- să descrieți schemele L2-L3 pe VLAN-uri și adrese IP
- să ridicați schemele traseelor de cablare:
- scheme de fibră optică și scheme de cablare a cross-connect-urilor optice
- scheme de distribuție a cablurilor din cupru între servere și etaje
- scheme de distribuție a cablurilor din cupru între etaje și birouri
- să verificați existența cross-connect-urilor optice și panourilor patch în servere și dulapuri
- să verificați schemele de alimentare electrică în servere și dulapuri pe etaje
- să verificați existența UPS-urilor și bateriilor la nodurile critice
- să analizați toate datele
Conform datelor din etapa de pregătire, am obținut o schemă logică aproximativă:

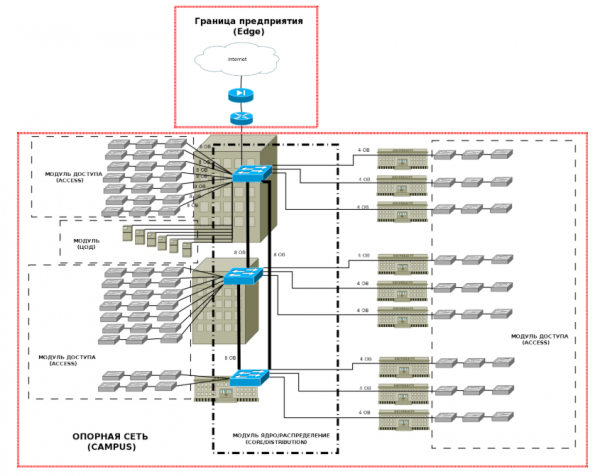
Apoi, urmând o abordare modulară, trebuie să definim nivelurile și modulele întreprinderii:
Limitele (Edge) în acest articol nu le voi aborda, dar îmi voi aminti scurt principiile de bază pentru fiecare dintre modulele Campus:- Acces — la acest nivel ar trebui să asigure:
- numărul necesar de porți pentru accesul utilizatorilor la rețea
- implementarea politicilor de securitate — filtrarea traficului și protocoalelor
- comprimarea domeniilor de difuzare și segmentarea rețelei prin VLAN
- implementarea VLAN-urilor separate pentru traficul vocal
- suport pentru QoS
- suport pentru porturi de acces PoE
- suport pentru IP multicast
- redundanță pentru link-urile de uplink împreună cu nivelul de distribuție (de preferat)
- Distribuția - la acest nivel trebuie asigurată:
- numărul necesar de porturi pentru conectarea switch-urilor de acces
- agregarea și rezervarea link-urilor switch-urilor de acces
- rutare IP
- filtrarea pachetelor
- suport pentru QoS
- redundanță la nivelul link-urilor, echipamentelor și alimentării electrice (foarte dorit)
- Nucleul - trebuie să asigure:
- viteze mari de comutare și rutare a pachetelor
- numărul necesar de porturi pentru conectarea switch-urilor de distribuție
- suport pentru rutare IP și protocoale de rutare dinamice cu convergență rapidă a rețelei
- suport pentru QoS
- funcționalități de securitate pentru protecția accesului la echipamente și controlul plan
- redundanță la nivelul echipamentelor și alimentării electrice (obligatoriu)
- Data Center - nivelul de rețea al acestui modul trebuie să asigure:
- link-uri de comunicare de mare viteză
- numărul necesar de porturi pentru conectarea serverelor
- rezervarea link-urilor de comunicare atât între servers și switch-urile Data Center, cât și între switch-urile Data Center și nucleul rețelei (obligatoriu)
- rezervarea echipamentelor și alimentării electrice (obligatoriu)
- suport pentru QoS
Apoi, trebuie să calculăm porturile și link-urile de comunicare și să determinăm cerințele.
Astfel, am obținut datele pentru distribuția porturilor de acces în clădiri. Acum este necesar să analizăm cerințele pentru nivelul de acces și observațiile și să schițăm opțiuni de soluționare.
În continuare, vom calcula porturile și link-urile de comunicare pentru nivelurile următoare:
În urma calculelor, am obținut următoarele:
- nivel de acces se necesită switch-uri de acces cu 24 și 48 de porturi, de preferință cu porturi de acces de 1Gb și cu porturi de uplink optice SFP care să suporte PoE și cu o gamă largă de funcționalități:
- în total, acestea vor oferi 504 porturi de acces, ceea ce, în principiu, va acoperi cerințele porturilor de rezervă, dacă se ia decizia de a folosi 2 porturi pentru fiecare loc de muncă - telefon IP și port de date.
- Posibilitatea utilizării unui switch de 48 porturi cu funcționalitate PoE pe fiecare etaj, care oferă porturi de acces pentru cerințe:
- rezervă — aproximativ 102 porturi de rezervă (22%) în clădirile principale. Pentru clădirile suplimentare, puțin mai mult — 25%.
- videovigilență
- rețea wireless
- nivel de distribuție — sunt necesare switch-uri cu un set de porturi SFP de la 12 la 48 de porturi, cu cel puțin 2 porturi SFP+, cu capacitate de stivuire și funcționalitate extinsă, precum și cu unități de alimentare de rezervă.
- nivel de kernel — sunt necesare switch-uri de mare viteză cu 12 până la 24 de porturi SFP/SFP+ cu sprijin pentru atât stivuire, cât și clusterizare cu suport pentru MC-LAG. Trebuie menționat că este posibilă utilizarea și a echipamentelor de rutare pentru echilibrarea traficului. Cele mai recente generații de switch-uri L3 și routere suportă ECMP cu echilibrarea traficului pe 4 sau mai multe rute cu metrică identică.
- nivelul DC — sunt necesare switch-uri de la 8 la 24 de porturi SFP/SFP+ cu sprijin pentru atât stivuire, cât și clusterizare cu suport pentru MC-LAG.
Schema țintă a rețelei a rezultat în cele din urmă
Selecția switch-urilor Extreme pentru realizarea proiectului
Iată-ne, am ajuns la esențial — momentul alegerii switch-urilor pentru implementarea proiectului nostru. Pentru schema țintă obținută, se potrivesc următoarele switch-uri Extreme:
Nivel
Model
Porturi
Descrierenucleu
x620-16x-Base *x670-G2-48x-4q-Base*
16 x 10GE SFP+
48x10GE SFP+ și 4×40 GE QSFP+
Pentru nevoile principale ale nucleului:- legături de mare viteză
- funcționalitate extinsă de rutare și securitate
- rezervarea alimentării prin blocuri de alimentare suplimentare
- sprijin pentru stivuire și clusterizare
Switch-ul din seria x620 va fi suficient pentru cerințe minime.
În cazul cerințelor extinse de număr de porturi și funcționalitate mai largă, ar trebui să luați în considerare switch-urile din seria x670-G2.DC
x620-16x-Base*
x590-24x-1q-2c*
x670-G2-48x-4q-Base*
16 x 10GE SFP+
24x10GE SFP, 1xQSFP+, 2xQSFP28
48x10GE SFP+ și 4×40 GE QSFP+Pentru nevoile principale ale DC:
- legături de mare viteză
- rezervarea alimentării prin blocuri de alimentare suplimentare
- sprijin pentru stivuire și clusterizare
Switch-ul din seria x620 va fi suficient pentru cerințe minime.
În cazul cerințelor extinse de număr de porturi și funcționalitate mai largă, ar trebui să luați în considerare switch-urile din seria x670-G2 și x590-24x-1q-2c.distribuție
X460-G2-24x-10GE4-Base*
X460-G2-48x-10GE4-Base*
24x1GE SFP, 8×1000 RJ-45, 4x10GE SFP+
48x1GE SFP, 4x10GE SFP+Pentru nevoile principale ale distribuției:
- numărul necesar de porturi optice
- rezervarea alimentării prin blocuri de alimentare suplimentare
- sprijin pentru stivuire și clusterizare
- funcționalitatea L3 necesară
Ideal pentru comutatoarele din seria x460-G2. Prezența blocurilor de alimentare de rezervă cu posibilitatea de extindere și adăugare a porturilor 10G, CX (pentru stivuire) și QSFP+ le face comutatoare ideale pentru nivelul de distribuție cu porturi de până la 1 Gb.
acces
X440-G2-24p-10GE4*
X440-G2-24t-10GE4*
X440-G2-48t-10GE4*
X440-G2-48p-10GE4*
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+ (buget PoE 380 W)
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+ porturi combo
48x1000BASE-T(4 x SFP combo), 4x10GE SFP+ porturi combo (buget PoE 740 W)Pentru nevoile de acces:
- numărul necesar de porturi de acces
- suport pentru PoE/PoE+
- funcționalitate și posibilitatea de extindere a porturilor
- un bonus suplimentar sub forma suportului pentru stivuirea cu porturi de 10Gb «din cutie»
Recomand să acordați atenție acestei linii datorită flexibilității sale în ceea ce privește porturile, performanța și funcționalitatea.
*specificația comutatoarelor alese poate fi consultată în primul articol din ciclu —
Aici aș putea încheia articolul, dar vreau să evidențiez suplimentar 2 aspecte cu care se va confrunta orice inginer în dezvoltarea sau modernizarea rețelei sale:
- lucrul cu traseele de cabluri — fibre și linii de cupru
- adresarea IP
Lucrul cu fibrele
Mai sus am prezentat schema țintă la care trebuie să ajungem. Pentru realizarea ei, este necesar următorul număr de legături pentru echipamente:
După cum se poate observa din tabel, numărul minim de fibre necesare pentru a asigura reziliența nivelurilor de rețea (modulul central, datacenter și distribuțiile în 2 clădiri) este de 10 fire.
În etapa de caracterizare a rețelei, am constatat că în cablul dintre clădiri există doar 8 fibre. Ce să facem în această situație?
Voi prezenta câteva soluții:
- primul pas evident — utilizarea fibrelor libere din cablu între clădirea 1 — corpul 1 și corpul 1 - clădirea 2 (după cum este prezentat în tabel — sunt utilizate doar 2 din cele 8 fibre în fiecare cablu). Pentru aceasta, este suficient să se instaleze cross-uri optice între cross-urile din corpul 1 și, dacă este necesar, să se utilizeze module SFP cu un buget optic de rezervă.
- Pasul doi - posibilitatea utilizării tehnologiei CWDM - comprimarea lungimilor de undă în cadrul unui singur fir. Această tehnologie este mult mai ieftină decât DWMD și este destul de ușor de implementat. Cerințele se concentrează în principal pe calitatea fibrelor optice și pe transceiverele SFP/SFP+ de anumite lungimi și bugete. Așa cum am menționat în articolul precedent - capacitatea comutatoarelor de a recunoaște transceiverele de la terți ne poate ușura viața și reduce cheltuielile de capital pentru construirea unor cabluri optice suplimentare.
- În etapa a treia, ar trebui să luăm în considerare posibilitatea de a extinde fibrele prin instalarea unor cabluri optice suplimentare.
În continuare, ne uităm la numărul de fibre între clădirile cu comutatoare de distribuție instalate și corpuri suplimentare 2-10. Aici nu este totul atât de simplu:
- În primul rând, nu avem suficiente fibre pentru a implementa schema țintă - câte 2 fibre pentru fiecare comutator (așa cum ne amintim, cablurile au 4 OV pentru fiecare corp).
- În al doilea rând, chiar și în cazul în care există suficiente fibre între clădiri, în interiorul corpurilor sunt utilizate fibre MMF, care nu ne vor permite să cuplăm pur și simplu fibre SMF și MMF (vorbesc despre distanțele între clădiri mai mari de 300-400 metri).
În astfel de cazuri, se pot lua în considerare următoarele opțiuni:
- asigurarea fiecărui comutator cu fibre SMF:
- dacă distanța permite - se pot întinde cabluri patch de lungimi suplimentare între comutatoare. La un moment dat, am folosit cabluri patch de 30-50 m lungime.
- să instalăm un cablu optic SMF de capacitate mică între dulapuri, relativ ieftin.
- în cea mai extremă variantă, să folosim diferite convertoare SMF-MMF.
- Pentru a minimaliza fibrele utilizate între clădiri, se poate:
- folosi funcționalitatea stivuirea comutatoarelor de acces x440-G2 - utilizând câte 1 fibră SMF pentru fiecare comutator de pe etaj, permițând înlocuirea a 6 fibre și porturi cu 3 fibre și porturi pe fiecare parte.
- folosi câte 2 fibre pentru conectarea primului comutator din ramură și ultimului. Aduceți împreună legăturile pe comutatoarele de acces periferice și folosiți protocoalele STP în cercul obținut.
Adresarea IP
Aici voi prezenta un calcul aproximativ pentru adresarea schemei noastre.
În prezent, avem câteva rețele de clasa B — 172.16.0.0/16. În calculul spațiului de adresare IP, voi ține cont de următoarele considerații:
- 4 biți din al doilea octet vor reprezenta clădirile — 172.16.0.0/12.
- Al treilea octet va reprezenta numărul etajului din clădire.
- Al treilea octet = 255 va fi rezervat pentru legăturile point-to-point ale echipamentelor și rețelei de management.
- o VLAN de management pe etaj pentru gestionarea switch-urilor.
- o VLAN utilizator pe switch (în medie 24 de porturi).
- o VLAN Voice pe switch (în medie 24 de porturi).
- o VLAN pentru sistemul de supraveghere video pe etaj.
- o VLAN pentru dispozitivele Wi-Fi pe etaj.
Mi-au ieșit aproximativ următoarele tabele:
În tabelul de mai sus, am prezentat o distribuție aproximativă a rețelelor pe clădiri și etaje de o parte și rețele (utilizator, management și de servicii) de cealaltă parte.
De fapt, alegerea rețelei gri 172.16.0.0/12 nu este cea mai optimă, deoarece ne limitează la numărul de rețele (de la 16 la 31) pentru clădiri, iar există și birouri externe care au nevoie de alocarea de blocuri de rețele; poate ar fi mai optim să folosim rețele din 10.0.0.0/8, sau o combinație a rețelelor 172.16.0.0/12 (de exemplu, pentru nevoi de serviciu și servere) și 10.0.0.0/8 (pentru rețelele utilizatorilor).
În general, abordarea alocării rețelelor IP este, de asemenea, modulară și este de dorit să respectăm regulile de agregare a subrețelelor într-o rețea summary la nivelurile de distribuție, precum și pe routerele de frontieră din filialele îndepărtate. Acest lucru se face din mai multe motive:
- pentru a minimiza tabelele de rutare pe routere
- pentru a minimiza traficul de control al protocoalelor de rutare (în orice mesaje de update, în cazul în care subrețelele incluse nu sunt disponibile)
- pentru a simplifica administrarea și a îmbunătăți lizibilitatea rețelelor L3
Cu toate acestea, în ceea ce privește primele 2 puncte, trebuie menționat că puterea routerelor moderne este mult mai mare decât cea a celor de acum 15-20 de ani și permite păstrarea în memoria operațională a unor tabele de rutare mai mari, iar raportul preț-banda lățimii de comunicație s-a îmbunătățit comparativ cu prețurile din perioada utilizării intensive a liniilor E1/T1 (G.703).
Concluzie
Dragi prieteni, în acest articol am încercat să explic cât mai concis principiile de bază în proiectarea rețelelor campus. Da, materialul este destul de extins și asta fără a atinge subiecte precum:
- organizația perimetrului de întreprindere (iar aceasta este o poveste separată cu comutatoare, frontiere, firewall-uri, sisteme IPS/IDS, DMZ, VPN și alte aspecte)
- organizarea rețelelor Wi-Fi
- organizarea rețelelor VoIP
- organizarea centrului de date
- securitatea (iar acesta este, de asemenea, un univers aparte, care în ceea ce privește dimensiunea și cerințele nu este inferior proiectării unei infrastructuri de rețea, ba chiar o depășește uneori)
- energetica
- lista poate continua
De fapt, proiectarea și construirea rețelei de întreprindere este o sarcină destul de laborioasă, care necesită o cantitate mare de timp și resurse.
Dar sper că articolul meu vă va ajuta să evaluați și să înțelegeți, la un nivel inițial, cum să abordați această sarcină.
Aceasta nu este ultima articol despre , așa că urmăriți actualizările (, , , )!
- telefonie:
- Sistemul de cabluri între clădiri:
- O rețea de 3 niveluri este împărțită în:
Sursa: habr.com
