

Salut, prieteni! La am studiat bazele lucrului cu jurnalele pe FortiAnalyzer. Astăzi vom merge mai departe și vom analiza aspectele esențiale ale rapoartelor: ce reprezintă rapoartele, din ce sunt constituite, cum putem edita rapoartele existente și crea altele noi. Ca de obicei, întâi vom avea puțină teorie, iar apoi vom lucra cu rapoartele în practică. În continuare este prezentată partea teoretică a lecției, precum și un tutorial video care include atât teorie, cât și practică.
Scopul principal al rapoartelor este de a combina volume mari de date conținute în jurnale și, pe baza setărilor existente, de a prezenta toată informația obținută într-o formă lizibilă: sub formă de grafice, tabele, diagrame. În figura de mai jos este listat setul de rapoarte prestabilite pentru dispozitivele FortiGate (nu toate rapoartele sunt incluse, dar cred că din această listă reiese deja că chiar și „din cutie” pot fi realizate numeroase rapoarte interesante și utile).
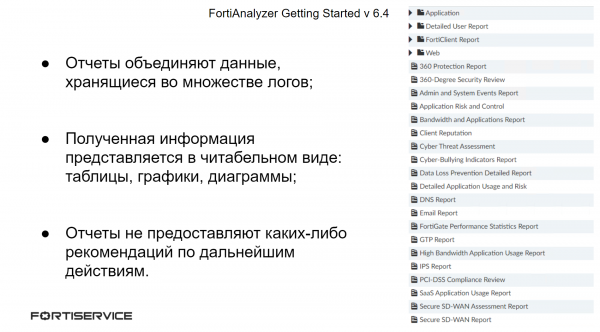
Însă rapoartele doar prezintă informațiile solicitate într-o formă lizibilă — ele nu conțin recomandări referitoare la acțiunile ulterioare cu problemele detectate.
Principalele componente ale rapoartelor sunt graficele. Fiecare raport este constituit din unul sau mai multe grafice. Graficele definesc informația ce trebuie extrasă din jurnale și în ce format ar trebui să fie prezentată. Extragerile de informații sunt gestionate de seturi de date — interogări SELECT în baza de date. În seturile de date este definit cu exactitate de unde și ce informație trebuie extrasă. După ce rezultatul interogării conține datele necesare, se aplică setările de format (sau de afișare). Ca urmare, datele obținute sunt prezentate sub formă de tabele, grafice sau diagrame de diferite tipuri.
În interogarea SELECT se folosesc diferite comenzi care stabilesc condițiile pentru informația extrasă. Cel mai important aspect de reținut este că aceste comenzi trebuie aplicate într-o anumită ordine, exact în ordinea în care sunt prezentate mai departe:
FROM — singura dintre comenzi care este obligatorie în interogarea SELECT. Ea indică tipul de jurnale din care trebuie extrase informațiile;
WHERE — prin această comandă se stabilesc condițiile pentru jurnale (de exemplu, un anumit nume de aplicație/atac/virus);
GROUP BY — această comandă permite gruparea informațiilor pe una sau mai multe coloane de interes;
ORDER BY — cu ajutorul acestei comenzi, se poate ordona ieșirea informațiilor pe rânduri;
LIMIT — limitează numărul de înregistrări returnate de interogare.
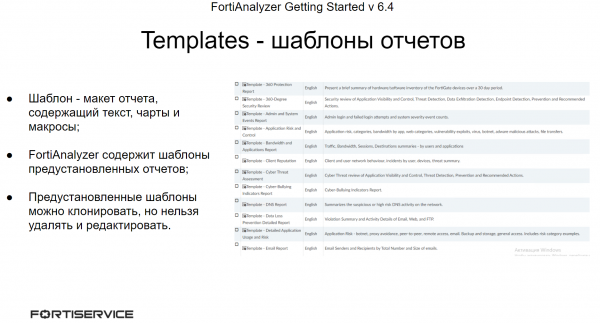
FortiAnalyzer conține șabloane predefinite pentru rapoarte. Șabloanele sunt cunoscute sub denumirea de machete pentru raport — acestea conțin textul raportului, graficele și macrocomenzile. Cu ajutorul șabloanelor, se pot crea rapoarte noi, dacă sunt necesare modificări minime în cele predefinite. Totuși, rapoartele predefinite nu pot fi editate sau șterse — se pot clona, iar modificările necesare pot fi efectuate pe copie. De asemenea, există posibilitatea de a crea propriile șabloane pentru rapoarte.
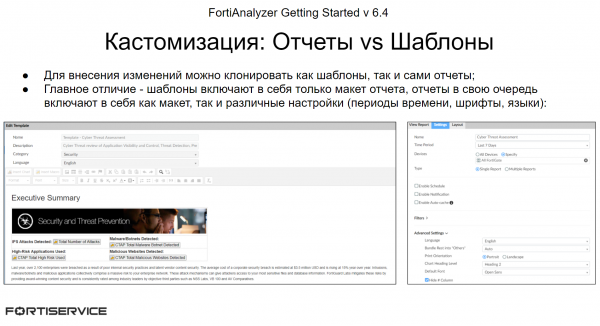
Uneori, se poate întâlni următoarea situație: raportul predefinit se potrivește sarcinii, dar nu complet. Poate fi necesar să se adauge unele informații sau, dimpotrivă — să se elimine. În acest caz, există două opțiuni: clonarea și modificarea șablonului sau a raportului în sine. Aici trebuie să ne bazăm pe câțiva factori.
Șabloanele sunt machete pentru raport, ele conțin grafice și textul raportului, nu mai mult. În schimb, rapoartele, pe lângă așa-numita „machetă”, conțin diferite parametrii ai raportului: limba, fontul, culoarea textului, perioada de generare, filtrarea informațiilor și așa mai departe. Prin urmare, dacă este necesar să se facă modificări doar în macheta raportului, se pot utiliza șabloanele. Dacă este necesară o configurare suplimentară a raportului, se poate edita raportul în sine (sau, mai exact, copia acestuia).
Pe baza șabloanelor, se pot crea mai multe rapoarte similare, așa că, dacă urmează să se realizeze multe rapoarte care se aseamănă între ele, atunci este preferabil să se utilizeze șabloanele.
În cazul în care șabloanele și rapoartele predefinite nu sunt potrivite, se poate crea atât un nou șablon, cât și un nou raport.
De asemenea, pe FortiAnalyzer există posibilitatea de a configura trimiterea rapoartelor către anumiți administratori prin e-mail sau încărcarea acestora pe servere externe. Acest lucru se face cu ajutorul mecanismului Output Profile. În fiecare domeniu administrativ sunt configurate profiluri de ieșire separate. La configurarea unui profil de ieșire se stabilesc următoarele parametrii:
- Formatele rapoartelor trimise — PDF, HTML, XML sau CSV;
- Locația la care vor fi trimise rapoartele. Aceasta poate fi adresa de email a administratorului (pentru aceasta este necesară conectarea FortiAnalyzer la serverul de email, așa cum am discutat în lecția anterioară). De asemenea, poate fi un server de fișiere extern - FTP, SFTP, SCP;
- Este posibil să specificați ce să faceți cu rapoartele locale care au rămas pe dispozitiv după trimitere - să le păstrați sau să le ștergeți.
Dacă este necesar, există posibilitatea de a accelera generarea rapoartelor. Vom analiza două metode:
Atunci când se creează un raport, FortiAnalyzer construiește grafice din datele compilate anterior în cache-ul SQL, cunoscut sub numele de hcache. Dacă datele hcache nu sunt create atunci când se lansează raportul, sistemul trebuie mai întâi să creeze hcache-ul și apoi să construiască raportul. Acest lucru crește timpul de generare a raportului. Cu toate acestea, dacă nu au fost primite noi loguri pentru raport, timpul de generare va fi redus semnificativ la regenerarea raportului, deoarece datele hcache sunt deja compilate.
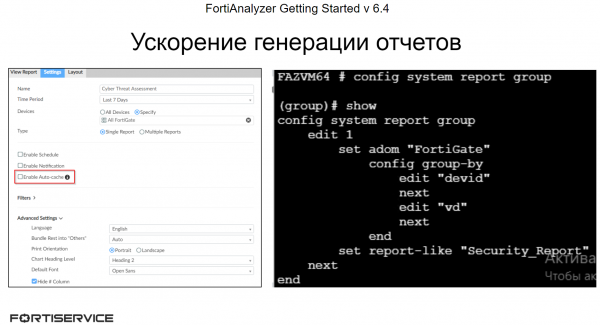
Pentru a spori performanța generării rapoartelor, puteți activa crearea automată a hcache-ului în setările raportului. În acest caz, hcache-ul se actualizează automat la primirea noilor loguri. Un exemplu de setare este prezentat în figura de mai jos.
Acest proces utilizează o cantitate mare de resurse sistemice (în special pentru rapoartele care necesită mult timp pentru a compila datele), așa că, după activare, trebuie să monitorizați starea FortiAnalyzer: dacă sarcina a crescut semnificativ, dacă există consum critic de resurse sistemice. Dacă FortiAnalyzer nu face față sarcinii, este mai bine să dezactivați acest proces.
De asemenea, trebuie menționat că actualizarea automată a datelor hcache este activată în mod implicit pentru rapoartele programate.
A doua metodă de a accelera generarea rapoartelor este gruparea:
Dacă aceleași (sau similare) rapoarte sunt generate pentru diferite dispozitive FortiGate (sau alte dispozitive Fortinet), procesul de generare poate fi semnificativ accelerat prin gruparea acestora. Gruparea rapoartelor poate reduce numărul de tabele hcache și poate accelera timpul de cache automată, ceea ce duce la o generare mai rapidă a raportelor.
În exemplul prezentat în figura de mai jos, rapoartele care conțin în denumire termenul Security_Report sunt grupate după parametrul Device ID.
Videoclipul oferă materialul teoretic prezentat mai sus, precum și aspectele practice ale lucrului cu rapoartele — de la crearea propriilor seturi de date și grafice, șabloane și rapoarte, până la configurarea trimiterii rapoartelor către administratori. Vizionare plăcută!
În următoarea lecție, vom analiza diferitele aspecte ale administrării FortiAnalyzer, precum și schema de licențiere a acestuia. Pentru a nu o rata, abonați-vă la .
De asemenea, puteți urmări actualizările pe următoarele resurse:
Sursa: habr.com
