

Atunci când se iau decizii strategice importante pentru companie, angajații trec printr-un mecanism de apărare de bază, bine cunoscut sub numele de cele 5 etape de reacție la schimbare (autor E. Kübler-Ross). Un psiholog remarcabil a descris odată reacțiile emoționale, evidențiind 5 etape cheie ale reacției emoționale: negare, furie, negociere, depresie și, în cele din urmă, acceptare. Am pregătit un ciclu de articole dedicate certificării ISO 27001, în care vom analiza fiecare dintre etape. Astăzi vom discuta despre prima dintre ele – negarea.
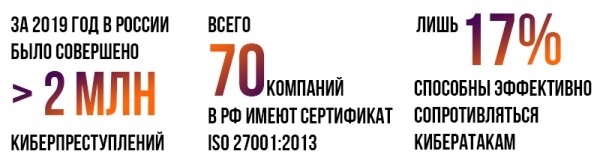
Obținerea certificatului ISO 27001 „pentru formalitate” este o plăcere extrem de îndoielnică, deoarece necesită pregătire lungă și costisitoare. În plus, așa cum arată , acest standard este extrem de nepopular în Rusia: până în prezent, doar 70 de companii au obținut certificarea de conformitate. În străinătate, în schimb, este unul dintre cele mai căutate standarde, răspunzând cerințelor în creștere ale afacerilor în domeniul securității informației.
Compania noastră oferă un spectru complet de servicii de externalizare a funcțiilor contabile: contabilitate și impozitare, calculul salariilor și administrarea resurselor umane. Ne aflăm printre liderii pieței, în special datorită faptului că ne încredințează informațiile confidențiale companii străine cu filiale pe teritoriul Rusiei. Aceasta se aplică nu doar proceselor financiare ale clienților noștri, ci și datelor personale cu care lucrăm zilnic. Din această cauză, problema securității informațiilor este una dintre prioritățile noastre.
Adesea, toate procesele de afaceri ale filialelor rusești sunt controlate și declarate de birourile centrale ale companiilor străine, motiv pentru care acestea trebuie să se conformeze standardelor interne ale grupului. În ultima vreme, unii dintre clienții noștri cheie au început să-și revizuiască politicile de securitate într-o direcție mai strictă. Desigur, acest lucru este legat de tendințele globale privind creșterea numărului de atacuri cibernetice și pierderile asociate cu incidentele de violare a securității informaționale. În cazul în care este necesară implementarea unor măsuri de protecție, politici și proceduri concepute pentru a spori securitatea informațională a companiei, se poate face și fără certificarea ISO/IEC 27001, economisind astfel o mulțime de bani, timp și nervi.
În prezent, la licitațiile clienților străini au început să apară cerințe legate de securitatea informațională existentă în companie. Unele companii, pentru a-și facilita verificarea și a unifica abordarea, fac din certificarea ISO/IEC 27001 un criteriu obligatoriu de evaluare.
A fost odată așa: unul dintre clienții noștri internaționali cheie, certificați conform acestui standard, aparent și-a întărit serios echipa globală de securitate informațională. Cum am aflat despre asta? Au decis să efectueze un audit al sistemului nostru de management al securității informaționale, având în vedere că le furnizăm servicii de contabilitate și administrare a personalului - și, în consecință, securitatea sistemelor noastre informaționale este critic importantă pentru ei. Precedentul audit a avut loc acum 3 ani - atunci, totul a decurs destul de ușor.
În această rundă, am fost atacati de o echipă unită de indieni, care a descoperit cu abilitate zeci de defecte în sistemul nostru de management al securității. Procesul de audit semana cu roata Sânsarei – părea că nu aveau, în principiu, un scop de a ajunge la un punct final în cadrul verificării. A fost un șir nesfârșit de întrebări, observații, comentariile noastre și dovezile realității lor, apeluri de conferință și discuții filosofice îndelungate în încercarea de a recunoaște accentul echipei IT de securitate a clientului. Apropo, auditul continuă cu diferite grade de intensitate și până în ziua de azi – cu timpul ne-am obișnuit deja cu asta. Astfel, necesitatea certificării s-a impus de la sine.
Poate că ne descurcăm cu ISO 9001?
Toți cei care au cunoștințe oarecum solide despre certificarea conform standardelor ISO înțeleg că baza pentru fiecare dintre acestea este certificatul ISO 9001 „Sistemul de management al calității”. Acesta este, poate, cel mai popular certificat în prezent din întreaga gamă de standarde ISO. Nu l-am avut și am decis să nu îl obținem. Au existat mai multe motive pentru asta:
- eficiența economică îndoielnică a acestui certificat pentru companie;
- procesele noastre interne erau, în mare parte, deja aproape conforme cu acest standard;
- obținerea acestui certificat ar fi necesitat timp și resurse financiare suplimentare.
Prin urmare, am decis să implementăm direct ISO 27001, fără a începe cu „mai ușor” 9001.
Și poate că totuși nu ar trebui?
Privind înapoi, am revenit de multe ori la întrebarea dacă obținerea sa este justificată. Am început să studiem subiectul din toate unghiurile, deoarece nu aveam absolut nicio expertiză. Și iată confuziile care ne-au făcut să ne gândim din nou la această chestiune.
Confuzia nr. 1.
Am sperat că standardul ne va oferi o listă detaliată, o serie de politici și alte documente statutare. În realitate, s-a dovedit că ISO/IEC 27001 este un set de cerințe pentru sistemul de management al securității informației și procesul aferent. Pe baza acestora, era necesar să decidem singuri ce să scriem / să implementăm în compania noastră pentru a respecta cerințele standardului.
Confuzia nr. 2.
Am crezut cu sinceritate că ne va fi suficient să studiem un singur document și să-l implementăm în termeni relativ scurți, de unul singur. În realitate, citind documentul, ne-am dat seama de câte standarde conexe se «agăță» de standardul nostru și cu câte standarde trebuie să ne familiarizăm (măcar superficial). «Cireașa de pe tort» a fost lipsa textelor actualizate ale standardelor în acces deschis – acestea trebuiau achiziționate de pe site-ul oficial ISO.
Mitul nr. 3.
Am fost convinși că vom găsi tot ceea ce este necesar pentru pregătirea la certificare în surse deschise. Existau, într-adevăr, multe materiale despre ISO 27001 pe internet, dar acestea conțineau foarte puțină concretete. Practic lipseau instrucțiunile pas cu pas accesibile pentru pregătirea la certificare, precum și cazurile reale ale companiilor care au implementat acest standard.
Mitul nr. 4.
Vom redacta politici, dar acestea nu vor funcționa! Adevărul este că în compania noastră există deja prea multe reguli, nimeni nu va respecta încă 30 de politici noi. În realitate, din fericire, angajații noștri au abordat cu responsabilitate sarcina de a învăța noile reguli și au trecut cu succes testarea cunoștințelor documentelor sistemului de management al securității informațiilor.
Mitul nr. 5.
La acel moment nu puteam evalua clar ce beneficii vom obține din eforturile noastre. Atunci numărul cererilor pentru acest certificat nu era atât de mare, iar clientul nostru cheie și cel mai exigent apăruse cu mult înainte de certificare. Experiența arăta că ne descurcam și fără acest standard.
La un moment dat, ne-am dat seama că închidem haotic fiecare breșă apărută datorită cerințelor clientului. De fiecare dată inventam noi politici sau soluții. Și, în cele din urmă, am ajuns la concluzia că va fi mult mai simplu să sistematizăm procesul, ceea ce ulterior ne va economisi o cantitate considerabilă de muncă. Standardul a fost destinat să simplifice această sarcină.
Acum, la doi ani distanță, observăm o tendință de creștere a numărului de cereri și a interesului în această chestiune din partea celor mai mari clienți internaționali.
Decizia finală.
În concluzie, dorim să menționăm că liderii din domeniul nostru au obținut certificatul ISO/IEC 27001, ceea ce a determinat toți ceilalți providerii mari (inclusiv pe noi) să reflecteze asupra acestei chestiuni. Cu siguranță, o mențiune frumoasă în materialele de marketing ale companiei – pe site, în rețelele sociale, în broșuri publicitare etc. – poate fi considerată un avantaj plăcut, dar merită oare să cheltuim atât de multe resurse pentru aceasta? Am stabilit pentru noi că este mai mult decât o simplă mențiune frumoasă și ne-am angajat în acest proiect.
Sursa: habr.com
