

Salut! Bun venit la a șasea lecție a cursului . Pe am învățat bazele lucrului cu tehnologia NAT pe , precum și am lansat utilizatorul nostru de test pe Internet. Acum este timpul să ne ocupăm de securitatea utilizatorului în vastitatea sa. În această lecție, vom analiza următoarele profiluri de securitate: Filtrare Web, Controlul Aplicațiilor și inspecția HTTPS.
Pentru a începe familiarizarea cu profilurile de securitate, trebuie să ne ocupăm de un alt lucru - modurile de inspecție.
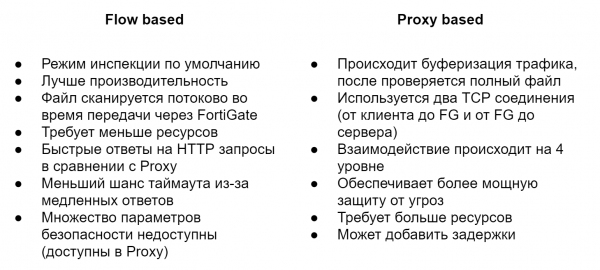
Implicit, este utilizat modul Flow Based. Acesta verifică fișierele atunci când trec prin FortiGate fără buffering. De îndată ce un pachet sosește, acesta este procesat și trimis mai departe, fără a aștepta primirea unui fișier întreg sau a unei pagini web. Necesită mai puține resurse și oferă o performanță mai mare decât modul Proxy, dar în același timp nu toate funcțiile de securitate sunt disponibile. De exemplu, sistemul de prevenire a pierderii datelor (DLP) poate fi utilizat doar în modul Proxy.
Modul Proxy funcționează diferit. Acesta creează două conexiuni TCP, una între client și FortiGate, iar cealaltă între FortiGate și server. Acest lucru îi permite să bufferizeze traficul, adică să primească fișierul complet sau pagina web. Scanning-ul fișierelor pentru diferite amenințări începe doar după ce întregul fișier a fost bufferizat. Acest lucru permite aplicarea unor funcționalități suplimentare care nu sunt disponibile în modul Flow based. Așa cum puteți observa, acest mod este de parcă opus modulului Flow Based - securitatea joacă un rol principal aici, iar performanța se află pe un plan secund.
Adesea se întreabă - care mod este mai bun? Dar nu există o rețetă generală aici. Totul este întotdeauna individual și depinde de nevoile și sarcinile tale. Pe parcursul cursului, voi încerca să arăt diferențele dintre profilurile de securitate în modurile Flow și Proxy. Acest lucru va ajuta la compararea funcționalității și la decizia asupra a ceea ce se potrivește cel mai bine.
Să trecem direct la profilurile de securitate și să începem cu Filtrarea Web. Acesta ajută la controlul sau monitorizarea site-urilor web vizitate de utilizatori. Cred că nu este nevoie să ne aprofundăm în explicațiile necesității acestui profil în realitățile actuale. Mai bine să vedem cum funcționează.
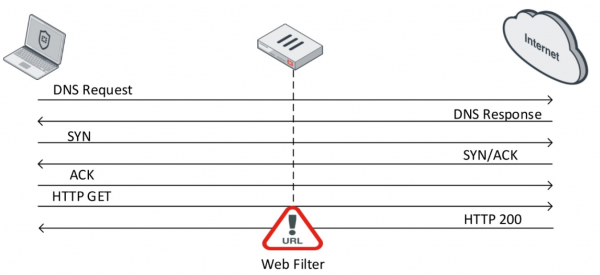
După ce conexiunea TCP este stabilită, utilizatorul cere printr-o solicitare GET conținutul unui anumit site web.
Dacă serverul web răspunde afirmativ, el trimite informațiile despre site-ul web ca răspuns. Aici intervine filtrul web. Acesta verifică conținutul acestui răspuns. În timpul verificării, FortiGate trimite în timp real o solicitare către FortiGuard Distribution Network (FDN) pentru a determina categoria site-ului web respectiv. După ce categoria specifică a site-ului a fost determinată, filtrul web, în funcție de setări, execută o acțiune specifică.
În modul Flow sunt disponibile trei acțiuni:
- Allow — permite accesul la site-ul web
- Block — interzice accesul la site-ul web
- Monitor — permite accesul la site-ul web și înregistrează acest lucru în loguri
În modul Proxy sunt adăugate încă două acțiuni:
- Warning — notifică utilizatorul că încearcă să acceseze o resursă specifică și îi oferă utilizatorului opțiunea de a continua sau de a părăsi site-ul web
- Authenticate — solicită acreditivele utilizatorului — aceasta permite accesul anumitor grupuri la categorii interzise de site-uri web.
se menționează: puteți consulta toate categoriile și subcategoriile filtrului web, precum și să aflați la ce categorie aparține un anumit site web. De asemenea, pentru utilizatorii soluțiilor Fortinet, acest site este destul de util, vă recomand să vă familiarizați cu el în timpul liber.
Despre Controlul Aplicațiilor se poate spune foarte puțin. Din denumire, se vede că permite controlarea funcționării aplicațiilor. Iar acest lucru se face prin intermediul unor modele de aplicații variate, numite semnături. Pe baza acestor semnături, acesta poate identifica o aplicație specifică și aplica o anumită acțiune:
- Allow — permite
- Monitor — permite și înregistrează acest lucru în loguri
- Block — interzice
- Quarantine — înregistrează evenimentul în loguri și blochează adresa IP pentru o anumită perioadă
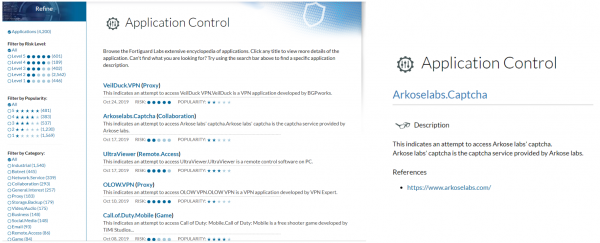
Semnăturile existente pot fi de asemenea consultate pe site .
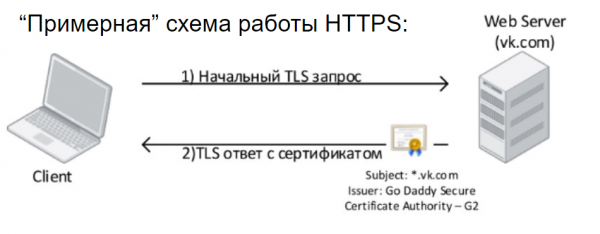
Să examinăm acum mecanismul de inspecție HTTPS. Conform statisticilor de la sfârșitul anului 2018, cota traficului HTTPS a depășit 70%. Asta înseamnă că, fără utilizarea inspecției HTTPS, vom putea analiza doar aproximativ 30% din traficul care circulă în rețea. Mai întâi, să examinăm funcționarea HTTPS într-o aproximare brută.
Clientul inițiază o cerere TLS către serverul web și primește un răspuns TLS, precum și vede certificatul digital, care trebuie să fie de încredere pentru acest utilizator. Aceasta este informația minim necesară pe care trebuie să o știm despre funcționarea HTTPS; în realitate, schema de funcționare este mult mai complexă. După finalizarea cu succes a handshakului TLS, începe transmiterea datelor într-o formă criptată. Și aceasta este o veste bună. Nimeni nu poate accesa datele pe care le schimbați cu serverul web.
Cu toate acestea, aceasta reprezintă o adevărată bătaie de cap pentru persoanele responsabile cu securitatea în companii, deoarece acestea nu pot vedea acest trafic și verifica conținutul său cu niciun antivirus, sistem de prevenire a intruziunilor sau sisteme DLP, nimic. De asemenea, acest lucru impactează negativ calitatea determinării aplicațiilor și resurselor web utilizate în rețea — tocmai ceea ce se referă la tema lecției noastre. Problema aceasta este abordată de tehnologia inspecției HTTPS. Esența acesteia este destul de simplă — de fapt, dispozitivul care se ocupă de inspecția HTTPS organizează un atac Man In The Middle. Acesta arată aproximativ așa: FortiGate interceptând cererea utilizatorului, stabilește o conexiune HTTPS cu acesta și apoi inițiază o sesiune HTTPS cu resursa la care a apelat utilizatorul. În acest timp, pe computerul utilizatorului va fi vizibil un certificat emis de FortiGate. Acesta trebuie să fie de încredere, astfel încât browserul să permită conectarea.
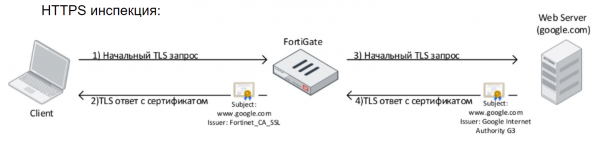
În realitate, inspecția HTTPS este o chestiune destul de complicată și are numeroase limitări, dar în cadrul acestui curs nu ne vom ocupa de acestea. Voi adăuga doar că implementarea inspecției HTTPS nu este un proces rapid; de obicei durează aproximativ o lună. Este necesar să adunați informații despre excepțiile necesare, să efectuați setările corespunzătoare, să colectați feedback de la utilizatori și să ajustați setările.
Teoria prezentată, precum și partea practică sunt prezentate în această lecție video:
În următoarea lecție, vom analiza alte profile de securitate: antivirusul și sistemul de prevenire a intruziunilor. Pentru a nu o pierde, urmăriți actualizările pe următoarele canale:
Sursa: habr.com
