

Tot ce are nevoie un atacator este timpul și motivația pentru a pătrunde în rețeaua dumneavoastră. Dar sarcina noastră este să nu-i permitem să facă acest lucru sau, cel puțin, să facem această sarcină cât mai dificilă. Trebuie să începem cu identificarea punctelor slabe din Active Directory (AD), pe care un atacator le-ar putea exploata pentru a obține acces și a se deplasa prin rețea, rămânând neobservat. În articolul de astăzi, vom analiza indicii de risc care reflectă vulnerabilitățile existente în securitatea cibernetică a organizației dumneavoastră, folosind exemplul tabloului de bord AD Varonis.
Atacatorii folosesc anumite configurații în domeniu
Atacatorii folosesc o mulțime de trucuri ingenioase și vulnerabilități pentru a pătrunde în rețeaua corporativă și a-și crește privilegiile. Unele dintre aceste vulnerabilități sunt opțiuni de configurare a domeniului, care pot fi ușor modificate după ce au fost identificate.
Tabloul de bord AD va alerta imediat dacă dumneavoastră (sau administratorii dumneavoastră de sistem) nu ați schimbat parola KRBTGT luna trecută, sau dacă cineva s-a autentificat cu contul de administrator încorporat implicit (Administrator). Aceste două conturi oferă acces nelimitat la rețeaua dumneavoastră: atacatorii vor încerca să obțină acces la ele pentru a ocoli orice restricții de privilegii și permisiuni. Iar ca rezultat, vor avea acces la orice date îi interesează.
Desigur, puteți descoperi aceste vulnerabilități pe cont propriu: de exemplu, să setați un memento în calendar pentru a verifica sau să rulați un script PowerShell pentru a colecta aceste informații.
Tabloul de bord Varonis se actualizează automat , pentru a asigura o vizualizare rapidă și analiza indicatorilor cheie, care evidențiază vulnerabilitățile potențiale, astfel încât să puteți lua imediat măsuri pentru a le remedia.
3 indicatori cheie de risc la nivel de domeniu
Mai jos se află o serie de widget-uri disponibile pe tabloul de bord Varonis, al căror utilizare va întări semnificativ protecția rețelei corporative și a infrastructurii IT în ansamblu.
1. Numărul de domenii pentru care parola contului Kerberos nu a fost schimbată de mult timp
Contul KRBTGT este un cont special în AD, care semnează toate . Atacatorii care au obținut acces la controlerul de domeniu (DC) pot utiliza acest cont pentru a crea , care le va oferi acces nelimitat la aproape orice sistem din rețeaua corporativă. Ne-am confruntat cu situații în care, după obținerea cu succes a Golden Ticket, atacatorul a avut acces la rețeaua organizației timp de doi ani. Dacă parola contului KRBTGT din compania dumneavoastră nu a fost schimbată în ultimele patruzeci de zile, widgetul vă va alerta despre acest lucru.
Patruzeci de zile este mai mult decât un termen suficient pentru un atacator pentru a obține acces la rețea. Cu toate acestea, dacă standardizați și implementați un proces de schimbare a acestei parole într-o manieră regulată, veți îngreuna considerabil sarcina atacatorului de a pătrunde în rețeaua corporativă.
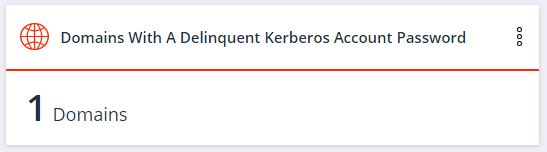
Rețineti că, conform implementării protocolului Kerberos de către Microsoft, este necesar KRBTGT de două ori.
Ulterior, acest widget AD vă va aminti când este timpul să schimbați din nou parola KRBTGT pentru toate domeniile din rețeaua dumneavoastră.
2. Numărul de domenii în care a fost utilizat recent contul de administrator încorporat (Administrator)
Conform — administratorii sistemului primesc două conturi: primul este contul pentru utilizarea zilnică, iar al doilea este pentru sarcinile administrative planificate. Aceasta înseamnă că nimeni nu ar trebui să folosească contul de administrator în mod implicit.
Contul de administrator încorporat este adesea utilizat pentru a simplifica procesul de administrare a sistemului. Aceasta poate deveni o obișnuință proastă, rezultatul căreia va fi o breșă de securitate. Dacă acest lucru se întâmplă în organizația dumneavoastră, va fi dificil să distingeți utilizarea corectă a acestui cont de accesul potențial rău intenționat.
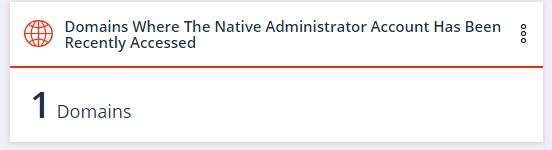
Dacă widgetul arată orice valoare diferită de zero, înseamnă că cineva gestionează în mod necorespunzător conturile administrative. În acest caz, este necesar să luați măsuri pentru a corecta și limita accesul la contul de administrator încorporat.
După ce ați obținut valoarea zero a widget-ului și administratorii de sistem nu mai folosesc această contabilitate pentru activitatea lor, orice modificare ulterioară va indica o potențială atac cibernetic.
3. Numărul domeniilor în care nu există grupul de Utilizatori Protejați (Protected Users)
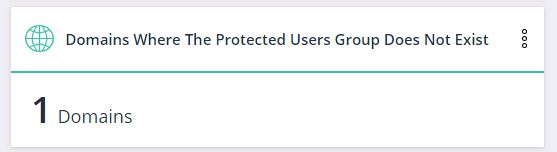
Versiunile vechi de AD sprijineau un tip de criptare slab – RC4. Hackerii au spart RC4 acum mulți ani, iar acum pentru un infractor este o sarcină relativ simplă să spargă un cont care folosește în continuare RC4. În versiunea Active Directory introdusă în Windows Server 2012, a apărut un nou tip de grup de utilizatori numit Grupul Utilizatorilor Protejați (Protected Users). Acesta oferă instrumente suplimentare de protecție și împiedică autentificarea utilizatorilor prin utilizarea criptării RC4.
Acest widget va demonstra dacă în vreun domeniu al organizației lipsește un astfel de grup, astfel încât să-l puteți activa, adică să activați grupul utilizatorilor protejați și să-l folosiți pentru a proteja infrastructura.
Ținte ușoare pentru atacatori
Conturile utilizatorilor sunt ținta numărul unu pentru infractori – de la primele încercări de infiltrare, până la continuarea escaladării privilegiilor și ascunderea acțiunilor lor. Infractorii caută ținte simple în rețeaua dumneavoastră, folosind comenzi PowerShell de bază, care sunt adesea greu de detectat. Îndepărtați din AD cât mai multe astfel de ținte ușoare.
Infractorii caută utilizatori cu parole fără termen limită (sau care nu necesită parole), conturi tehnologice care sunt administratori și conturi care utilizează criptare veche RC4.
Oricare dintre aceste conturi este fie trivial de accesat, fie, în general, nu este monitorizat. Infractorii pot captura aceste conturi și se pot deplasa liber în cadrul infrastructurii dumneavoastră.
Odată ce infractorii au pătruns prin perimetrul de securitate, este probabil să obțină acces la cel puțin un cont. Veți putea să-i împiedicați să obțină acces la datele confidențiale înainte de a detecta și elimina atacul?
Panoul de monitorizare Varonis AD va semnala conturile de utilizatori vulnerabile, astfel încât să puteți rezolva problemele înainte de vreme. Cu cât este mai greu să pătrunzi în rețeaua dvs., cu atât mai mari sunt șansele de a neutraliza atacatorul înainte ca acesta să cauzeze daune serioase.
4 indicatori cheie de risc pentru conturile de utilizatori
Iată exemple de widget-uri pe panoul de monitorizare Varonis AD, care indică cele mai vulnerabile conturi de utilizatori.
1. Numărul de utilizatori activi cu parole care nu expiră niciodată
Pentru orice atacator, obținerea accesului la un astfel de cont este întotdeauna o mare realizare. Deoarece parola nu expiră niciodată, atacatorul are un punct de sprijin permanent în rețea, pe care ulterior îl poate utiliza pentru sau a se deplasa în cadrul infrastructurii.
Atacatorii au la dispoziție liste cu milioane de combinații „utilizator-parolă”, pe care le folosesc în atacuri de tip credential stuffing, iar probabilitatea ca
combinatia pentru un utilizator cu o parolă „eternă” să se afle în una dintre aceste liste este mult mai mare decât zero.
Conturile cu parole care nu expiră sunt convenabile din punct de vedere al gestionării, dar nu sunt sigure. Utilizați acest widget pentru a găsi toate conturile care au astfel de parole. Modificați această setare și actualizați parola.
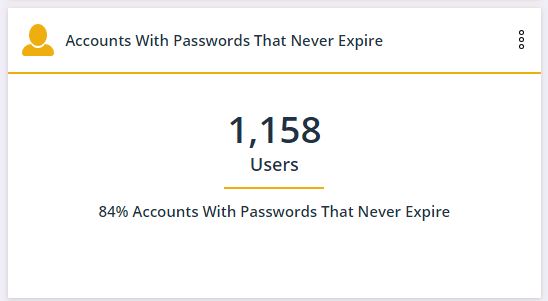
Odată ce valoarea acestui widget devine zero, orice conturi noi create cu o astfel de parolă vor apărea pe panoul de monitorizare.
2. Numărul de conturi administrative cu SPN
SPN (Service Principal Name) este un identificator unic pentru o instanță de serviciu. Acest widget arată câte conturi de serviciu au drepturi complete de administrator. Valoarea de pe widget ar trebui să fie zero. SPN-urile cu drepturi de administrator apar deoarece oferirea acestor drepturi este convenabilă pentru furnizorii de software și administratorii de aplicații, dar aceasta reprezintă o amenințare la adresa securității.
Furnizarea unui cont de serviciu cu drepturi de administrator permite unui atacator să obțină acces complet la un cont care nu este utilizat. Aceasta înseamnă că atacatorii cu acces la conturile SPN pot acționa liber în cadrul infrastructurii și astfel pot evita monitorizarea acțiunilor lor.
Această problemă poate fi remediată prin modificarea permisiunilor pentru conturile de serviciu. Aceste conturi ar trebui să urmeze principiul celor mai puține privilegii și să aibă doar accesul necesar pentru funcționarea corespunzătoare.
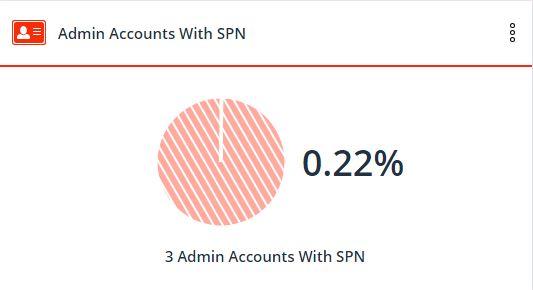
Cu ajutorul acestui widget, veți putea identifica toate SPN-urile care au drepturi de administrator, elimina aceste privilegii și, ulteror, să controlați SPN-urile conform aceluiași principiu al accesului cu cele mai puține privilegii.
SPN-urile nou apărute vor fi afișate pe panoul de monitorizare, iar dumneavoastră veți putea controla acest proces.
3. Numărul utilizatorilor care nu necesită verificarea autenticității Kerberos
În mod ideal, Kerberos criptând biletul de autentificare cu criptarea AES-256, care rămâne neperforată până în prezent.
Cu toate acestea, versiunile mai vechi ale Kerberos utilizau criptarea RC4, care acum poate fi compromisă în câteva minute. Acest widget arată ce conturi de utilizator încă folosesc RC4. Microsoft continuă să sprijine RC4 pentru compatibilitate inversă, dar acest lucru nu înseamnă că ar trebui să-l utilizați în AD-ul dumneavoastră.
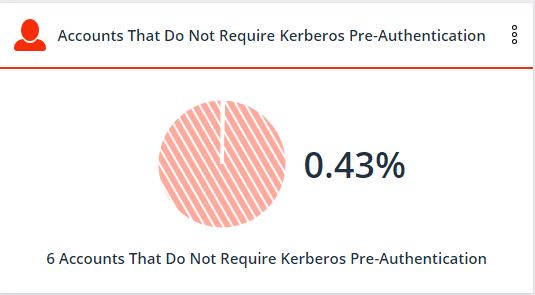
După ce ați identificat astfel de conturi, trebuie să debifezi opțiunea „nu necesită autorizare prealabilă Kerberos” în AD, astfel încât conturile să utilizeze o criptare mai complexă.
Identificarea acestor conturi, fără panoul de monitorizare Varonis AD, durează mult timp. În realitate, a fi la curent în timp util cu toate conturile care au fost editate pentru a utiliza criptarea RC4 este o sarcină și mai complexă.
Dacă valoarea de pe widget se schimbă, acest lucru poate indica activități ilegale.
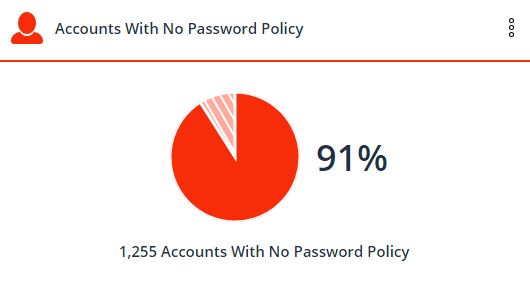
4. Numărul utilizatorilor fără parolă
Atacatorii folosesc comenzi de bază PowerShell pentru a citi din AD flag-ul „PASSWD_NOTREQD” din proprietățile contului. Utilizarea acestui flag înseamnă că nu există cerințe pentru prezența sau complexitatea parolei.
Cât de ușor este să furi un cont cu o parolă simplă sau gol? Acum, imaginează-ți că unul dintre aceste conturi este un administrator.
Ce se întâmplă dacă unul dintre cele mii de fișiere confidențiale, deschise pentru toți, este un raport financiar viitor?
Ignorarea cerinței obligatorii de introducere a parolei este un alt scurtcircuit în administrarea sistemului, care a fost utilizat frecvent în trecut, dar astăzi este inacceptabil și nesigur.
Rezolvă această problemă actualizând parolele pentru astfel de conturi.
Monitorizarea acestui widget în viitor te va ajuta să eviți apariția conturilor fără parolă.
Varonis egalează șansele.
În trecut, colectarea și analiza metricilor prezentate în articol dura multe ore și necesita cunoștințe aprofundate de PowerShell: specialiștii în securitate erau nevoiți să aloce resurse pentru astfel de sarcini săptămânal sau lunar. Cu toate acestea, colectarea și procesarea manuală a acestor informații oferă atacatorilor un avantaj pentru a pătrunde și a fura date.
Cu vei petrece o zi pentru a desfășura panoul de control AD și componentele suplimentare, colectând toate vulnerabilitățile discutate și multe altele. În continuare, în timpul exploatării, panoul de control se va actualiza automat, pe măsură ce starea infrastructurii se schimbă.
Efectuarea atacurilor cibernetice este întotdeauna o cursă între atacatori și cei care se apără, cu scopul de a fura datele înainte ca specialiștii în securitate să poată închide accesul la acestea. Detectarea timpurie a atacatorilor și a acțiunilor lor ilegale, împreună cu o apărare cibernetică solidă, este cheia pentru asigurarea securității datelor tale.
Sursa: habr.com
