

A sosit momentul pentru a încheia ciclul de articole despre noua generație SMB Check Point (serie 1500). Sperăm că a fost o experiență utilă pentru voi și că veți continua să ne urmăriți pe blogul TS Solution. Tema pentru articolul final nu este foarte bine acoperită, dar este la fel de importantă — tunarea performanței SMB. În acesta vom discuta despre opțiunile de configurare a părții hardware și software a NGFW, vom descrie comenzile disponibile și modalitățile de interacțiune.
Toate articolele ciclului despre NGFW pentru micile afaceri:
În prezent, există puține surse de informații despre tunarea performanței pentru soluțiile SMB din cauza sistemului de operare intern — Gaia 80.20 Embedded. În articolul nostru, vom folosi un model cu management centralizat (Server Management dedicat) — acesta permite aplicarea unui număr mai mare de instrumente în utilizarea NGFW.
Partea hardware
Înainte de a aborda arhitectura familiei Check Point SMB, puteți să contactați partenerul dumneavoastră pentru a utiliza utilitarul Appliance Sizing Tool, pentru a determina soluția optimă conform specificațiilor date (lățime de bandă, numărul estimat de utilizatori etc.).
Note importante în interacțiunea cu partea hardware a NGFW-ului dumneavoastră
Soluțiile NGFW din familia SMB nu permit upgrade-uri hardware ale componentelor sistemului (CPU, RAM, HDD), în funcție de model există suport pentru carduri SD, ceea ce permite extinderea capacității discului, dar nu semnificativ.
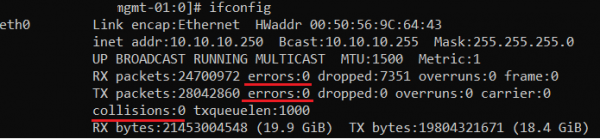
Funcționarea interfețelor de rețea necesită control. În Gaia 80.20 Embedded nu există multe instrumente pentru monitorizare, dar puteți să folosiți întotdeauna comanda cunoscută în CLI prin modul Expert
# ifconfig

Rețineți liniile subliniate, acestea vă vor permite să evaluați numărul de erori pe interfață. Este extrem de recomandat să verificați acești parametri la implementarea inițială a NGFW-ului dumneavoastră, precum și periodic în timpul utilizării.
Pentru Gaia completă există comanda:
> show diag
Prin aceasta puteți obține informații despre temperatura hardware-ului. Din păcate, în 80.20 Embedded această opțiune nu există, vom menționa cele mai populare SNMP-traps:
Denumire
Descriere
Interface disconnected
Interfață deconectată
VLAN removed
Vlan eliminat
High memory utilization
Utilizare RAM ridicată
Low disk space
Spațiu pe HDD insuficient
High CPU utilization
Utilizare CPU ridicată
High CPU interrupts rate
Frecvență mare a întreruperilor
High connection rate
Flux mare de noi conexiuni
High concurrent connections
Nivel ridicat de sesiuni concurente
Debitul ridicat al Firewall-ului
Nivel ridicat de capacitate a Firewall-ului
Rată ridicată de pachete acceptate
Nivel ridicat de primire a pachetelor
Starea membrului cluster-ului s-a schimbat
Schimbarea stării cluster-ului
Eroare de conexiune cu serverul de loguri
Pierderea conexiunii cu Log-Server
Funcționarea gateway-ului dvs. necesită monitorizarea RAM. Pentru funcționarea Gaia (sistem de operare similar Linux) aceasta este , atunci când consumul de RAM atinge 70-80% din utilizare.
În arhitectura soluțiilor SMB nu este prevăzută utilizarea memoriei SWAP, spre deosebire de modelele mai vechi Check Point. Cu toate acestea, în fișierele sistemului Linux a fost observat <vm.swappiness>, ceea ce sugerează o posibilitate teoretică de a modifica parametrul SWAP.
Componenta software
La momentul publicării articolului a Gaia este — 80.20.10. Trebuie să știți că există restricții când lucrați în CLI: în modul Expert sunt acceptate anumite comenzi Linux. Pentru a evalua funcționarea NGFW-ului este necesară evaluarea funcționării demonilor și serviciilor, despre care puteți afla mai multe în articolul colegului meu. Vom analiza comenzile posibile pentru SMB.
Lucrul cu Gaia OS
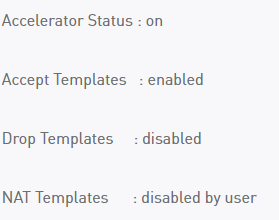
Vizualizarea șabloanelor SecureXL
# fwaccel stat

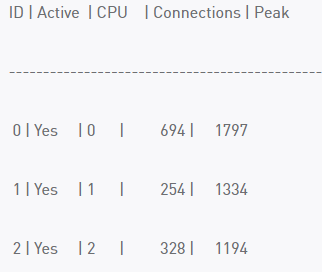
Vizualizarea încărcării pe nuclee
# fw ctl multik stat

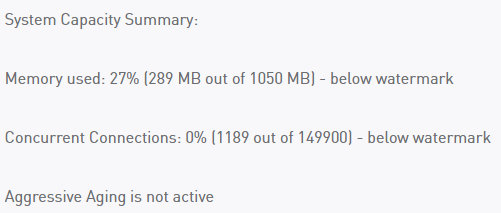
Vizualizarea numărului de sesiuni (conexiuni).
# fw ctl pstat

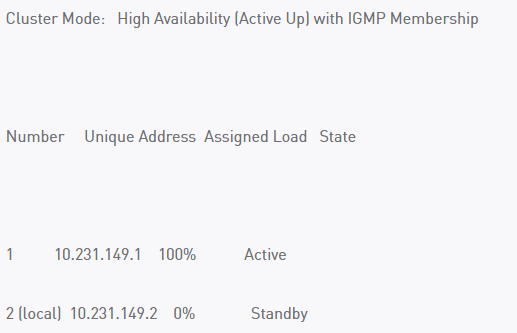
*Vizualizarea stării cluster-ului
# cphaprob stat

Comanda clasică Linux TOP
Logare
După cum știți, există trei moduri de a lucra cu logurile NGFW (stocare, procesare): local, centralizat și în cloud. Ultimele două opțiuni implică existența unei entități — Management Server.
Schemele posibile de gestionare a NGFW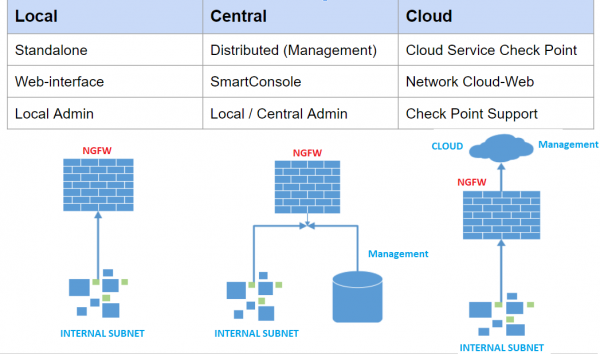
Cele mai valoroase fișiere de loguri
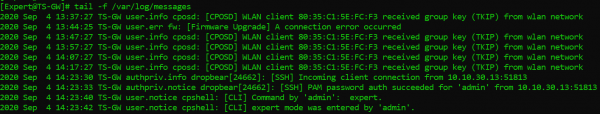
Mesajele sistemului (conțin mai puține informații decât în Gaia completă)
# tail -f /var/log/messages2

Mesaje de eroare în funcționarea blade-urilor (un fișier destul de util în căutarea problemelor)
# tail -f /var/log/log/sfwd.elg

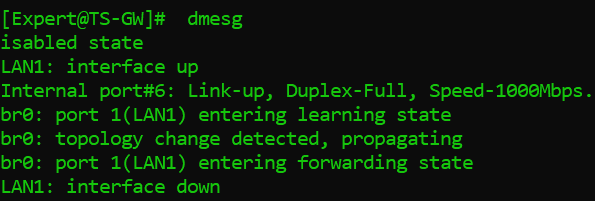
Vizualizarea mesajelor din buffer-ul la nivel de kernel al sistemului.
# dmesg


Configurarea blade-urilor
Această secțiune nu va conține instrucțiuni complete pentru configurarea NGFW-ului Check Point, ci doar recomandările noastre, obținute prin experiență.
Application Control / URL Filtering
Se recomandă evitarea condițiilor ANY, ANY (Source, Destination) în reguli.
În cazul în care se definește un URL personalizat, va fi mai eficient să se utilizeze expresii regulate de tip: (^|..)checkpoint.com
Evitați utilizarea excesivă a logării pe reguli și a afișării paginilor de blocare (UserCheck).
Asigurați-vă că funcționează corect tehnologia “SecureXL”. Cele mai multe dintre trafficul ar trebui să treacă prin accelerated / medium path. De asemenea, nu uitați să filtrați regulile după cele mai folosite (câmp Hits ).
Nu este un secret pentru nimeni că 70-80% din traficul utilizatorilor provine din conexiuni HTTPS, ceea ce necesită resurse de la procesorul gateway-ului dvs. Pe lângă aceasta, Inspecția HTTPS participă la funcționarea IPS, Antivirus, Antibot.
Începând cu versiunea 80.40, a apărut
posibilitatea de a lucra cu regulile HTTPS fără Legacy Dashboard, iată o ordonare recomandată a regulilor: Bypass pentru grupuri de adrese și rețele (Destinație).
Bypass pentru grupuri de URL-uri.
Bypass pentru IP-uri interne și rețele cu acces privilegiat (Sursă).
Inspectați pentru rețelele și utilizatorii necesari.
Bypass pentru toate celelalte.
* Este întotdeauna mai bine să alegeți manual serviciile HTTPS sau HTTPS Proxy, nu lăsați Any. Înregistrați evenimentele conform regulilor Inspect.
Blade IPS poate provoca o eroare la instalarea politicii pe NGFW-ul dvs. dacă se folosesc prea multe semnături. Conform
IPS
Check Point, arhitectura dispozitivelor SMB nu este concepută pentru a rula profilul complet recomandat de setări IPS. Pentru a rezolva sau a preveni problema, urmați acești pași:
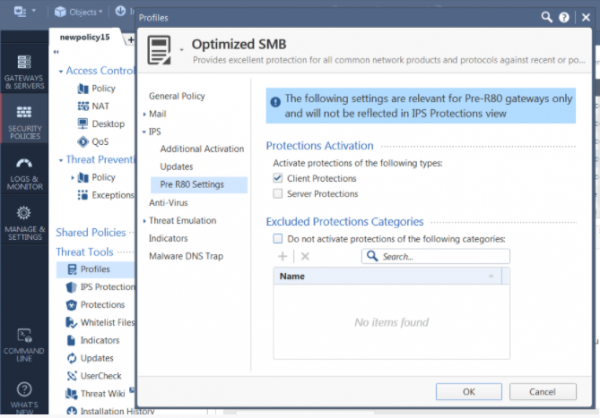
Clonați profilul Optimized numit “Optimized SMB” (sau altul la alegerea dvs.).
Editează profilul, mergi la secțiunea IPS → Pre R80.Settings și dezactivează Protecțiile Server.
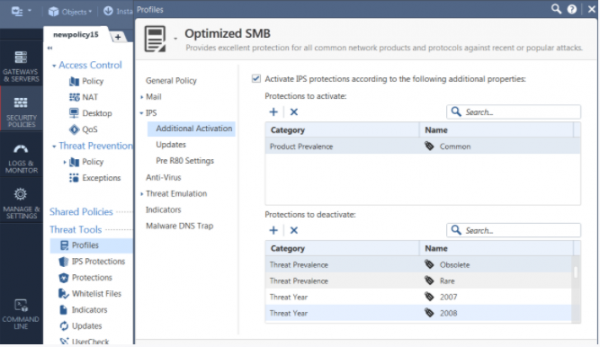
La alegerea dvs., puteți dezactiva CVE-urile mai vechi de 2010, aceste vulnerabilități pot fi rar întâlnite în birourile mici, dar afectează performanța. Pentru a dezactiva unele dintre ele, mergeți în Profil→ IPS→ Activare suplimentară → Lista de protecții de dezactivat.

În cadrul ciclului de articole despre noua generație NGFW din familia SMB (1500), am încercat să evidențiem principalele capacități ale soluției, demonstrând prin exemple concrete configurarea componentelor de securitate importante. Vom fi bucuroși să răspundem la orice întrebări despre produs în comentarii. Rămânem cu voi, mulțumim pentru atenție!

În concluzie
. Pentru a nu rata publicațiile noi - urmăriți actualizările pe rețelele noastre sociale (
🥇7. NGFW pentru mici afaceri. Performanță și recomandări generale | ProHoster, , , , ).
Sursa: habr.com
