

Bun venit la a 8-a lecție. Lecția este foarte importantă, deoarece, după finalizarea ei, veți putea configura accesul la internet pentru utilizatorii dvs.! Trebuie să recunosc că mulți se opresc aici cu această configurare 🙂 Dar noi nu facem parte din aceștia! Și avem multe lucruri interesante în față. Acum să trecem la subiectul lecției noastre.
Așa cum probabil ați ghicit, ceea ce vom discuta astăzi este NAT. Sunt sigur că toți cei care urmăresc această lecție știu ce este NAT. Prin urmare, nu ne vom detalia cum funcționează. Voi repeta doar încă o dată că NAT este o tehnologie de traducere a adreselor, care a fost inventată cu scopul de a economisi „adresele albe”, adică adreselor IP publice (acele adrese care sunt rutate în rețeaua Internet).
În lecția precedentă, ați observat probabil că NAT este parte a politicii de Control al Accesului. Este destul de logic. În SmartConsole, setările NAT sunt într-o tab separată. Astăzi, trebuie să vizităm acest loc. În general, în această lecție vom discuta despre tipurile de NAT, vom configura accesul la Internet și vom analiza un exemplu clasic de port forwarding. Adică, funcționalitatea care este cel mai frecvent utilizată în companii. Să începem.
Două moduri de configurare a NAT
Check Point suportă două moduri de configurare a NAT: NAT automat și NAT manual. Fiecare dintre aceste metode are două tipuri de traducere: Hide NAT și Static NAT. În forma generală, aceasta arată ca în această imagine:
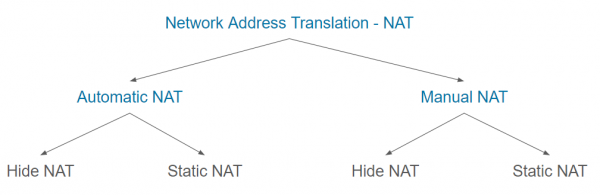
Înțeleg că deocamdată totul pare destul de complicat, așa că haideți să examinăm fiecare tip mai în detaliu.
NAT automat
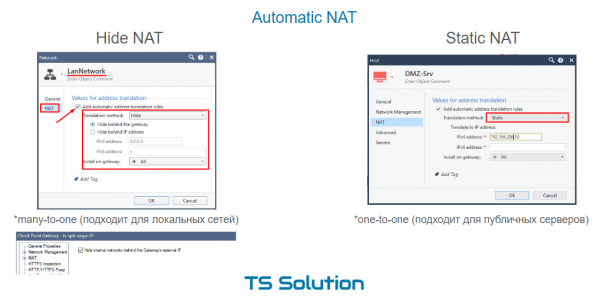
Aceasta este cea mai rapidă și simplă metodă. Configurarea NAT se realizază practic în două click-uri. Tot ce trebuie să faceți este să deschideți proprietățile obiectului dorit (fie că este gateway, rețea, host etc.), să accesați tab-ul NAT și să bifați „Adăugați reguli de traducere automată a adreselor”. Aici veți vedea câmpul - metoda de traducere. Așa cum a fost menționat mai sus, sunt două.
1. Aitomatic Hide NAT
Implicit, aceasta este Hide. Adică, în acest caz, rețeaua noastră se va „ascunde” în spatele unei adrese IP publice. Această adresă poate fi preluată de la interfața externă a gateway-ului, sau se poate specifica alta. Acest tip de NAT este adesea numit dinamic sau many-to-one, deoarece mai multe adrese interne sunt traduse într-o singură adresă externă. Evident, acest lucru este posibil datorită utilizării porturilor diferite în timpul traducerii. Hide NAT funcționează doar într-o direcție (din interior spre exterior) și este ideal pentru rețelele locale, când trebuie să asigurați accesul la Internet. Dacă traficul este inițiat dintr-o rețea externă, atunci NAT, desigur, nu va funcționa. Astfel, oferă o protecție suplimentară pentru rețelele interne.
2. NAT Static Automatic
Hide NAT este excelent, dar este posibil să aveți nevoie să asigurați acces din rețeaua externă către un anumit server intern. De exemplu, către un server DMZ, așa cum este în exemplul nostru. În acest caz, NAT Static poate fi de ajutor. Acesta se configurează, de asemenea, destul de simplu. Este suficient să modificați metoda de traducere în proprietățile obiectului la Static și să specificați adresa IP publică care va fi utilizată pentru NAT (vezi imaginea de mai sus). Așadar, dacă cineva din rețeaua externă accesează această adresă (pe orice port!), solicitarea va fi redirecționată către serverul cu adresa IP internă. De asemenea, dacă serverul va ieși pe Internet, adresa sa IP va fi schimbată cu cea specificată de noi. Așadar, acesta este un NAT în ambele direcții. Este denumit și one-to-one și uneori este folosit pentru servere publice. De ce „uneori”? Pentru că are un dezavantaj major — adresa IP publică este complet ocupată (toate porturile). Nu se poate utiliza o singură adresă publică pentru servere interne diferite (cu porturi diferite). De exemplu HTTP, FTP, SSH, SMTP etc. Această problemă poate fi rezolvată cu NAT Manual.
NAT manual
Particularitatea NAT Manual este că trebuie să creați singur regulile de traducere. În aceeași filă NAT din Politica de Control al Accesului. În acest caz, NAT Manual permite crearea unor reguli de traducere mai complexe. Aveți acces la câmpuri precum: Original Source, Original Destination, Original Services, Translated Source, Translated Destination, Translated Services.
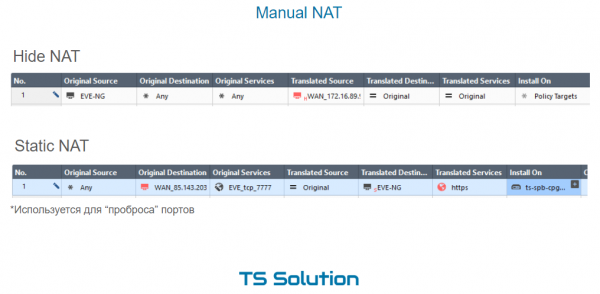
Aici sunt, de asemenea, posibile două tipuri de NAT — Hide și Static.
1. NAT Manual Hide
Hide NAT în acest caz poate fi utilizat în diverse situații. Iată câteva exemple:
- Când accesați un anumit resource din rețeaua locală, doriți să folosiți o altă adresă pentru traducere (diferită de cea folosită pentru toate celelalte cazuri).
- În rețeaua locală există un număr enorm de computere. Automatic Hide NAT nu se potrivește aici, deoarece cu această configurare poate fi alocat doar o singură adresă IP publică, după care se vor „ascunde” computerele. Este posibil să nu existe suficient de multe porturi pentru transmisie. Așa cum știți, există puțin mai mult de 65 de mii. În același timp, fiecare computer poate genera sute de sesiuni. Manual Hide NAT permite în câmpul Translated Source să aloce un pool de publice. de adrese IP. Astfel, se va crește numărul de NAT-uri posibile.
2. Manual Static NAT
Static NAT este folosit mult mai frecvent la crearea manuală a regulilor de transmisie. Un exemplu clasic este redirecționarea porturilor. Situația în care din rețeaua externă se accesează o adresă IP publică (care poate aparține unui gateway) pe un anumit port, iar cererea este transmisă către o resursă internă. În lucrarea noastră de laborator, vom redirecționa portul 80 către serverul DMZ.
Videoul lecției
Rămâneți conectați pentru mai multe și alăturați-vă canalului nostru 🙂
Sursa: habr.com
