

Bun venit la lecția cu numărul 9! După o scurtă pauză pentru sărbătorile de mai, continuăm publicațiile noastre. Astăzi vom discuta o temă la fel de interesantă, și anume — Controlul aplicațiilor și Filtrarea URL-urilor. Motivul pentru care Check Point este uneori achiziționat. Trebuie să blochezi Telegram, TeamViewer sau Tor? Pentru asta este necesar Controlul aplicațiilor. De asemenea, vom aborda încă un blade interesant — Conștientizarea conținutului, precum și importanța inspecției HTTPS. Dar să le luăm pe rând!
După cum vă amintiți, în lecția 7 am început să discutăm politica de Control al Accesului, însă până acum am atins doar blade-ul Firewall și am experimentat puțin cu NAT. Acum vom adăuga încă trei blade-uri — Controlul aplicațiilor, Filtrarea URL-urilor și Conștientizarea conținutului.
Controlul aplicațiilor & Filtrarea URL-urilor
De ce consider că Controlul aplicațiilor și Filtrarea URL-urilor merită să fie prezentate împreună? Nu este întâmplător. De fapt, este deja destul de greu să se facă o distincție clară între ceea ce este o aplicație și ceea ce este un simplu site. De exemplu, facebook. Ce este acesta? Un site? Da. Dar conține o mulțime de micro-aplicații. Jocuri, videoclipuri, mesaje, widget-uri etc. Și ar trebui să gestionăm toate acestea. De aceea, Controlul aplicațiilor și filtrarea URL-urilor sunt întotdeauna activate împreună.
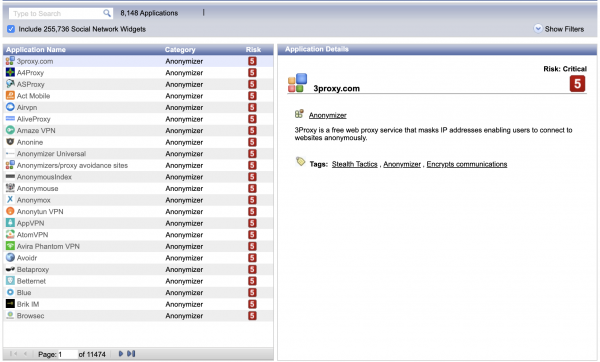
Acum, în ceea ce privește baza de aplicații și site-uri. Puteți vizualiza acestea în SmartConsole prin Object Explorer. Acolo există un filtru special pentru Applications/Categories. În plus, există o resursă specială — . Acolo puteți verifica întotdeauna dacă în baza de date Check Point este o anumită aplicație (sau resursă).
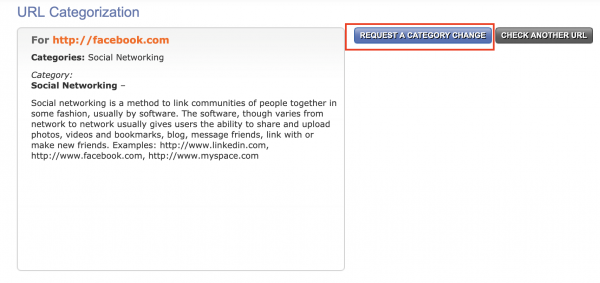
Există de asemenea un serviciu , unde puteți verifica întotdeauna la ce categorie "Check Point" aparține o anumită resursă. Puteți solicita chiar schimbarea categoriei, dacă considerați că aceasta este definită incorect.
În rest, cu aceste blade-uri totul este destul de evident. Creați o listă de acces, specificați resursa/aplicația care trebuie blocată sau, dimpotrivă, permisă. Asta e tot. Puțin mai târziu vom vedea aceasta în practică.
Conștientizarea conținutului
Nu văd sensul să mă repet pe această temă în cadrul cursului nostru. Am dezvoltat foarte detaliat și am demonstrat acest blade în cursul anterior — .
Inspecția HTTPS
Similar cu inspecțiile HTTPS. Am detaliat destul de bine atât partea teoretică, cât și pe cea practică a acestui mecanism aici — . Totuși, inspecția HTTPS este importantă nu numai pentru securitate, ci și pentru precizia determinării aplicațiilor și site-urilor. Despre acest lucru se vorbește în videoclipul de lecție de mai jos.
Videoul lecției
În această lecție, voi explica în detaliu noua conceptie a Layer-elor, voi crea o politică simplă de blocare pentru Facebook, voi interzice descărcarea fișierelor executabile (folosind Content Awareness) și voi arăta cum să activăm inspecția HTTPS.
Rămâneți conectați pentru mai multe și alăturați-vă canalului nostru 🙂
Sursa: habr.com
