

Un sistem pentru analiza traficului fără decriptare. Această metodă se numește simplu - „învățare automată”. S-a dovedit că, dacă se oferă un volum foarte mare de trafic variat unui classifier specializat, sistemul poate detecta cu o mare probabilitate acțiunile codului malițios în cadrul traficului criptat.
Amenințările cibernetice s-au schimbat și au devenit „mai inteligente”. În ultima vreme, conceptul de atac și apărare s-a schimbat. Numărul evenimentelor din rețea a crescut exponențial. Atacurile au devenit mai sofisticate, iar hackerii au un domeniu de acțiune mai larg.
Potrivit statisticilor Cisco, infractorii au triplicat în ultimul an numărul programelor malițioase pe care le folosesc în activitatea lor, mai exact pentru ascunderea acesteia - criptarea. Din teoria informaticii, se știe că un algoritm de criptare „corect” nu poate fi spart. Pentru a înțelege ce se ascunde în interiorul traficului criptat, trebuie fie să-l decriptăm având cheia, fie să încercăm să-l decriptăm prin diferite trucuri, fie prin atacuri brute, fie folosind anumite vulnerabilități în protocoalele criptografice.
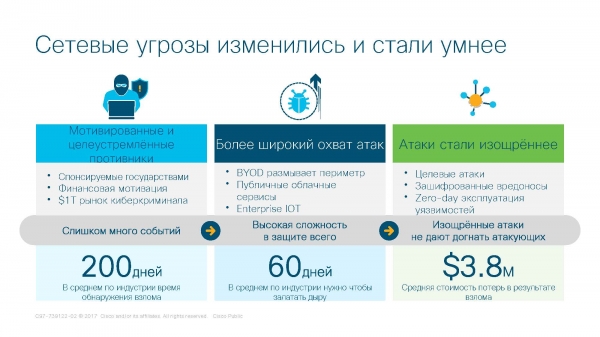
Imaginea amenințărilor cibernetice în vremurile noastre
Învățarea automată
Cunoaște tehnologia! Înainte de a discuta despre cum funcționează tehnologia de decriptare bazată pe învățarea automată, este necesar să înțelegem cum funcționează tehnologia rețelelor neuronale.
Învățarea automată (Machine Learning) este un subdomeniu extins al inteligenței artificiale, care studiază metodele de dezvoltare a algoritmilor capabili să învețe. Această știință se concentrează pe crearea de modele matematice de „învățare” a computerului. Scopul învățării este predicția a ceva. În înțelegerea umană, numim acest proces cuvântul „înțelepciune”. Înțelepciunea se manifestă la oamenii care au trăit suficient de mulți ani (un copil de 2 ani nu poate fi înțelept). Când cerem sfaturi de la cei mai în vârstă, le oferim niște informații despre eveniment (intrarea) și cerem ajutor. Aceștia, la rândul lor, își amintesc toate situațiile din viața lor care sunt legate cumva de problema dumneavoastră (baza de cunoștințe) și pe baza acestor cunoștințe (date) ne oferă, în esență, o predicție (sfat). Acest tip de sfaturi a fost numit predicție deoarece persoana care dă sfatul nu știe cu siguranță ce va urma, ci doar presupune. Experiența de viață arată că o persoană poate avea dreptate, dar poate greși și ea.
Nu ar trebui să comparăm rețelele neurale cu algoritmul de ramificare (if-else). Acestea sunt lucruri diferite și au diferențe cheie. Algoritmul de ramificare are o „înțelegere” clară a ceea ce trebuie făcut. Voi ilustra cu exemple.
Sarcina. A determina distanța de frânare a unei mașini în funcție de marcă și anul de fabricație.
Exemplu de lucru al algoritmului de ramificare. Dacă mașina este de marca 1 și a fost fabricată în 2012 – distanța sa de frânare este de 10 metri, altfel, dacă mașina este de marca 2 și a fost fabricată în 2011 și așa mai departe.
Exemplu de lucru al rețelei neurale. Colectăm date despre distanțele de frânare a mașinilor din ultimii 20 de ani. Pe baza mărcii și anului, întocmim un tabel de tipul „marca-anul de fabricație-distanța de frânare”. Oferim acest tabel rețelei neurale și începem să o învățăm. Învățarea se desfășoară astfel: oferim date rețelei neurale, dar fără distanța de frânare. Rețeaua încearcă să prezică ce distanță de frânare va fi, pe baza tabelului încărcat. Face o predicție și pune întrebarea utilizatorului „Am dreptate?”. Înainte de întrebare creează o a patra coloană – coloana de presupunere. Dacă este corectă – atunci scrie 1 în a patra coloană, dacă a greșit – 0. Rețeaua neurală trece la următorul eveniment (chiar dacă a greșit). Așa se învață rețeaua și când învățarea este finalizată (atins un anumit criteriu de convergență), oferim datele despre mașina care ne interesează și, în final, obținem răspunsul.
Pentru a clarifica întrebarea despre criteriul de convergență, menționez că aceasta este o formulă derivată matematic pentru statistică. Un exemplu izbitor a două formule diferite de convergență. Roșu – convergență binară, albastru – convergență normală.
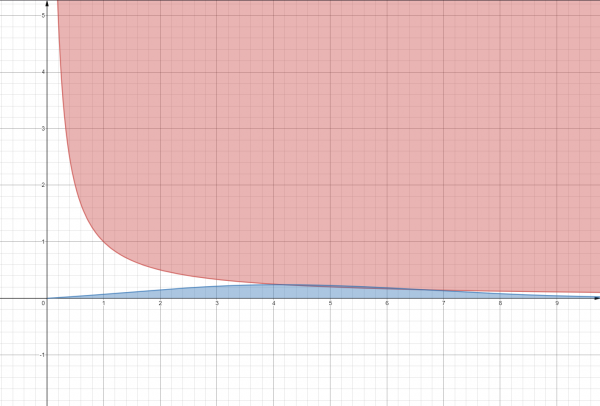
Distribuțiile binomială și normală de probabilitate
Pentru a fi mai clar, puneți întrebarea „Care este probabilitatea întâlnirii unui dinosaur?”. Aici sunt două variante de răspuns. Varianta 1 – foarte mică (graficul albastru). Varianta 2 – fie întâlnesc, fie nu (graficul roșu).
Desigur, computerul nu este o persoană și învață diferit. Se disting două tipuri de învățare pentru „calul de fier” – învățare pe baza precedenților și învățare deductivă.
Învățarea pe baza precedenților este un mod de a învăța pe baza legilor matematice. Matematicienii colectează tabele statistice, fac concluzii și încarcă în rețeaua neuronală rezultatul – formula de calcul.
Învățarea deductivă – învățarea se desfășoară complet în rețeaua neuronală (de la colectarea datelor până la analiza acestora). Aici se formează o tabelă fără formulă, dar cu statistică.
O revizuire amplă a tehnologiei ar necesita încă câteva zeci de articole. Până acum, avem suficient din asta pentru o înțelegere generală.
Neuroplasticitate
În biologie există un termen – neuroplasticitate. Neuroplasticitatea este capacitatea neuronilor (celulele creierului) de a acționa „în funcție de situație”. De exemplu, o persoană care și-a pierdut vederea aude mai bine sunetele, simte mirosurile și percepe obiectele. Acest lucru se întâmplă deoarece o parte a creierului (o parte a neuronilor) responsabilă pentru vedere își redistribuie activitatea pentru o altă funcționalitate.
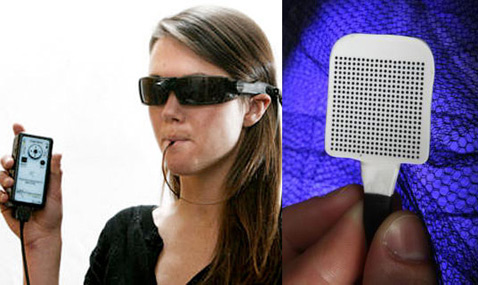
Un exemplu evident de neuroplasticitate în viață este Dulcele BrainPort.
În 2009, Universitatea Wisconsin din Madison a anunțat lansarea unui nou dispozitiv, care dezvoltă ideile „ecranului lingvistic”, – a primit numele BrainPort. BrainPort funcționează după următorul algoritm: semnalul video provine de la o cameră în procesor, care controlează zoomul, luminozitatea și alte parametrii ai imaginii. De asemenea, transformă semnalele digitale în impulsuri electrice, preluând efectiv funcțiile retinei.
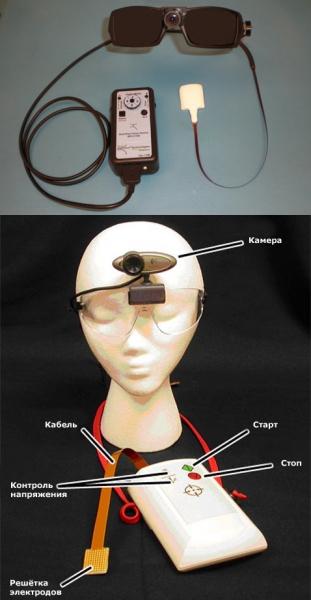
Dulcele BrainPort cu ochelari și cameră
BrainPort în acțiune
La fel se întâmplă și cu computerul. Dacă rețeaua neuronală detectează o schimbare în proces, se adaptează la aceasta. Acesta este avantajul cheie al rețelelor neuronale în comparație cu alte algoritmi – autonomia. O formă de umanitate.
Analiza Traficului Criptat
Analiza Traficului Criptat face parte din sistemul Stealthwatch. Stealthwatch este o soluție dezvoltată de Cisco în domeniul monitorizării și analizei securității, folosind date de telemetrie din infrastructura de rețea existentă a unei companii.
Stealthwatch Enterprise se bazează pe instrumentele Flow Rate License, Flow Collector, Management Console și Flow Sensor.
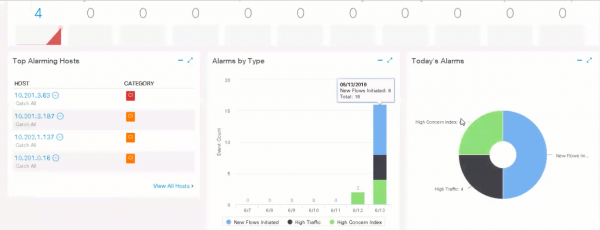
Interfața Cisco Stealthwatch
Problema criptării a devenit extrem de urgentă, având în vedere că s-a crescut semnificativ criptarea traficului. În trecut, doar codul era criptat (în principal), acum însă întregul trafic este criptat, iar separarea datelor „clare” de cele infectate a devenit mult mai dificilă. Un exemplu elocvent este WannaCry, care a folosit Tor pentru a-și ascunde prezența în rețea.
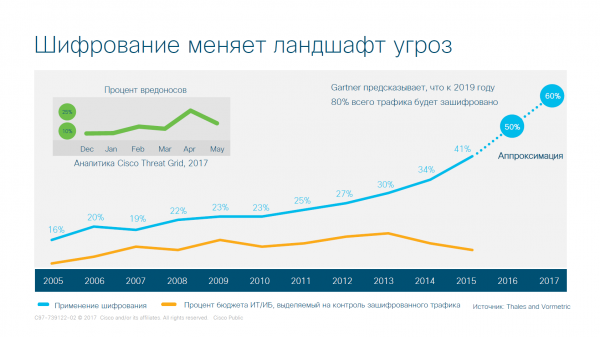
Vizualizarea creșterii criptării traficului în rețea
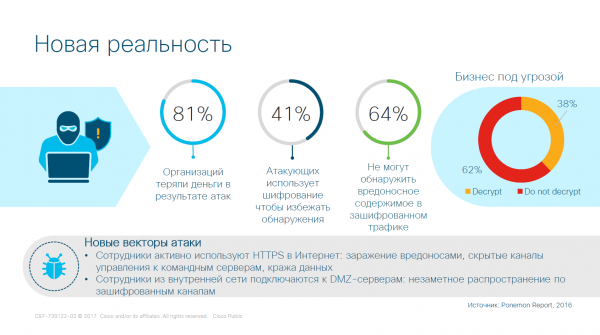
Criptarea în macroeconomie
Sistemul Encrypted Traffic Analytics (ETA) este necesar pentru a lucra cu traficul criptat fără a-l decripta. Persoanele rău intenționate sunt inteligente și folosesc algoritmi de criptare rezistenți, iar a-i sparge nu este doar o problemă, ci și o sarcină costisitoare pentru organizații.
Sistemul funcționează în felul următor. Un anumit trafic intră în companie. Acesta ajunge în TLS (transport layer security — protocol de securitate la nivel de transport). Să presupunem că traficul este criptat. Încercăm să răspundem la o serie de întrebări legate de conexiunea stabilită.
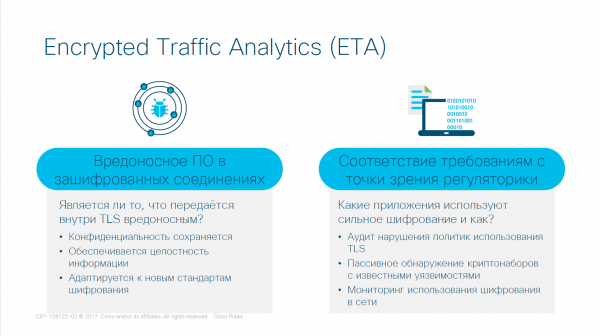
Principiul de funcționare al sistemului Encrypted Traffic Analytics (ETA)
Pentru a răspunde la aceste întrebări, folosim învățarea automată în acest sistem. Se iau cercetările companiei Cisco și pe baza acestora se creează o tabelă cu două rezultate – trafic malign și trafic „bun”. Desigur, nu știm cu certitudine ce tip de trafic a intrat în sistem în momentul curent, dar putem urmări istoricul traficului atât în companie, cât și în afara ei, apelând la datele de pe scena mondială. La finalul acestei etape, obținem o tabelă imensă cu date.
În urma cercetării, se identifică caracteristici distincte – anumite reguli care pot fi exprimate în formă matematică. Aceste reguli vor varia semnificativ în funcție de diferite criterii – dimensiunea fișierelor transmise, tipul de conexiune, țara din care provine acest trafic etc. Ca urmare a lucrării, o masă uriașă s-a transformat într-un set de formule. Numărul acestora a scăzut, dar este insuficient pentru o muncă confortabilă.
În continuare, se aplică tehnologia de învățare automată – convergența formulei și, ca rezultat al acestei convergențe, obținem un declanșator – un comutator, unde la ieșirea datelor obținem un întrerupător (fag) în poziție ridicată sau coborâtă.
Etapa rezultantă – obținerea unui set de declanșatoare care acoperă 99% din trafic.
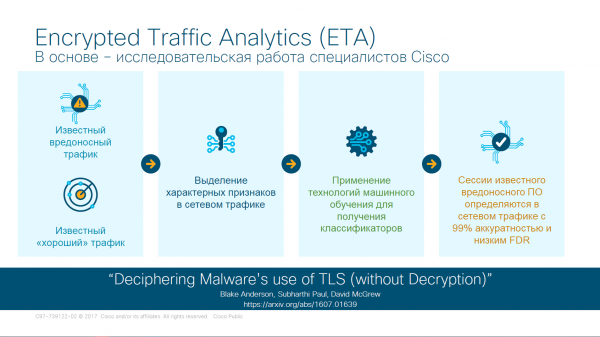
Etapele verificării traficului în ETA
Ca rezultat al lucrării, se rezolvă o altă problemă – atacul din interior. Nu mai sunt necesari oameni care să filtreze traficul manual (în acest moment mă dezavantajez singur). În primul rând, nu mai este nevoie să cheltuim mulți bani pe un administrator de sistem calificat (îmi continui dezavantajul). În al doilea rând, nu mai există pericolul unui atac din interior (cel puțin parțial).
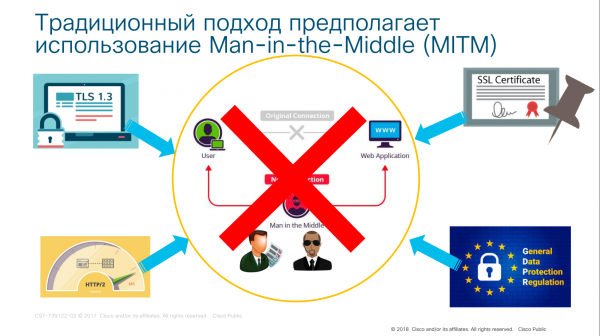
Conceptul învechit de Man-in-the-Middle
Acum, să analizăm pe ce se bazează sistemul.
Sistemul funcționează pe 4 protocoale de comunicare: TCP/IP – protocolul de transfer de date în internet, DNS – server pentru numele de domeniu, TLS – protocolul de securitate la nivel de transport, SPLT (SpaceWire Physical Layer Tester) – tester pentru nivelul fizic de comunicare.
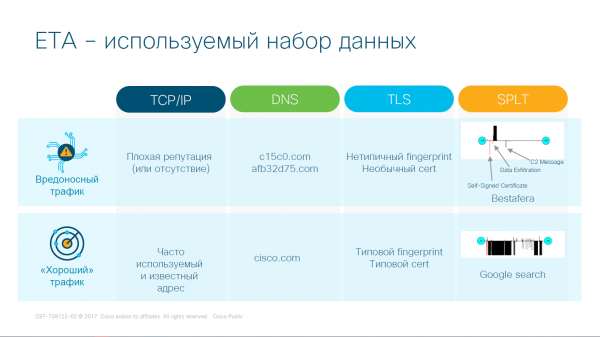
Protocoale care funcționează cu ETA
Comparația se face prin corespondența datelor. Protocolele TCP/IP verifică reputația site-urilor (istoricul vizitelor, scopul creării site-ului etc.), iar datorită protocolului DNS, putem exclude „adresele proaste” ale site-urilor. Protocolul TLS funcționează cu „amprentele” site-ului (fingerprint) și verifică site-ul în baza de date a grupului de reacție la situații de urgență (cert). Ultima etapă a verificării conexiunii – controlul la nivel fizic. Detaliile acestui etapă nu sunt discutate, dar sensul constă în următoarele: verificarea sinusoidelor și cosinusoidelor curbelor de transfer de date pe instalații oscilografice, adică datorită structurii cererii la nivel fizic, determinăm scopul conexiunii.
Ca urmare a funcționării sistemului, putem extrage date din traficul criptat. Datorită analizei pachetelor, putem citi maximum de informații din câmpurile necriptate din pachet. Prin inspectarea pachetului la nivel fizic, aflăm caracteristicile pachetului (parțial sau complet). De asemenea, nu trebuie să uităm de reputația site-urilor. Dacă cererea provine dintr-o sursă .onion, nu este de încredere. Pentru a facilita lucrul cu acest tip de date, a fost creată o hartă a riscurilor.
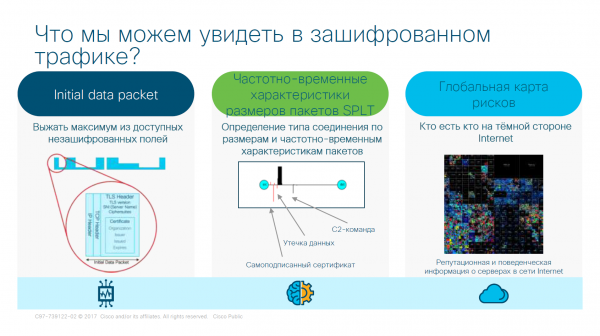
Rezultatul funcționării ETA
Și totul părea bine, dar să discutăm despre desfășurarea rețelei.
Implementarea fizică a ETA
Aici apar o serie de nuanțe și detalii. În primul rând, la crearea unui astfel de
rețele cu software de nivel înalt, este necesară colectarea datelor. Colectarea datelor manual este complet
nepractică, iar implementarea unui sistem de reacție este deja mai interesantă. În al doilea rând, datele
trebuie să fie abundente, ceea ce înseamnă că senzorii instalați în rețea trebuie să funcționeze
nu doar autonom, ci și într-un mod bine ținut sub control, ceea ce prezintă o serie de dificultăți.
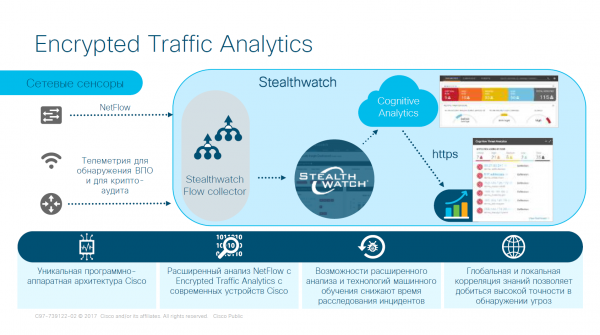
Senzori și sistemul Stealthwatch
Instalarea unui senzor este una, iar configurarea acestuia este o sarcină complet diferită. Pentru configurarea senzorilor, există un complex care funcționează conform următoarei topologii – ISR = router cu integrarea serviciilor Cisco (Cisco Integrated Services Router); ASR = router cu agregarea serviciilor Cisco (Cisco Aggregation Services Router); CSR = router pentru servicii cloud Cisco (Cisco Cloud Services Router); WLC = controler pentru rețele locale wireless Cisco (Cisco Wireless LAN Controller); IE = comutator industrial Ethernet Cisco (Cisco Industrial Ethernet); ASA = dispozitiv de apărare adaptivă Cisco (Cisco Adaptive Security Appliance); FTD = soluție de protecție împotriva amenințărilor Cisco Firepower Threat Defense; WSA = dispozitiv de securitate web (Web Security Appliance); ISE = modul de servicii de identificare (Identity Services Engine)
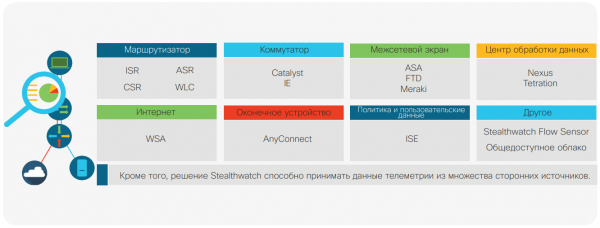
Monitorizare complexă având în vedere orice date de telemetrie
Rețelele administratorilor de rețea suferă de aritmie din cauza numărului de cuvinte „Cisco” din paragraful anterior. Prețul acestei minuni nu este mic, dar nu despre asta discutăm astăzi…
Modelarea comportamentului hackerului se va desfășura astfel. Stealthwatch monitorizează cu atenție activitatea fiecărui dispozitiv din rețea și este capabil să creeze un model de comportament normal. În plus, această soluție oferă o înțelegere profundă a comportamentului necorespunzător cunoscut. În cadrul acestei soluții sunt utilizate aproximativ 100 de algoritmi diferiți de analiză sau reguli euristice, care vizează diferite tipuri de comportament al traficului, cum ar fi scanarea, transmiterea cadrelor de alarmă dintr-un nod, accesul prin atac de tip brute force, captarea presupusă a datelor, scurgerile de date presupuse etc. Evenimentele de securitate enumerate se încadrează în categoria alarmei logice de nivel înalt. Unele evenimente de securitate pot, de asemenea, să declanșeze alarme pe cont propriu. Astfel, sistemul este capabil să coreleze numeroase incidente anormale izolate și să le adune pentru a determina tipul posibil de atac, precum și a-l lega de un dispozitiv specific și de un utilizator (figura 2). Incidentul poate fi examinat ulterior în dinamică, ținând cont de datele de telemetrie asociate. Aceasta constituie informația contextuală în cea mai bună formă a sa. Medicii, care analizează un pacient pentru a înțelege ce s-a întâmplat, nu consideră simptomele în mod izolat. Ei studiază imaginea de ansamblu pentru a formula un diagnostic. În mod similar, Stealthwatch înregistrează fiecare activitate anormală în rețea și o analizează în context pentru a trimite alerte ținând cont de context, ajutând astfel specialiștii în securitate să stabilească priorități în ceea ce privește riscurile.
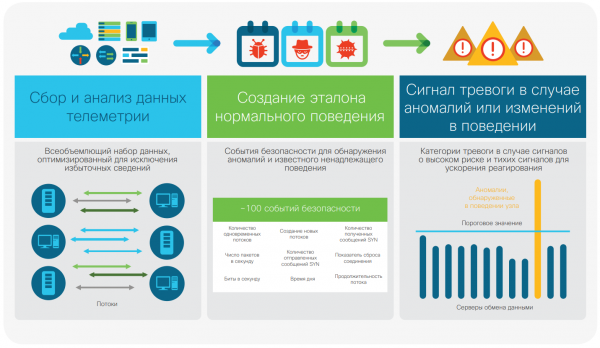
Detectarea anomaliilor prin modelarea comportamentului
Dezvoltarea fizică a rețelei arată astfel:
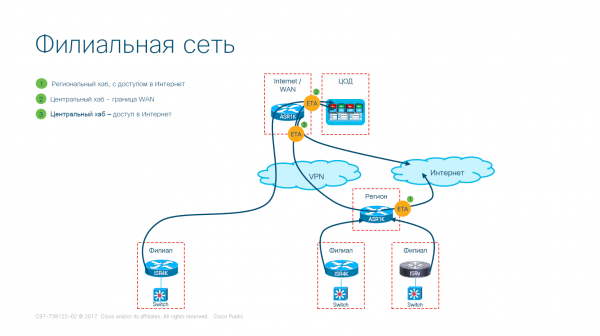
Varianta de desfășurare a rețelei filialelor (simplificată)
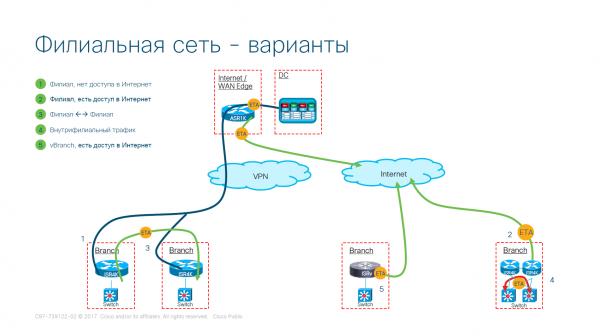
Varianta de desfășurare a rețelei filialelor
Rețeaua este desfășurată, dar există o întrebare deschisă despre rețeaua neuronală. S-a organizat o rețea de transfer de date, s-au instalat senzori pe praguri și a fost lansată o sistemă de colectare a informațiilor, dar rețeaua neuronală nu a fost implicată deocamdată.
Rețea neuronală multilayer
Sistemul analizează comportamentul utilizatorului și al dispozitivului pentru a identifica infectările rău intenționate, comunicațiile cu serverele de comandă, scurgerile de date, precum și aplicațiile potențial nedorite care funcționează în infrastructura organizației. Există mai multe niveluri de procesare a datelor, la care combinația de metode de inteligență artificială, învățare automată și statistică matematică ajută rețeaua să se autoeduca asupra activității sale normale, astfel încât să poată determina activitățile rău intenționate.
Conveyorul de analiză a securității rețelei, care adună date de telemetrie din toate părțile rețelei extinse, inclusiv din traficul criptat, este o caracteristică unică a Stealthwatch. Acesta dezvoltă treptat înțelegerea a ceea ce este considerat «anormal», apoi clasifică efectiv elementele individuale ale «activității amenințătoare» și, în cele din urmă, ia o decizie finală cu privire la faptul că dispozitivul sau utilizatorul au fost, de fapt, compromise. Capacitatea de a integra părțile mici, care împreună formează dovada pentru a lua o decizie finală cu privire la compromiterea obiectului, este asigurată printr-o analiză și corelare foarte atentă.
Această capacitate este deosebit de importantă, deoarece o întreprindere standard poate primi zilnic un număr uriaș de alerte, iar investigarea fiecărei dintre ele este imposibilă — resursele specialiștilor în securitate sunt limitate. Modulul de învățare automată procesează o cantitate imensă de informații aproape în timp real pentru a identifica incidentele critice cu un nivel ridicat de încredere, având, de asemenea, capacitatea de a oferi un plan clar de acțiune pentru remedierea operativă.
Să examinăm mai în detaliu numeroasele metode de învățare automată utilizate de Stealthwatch. Atunci când un incident este trimis modulului de învățare automată Stealthwatch, acesta trece printr-un funnel de analiză a securității, în cadrul căruia se folosește o combinație de metode de învățare automată cu supervizare și fără supervizare.
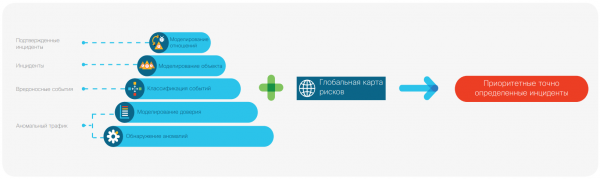
Capacitățile învățării automate multilayer
Nivelul 1. Detectarea anomaliilor și modelarea încrederii
La acest nivel, 99 % din trafic este eliminat cu ajutorul detectoarelor statistice de anomalii. Aceste senzori colaborează pentru a forma modele complexe ale ceea ce este normal și al ceea ce, invers, este anormal. Cu toate acestea, anomalia nu este neapărat malițioasă. Multe dintre evenimentele care au loc în rețeaua dumneavoastră nu au nicio legătură cu o amenințare - sunt pur și simplu ciudate. Este, așadar, important să se claseze aceste procese fără a ține cont de comportamentul amenințător. Din acest motiv, rezultatele acestor detectoare sunt supuse unei analize suplimentare pentru a înregistra comportamente ciudate care pot fi explicate și cărora li se poate acorda încredere. În cele din urmă, doar o mică parte dintre cele mai importante fluxuri și solicitări trec la nivelurile 2 și 3. Fără utilizarea unor astfel de metode de învățare automată, costurile operaționale de separare a semnalului de zgomot ar fi fost prea mari.
Detectarea anomaliilor. În prima etapă, detectarea anomaliilor implică utilizarea metodelor statistice de învățare automată pentru a separa traficul statistic normal de cel anormal. Peste 70 de detectoare separate procesează datele de telemetrie colectate de Stealthwatch despre traficul care trece prin perimeterul rețelei dumneavoastră, separând traficul intern al sistemului de nume de domenii (DNS) și datele serverului proxy, atunci când este cazul. Fiecare solicitare este procesată de peste 70 de detectoare, fiecare dintre acestea folosind propriul algoritm statistic pentru a forma o evaluare a anomaliilor detectate. Aceste evaluări sunt consolidate, iar rezultatul aplicării mai multor metode statistice duce la o evaluare unică pentru fiecare solicitare în parte. Apoi, această evaluare cumulată este utilizată pentru a separa traficul normal de cel anormal.
Modelarea încrederii. Apoi, cererile similare sunt grupate, iar evaluarea cumulată a anomaliilor pentru aceste grupuri este definită ca fiind media pe termen lung. Pe parcursul timpului, mai multe cereri sunt supuse analizei pentru a determina media pe termen lung, ceea ce permite reducerea alarmelor false pozitive și false negative. Rezultatele modelării încrederii sunt utilizate pentru a selecta un subset de trafic, evaluarea anomaliilor căruia depășește o anumită valoare limită definită dinamic, pentru a fi mutat la un nivel superior de procesare.
Nivelul 2. Clasificarea evenimentelor și modelarea obiectelor
La acest nivel, are loc clasificarea rezultatelor obținute în etapele anterioare, asociind acestea unor evenimente malițioase specifice. Clasificarea evenimentelor se efectuează pe baza valorilor atribuite de clasificatoarele învățării automate, având ca scop menținerea unui indicator constant de precizie peste 90%. Acestea includ:
- modele liniare bazate pe lemma lui Neyman-Pearson (legea distribuției normale din graficul de la începutul articolului)
- mașini cu vectori de suport, care utilizează învățarea multimodală
- rețele neuronale și algoritmul „pădure aleatorie”.
Apoi, aceste evenimente de securitate izolate sunt legate în timp de un singur dispozitiv final. Anume în această etapă se formează descrierea amenințării, pe baza căreia se creează o imagine completă despre modul în care un anumit atacator a reușit să obțină rezultatele dorite.
Clasificarea evenimentelor. Un subset statistic anormal de la nivelul anterior este distribuit în 100 sau mai multe categorii prin intermediul clasificatoarelor. Cele mai multe clasificatoare sunt bazate pe comportamentul individual, relațiile din grup sau comportamentul la scară globală sau locală, în timp ce altele pot fi foarte specifice. De exemplu, un clasificator poate indica traficul serverelor de comandă, extensii suspicioase sau actualizări neautorizate ale software-ului. La finalul acestei etape, se formează un set de evenimente anomale din sistemul de securitate, atribuite unor categorii specifice.
Modelarea obiectului. Dacă volumul dovezilor în favoarea ipotezei despre dăunarea unui anumit obiect depășește pragul semnificației, se determină amenințarea. Evenimentele relevante care au influențat determinarea amenințării sunt asociate cu această amenințare și devin parte a modelului de durată discret al obiectului. Pe măsură ce dovezile se acumulează în timp, sistemul identifică noi amenințări atunci când se atinge pragul semnificației. Acest prag are un caracter dinamic și suferă ajustări inteligente pe baza nivelului de risc al amenințării și altor factori. Apoi, amenințarea apare pe tabloul de bord al interfeței web și este mutată la următorul nivel.
Nivelul 3. Modelarea relațiilor
Scopul modelării relațiilor este de a sintetiza rezultatele obținute la nivelurile anterioare dintr-o perspectivă globală, având în vedere nu doar contextul local, ci și pe cel global al incidentului relevant. Anume în această etapă puteți determina câte organizații s-au confruntat cu un astfel de atac, pentru a înțelege dacă acesta a fost direcționat specific către dumneavoastră sau face parte dintr-o campanie globală, iar dumneavoastră ați fost doar „un collateral damage”.
Incidentele sunt confirmate sau detectate. Un incident confirmat implică o încredere de 99 până la 100%, deoarece metodele și instrumentele relevante au fost observate anterior în acțiune la o scară mai amplă (globală). Incidentele detectate sunt unice pentru dumneavoastră și fac parte dintr-o campanie direcționată. Rezultatele obținute anterior sunt transmise cu precizarea unui set cunoscut de acțiuni, ceea ce permite economisirea timpului și resurselor dumneavoastră în răspuns. Acestea sunt furnizate împreună cu instrumentele de investigare de care veți avea nevoie pentru a înțelege cine v-a atacat, precum și cât de direcționată este campania împotriva afacerii dumneavoastră digitale. Așa cum vă puteți imagina, numărul incidentelor confirmate depășește cu mult numărul celor detectate din simplul motiv că incidentele confirmate nu sunt asociate cu costuri mari pentru atacatori, în timp ce incidentele detectate implică costuri.
costisitor, deoarece trebuie să fie noi și personalizate. Prin crearea unei oportunități de identificare a incidentelor confirmate, economiile de joc s-au mutat în sfârșit în favoarea apărătorilor, oferindu-le un avantaj anumit.
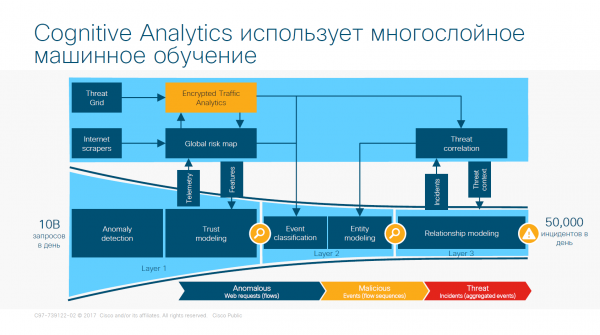
Învățarea profundă a sistemelor neuronale bazată pe ETA
Harta globală a riscurilor
Harta globală a riscurilor este creată în urma analizei aplicate de algoritmii de învățare automată la unele dintre cele mai mari seturi de date din industrie. Aceasta oferă date statistice extinse despre comportamentul serverelor online, chiar și atunci când acestea sunt necunoscute. Aceste servere sunt legate de atacuri și pot fi implicate sau folosite în cadrul unui atac în viitor. Nu este un „lista neagră”, ci o imagine complexă a serverului în cauză din perspectiva securității. Astfel, informațiile despre activitatea serverelor indicate, pregătite în context, permit detectoarelor și clasificatoarelor de învățare automată Stealthwatch să prezică cu precizie nivelul de risc asociat comunicărilor cu aceste servere.
Puteți vizualiza hărțile disponibile .
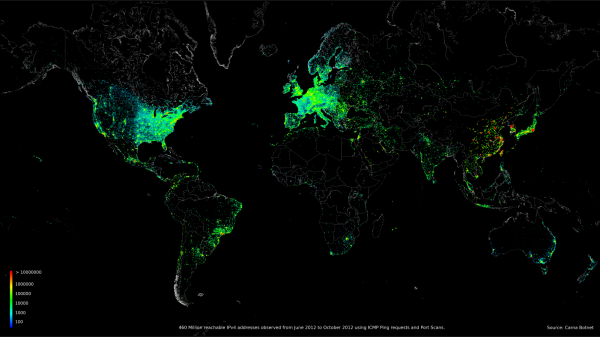
Harta lumii, arătând 460 de milioane adreselor IP
Acum rețeaua învață și își asumă protecția rețelei dumneavoastră.
În sfârșit, s-a găsit panaceul?
Din păcate, nu. Din experiența de lucru cu sistemul, pot spune că există 2 probleme globale.
Problema 1. Prețul. Întreaga rețea este desfășurată pe sistemul Cisco. Este atât bine, cât și rău. Partea bună este că nu trebuie să te complice cu tot felul de dispozitive, cum ar fi D-Link, MikroTik etc. Minusul – costul uriaș al sistemului. Având în vedere starea economică a afacerilor din Rusia, în acest moment, numai un proprietar înstărit al unei mari firme sau bănci își poate permite această minune.
Problema 2. Învățarea. Nu am menționat în articol perioada de învățare a rețelei neuronale, dar nu din cauza că nu există, ci pentru că aceasta învață în permanență și nu putem prezice când va învăța efectiv. Bineînțeles, există instrumente de statistică matematică (de exemplu, aceeași formulare a criteriului de convergență Pearson), dar acestea sunt doar măsuri temporare. Obținem o probabilitate de filtrare a traficului, și aceasta doar cu condiția ca atacul să fi fost deja învățat și cunoscut.
În ciuda acestor 2 probleme, am realizat un salt semnificativ în dezvoltarea securității informației în general și a protecției rețelei în special. Acest fapt poate fi un stimulent pentru studiul tehnologiilor de rețea și al rețelelor neuronale, care reprezintă acum o direcție foarte promițătoare.
Sursa: habr.com
