

În timp ce marile companii Enterprise își construiesc fortificații pentru a se apăra împotriva amenințărilor interne și a hackerilor, companiile mai mici continuă să se confrunte cu problema phishing-ului și a spam-ului. Dacă Marty McFly ar fi știut că în 2015 (și cu atât mai mult în 2020) oamenii nu vor inventa hoverboard-uri și nici nu vor reuși să scape complet de mesajele nedorite, probabil că ar fi pierdut credința în umanitate. Mai mult, spam-ul de astăzi nu este doar deranjant, ci este adesea și dăunător. Aproape 70% dintre cazuri, în cadrul unei metode de atac, infractorii cibernetici pătrund în infrastructură prin malware atașat documentelor sau prin linkuri de phishing în e-mailuri.
În ultima vreme, se observă o tendință crescândă de utilizare a ingineriei sociale ca metodă de accesare a infrastructurii organizației. Comparând statisticile din 2017 și 2018, observăm o creștere de aproape 50% a cazurilor în care malware-ul a fost livrat pe computerele angajaților prin atașamente sau linkuri de phishing din corpul e-mailului.
În general, întreaga gamă de amenințări care pot fi realizate prin e-mail poate fi împărțită în mai multe categorii:
- spam-ul recepționat
- includerea computerelor organizației într-o rețea bot care trimite spam ieșit
- atașamente dăunătoare și viruși în corpul e-mailului (companiile mici suferă adesea din cauza atacurilor în masă de tip Petya).
Pentru a te proteja împotriva tuturor tipurilor de atacuri, poți fie să implementezi mai multe soluții de securitate informatică, fie să optezi pentru un model de servicii. Noi am discutat deja despre Platforma Unificată de Servicii de Securitate Cibernetică – nucleul ecosistemului de servicii gestionate de securitate cibernetică Solar MSS. Aceasta include, printre altele, tehnologia virtualizată Secure Email Gateway (SEG). De obicei, micile companii achiziționează abonamentul pentru acest serviciu, având toate funcțiile IT și de securitate informatică gestionate de o singură persoană – administratorul sistemului. Spam-ul este o problemă care este întotdeauna vizibilă pentru utilizatori și conducere, și nu o poți ignora. Cu toate acestea, în timp, chiar și conducerea devine conștientă că nu este suficient să o „arunce” la administratorul de sistem – ia prea mult timp.
2 ore pentru a analiza e-mailurile — este destul de mult
O asemenea situație a fost întâmpinată de unul dintre retailerii noștri. Sistemele de contabilizare a timpului de lucru arătau că zilnic angajații săi își petreceau aproximativ 25% din timp (2 ore!) pentru a verifica cutia poștală.
Conectând serverul de mail al clientului, am configurat instanța SEG ca un gateway bidirecțional pentru mailul atât de intrare, cât și de ieșire. Am activat filtrarea conform politicilor stabilite anterior. Lista neagră a fost creată pe baza analizei datelor furnizate de client și a propriilor noastre liste de adrese potențial periculoase, obținute de experții Solar JSOC în cadrul altor servicii — de exemplu, monitorizarea incidentelor de securitate. După aceasta, toate emailurile erau livrate destinatariului numai după curățare, iar diversele spamuri cu „ofertă grandioasă” au încetat să mai inunde serverele de mail ale clientului, eliberând spațiu pentru alte nevoi.
Dar au existat situații când un email legitim a fost greșit clasificat ca spam, de exemplu, un mesaj primit de la un expeditor nesigur. În acest caz, am oferit clientului puterea de decizie. Opțiunile nu sunt multe: fie ștergerea imediată, fie trimiterea la carantină. Am ales a doua soluție, în care astfel de emailuri nedorite sunt păstrate pe SEG. Am oferit administratorului acces la consola web, unde putea oricând să găsească un email important, de exemplu, de la un partener, și să-l trimită utilizatorului.
Scăpăm de paraziți
Serviciul de protecție a emailului include rapoarte analitice, al căror scop este monitorizarea securității infrastructurii și eficiența setărilor aplicate. În plus, aceste rapoarte permit prognozarea tendințelor. De exemplu, găsim în raport secțiunea corespunzătoare „Spam din partea Destinatarului” sau „Spam din partea Expeditorului” și vedem pe cine primește cel mai mare număr de mesaje blocate.
Exact în timpul analizei unui astfel de raport ni s-a părut suspecta creșterea bruscă a numărului total de emailuri la unul dintre clienți. Infrastructura acestuia este mică, numărul de emailuri nu este ridicat. Și brusc, după orele de lucru, numărul de spamuri blocate a crescut aproape dublu. Am decis să ne uităm mai atent.
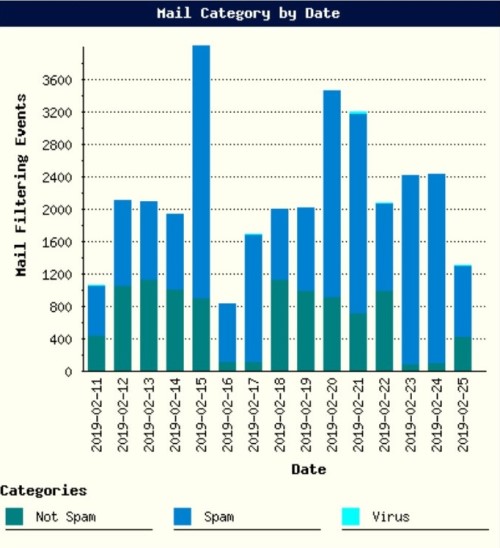
Observăm că a crescut numărul de e-mailuri trimise, iar în câmpul „Expeditor” apar adrese din domeniul care este conectat la serviciul de protecție a e-mailului. Dar există o mică problemă: printre adresele care par a fi reale, poate chiar existente, se strecoară unele care sunt evident ciudate. Am verificat IP-urile de la care au fost trimise e-mailurile și, așa cum ne-am așteptat, s-a dovedit că ele nu aparțin domeniului protejat. Evident, atacatorul trimitea spam în numele clientului.
În acest caz, am elaborat pentru client recomandări pentru configurarea corectă a înregistrărilor DNS, în special SPF. Specialistul nostru a recomandat să se creeze o înregistrare TXT, care să conțină regula „v=spf1 mx ip:1.2.3.4/23 -all”, care conține o listă exhaustivă de adrese autorizate să trimită e-mailuri în numele domeniului protejat.
De fapt, de ce este important acest lucru: spamul din partea unei companii mici necunoscute este neplăcut, dar nu este critic. Situația este complet diferită, de exemplu, în sectorul bancar. Conform observațiilor noastre, nivelul de încredere al victimei în e-mailurile de phishing crește de mai multe ori dacă sunt trimise aparent din domeniul altei bănci sau al unui partener cunoscut victimei. Și aceasta nu se aplică doar angajaților din domeniul bancar; întâlnim aceeași tendință și în alte sectoare, cum ar fi energia.
Eliminăm virușii
Dar spoofingul nu este o problemă atât de frecventă ca, de exemplu, infecțiile virale. Și cum se luptă cel mai des cu epidemii virale? Instalează un antivirus și speră că „inamicul nu va trece”. Dar dacă totul ar fi atât de simplu, având în vedere costul suficient de scăzut al antivirusurilor, toată lumea ar fi uitat deja de problema malware-ului. Însă noi primim constant cereri de genul „ajutați-ne să recuperăm fișierele, ne-au criptat totul, munca este oprită, datele sunt pierdute”. Nu ne oprim din a repeta clienților că un antivirus nu este o panacee. Pe lângă faptul că bazele de date antivirus pot să nu se actualizeze suficient de repede, întâlnim adesea malware capabil să ocolească nu doar antivirusurile, ci și sandboxurile.
Din păcate, puțini angajați obișnuiți ai organizațiilor sunt conștienți de e-mailurile de phishing și cele malițioase și sunt capabili să le distingă de corespondența obișnuită. În medie, fiecare al șaptelea utilizator care nu beneficiază de formare constantă în domeniul conștientizării cedează la inginerie socială: deschide un fișier infectat sau trimite datele sale infractorilor.
Deși vectorul social al atacurilor a crescut constant în general, anul trecut această tendință a devenit deosebit de vizibilă. E-mailurile de phishing au început să semene din ce în ce mai mult cu buletinele de știri despre promoții, evenimente viitoare etc. Aici putem aminti atacul Silence asupra sectorului financiar - angajații băncilor primeau un e-mail care părea să conțină un cod promoțional pentru a participa la conferința de sector iFin, iar procentul celor care au căzut în capcană a fost foarte ridicat, deși, să ne amintim, vorbim despre sectorul bancar - cel mai avansat în ceea ce privește securitatea informațională.
În ajunul Anului Nou trecut, am observat, de asemenea, câteva situații destul de amuzante, când angajații companiilor industriale au primit e-mailuri de phishing de foarte bună calitate, cu „lista” acțiunilor de Anul Nou din cele mai populare magazine online și cu coduri promoționale pentru reduceri. Angajații nu doar că au încercat să acceseze linkul, dar au și trimis e-mailul colegilor din organizații conexe. Deoarece resursa la care ducea linkul din e-mailul de phishing a fost blocată, angajații au început să facă cereri masive către departamentul IT pentru a obține acces la aceasta. În general, succesul trimiterii trebuie să fi depășit toate așteptările infractorilor.
Recent, o companie ne-a solicitat ajutorul, fiind „criptată”. Totul a început atunci când angajații contabilității au primit un e-mail care părea să provină de la Banca Centrală a Federației Ruse. Un contabil a făcut clic pe linkul din e-mail - și și-a descărcat pe calculator minerul WannaMine, care, la fel ca binecunoscutul WannaCry, exploata vulnerabilitatea EternalBlue. Ceea ce este cel mai interesant este că majoritatea antiviruselor pot detecta semnăturile sale încă din începutul anului 2018. Dar, fie că antivirusul era oprit, fie că bazele de date nu au fost actualizate, fie că nu exista deloc, - în orice caz, minerul era deja pe computer, și nimic nu i-a împiedicat să se răspândească mai departe în rețea, încărcând CPU servere și ARM la 100%.
Acest client, după ce a primit raportul grupului nostru de analiză de forenzică, a văzut că virusul a pătruns inițial prin e-mail și a lansat un proiect pilot pentru conectarea unui serviciu de protecție a e-mailului. Primul lucru pe care l-am configurat a fost antivirusul de e-mail. Scanarea constantă pentru malware se efectuează continuu, iar actualizările semnăturilor se realizau inițial la fiecare oră, iar apoi clientul a trecut la un program de două ori pe zi.
O protecție eficientă împotriva infectărilor virale trebuie să fie stratificată. Vorbind despre transmiterea virusurilor prin e-mail, este necesar să filtrăm astfel de mesaje la intrare, să instruim utilizatorii să recunoască ingineria socială și să ne bazăm ulterior pe antivirusi și sandbox-uri.
Întotdeauna la datorie
Desigur, nu susținem că soluțiile din categoria Secure Email Gateway sunt o panacee. Atacurile țintite, inclusiv phishingul țintit, sunt extrem de greu de prevenit, deoarece fiecare astfel de atac este „personalizat” pentru un anumit destinatari (organizație sau persoană). Dar pentru o companie care încearcă să asigure un nivel de bază de securitate, aceasta este o aport semnificativ, mai ales cu experiența și expertiza corect aplicate la sarcină.
Cel mai adesea, în cazul phishingului țintit, mesajele nu includ atașamente malware, altfel sistemul de anti-spam ar bloca imediat astfel de mesaje înainte de a ajunge la destinatar. În schimb, sunt incluse în textul mesajului linkuri către un site web pregătit în prealabil, iar apoi totul depinde de asta. Utilizatorul accesează linkul și, după câteva redirecționări, în câteva secunde ajunge la ultimul din întreaga serie, deschiderea căruia va descărca malware pe computer.
Chiar mai sofisticat: în momentul primirii mesajului, linkul poate fi inofensiv și abia după un timp, când a fost deja scanat și aprobat, va începe să redirecționeze către un malware. Din păcate, specialiștii Solar JSOC, chiar având în vedere competențele lor, nu vor putea configura gateway-ul de e-mail astfel încât să „vadă” malware-ul pe întreaga cale (deși ca protecție se pot utiliza înlocuirea automată a tuturor linkurilor din mesaje pe SEG, pentru ca acesta să scaneze linkul nu doar în momentul livrării mesajului, ci la fiecare acces).
Între timp, chiar și cu redirecționarea tipică, ajută la gestionarea agregarea mai multor tipuri de expertize, inclusiv datele obținute de JSOC CERT și OSINT. Aceasta permite formarea unor liste negre extinse, pe baza cărora chiar și un e-mail cu redirecționare multiplă va fi blocat.
Utilizarea SEG este doar o cărămidă mică în zidul pe care orice organizație dorește să-l construiască pentru a-și proteja activele. Dar acest element trebuie să fie integrat corect în imaginea de ansamblu, deoarece chiar și SEG, atunci când este configurat corect, poate deveni un instrument complet de protecție.
Ksenia Sadunina, consultant în departamentul de pre-vânzări pentru produsele și serviciile Solar JSOC
Sursa: habr.com
