

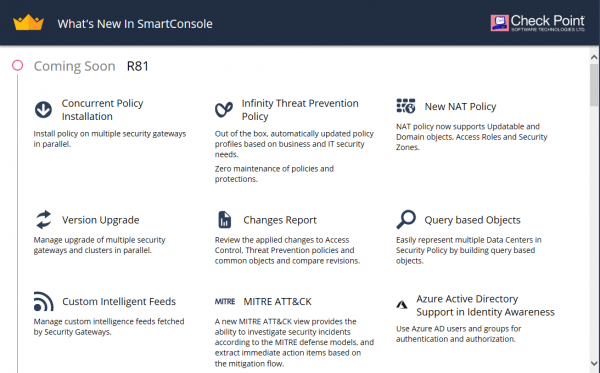
Noua versiune Gaia R81 a fost publicată pentru acces anticipat (EA). Anterior, era posibil să ne familiarizăm cu din notele de lansare. Acum avem ocazia să le vedem în viața reală. Pentru aceasta, a fost configurată o schemă standard cu un server dedicat de management și un gateway. Bineînțeles, nu am reușit să efectuăm teste complete, dar suntem pregătiți să împărtășim ceea ce ne-a sărit imediat în ochi la prima întâlnire cu noul sistem. Aici sunt principalele puncte pe care le-am observat la prima interacțiune cu sistemul (multe imagini).
Gestionare
La inițializarea gateway-ului, aveți oportunitatea de a vă conecta imediat la serverul de management în cloud — Smart 1 Cloud (cunoscut sub numele de MaaS):
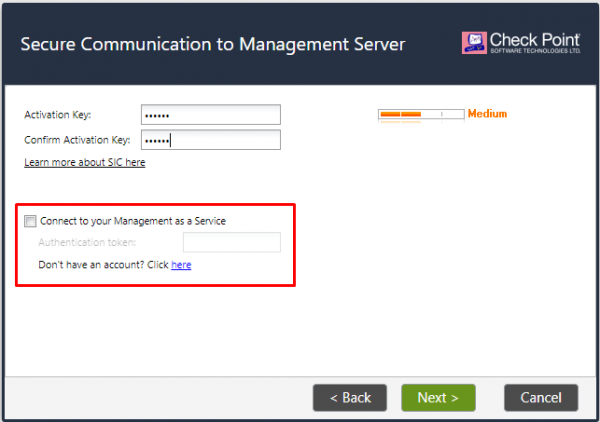
Aceasta este o oportunitate relativ nouă (existentă și în ultimele versiuni 80.40) și vă vom povesti despre acest serviciu într-un . Principalul avantaj (din punctul nostru de vedere) este așteptata posibilitate de a gestiona prin browser 🙂
VxLAN și GRE
Primul lucru pe care l-am verificat a fost suportul pentru VxLAN și GRE. Notițele de lansare nu ne-au înșelat, totul este la locul lui:
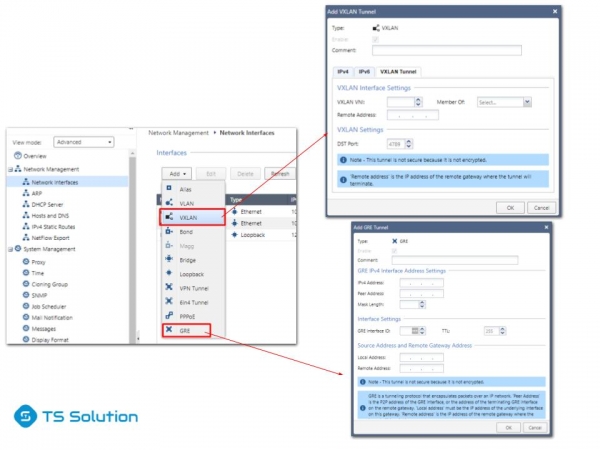
Se poate discuta despre necesitatea acestor funcții pe NGFW, dar e mai bine când utilizatorul are această opțiune.
Infinity Threat Prevention
Probabil că acesta este primul lucru care sare în ochi când începi să modifici politica de securitate. A fost adăugat un nou mod de activare a blade-urilor Threat Prevention — Infinity. Adică nu trebuie să alegi ce blade-uri să activezi, Check Point a decis pentru noi (nu știu cât de bine este asta):
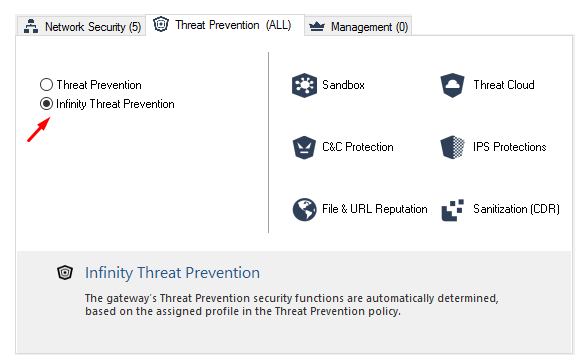
În același timp, aveți, desigur, posibilitatea de a ajusta blade-urile după cum doriți.
Infinity Threat Prevention Policy
Deoarece am menționat Threat Prevention, să ne uităm rapid și la politica acesteia. Probabil, aceasta este una dintre cele mai semnificative schimbări:
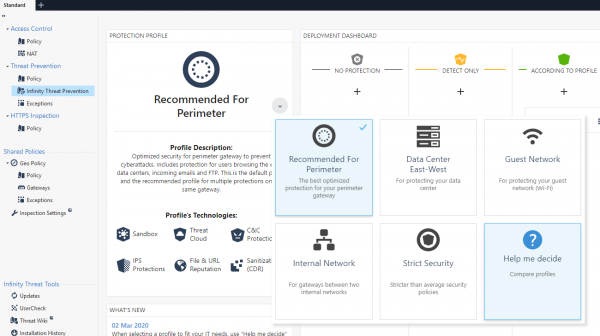
După cum se poate observa, au apărut mult mai multe politici presetate. Puteți examina detaliat în ce constă diferența dintre ele apăsând pe Help me decide:
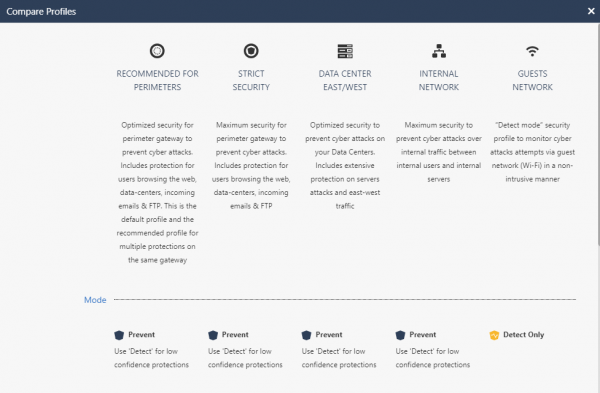
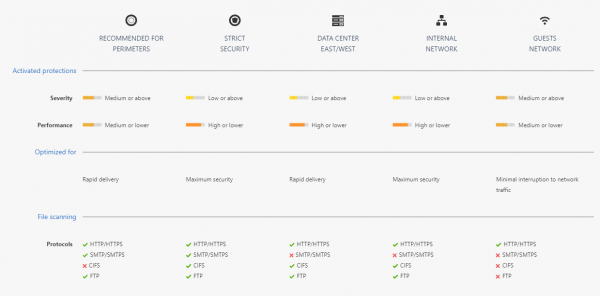
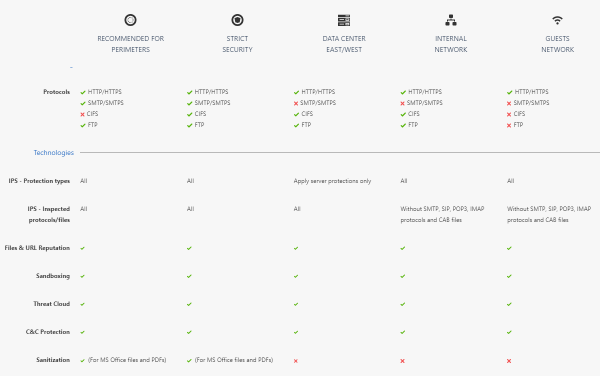
Aceasta este o politică dinamică și se actualizează fără intervenția dumneavoastră.
Change Report
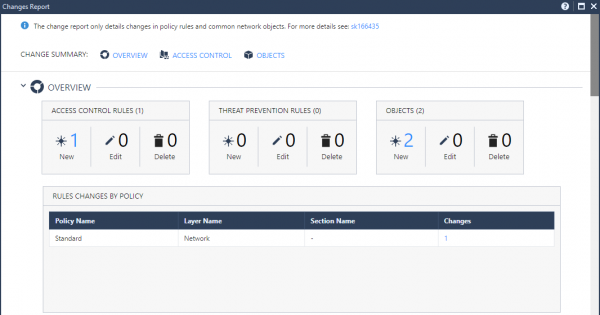
În sfârșit, se poate vizualiza într-o formă convenabilă ce anume a fost modificat în timpul ajustării configurației:
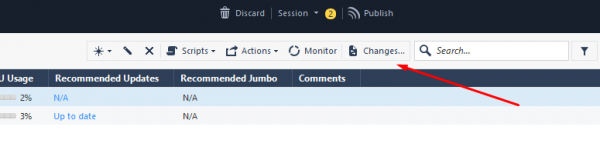
Există un raport general:
Și există secțiuni complet specifice:
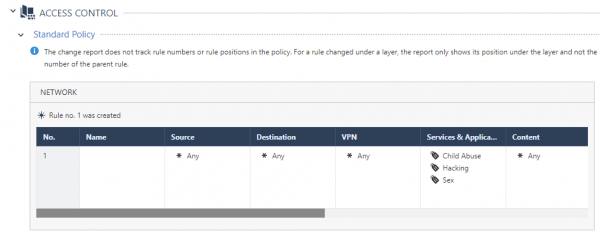
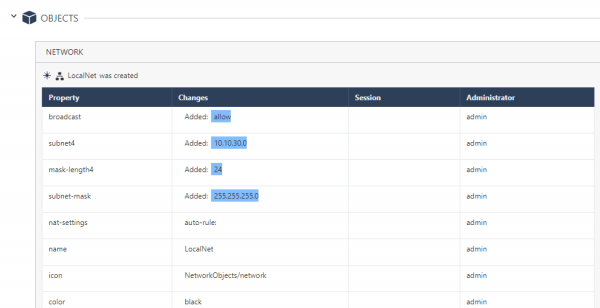
Este foarte util să urmărești modificările.
Web Management pentru Endpoint
După cum știți, pe serverul de management se poate activa Endpoint Management și gestiona agenții SandBlast. În R81 a fost adăugată o funcționalitate interesantă - gestionarea prin browser. Aceasta se activează într-un mod destul de interesant. Trebuie să accesați CLI în modul expert și să introduceți comanda “web_mgmt_start”, apoi să mergeți la adresa - https://:4434/sba/. Și veți avea consola web în fața dvs.:
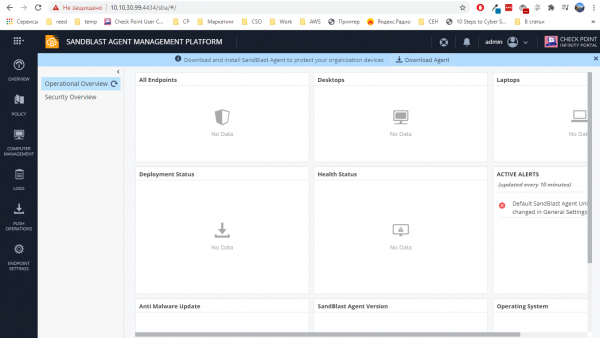
Am discutat parțial despre această platformă în cadrul articolelor "" scris de Alexei Malko. De fapt, acolo consola era disponibilă doar în cloud, dar acum este funcțională și pe servere locale de management.
Smart Update
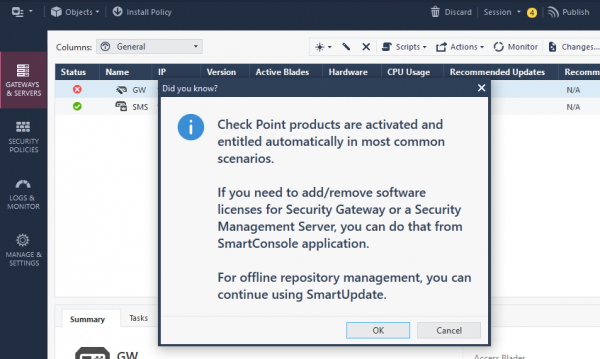
Când încercați să adăugați licențe prin vechiul Smart Update, consola vă va avertiza că acum se poate face fără a părăsi deja familiarul Smart Console:
NAT
Funcționalitate foarte așteptată de noi. Acum, în regulile NAT se pot folosi Access Roles, Security Zones sau Updatable Objects. Există cazuri în care acest lucru este foarte util și necesar.
Concluzie
Cam atât deocamdată. Există multe alte noutăți care necesită testare (IoT, Azure AD, Upgrade, Logs API etc.). Așa cum am menționat anterior, în perioada următoare vom publica un rezumat al noii sisteme de management în cloud - . Urmăriți actualizările pe canalele noastre (, , , )!
De asemenea, nu uitați de selecția noastră amplă .
Sursa: habr.com
