

Infrastructura unui oraș modern se bazează pe dispozitivele internetului lucrurilor: de la camere video pe drumuri la centrale hidroelectrice mari și spitale. Hackerii pot transforma orice dispozitiv conectat într-un bot și să-l folosească în continuare pentru a efectua atacuri DDoS.
Motivele pot varia: hackerii, de exemplu, pot fi plătiți de guvern sau corporații, iar uneori sunt pur și simplu infractori care doresc să se distreze și să câștige bani.
În Rusia, militarii ne sperie din ce în ce mai mult cu posibile atacuri cibernetice asupra "obiectelor de infrastructură critică" (tocmai pentru a ne proteja de asta, cel puțin formal, s-a adoptat legea internetului suveran).
Totuși, aceasta nu este doar o poveste alarmantă. Conform datelor de la "Kaspersky", în prima jumătate a anului 2019, hackerii au atacat dispozitivele internetului lucrurilor de peste 100 de milioane de ori — cel mai frecvent prin intermediul botneturilor Mirai și Nyadrop. Așa că, Rusia se află pe locul patru în ceea ce privește numărul acestor atacuri (în ciuda imaginii sumbre a "hackerilor ruși" creată de presa din vest); în primele trei se află China, Brazilia și chiar Egiptul. SUA sunt pe locul cinci.
Este posibil să respingem cu succes astfel de atacuri? Să examinăm mai întâi câteva cazuri cunoscute de atacuri pentru a găsi răspunsul la întrebarea cum putem să ne protejăm dispozitivele, măcar la un nivel de bază.
Barajul Bowman Avenue
Barajul Bowman Avenue se află în orașul Rye Brook (New York), cu o populație de sub 10.000 de persoane — are o înălțime de doar șase metri și o lățime de maximum cinci. În 2013, agențiile de securitate din SUA au detectat software malițios în sistemul informațional al barajului. Atunci hackerii nu au folosit datele furate pentru a perturba funcționarea obiectivului (cel mai probabil pentru că barajul a fost deconectat de la internet pentru a efectua lucrări de întreținere).
Barajul Bowman Avenue este necesar pentru a preveni inundațiile în zonele din apropierea pârâului în timpul revărsărilor. Așadar, nu ar fi putut exista consecințe devastatoare în urma deteriorării barajului — în cel mai rău caz, subsolurile câtorva clădiri de-a lungul pârâului ar fi fost inundate, dar acest lucru nu ar putea fi considerat o inundație.
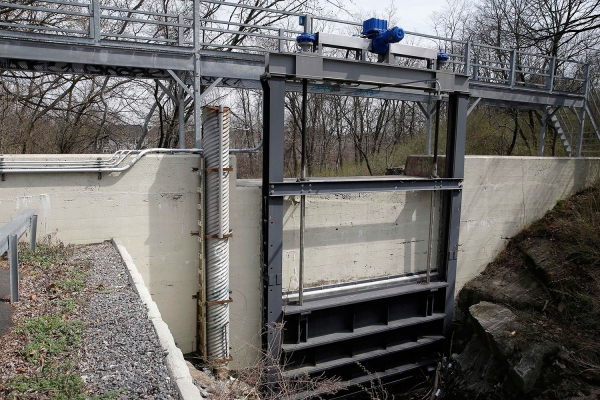
Primarul orașului, Paul Rosenberg, a sugerat atunci că hackerii ar fi putut confunda construcția cu o altă baraj mare cu același nume, din Oregon. Acesta este folosit pentru irigarea numeroaselor ferme, iar acolo defecțiunile ar fi cauzat daune serioase localnicilor.
Este foarte posibil ca hackerii să fi exersat pe barajul mic înainte de a lansa un atac serios asupra unei mari centrale hidrolectrice sau asupra oricărui alt element al sistemului energetic din SUA.
Atacul asupra barajului Bowman Avenue a fost recunoscut ca parte a unei serii de atacuri cibernetice asupra sistemelor bancare, care au fost efectuate cu succes de șapte hackeri iranieni pe parcursul anului (atacuri DDoS). În acest timp, au fost afectate 46 dintre cele mai mari instituții financiare din țară, conturile bancare ale sute de mii de clienți fiind blocate.
Mai târziu, acuzațiile privind seria de atacuri cibernetice asupra băncilor și asupra barajului Bowman Avenue au fost aduse împotriva iranianului Hamid Firouzi. S-a descoperit că acesta a folosit metoda numită „Google-dorking” pentru a identifica „găuri” în funcționarea barajului (ulterior, presa locală a adus un val de acuzații împotriva corporației Google). Hamid Firouzi nu se afla pe teritoriul Statelor Unite. Deoarece nu există proceduri de extrădare din Iran în SUA, hackerii nu au primit pedepse reale.
2. Metroul gratuit din San Francisco
Pe 25 noiembrie 2016, în toate terminalele electronice de vânzare a biletelor pentru transportul public din San Francisco a apărut mesajul: „Ați fost hack-uiți, toate datele sunt criptate”. Atacului i-au căzut victime și toate calculatoarele cu Windows, care aparțineau Agenției de Transport Urban. Software-ul malițios HDDCryptor (un criptator care atacă sectorul de boot principal al calculatorelor Windows) a ajuns la controler. domeniu organizației.
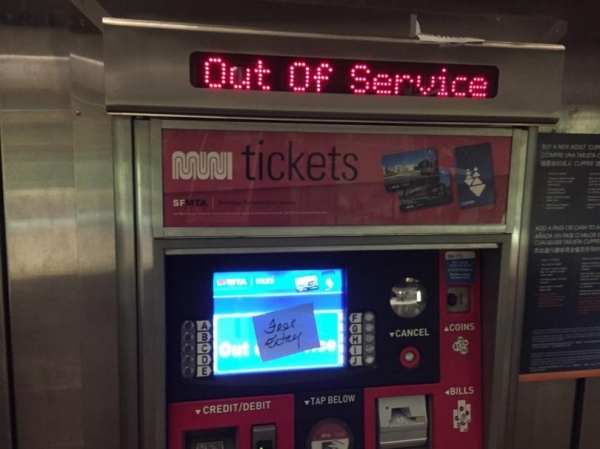
HDDCryptor criptează unitățile locale de stocare și fișierele de rețea folosind chei generate aleatoriu și apoi rescrie MBR-ul unităților de stocare pentru a preveni încărcarea corectă a sistemelor. Echipamentul este, de obicei, infectat din cauza acțiunilor angajaților care deschid accidental un fișier capcană dintr-un e-mail, iar apoi virusul se răspândește prin rețea.
Atacatorii au sugerat autorităților locale să ia legătura cu ei prin email la cryptom27@yandex.com (da, Yandex). Pentru a obține cheia necesară decriptării tuturor datelor, au cerut 100 de bitcoin (aproximativ 73.000 de dolari la acea vreme). Hackerii au oferit, de asemenea, decriptarea unei mașini pentru un bitcoin, pentru a demonstra că recuperarea este posibilă. Însă, guvernul a reușit să facă față virusului pe cont propriu, deși a durat mai mult de o zi. În perioada de recuperare a întregului sistem, transportul cu metroul a fost gratuit.
„Am deschis porțile ca măsură de precauție pentru a minimiza impactul acestei atac asupra pasagerilor”, a explicat purtătorul de cuvânt al municipalității, Paul Rose.
Infractorii au afirmat, de asemenea, că au obținut acces la 30 GB de documente interne ale Agenției de Transport Urban din San Francisco și au promis că le vor publica pe internet, dacă răscumpărarea nu va fi plătită în termen de 24 de ore.
Apropo, cu un an mai devreme, același stat a fost atacat de Centrul Medical Prezbiterian din Hollywood. Atunci, hackerii au fost plătiți cu 17.000 de dolari pentru a restabili accesul la sistemul informatic al spitalului.
3. Sistemul de alertă de urgență din Dallas
În aprilie 2017, la Dallas, la ora 23:40, au fost activate 156 de sirene de urgență pentru a avertiza populația cu privire la situații de urgență. Acestea au fost dezactivate abia după două ore. În acest interval, serviciul 911 a primit mii de apeluri de panică de la localnici (cu câteva zile înainte de incident, trei tornade slabe au trecut prin zona Dallas, distrugând câteva case).
Sistemul de alertă de urgență a fost instalat în Dallas în 2007, sirenele fiind furnizate de compania Federal Signal. Autoritățile nu au detaliat cum funcționează sistemele, dar au menționat că utilizează „semnale tonale”. Aceste semnale sunt de obicei transmise prin serviciul meteorologic prin Dual-Tone Multi-Frequency (DTMF) sau Audio Frequency Shift Keying (AFSK). Acestea sunt comenzi criptate care au fost transmise pe frecvența de 700 MHz.
Autoritățile orașului au sugerat că infractorii au înregistrat semnalele audio care au fost transmise în timpul testării sistemului de alertă și apoi le-au reprodus (o atac clasic de reproducere). Pentru a realiza acest lucru, hackerii au fost suficient să achiziționeze echipamente de testare pentru lucrul cu frecvențele radio, care pot fi procurate fără probleme din magazinele specializate.
Experții de la compania de cercetare Bastille au subliniat că realizarea unei astfel de atacuri presupune că infractorii au studiat bine funcționarea sistemului de alertă de urgență al orașului, frecvențele și codurile.
Primarul din Dallas a făcut a doua zi o declarație în care a afirmat că hackerii vor fi găsiți și pedepsiți, iar toate sistemele de alertă din Texas vor fi modernizate. Cu toate acestea, vinovații nu au fost niciodată găsiți.
***
Conceptul de orașe inteligente vine cu riscuri semnificative. Dacă sistemul de management al metropolei este hack-uit, infractorii vor obține acces de la distanță pentru a controla situațiile de trafic și obiectele strategice importante din oraș.Riscurile sunt, de asemenea, legate de furtul bazelor de date, care includ nu doar informații despre întreaga infrastructură a orașului, ci și date personale ale locuitorilor. Nu trebuie uitat nici consumul excesiv de energie electrică și suprasarcina rețelelor – toate tehnologiile sunt legate de canale și noduri de comunicație, inclusiv de energia electrică consumată.
Nivelul de îngrijorare al proprietarilor de dispozitive IoT tinde spre zero.
În 2017, compania Trustlook a realizat un studiu privind nivelul de conștientizare al proprietarilor de dispozitive IoT cu privire la securitatea acestora. S-a constatat că 35% dintre respondenți nu își schimbă parola implicită (de fabricație) înainte de a începe să folosească dispozitivul. Mai mult de jumătate dintre utilizatori nu instalează softwareuri externe pentru protecția împotriva atacurilor informatice. 80% dintre proprietarii de dispozitive IoT nu au auzit niciodată de existența botnet-ului Mirai.
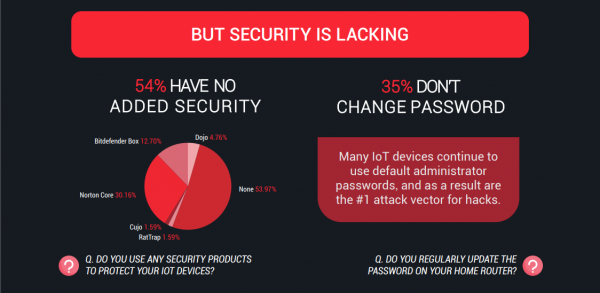
Pe măsură ce internetul lucrurilor se dezvoltă, numărul atacurilor cibernetice va crește doar. Și, în timp ce companiile achiziționează dispozitive „inteligente”, uitând de regulile de bază ale securității, infractorii cibernetici obțin din ce în ce mai multe oportunități de a profita de utilizatorii neglijenți. De exemplu, aceștia folosesc rețele de dispozitive infectate pentru a efectua atacuri DDoS sau ca proxy.server pentru alte acțiuni dăunătoare. Și majoritatea acestor incidente neplăcute pot fi prevenite dacă urmezi reguli simple:
- Schimbă parola de fabricație înainte de a începe să folosești dispozitivul
- Instalează un software de securitate pe internet de încredere pe computerele, tabletele și smartphone-urile tale.
- Efectuează o cercetare înainte de a achiziționa. Dispozitivele devin inteligente pentru că colectează multe date personale. Trebuie să știi ce tip de informații vor fi colectate, cum vor fi stocate și protejate, și dacă sunt transmise unor terțe părți.
- Verifică regulat actualizările de firmware pe site-ul producătorului dispozitivului
- Nu uita să efectuezi un audit al jurnalului de evenimente (în special, analiza tuturor utilizărilor porturilor USB)
Sursa: habr.com
