

Bun venit la a doua publicație din seria de articole dedicate Cisco ISE. În prima au fost discutate avantajele și diferențele soluțiilor de Control al Accesului la Rețea (NAC) față de standardele AAA, unicitatea Cisco ISE, arhitectura și procesul de instalare al produsului.
În acest articol, ne vom aprofunda în crearea conturilor de utilizator, adăugarea serverelor LDAP și integrarea cu Microsoft Active Directory, precum și în nuanțele utilizării PassiveID. Înainte de a citi, vă recomand cu insistență să consultați .
1. Puțină terminologie
Identitatea utilizatorului — contul utilizatorului care conține informații despre utilizator și formează acreditivele sale pentru accesul la rețea. Următoarele informații sunt de obicei specificate în Identitatea utilizatorului: numele utilizatorului, adresa de e-mail, parola, descrierea contului, grupul utilizatorilor și rolul.
Grupurile de utilizatori — grupuri de utilizatori — reprezintă un ansamblu de utilizatori individuali care au un set comun de privilegii, ce le permit accesul la un anumit set de servicii și funcții Cisco ISE.
Grupurile de identitate ale utilizatorului — grupuri predefinite de utilizatori, care au deja informații și roluri definite. Următoarele Grupuri de identitate ale utilizatorului există în mod implicit, în care pot fi adăugați utilizatori și grupuri de utilizatori: Employee (angajat), SponsorAllAccount, SponsorGroupAccounts, SponsorOwnAccounts (conturi de sponsor pentru gestionarea portalului de oaspeți), Guest (oaspeți), ActivatedGuest (oaspeți activat).
Rolul utilizatorului — rolul utilizatorului este un set de permisiuni care definesc ce sarcini poate îndeplini utilizatorul și la ce servicii poate să aibă acces. De obicei, rolul utilizatorului este asociat cu grupul de utilizatori.
Mai mult decât atât, fiecare utilizator și grup de utilizatori are atribute suplimentare care permit identificarea și definirea mai specifică a acestui utilizator (grup de utilizatori). Mai multe informații în .
2. Crearea utilizatorilor locali
1) În Cisco ISE există posibilitatea de a crea utilizatori locali și de a-i utiliza în politica de acces sau chiar de a le oferi rol de administrare. Selectați Administration → Identity Management → Identities → Users → Add.
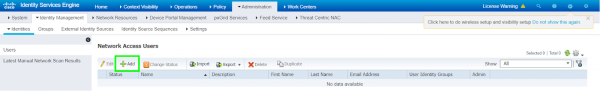 Figura 1. Adăugarea unui utilizator local în Cisco ISE
2) În fereastra care apare, creați un utilizator local, setați-i o parolă și alte parametri clare.
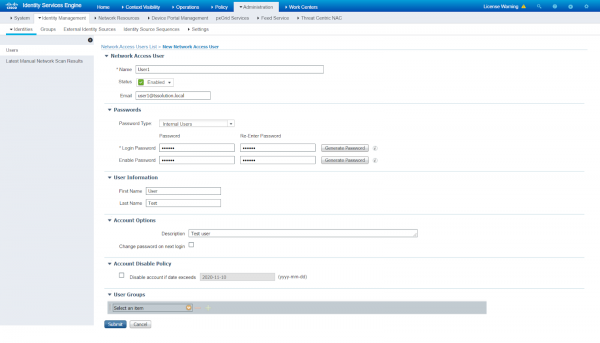 Figura 2. Crearea unui utilizator local în Cisco ISE
3) De asemenea, utilizatorii pot fi importați. În această tab. Administrare → Managementul Identității → Identități → Utilizatori selectați opțiunea Importați și încărcați un fișier csv sau txt cu utilizatori. Pentru a obține un șablon, selectați Generați un șablon, apoi completați-l cu informații despre utilizatori într-un format adecvat.
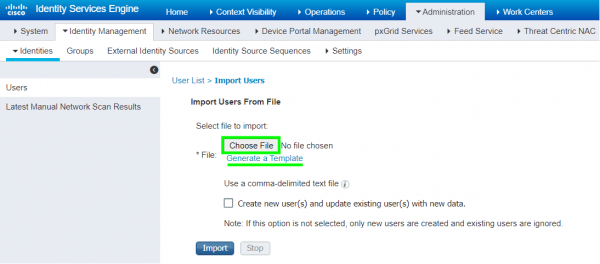 Figura 3. Importul utilizatorilor în Cisco ISE
3. Adăugarea serverelor LDAP
Reamintesc că LDAP este un protocol popular la nivel aplicație, care permite obținerea de informații, autentificarea, căutarea conturilor în directoarele serverelor LDAP, funcționează pe portul 389 sau 636 (SS). Exemple reprezentative de servere LDAP sunt Active Directory, Sun Directory, Novell eDirectory și OpenLDAP. Fiecare înregistrare din directorul LDAP este definită prin DN (Distinguished Name) și pentru a forma politica de acces este necesară obținerea (retrieval) înregistrărilor, grupurilor de utilizatori și atributelor.
În Cisco ISE se poate configura accesul la mai multe servere LDAP, realizând astfel redundanța. Dacă serverul LDAP primar nu este disponibil, ISE va încerca să se conecteze la serverul secundar și așa mai departe. În plus, dacă există 2 PAN-uri, pentru PAN-ul primar se poate face un LDAP prioritar, iar pentru PAN-ul secundar – alt LDAP.
ISE suportă 2 tipuri de căutare (lookup) atunci când lucrează cu serverele LDAP: Căutare Utilizator și Căutare MAC Address. Căutarea Utilizatorului permite căutarea unui utilizator în baza de date LDAP și obținerea următoarelor informații fără autentificare: utilizatori și atributele lor, grupuri de utilizatori. Căutarea după MAC Address permite, de asemenea, fără autentificare, să efectueze căutări după adresa MAC în directoarele LDAP și să obțină informații despre dispozitiv, grupuri de dispozitive pe baza adreselor MAC și alte atribute specifice.
Ca exemplu de integrare, vom adăuga Active Directory în Cisco ISE ca server LDAP.
1) Accesați tab-ul Administrare → Managementul Identității → Surse Externe de Identitate → LDAP → Adăugați.
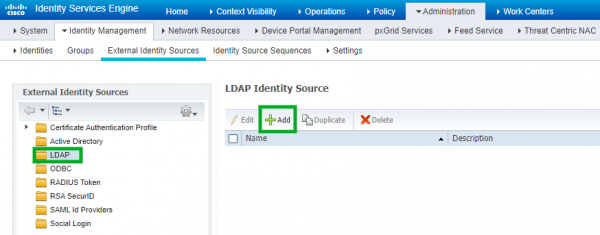 Figura 4. Adăugarea serverului LDAP
2) În panoul General indicati numele serverului LDAP și schema (în cazul nostru Active Directory).
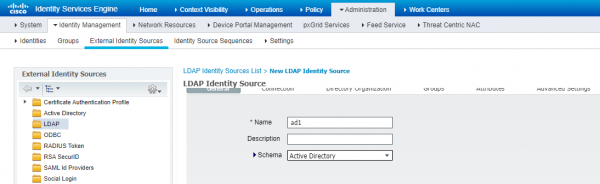 Figura 5. Adăugarea serverului LDAP cu schema Active Directory
3) Apoi, navigați la Connection tabul și indicați Hostname/IP address Server AD, port (389 — LDAP, 636 — SSL LDAP), domain administrator credentials (Admin DN — full DN), other parameters can be left as default.
Notă: use the domain admin credentials to avoid potential issues.
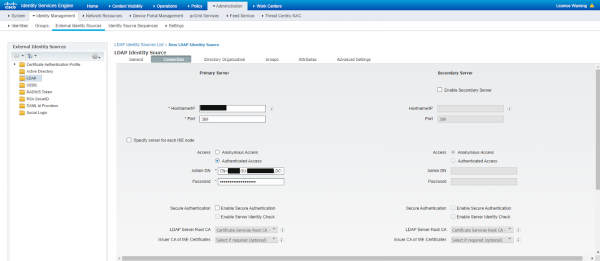 Figure 6. Input of LDAP server data
4) In the tab Directory Organization you should specify the directory scope through DN from where to pull users and user groups.
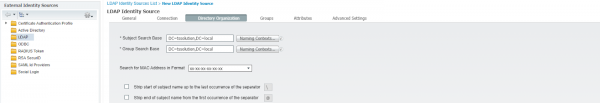 Figure 7. Definition of directories from where to pull user groups
5) Go to the window Groups → Add → Select Groups From Directory to select groups to pull from the LDAP server.
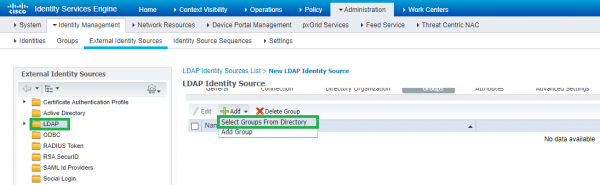 Figure 8. Adding groups from the LDAP server
6) In the pop-up window, click Retrieve Groups. If the groups have been retrieved, the preliminary steps have been completed successfully. Otherwise, try a different administrator and check the availability of ISE with the LDAP server via the LDAP protocol.
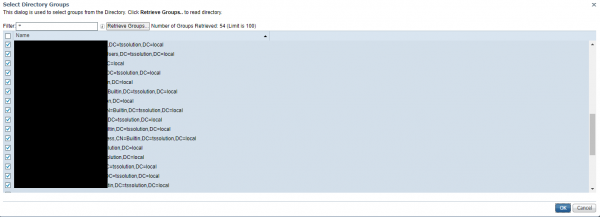 Figure 9. List of pulled user groups
7) In the tab Attributes you can optionally specify which attributes from the LDAP server should be pulled, and in the window Advanced Settings enable the option Enable Password Change, which will force users to change their password if it has expired or has been reset. In any case, click Submit to continue.
8) The LDAP server appeared in the corresponding tab and can be used for policy formation going forward.
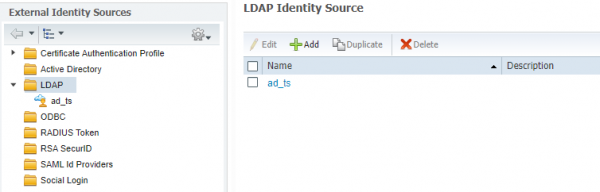 Figure 10. List of added LDAP servers
4. Integration with Active Directory
1) After adding the Microsoft Active Directory server as an LDAP server, we obtained users, user groups, but not logs. Next, I suggest setting up full AD integration with Cisco ISE. Go to the tab Administration → Identity Management → External Identity Sources → Active Directory → Add.
Notă: For successful integration with AD, ISE must be in the domain and have full connectivity with DNS, NTP, and AD servers; otherwise, nothing will work.
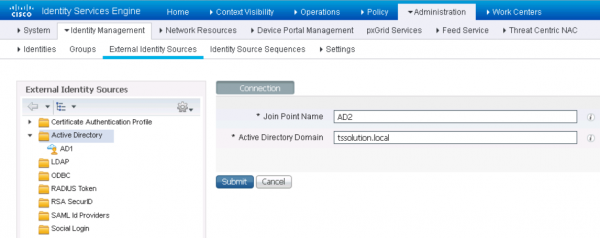 Figure 11. Adding Active Directory server
2) In the pop-up window, enter the domain administrator's data and check the box Store Credentials. Additionally, you can specify OU (Organizational Unit) if ISE is in a specific OU. Then you will need to select the Cisco ISE nodes that you want to connect to the domain.
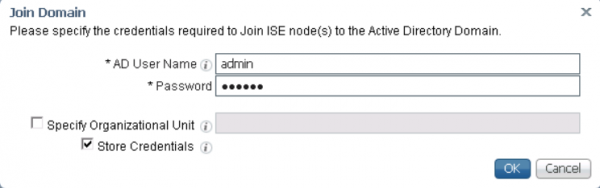 Figure 12. Entering credentials
3) Before adding domain controllers, ensure that the PSN in the tab Administration → System → Deployment has the option Passive Identity Service. PassiveID — opțiune care permite transmițerea utilizatorului în IP și invers. PassiveID obține informațiile din AD prin WMI, agenți speciali AD sau portul SPAN pe comutator (nu este cea mai bună opțiune).
Notă: pentru a verifica starea Passive ID, introduceți în consola ISE show application status ise | include PassiveID.
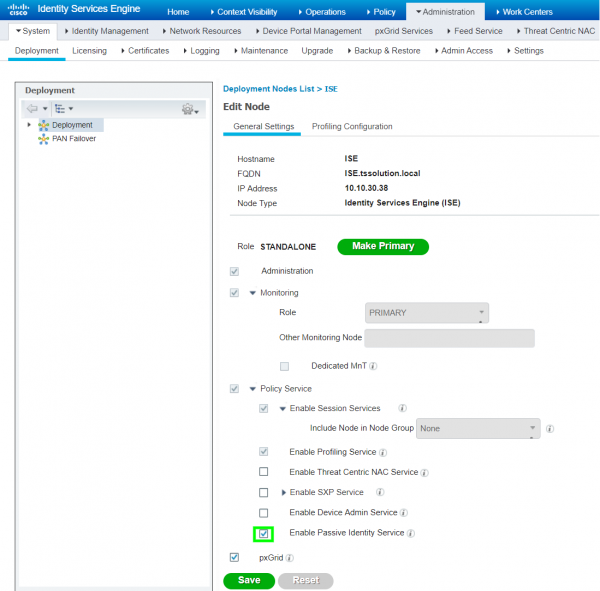 Figura 13. Activarea opțiunii PassiveID
4) Accesați tab-ul Administration → Identity Management → External Identity Sources → Active Directory → PassiveID și selectați opțiunea Add DCs. Apoi, selectați cu bifă controlerele de domeniu necesare și apăsați OK.
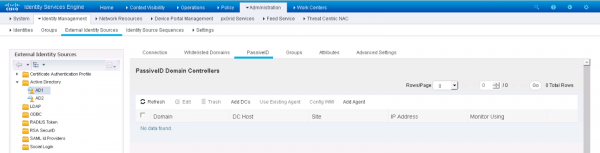 Figura 14. Adăugarea controlerelor de domeniu
5) Selectați DC-urile adăugate și apăsați butonul Edit. Indicați FQDN al DC-ului dumneavoastră, numele de utilizator și parola domeniului, precum și opțiunea de conectare WMI sau Agent. Selectați WMI și apăsați OK.
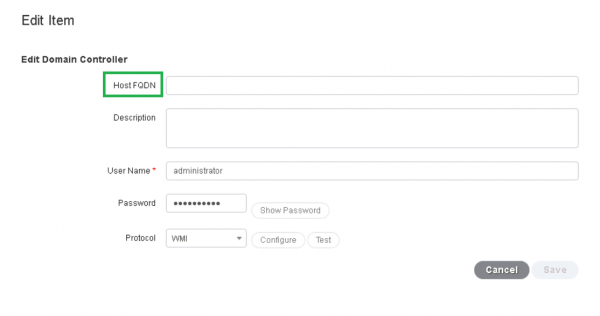 Figura 15. Introducerea datelor controlerului de domeniu
6) Dacă WMI nu este metoda preferată de conectare la Active Directory, puteți utiliza agenții ISE. Metoda bazată pe agenți constă în faptul că puteți instala pe servere agenți speciali care vor înregistra evenimentele de login. Există 2 opțiuni de instalare: automată și manuală. Pentru instalarea automată a agentului, în aceeași tab-ul PassiveID selectați opțiunea Add Agent → Deploy New Agent (DC-ul trebuie să aibă acces la Internet). Apoi, completați câmpurile obligatorii (numele agentului, FQDN al serverului, numele de utilizator/parola administratorului de domeniu) și apăsați OK.
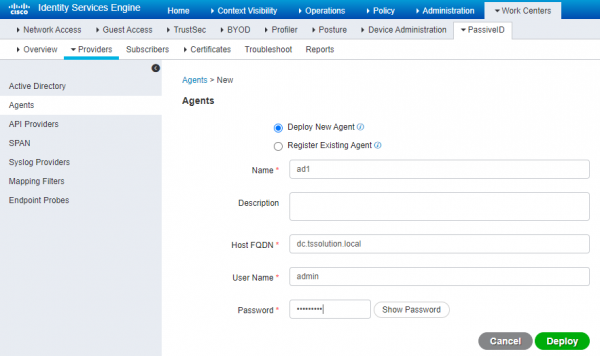 Figura 16. Instalarea automată a agentului ISE
7) Pentru instalarea manuală a agentului Cisco ISE, trebuie să selectați opțiunea Register Existing Agent. În plus, agentul poate fi descărcat din tab-ul Work Centers → PassiveID → Providers → Agents → Download Agent.
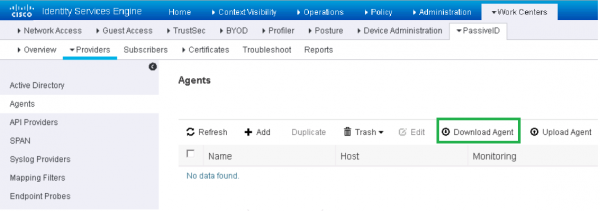 Figura 17. Descărcarea agentului ISE
Important: PassiveID nu citește evenimentele logoff! Parametrul care controlează timpul de expirare se numește user session aging time și este de 24 de ore în mod implicit. Prin urmare, trebuie ori să faceți logoff personal la sfârșitul zilei de lucru, ori să scrieți un script care să efectueze logoff automat pentru toți utilizatorii conectați.
Pentru a obține informații logoff se folosesc «probele endpoint» — sondaje finale. Probele endpoint în Cisco ISE există mai multe: RADIUS, SNMP Trap, SNMP Query, DHCP, DNS, HTTP, Netflow, NMAP Scan. RADIUS probe cu ajutorul CoA (Change of Authorization) pachete oferă informații despre schimbarea drepturilor utilizatorului (pentru aceasta este necesar implementat 802.1X), iar SNMP configurat pe switch-urile de acces va oferi informații despre dispozitivele conectate și deconectate.
Mai jos este un exemplu relevant pentru configurația Cisco ISE + AD fără 802.1X și RADIUS: utilizatorul este autentificat pe un PC cu Windows, fără a se deconecta, autentificându-se de pe un alt PC prin WiFi. În acest caz, sesiunea de pe primul PC va rămâne activă până la expirare sau până când se va produce o deconectare forțată. Atunci, dacă dispozitivele au drepturi diferite, dispozitivul autenticat ulterior va aplica propriile drepturi.
8) În plus, în tab-ul Administrare → Managementul Identității → Surse Externe de Identitate → Active Directory → Grupuri → Adaugă → Selectați Grupuri din Director puteți selecta grupurile din AD pe care doriți să le importați în ISE (în cazul nostru, acest lucru a fost realizat la punctul 3 „Adăugarea serverului LDAP”). Alegeți opțiunea Recuperați Grupuri → OK.
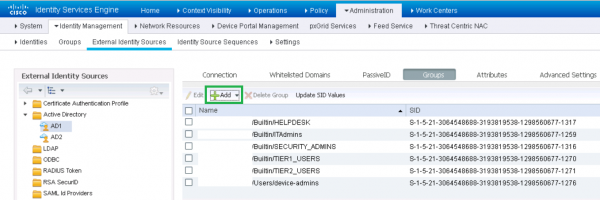 Figura 18 a). Importul grupurilor de utilizatori din Active Directory
9) În tab-ul Centre de Lucru → PassiveID → Prezentare Generală → Tablou de Bord puteți observa numărul de sesiuni active, numărul de surse de date, agenți și altele.
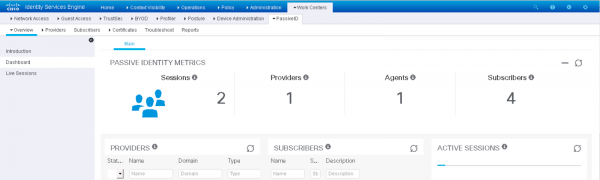 Figura 19. Monitorizarea activității utilizatorilor domeniului
10) În tab-ul Sesiuni Active sunt afișate sesiunea curentă. Integrarea cu AD este configurată.
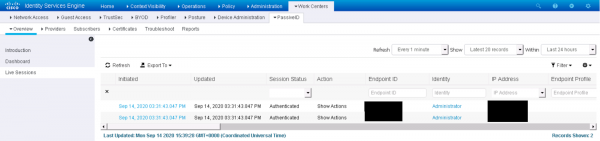 Figura 20. Sesiuni active ale utilizatorilor domeniului
5. Concluzie
În acest articol au fost discutate subiectele creării utilizatorilor locali în Cisco ISE, adăugarea serverelor LDAP și integrarea cu Microsoft Active Directory. În următorul articol va fi abordat accesul de oaspeți sub forma unui ghid detaliat.
Dacă aveți întrebări legate de acest subiect sau aveți nevoie de ajutor pentru testarea produsului, contactați-ne la .
Urmăriți actualizările pe canalele noastre (, , , , ).
Sursa: habr.com
