

31 mart — ziua internațională a backup-ului, iar săptămâna dinainte este mereu plină de povești legate de securitate. Luni, am aflat deja despre Asus compromis și „trei producători neidentificați”. Companiile mai superstițioase stau cu nervii întinși toată săptămâna, fac backup-uri. Toate acestea se întâmplă pentru că toți suntem puțin neglijenți în ceea ce privește securitatea: unii uită să se încuie la spate, alții ignoră termenul de valabilitate al produselor, unii își păstrează loginul și parola sub tastatură, iar alții scriu toate parolele într-un caiet. Anumiți indivizi reușesc să dezactiveze antivirusul „ca să nu încetinească calculatorul” și nu folosesc separarea permisiunilor în sistemele corporative (ce secrete pot fi într-o companie de 50 de persoane!). Probabil, umanitatea pur și simplu nu a dezvoltat încă instinctul de autoprotecție cibernetic, care, în principiu, ar putea deveni un nou instinct de bază.
Nici afacerile nu au dezvoltat astfel de instincte. O întrebare simplă: Este un sistem CRM o amenințare pentru securitatea informației sau un instrument de asigurare a securității? Probabil că nimeni nu va răspunde exact așa, din prima. Aici trebuie să începem, așa cum ne învăța la orele de engleză: it depends... Asta depinde de setări, forma de livrare a CRM-ului, obiceiurile și convingerile furnizorului, gradul de neglijență al angajaților, ingeniozitatea infractorilor. În cele din urmă, se poate sparge orice. Așadar, cum să trăim?
Așa arată securitatea informației în micile și medii afaceri
Sistemul CRM ca protecție
Protejarea datelor despre activitatea comercială și operațională și păstrarea în siguranță a bazei de clienți este una dintre principalele sarcini ale sistemelor CRM, iar în acest sens este cu mult mai importantă decât orice alt software aplicațional din companie.
Probabil că ați început să citiți acest articol și, în adâncul sufletului, ați zâmbit, gândindu-vă că cui îi pasă de informațiile voastre. Dacă așa este, atunci probabil că nu ați avut de-a face cu vânzările și nu știți cât de căutate sunt bazele de clienți „vii” și de calitate și informațiile despre metodele de lucru cu această bază. Conținutul sistemului CRM este interesant nu doar pentru conducerea companiei, ci și pentru:
- Infractorii (mai rar) — ei au un scop legat de compania voastră și vor folosi toate resursele necesare pentru a obține datele: mită pentru angajați, spargere, cumpărarea datelor voastre de la manageri, interviuri cu managerii și altele.
- Angajaților (mai des) care ar putea acționa ca insideri pentru concurenții dumneavoastră. Ei sunt pur și simplu pregătiți să fure sau să vândă baza de clienți în scopul unui profit personal.
- Hackerilor amatori (foarte rar) — este posibil să deveniți victima unei breșe în cloud-ul unde se află datele dumneavoastră sau al unei breșe în rețea, iar poate cineva din plictiseală va dori să «scoată» datele dumneavoastră (de exemplu, date despre distribuitori de produse farmaceutice sau alcool — pur și simplu pentru a vedea).
Dacă cineva pătrunde în CRM-ul dumneavoastră, va obține acces la operațiunile dumneavoastră, adică la acea masă de date, cu ajutorul căreia obțineți cea mai mare parte din profit. Și odată ce accesul malițios la sistemul CRM este obținut, profitul începe să zâmbească celui care deține baza de clienți. Sau partenerilor și clienților săi (adică noilor angajatori).
Un sistem bun, sigur este capabil să închidă aceste riscuri și să ofere o mulțime de bonusuri plăcute în domeniul securității.
Deci, ce poate face un sistem CRM în ceea ce privește securitatea?
(vorbim pe exemplul, deoarece nu putem răspunde pentru alții)
- Autentificare cu două factori utilizând un USB și o parolă. susține modul de autentificare cu două factori pentru utilizatori la conectarea în sistem. În acest caz, la conectarea în sistem, pe lângă introducerea parolei, trebuie să introduceți în portul USB al calculatorului un USB care a fost inițializat anterior. Modul de autentificare în două etape ajută la protecția împotriva furtului sau divulgării parolei.
Clickabil
- Conectare de pe adrese IP și MAC de încredere. Pentru a asigura o securitate sporită, este posibil să limitați accesul utilizatorilor exclusiv de la adrese IP și MAC înregistrate. Ca adrese IP pot fi utilizate atât adrese IP interne din rețeaua locală, cât și adrese externe, dacă utilizatorul se conectează de la distanță (prin internet).
- Autentificare pe domeniu (autentificare Windows). Sistemul poate fi configurat astfel încât la conectare să nu fie necesară introducerea parolei utilizatorului. În acest caz, se realizează autentificarea Windows, care determină utilizatorul prin intermediul WinAPI. Sistemul va fi lansat sub utilizatorul al cărui profil este activ pe calculator în momentul lansării sistemului.
- Un alt mecanism este clienții privațiClienții privați sunt clienți care pot fi văzuți doar de curatorul lor. În listele altor utilizatori, acești clienți nu vor fi afișați, chiar dacă alți utilizatori au un set complet de permisiuni, inclusiv drepturi de administrator. Astfel, se poate proteja, de exemplu, un grup de clienți extrem de importanți sau un grup pe alte criterii, care va fi încredințat unui manager de încredere.
- Mecanismul de separare a drepturilor de acces – o măsură standard și prioritară de protecție în CRM. Pentru simplificarea procesului de administrare a drepturilor utilizatorilor, în drepturile sunt atribuite nu utilizatorilor specifici, ci șabloanelor. Iar utilizatorului i se atribuie un anumit șablon, care are un set specific de drepturi. Aceasta permite fiecărui angajat — de la începător și stagiar la director — să li se acorde atribuții și drepturi de acces care le permit/sau nu le permit accesul la date confidențiale și informații comerciale importante.
- Sistemul de backup automat al datelor (backup-uri), configurabil prin intermediul serverului de scripturi. .
Aceasta este o implementare a securității prin exemplul unui singur sistem, fiecare furnizor având propriile politici. Totuși, sistemul CRM protejează cu adevărat informațiile dumneavoastră: puteți vedea cine și la ce oră a preluat un anumit raport, cine a vizualizat ce date, cine a realizat exportul și multe altele. Chiar dacă aflați despre o vulnerabilitate abia după ce s-a întâmplat, nu veți lăsa fapta nepedepsită și veți putea identifica ușor angajatul care a abuzat de încrederea și loialitatea companiei.
V-ați relaxat? Prea devreme! Această protecție, în cazul unei atitudini neglijente și al ignorării problemelor de securitate a datelor, poate juca împotriva dumneavoastră.
CRM-ul ca amenințare
Dacă în compania dumneavoastră există măcar un PC, acesta reprezintă deja o sursă de cyberamenințări. Prin urmare, gradul de amenințare crește odată cu numărul stațiilor de lucru (și angajaților) și cu diversitatea software-ului instalat și utilizat. Nici cu sistemele CRM nu e simplu — acestea sunt programe concepute pentru a stoca și procesa cel mai important și valoros activ: baza de clienți și informațiile comerciale, iar noi discutăm despre securitatea lor. De fapt, lucrurile nu sunt atât de întunecate pe cât par, și cu o utilizare corectă, nu veți obține de la sistemele CRM nimic altceva decât beneficii și siguranță.
Care sunt semnele unui sistem CRM periculos?
Să începem cu o mică excursie în fundamente. CRM-urile pot fi cloud sau desktop. Cele cloud sunt cele ale căror SGBD (baze de date) nu se află în compania dumneavoastră, ci în cloud privat sau public într-un centru de date (de exemplu, dumneavoastră sunteți în Chelyabinsk, iar baza dumneavoastră rulează într-un centru de date super performant din Moscova, pentru că așa a decis furnizorul de CRM și are un contract exact cu acest furnizor). CRM-urile desktop (sau on-premise, server-based — ceea ce nu este atât de corect) își bazează SGBD-ul pe serverele dumneavoastră proprii (nu, nu vă imaginați un centru de date imens cu rack-uri scumpe; de cele mai multe ori, în micile și medii afaceri, este un singur server sau chiar un PC obișnuit de configurație modernă), adică fizic, în biroul dumneavoastră.
Accesul neautorizat poate fi obținut la CRM-urile ambele tipuri, dar viteza și ușurința accesului sunt diferite, mai ales în cazul IMM-urilor, care nu se preocupă foarte mult de securitatea informațiilor.
Semnul de pericol №1
Motivul pentru o probabilitate mai mare de probleme cu datele într-un sistem cloud este relația legată de mai multe linkuri: dumneavoastră (chiriasul CRM) — furnizorul — providerul (poate exista o variantă mai lungă: dumneavoastră — furnizorul — IT-outsourcerul furnizorului — providerul). 3-4 linkuri în relații au mai multe riscuri decât 1-2: problema poate apărea la furnizor (modificarea contractului, neplata serviciilor providerului), la provider (forță majoră, hack, probleme tehnice), la outsourcer (schimbarea managerului sau inginerului) etc. Desigur, furnizorii mari încearcă să aibă centre de date de rezervă, să gestioneze riscurile și să aibă un departament DevOps, dar asta nu exclude problemele.
CRM desktop nu este, în principal, închiriată, ci achiziționată de companie, astfel că relațiile par mai simple și transparente: furnizorul, în timpul implementării CRM, configurează nivelurile necesare de securitate (de la restricționarea drepturilor de acces și cheia USB fizică până la încuirea serverului într-un perete de beton etc.) și transferă controlul companiei deținătoare a CRM-ului, care poate să îmbunătățească securitatea, să angajeze un administrator de sistem sau să contacteze furnizorul de software atunci când este nevoie. Problemele se reduc la colaborarea cu angajații, protecția rețelei și securitatea fizică a informațiilor. În cazul utilizării CRM desktop, chiar și o deconectare completă de la internet nu va opri funcționarea, deoarece baza de date se află în biroul „nativ” al acestuia.
Unul dintre angajații noștri discută despre tehnologiile cloud, având experiență de lucru în cadrul unei companii dezvoltatoare de sisteme complete de birou în cloud, inclusiv CRM. „La unul dintre locurile mele de muncă, compania crea ceva foarte asemănător cu un CRM de bază, și totul era legat de documente online etc. Odată, în GA am observat o activitate anormală din partea unui client abonat. Cât de surprinși am fost noi, analiștii, când, fără a fi dezvoltatori, dar având un nivel înalt de acces, am reușit pur și simplu să deschidem interfața pe care o folosea clientul, să vedem ce reprezenta acea tablă populară pentru el. Apropo, se pare că clientul nu ar fi dorit ca cineva să vadă aceste date comerciale. Da, a fost un bug, și nu a fost remediat timp de câțiva ani — din câte știu, situația este aceeași și acum. De atunci, sunt un susținător al desktop-ului și nu am multă încredere în cloud-uri, deși, desigur, le folosim și în muncă și în viața personală, unde s-au întâmplat și momente amuzante de neatenție.”
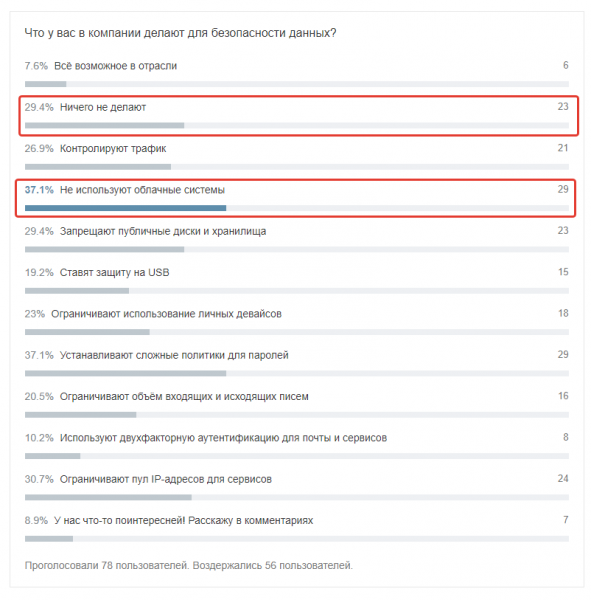
Din sondajul nostru de pe Habr, iar aceștia sunt angajații companiei avansate
Pierderea de date din sistemul CRM cloud poate fi cauzată de pierderea datelor din cauza defectării serverului, inaccesibilității serverelor, forței majore, încetării activității furnizorului etc. Cloud-ul presupune un acces constant și continuu la internet, iar protecția trebuie să fie fără precedent: la nivel de cod, drepturi de acces, măsuri suplimentare de securitate cibernetică (de exemplu, autentificare cu două factori).
Semnul de pericol nr. 2
Nu este vorba doar despre un singur indicator, ci despre un grup de indicatori legați de furnizor și politica acestuia. Să enumerăm câteva exemple importante cu care ne-am confruntat noi și angajații noștri.
- Furnizorul poate alege o datacenter insuficient de fiabil, unde vor funcționa bazele de date ale clienților. Acesta va economisi, fără a verifica SLA-ul, fără a evalua încărcătura, iar rezultatul va fi fatal, tocmai pentru dumneavoastră.
- Furnizorul poate refuza dreptul de a muta serviciul în data center-ul ales de dumneavoastră. Aceasta este o restricție destul de frecventă pentru SaaS.
- Furnizorul poate avea un conflict legal sau economic cu furnizorul de cloud, iar atunci, în timpul „disputa”, acțiunile de backup sau, de exemplu, viteza pot fi limitate.
- Serviciul de creare de backup-uri poate fi oferit la un preț suplimentar. O practică frecventă despre care un client CRM va afla doar în momentul în care are nevoie de backup, adică în cel mai critic și vulnerabil moment.
- Angajații furnizorului pot avea acces neîngrădit la datele clienților.
- Pot apărea scurgeri de date de orice fel (factor uman, fraudă, hackeri etc.).
De obicei, aceste probleme sunt legate de furnizori mici sau tineri, totuși și marii furnizori s-au confruntat de mai multe ori cu povești neplăcute (caută pe google). Prin urmare, trebuie să aveți întotdeauna modalități de protejare a informațiilor de partea dumneavoastră + discutați din timp cu furnizorul de CRM ales problemele de securitate. Chiar și faptul că sunteți interesat de problemă va determina furnizorul să trateze implementarea cu maximă responsabilitate (este deosebit de important să procedați astfel dacă interacționați nu cu biroul furnizorului, ci cu partenerul acestuia, care este mai interesat să încheie un contract și să primească o comision, decât de aceste autentificări în doi pași ... bine ați înțeles).
Indicatorul de pericol nr. 3
Organizarea lucrului cu securitatea în compania dumneavoastră. Acum un an, am scris tradițional despre securitate pe Habr și am realizat un sondaj. Eșantionul a fost destul de mic, dar răspunsurile sunt semnificative:
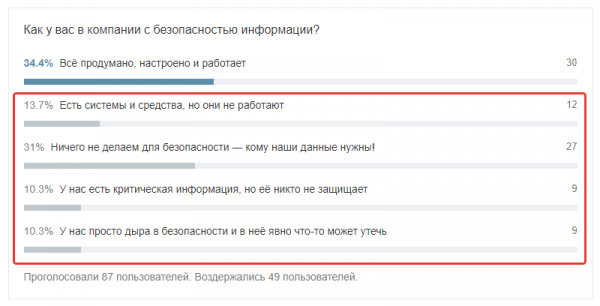
La sfârșitul articolului, vom oferi linkuri către publicațiile noastre, unde am analizat în detaliu relațiile din sistemul „companie — angajat — securitate”, iar aici vom prezenta o listă de întrebări, ale căror răspunsuri ar trebui să le găsiți în cadrul companiei dumneavoastră (chiar dacă nu aveți nevoie de CRM).
- Unde își stochează angajații parolele?
- Cum este organizat accesul la stocările de pe serverele companiei?
- Cum este protejat software-ul care conține informații comerciale și operaționale?
- Toți angajații au antivirus activat?
- Câți angajați au acces la datele clienților și la ce nivel este acest acces?
- Câți dintre voi sunt începători și câți angajați sunt în proces de concediere?
- Când ați comunicat ultima dată cu angajații cheie și le-ați ascultat cererile și reclamațiile?
- Sunt gestionate imprimantele?
- Cum este organizată politica de conectare a dispozitivelor personale la PC-uri și utilizarea Wi-Fi-ului de lucru?
Acestea sunt întrebări de bază — cu siguranță comentariile vor adăuga detalii suplimentare, dar aceasta este baza, cunoștințele de bază pe care ar trebui să le aibă chiar și un antreprenor individual cu doi angajați.
Cum să ne protejăm?
- Backup-urile sunt un lucru esențial, despre care adesea se uită sau nu se îngrijesc. Dacă aveți un sistem desktop, configurați un sistem de backup al datelor cu o frecvență stabilită (de exemplu, pentru RegionSoft CRM, acest lucru poate fi realizat cu ajutorul ) și organizați o stocare corectă a copiilor. Dacă aveți un CRM bazat pe cloud, asigurați-vă că înainte de a încheia contractul, aflați cum sunt organizate backup-urile: aveți nevoie de informații despre adâncimea și frecvența acestora, despre locul de stocare, despre costul backup-ului (de multe ori, doar backup-urile „ultimelor date pe perioadă” sunt gratuite, iar backup-ul complet și securizat este oferit ca serviciu plătit). În general, aici cu siguranță nu este loc pentru economii sau neglijență. Și da, nu uitați să verificați ceea ce se restaurează din backup-uri.
- Separarea drepturilor de acces la nivelul funcțiilor și datelor.
- Securitatea la nivel de rețea — este necesară permiterea utilizării CRM-ului doar în cadrul subrețelei de birou, limitarea accesului pentru dispozitivele mobile, interzicerea utilizării CRM-ului de acasă sau, și mai rău, din rețele publice (coworking, cafenele, birouri ale clienților etc.). Fiți deosebit de atenți cu versiunea mobilă — aceasta ar trebui să fie o variantă foarte redusă pentru lucru.
- Un antivirus cu scannare în timp real este necesar în orice caz, dar în ceea ce privește securitatea datelor corporative — cu atât mai mult. Interziceți la nivel de politici dezactivarea lui de unul singur.
- Instruirea angajaților în igiena ciber-spațiului nu este o pierdere de timp, ci o necesitate urgentă. Este important să comunicăm tuturor colegilor că este esențial nu doar să prevină, ci și să reacționeze corect la amenințările primite. Interzicerea utilizării internetului sau a e-mailului personal în birou este o măsură arhaică și cauzează un negativism acut, așa că va trebui să ne concentrăm pe prevenire.
Desigur, folosind un sistem cloud, se poate obține un nivel de securitate suficient: utilizarea serverelor dedicate, configurarea routerelor și segmentarea traficului la nivel de aplicație și bază de date, folosirea rețelelor private, stabilirea unor reguli stricte de securitate pentru administratori, asigurarea continuității prin backup-uri cu frecvența și completitudinea necesare, monitorizarea continuă a rețelei... Dacă ne gândim bine, nu este atât de complicat, ci mai degrabă costisitor. Dar, după cum arată practica, astfel de măsuri sunt luate doar de câteva companii, în principal cele mari. Așadar, nu ezitați să spunem încă o dată: atât cloud-ul, cât și desktop-ul nu ar trebui să funcționeze de sine stătător, protejați-vă datele.
Câteva sfaturi mici, dar importante pentru orice implementare a unui sistem CRM
- Verificați furnizorul pentru vulnerabilități - căutați informații folosind combinații de cuvinte precum „vulnerabilitate Numele Furnizorului”, „hacking Numele Furnizorului”, „scurgere de date Numele Furnizorului”. Acest lucru nu ar trebui să fie singurul criteriu în căutarea unui nou sistem CRM, dar trebuie să fie luat în considerare, iar în special este important să înțelegeți cauzele incidentelor petrecute.
- Întrebați furnizorul despre centrul de date: disponibilitate, câte centre sunt, cum este organizat transferul în caz de urgență.
- Configurați markerii de securitate în CRM, urmăriți activitatea din sistem și vârfuri neobișnuite.
- Dezactivați exportul de rapoarte, accesul prin API pentru angajații care nu au nevoie de aceste funcții pentru activitățile lor curente.
- Asigurați-vă că în sistemul dumneavoastră CRM sunt configurate jurnalizarea proceselor și logarea acțiunilor utilizatorilor.
Acestea sunt detalii minore, dar ele completează foarte bine imaginea de ansamblu. Și, de fapt, nu există detalii mici în securitate.
Implementând un sistem CRM, asigurați securitatea datelor dvs. — dar doar dacă implementarea se face corect și problemele de securitate informațională nu sunt puse pe plan secundar. Să fim serioși, ar fi stupid să cumperi o mașină și să nu verifici frânele, ABS-ul, existența airbag-urilor, centurile de siguranță, EDS. Până la urmă, nu este esențial doar să conduci, ci să conduci în siguranță și să ajungi întreg. Afacerea funcționează la fel.
Și amintește-ți: dacă regulile de siguranță la muncă sunt scrise în sânge, regulile de securitate cibernetică ale afacerii sunt scrise în bani.
Despre securitatea cibernetică și rolul sistemelor CRM în aceasta, puteți citi articolele noastre detaliate:
- — o revizuire a posibilelor amenințări la adresa securității în sectorul corporativ și un schelet aproximativ pentru detectare.
- — o analiză detaliată a modului în care angajații pot dăuna afacerii dvs. și în ce fel o fac în sectorul comercial.
Dacă căutați un sistem CRM, atunci pe . Dacă aveți nevoie de CRM sau ERP — studiați cu atenție produsele noastre și comparați capacitățile lor cu obiectivele și provocările dvs. Dacă aveți întrebări sau dificultăți — scrieți-ne, sunați-ne, vom organiza pentru dvs. o prezentare online personalizată — fără clasamente și comparații superficiale.
 , unde discutăm fără reclamă lucruri semi-formale despre CRM și afaceri.
Sursa: habr.com
