

Cu câțiva ani în urmă, agențiile de cercetare și furnizorii de servicii de securitate informațională au început să raporteze a numărului de atacuri DDoS. Însă, până în primul trimestru al anului 2019, aceleași cercetări au raportat o creștere uluitoare Suntem siguri că vremea atacurilor DDoS simple și ușor de detectat (și a instrumentelor care le pot preveni) a trecut. Criminalii cibernetici au învățat să-și ascundă mai bine aceste atacuri și să le desfășoare tot mai sofisticat. Industria întunecată a trecut de la atacurile brute la atacuri la nivel de aplicație. Aceasta obține comenzi serioase pentru a distruge procesele de afaceri, inclusiv cele complet offline. .
Pătrunzând în realitate
În 2017, o serie de atacuri DDoS direcționate împotriva serviciilor de transport din Suedia au dus la întârzieri îndelungate
în circulația trenurilor. Danske Statsbaner, Venezuela. .
Mai inteligente și mai costisitoare
DDoS continuă să fie considerat unul dintre cele mai frecvente și cu creștere rapidă tipuri de criminalitate cibernetică. Potrivit experților, numărul acestora va continua să crească din 2020. Acest lucru este legat de diferite motive - inclusiv o tranziție și mai mare a afacerilor online din cauza pandemiei, dezvoltarea industriei subterane a criminalității cibernetice și chiar de
răspândirea 5G. .
At one time, "popular" DDoS attacks became notorious for their ease of deployment and low cost: a couple of years ago, they could be initiated for just $50 a day. Today, both targets and attack methods have evolved, resulting in increased complexity and, consequently, cost. Yes, prices starting from $5 an hour are still present in the price lists (indeed, cybercriminals have their pricing and tariff structures), but websites with protection are now demanding at least $400 per day, while the costs for “custom” orders for large companies can reach several thousand dollars.
Currently, there are two main types of DDoS attacks. The first aims to make an online resource unavailable for a specific period. The payment for these attacks is based on the duration of the attack itself. In this case, the DDoS operator does not care about any specific outcome; instead, the client effectively makes an advance payment for the attack to commence. These methods are relatively inexpensive.
The second type consists of attacks that are paid for only upon achieving a specific result. This type is much more interesting. They are significantly more complex to execute and, therefore, much costlier, since attackers need to select the most effective methods to achieve their objectives. At Variti, we sometimes engage in elaborate chess games with cybercriminals, who instantly change their tactics and tools, attempting to exploit multiple vulnerabilities across different levels simultaneously. These are clearly team attacks, where hackers are well aware of how to respond and counter the defenders' actions. Combating them is not only challenging but also very costly for companies. For example, one of our clients, a major retail chain, maintained a team of 30 people for nearly three years, whose sole task was to combat DDoS attacks.
Potrivit Variti, atacurile DDoS simple, realizate exclusiv din plictiseală, trolling sau nemulțumire față de o anumită companie, constituie în prezent mai puțin de 10% din toate atacurile DDoS (bineînțeles, resursele neprotejate pot avea alte statistici, noi ne uităm la datele clienților noștri). Restul reprezintă munca echipelor profesionale. În acest context, trei sferturi din toți „botații răi” sunt boți avansați, care sunt greu de detectat cu majoritatea soluțiilor de pe piață. Aceștia imită comportamentul utilizatorilor reali sau al browserelor și introduc modele care complică distincția între cererile „bune” și „rele”. Aceasta face ca atacurile să fie mai puțin vizibile și, prin urmare, mai eficiente.
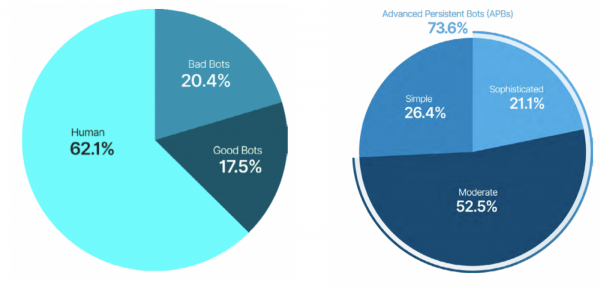
Date de la GlobalDots
Noi obiective DDoS
Raport de la analiștii GlobalDots sugerează că boții generează acum 50% din tot traficul web, dintre care 17,5% sunt boți malițioși.
Boții pot strica viața companiilor în mai multe moduri: pe lângă faptul că „prăbușesc” site-urile, acum se ocupă și de creșterea cheltuielilor cu publicitatea, click-urile pe anunțuri, compararea prețurilor pentru a le face cu un ban mai ieftine și a atrage clienți, iar, de asemenea, fură conținut cu diverse scopuri dubioase (de exemplu, am discutat recent despre site-uri cu conținut furat care îi pun pe utilizatori să rezolve captcha-uri străine). Boții distorsionează semnificativ diverse statistici de afaceri, iar în final deciziile se iau pe baza unor date greșite. Un atac DDoS este adesea o perdea de fum pentru crime și mai serioase, cum ar fi hackeri și furt de date. Și acum observăm că a apărut o întreagă nouă clasă de amenințări cibernetice — aceasta fiind perturbarea anumitor procese de afaceri ale companiei, adesea externe (deoarece în zilele noastre nimic nu poate fi complet „offline”). Vedem în mod special că sunt compromise procesele logistice și comunicațiile cu clienții.
„Nedan”
Procesele de afaceri logistice sunt esențiale pentru majoritatea companiilor, așa că sunt adesea atacate. Iată câteva scenarii de atac care pot apărea în acest context.
Indisponibil
Dacă lucrați în domeniul comerțului online, sunteți deja familiarizați cu problema comenzilor false. În timpul atacurilor, roboții supraîncărcați resursele logistice și fac produsele inaccesibile altor clienți. Aceștia plasează un număr uriaș de comenzi false, echivalent cu numărul maxim de produse disponibile. Aceste produse nu sunt plătite și, după un timp, sunt returnate pe site. Dar daunele sunt deja făcute: acestea au fost marcate ca „indisponibile”, iar o parte din clienți au plecat către concurenți. Această tactică este bine cunoscută în industria biletelor de avion, unde uneori roboții „cumpără” imediat toate biletele care apar. De exemplu, unul dintre clienții noștri — o mare companie aeriană — a fost victima unui astfel de atac organizat de concurenți chinezi. În doar două ore, roboții lor au comandat 100% din biletele pentru anumite rute.
Roboți pentru sneakers
Următorul scenariu popular: roboții cumpără instantaneu întreaga gamă de produse, iar proprietarii acestora le vând ulterior la prețuri umflate (în medie, marja de profit este de 200%). Acești roboți sunt numiți roboți pentru sneakers, deoarece această problemă este bine cunoscută în industria încălțămintei fashionable, în special — colecții limitate. Roboții au cumpărat practic în câteva minute noile linii de produse apărute, blocând astfel resursa astfel încât utilizatorii reali să nu poată să pătrundă. Este un caz rar în care roboții au fost menționați în reviste glossy de modă. Deși, în general, revânzătorii biletelor pentru evenimente populare, precum meciurile de fotbal, folosesc același scenariu.
Alte scenarii
Dar asta nu este tot. Există o variantă și mai complexă de atacuri asupra logisticii, care prezintă riscuri serioase. Aceasta poate fi realizată, dacă serviciul oferă opțiunea de „Plată la livrarea produsului”. Roboții lasă comenzi false pentru astfel de produse, indicând adrese false sau chiar reale ale unor oameni neîncuviințați. Companiile suportă costuri uriașe pentru livrare, stocare și clarificarea detaliilor. Între timp, produsele sunt inaccesibile pentru ceilalți clienți și ocupă loc pe stoc.
Ce altceva? roboții lasă recenzii masive false și negative despre produse, blochează funcția de „returnare a plății”, blocând tranzacțiile, fură datele clienților, fac spam clienților reali - variantele sunt numeroase. Un exemplu bun este atacul recent asupra DHL, Hermes, AldiTalk, Freenet, Snipes.com. Hackerii , spunând că „testeză sistemele de protecție împotriva DDoS”, și în cele din urmă au blocat portalul clienților de afaceri și toate API-urile. Asta a dus la mari întreruperi în livrarea produselor către clienți.
Sunați mâine
Anul trecut, Comisia Federală pentru Comerț (FTC) a raportat o dublare a plângerilor din partea întreprinderilor și utilizatorilor referitoare la apelurile telefonice spam și înșelătoare. Conform unor estimări, acestea reprezintă din toate apelurile.
La fel ca în cazul DDoS, scopurile TDoS - atacuri masive ale roboților asupra telefonelor - variază de la „concursuri” până la competiții neloiale. Roboții pot supraîncărca centrele de contact și nu permit clienților reali să ajungă. Această metodă este eficientă nu doar pentru centrele de apeluri cu operatori „vii”, ci și acolo unde se folosesc sisteme AVR. Roboții pot de asemenea să atace în masă alte canale de comunicare cu clienții (chat-uri, e-mailuri), să perturbe funcționarea sistemelor CRM și chiar să influențeze negativ gestionarea resurselor umane, deoarece operatorii sunt suprasolicitați încercând să facă față crizei. Atacurile pot fi de asemenea sincronizate cu un atac DDoS tradițional asupra resurselor online ale victimei.
Recent, un astfel de atac a perturbat activitatea serviciului de urgență în Statele Unite - oamenii obișnuiți, care aveau nevoie urgentă de ajutor, pur și simplu nu puteau suna. Aproape în același timp, Grădina Zoologică din Dublin a suferit aceeași soartă: cel puțin 5000 de persoane au primit spam sub formă de mesaje SMS, îndemnându-i să sune urgent la numărul de telefon al grădinii zoologice și să ceară o persoană imaginară.
Nu va exista Wi-Fi
Cybercriminals can also easily block an entire corporate network. IP blocking is often used as a defense against DDoS attacks. However, this is not only ineffective but also a very dangerous practice. An IP address is easy to find (for instance, through resource monitoring) and easy to replace (or spoof). Our clients, before joining Variti, faced situations where blocking a specific IP simply disabled Wi-Fi in their own offices. There was a case where a client was "tricked" into blocking the necessary IP, which restricted access to their resource for users from an entire region, and they did not notice it for a long time because the rest of the resource was functioning well.
Ce este nou?
New threats require new protection solutions. However, this new niche in the market is just beginning to take shape. There are many solutions for effectively countering simple bot attacks, but complex ones are much more difficult to handle. Many solutions still practice IP blocking methods. Others need time to gather initial data to start working, and those 10-15 minutes can become a vulnerability. There are solutions based on machine learning that enable bots to be identified by their behavior. At the same time, teams from "the other side" boast that they already have bots that can mimic real, indistinguishable from human patterns. It is still unclear who has the upper hand.
What should be done when facing professional botnet teams and complex, multi-layered attacks simultaneously on several levels?
Our experience shows that the focus should be on filtering illegitimate requests without blocking IP addresses. For complex DDoS attacks, filtering is needed simultaneously on multiple levels, including the transport layer, application layer, and API interfaces. This allows for the mitigation of even low-frequency attacks, which are often unnoticed and therefore frequently get through. Finally, all genuine users must be allowed through even while an active attack phase is ongoing.
Secondly, companies need the capability to create their own multi-layered protection systems, where, in addition to DDoS prevention tools, systems against fraud, data theft, content protection, and so on will be integrated.
În al treilea rând, acestea trebuie să funcționeze în timp real încă de la prima solicitare — capacitatea de a reacționa imediat la incidentele de securitate crește semnificativ șansele de a preveni un atac sau de a reduce severitatea acestuia.
Viitorul apropiat: gestionarea reputației și colectarea de big data cu ajutorul bot-urilor
Evoluția atacurilor DDoS a trecut de la simplu la complex. Inițial, scopul atacatorilor era să oprească funcționarea unui site. Acum, ei consideră mai eficient să vizeze procesele de afaceri esențiale.
Complexitatea atacurilor va continua să crească, este inevitabil. Pe lângă ceea ce fac acum bot-urile rele — furtul de date și falsificarea acestora, șantajul, spam-ul — bot-urile vor colecta date din numeroase surse (Big Data) și vor crea conturi false „fiabile” pentru a gestiona influența, reputația sau phishing-ul în masă.
În prezent, doar companiile mari își pot permite să investească în protecția împotriva DDoS și bot-urilor, dar chiar și acestea nu pot întotdeauna să monitorizeze și să filtreze complet traficul generat de bot-uri. Singurul aspect pozitiv al complexificării atacurilor bot-urilor este stimularea pieței să dezvolte soluții „inteligente” și mai sofisticate de protecție.
Ce părere aveți — cum va evolua industria protecției împotriva bot-urilor și ce soluții sunt necesare pe piață chiar acum?
Sursa: habr.com
