

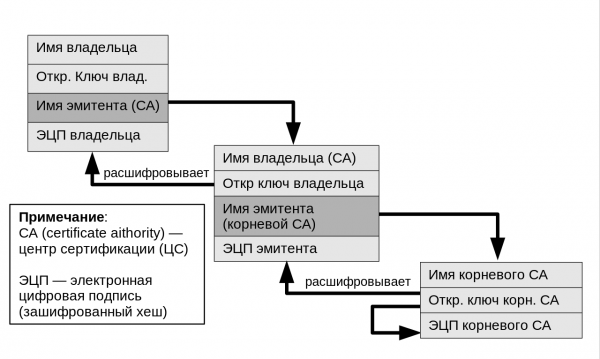
Chain of trust. CC BY-SA 4.0
SSL traffic inspection (SSL/TLS decryption, SSL analysis or DPI) is becoming an increasingly hot topic of discussion in the corporate sector. The idea of decrypting traffic seems to contradict the very concept of cryptography. However, the fact is that more and more companies are using DPI technologies, justifying it by the need to inspect content for malware, data leaks, etc.
Well, if we accept as a fact that such technology needs to be implemented, we should at least consider ways to do this in the safest and most managed way possible. At least not to rely on those certificates, for example, that your DPI system provider gives you.
There is one implementation aspect that not everyone knows about. In fact, many are genuinely surprised when they hear about it. It is a private certification authority (CA). It generates certificates for decrypting and re-encrypting traffic.
Instead of relying on self-signed certificates or certificates from DPI devices, you can use a dedicated CA from a third-party certification authority, such as GlobalSign. But first, let's take a brief look at the problem itself.
What is SSL inspection and why is it used?
More and more public websites are switching to HTTPS. For example, according to , by early September 2019, the share of encrypted traffic in Russia reached 83%.
Unfortunately, traffic encryption is increasingly used by cybercriminals, especially since Let’s Encrypt distributes thousands of free SSL certificates in an automated manner. Thus, HTTPS is used everywhere — and the padlock in the browser's address bar no longer serves as a reliable indicator of security.
From these positions, DPI solution manufacturers promote their products. They are deployed between end users (i.e., your employees browsing web pages) and the Internet, filtering out malicious traffic. Nowadays, there are a number of such products on the market, but the processes are essentially the same. HTTPS traffic passes through a checking device, where it is decrypted and scanned for malware.
După finalizarea verificării, dispozitivul creează o nouă sesiune SSL cu clientul final pentru decriptarea și criptarea din nou a conținutului.
Cum funcționează procesul de decriptare/criptare din nou
Pentru ca dispozitivul de inspectare SSL să decripteze și să cripteze din nou pachetele înainte de a le trimite utilizatorilor finali, acesta trebuie să fie capabil să emită certificate SSL în timp real. Aceasta înseamnă că pe el trebuie să fie instalat un certificat de autoritate de certificare.
Pentru o companie (sau altcineva din mijloc), este important ca aceste certificate SSL să fie de încredere în browsere (adică să nu genereze mesaje de avertizare alarmante, precum cel de mai jos). Prin urmare, lanțul de autoritate de certificare (sau ierarhia) trebuie să fie în depozitul de încredere al browserului. Deoarece aceste certificate nu sunt emise de autorități de certificare de încredere publice, este necesar să se transmită manual ierarhiile de autoritate de certificare tuturor clienților finali.
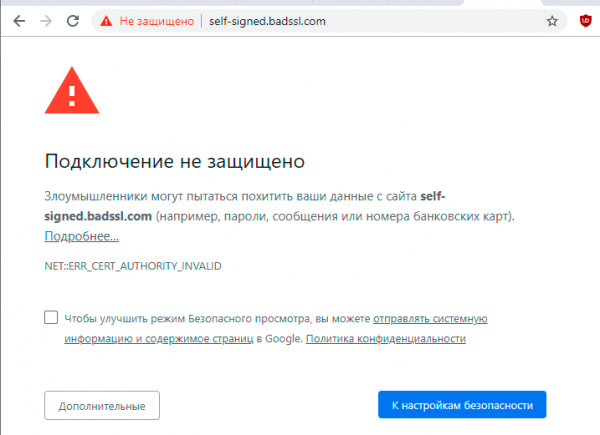
Mesaj de avertizare pentru un certificat auto-semnat în Chrome. Sursa:
Pe computerele cu Windows, se pot folosi Active Directory și politicile de grup, dar pentru dispozitivele mobile, procedura este mai complicată.
Situația se complică și mai mult dacă trebuie să susții în medii corporative și alte certificate rădăcină, de exemplu, de la Microsoft, sau bazate pe OpenSSL. În plus, protecția și gestionarea cheilor secrete, pentru a evita expirarea neașteptată a uneia dintre chei.
Cea mai bună opțiune: un certificat rădăcină dedicat privat de la o autoritate de certificare terță
Dacă gestionarea mai multor rădăcini sau certificate auto-semnate nu este o opțiune, există și o altă variantă: poți conta pe o autoritate de certificare terță. În acest caz, certificatele sunt emise din privat o autoritate de certificare, care este legată în lanțul de încredere cu un centru de certificare rădăcină dedicat și privat, creat special pentru companie.
Arhitectură simplificată pentru certificatele rădăcină dedicate ale clienților
Această configurație elimină unele dintre problemele menționate anterior: măcar reduce numărul de rădăcini cu care trebuie gestionată. Aici se poate utiliza un singur centru de rădăcină privat pentru toate nevoile interne PKI, având orice număr de centre de certificare intermediare. De exemplu, în diagrama de mai sus este prezentată o ierarhie în mai multe niveluri, în care unul dintre centrele de certificare intermediare este utilizat pentru verificarea/decriptarea SSL, iar celălalt - pentru computere interne (laptopuri, servere, desktopuri etc.).
În acest sistem nu este necesar să se plaseze un CA la toți clienții, deoarece CA-ul de nivel superior este găzduit de GlobalSign, ceea ce rezolvă problemele legate de protecția cheilor private și de expirare.
Un alt avantaj al acestei abordări este capacitatea de a revoca certificatele CA de inspecție SSL din orice motiv. În loc de acestea, se creează pur și simplu unul nou, care este legat de rădăcina dvs. privată de bază, și acesta poate fi utilizat imediat.
În ciuda tuturor contradicțiilor, companiile adoptă din ce în ce mai frecvent inspecția SSL a traficului ca parte a infrastructurii interne sau private PKI. Alte utilizări ale unei PKI private includ emiterea de certificate pentru autentificarea dispozitivelor sau utilizatorilor, SSL pentru servere interne și diferite configurații care nu sunt permise în certificatele publice de încredere conform cerințelor CA/Browser Forum.
Browserele se opun
Trebuie menționat că dezvoltatorii de browsere încearcă să contracareze această tendință și să protejeze utilizatorii finali de MiTM. De exemplu, acum câteva zile Mozilla a anunțat că va activa în mod implicit protocolul DoH (DNS-over-HTTPS) în una dintre următoarele versiuni ale browserului Firefox. Protocolul DoH ascunde cererile DNS de la sistemele DPI, îngreunând inspecția SSL.
Despre planuri similare pe 10 septembrie 2019 compania Google pentru browserul Chrome.
Numai utilizatorii înregistrați pot participa la sondaj. , vă rugăm.
Credeți că compania are dreptul să inspecteze traficul SSL al angajaților săi?
Da, cu consimțământul acestora
Nu, a solicita un astfel de consimțământ este ilegal și/sau lipsit de etică
Au votat 122 de utilizatori. S-au abținut 15 utilizatori.
Sursa: habr.com
