

Cenzura pe internet devine o problemă din ce în ce mai importantă în întreaga lume. Aceasta duce la intensificarea "cursei înarmărilor" – autoritățile și corporațiile private din diferite țări încearcă să blocheze conținutul divers și luptă împotriva mijloacelor de a ocoli aceste restricții, în timp ce dezvoltatorii și cercetătorii încearcă să creeze instrumente eficiente pentru combaterea cenzurii.
Oamenii de știință de la universitățile Carnegie Mellon, Stanford și SRI International au realizat , în cadrul căruia au dezvoltat un serviciu special pentru mascare utilizării Tor – unul dintre cele mai populare instrumente pentru ocolirea blocajelor. Vă prezentăm un raport despre munca desfășurată de cercetători.
Tor împotriva blocajelor
Tor asigură anonimatul utilizatorilor prin intermediul unor relee speciale – adică servere intermediare între utilizator și site-ul dorit. De obicei, între utilizator și site se află mai multe relee, fiecare dintre ele putând decripta doar o mică parte din datele transmise într-un pachet – suficient pentru a cunoaște următoarea destinație din lanț și a trimite pachetul acolo. Prin urmare, chiar dacă se adaugă relee controlate de infractori sau cenzori în lanț, aceștia nu vor reuși să afle nici destinația, nici punctul de sosire al traficului.
Ca instrument de combatere a cenzurii, Tor funcționează eficient, însă cenzorii au posibilitatea de a-l bloca complet. Iranul și China au desfășurat campanii de succes pentru blocarea acestuia. Au reușit să identifice traficul Tor prin scanarea TLS handshakes și a altor caracteristici distinctive ale Tor.
Ulterior, dezvoltatorilor le-a reușit să adapteze sistemul pentru a ocoli blocajele. Cenzorii au răspuns prin blocarea conexiunilor HTTPS către numeroase site-uri, inclusiv Tor. Dezvoltatorii proiectului au creat un program numit obfsproxy, care criptează suplimentar traficul. Această competiție continuă constant.
Datele inițiale ale experimentului
Cercetătorii au decis să dezvolte un instrument care să permită mascare utilizării Tor, astfel încât utilizarea acestuia să fie posibilă chiar și în regiunile în care sistemul este complet blocat.
- Ca ipoteze inițiale, oamenii de știință au formulat următoarele:
- Cenzura controlează un segment izolat al rețelei interne, care se conectează la internetul extern necontrolat.
- Autoritățile responsabile cu blocările controlează toată infrastructura de rețea din interiorul segmentului cenzurat, dar nu software-ul de pe computerele utilizatorilor finali.
- Cenzura își propune să prevină accesul utilizatorilor la materiale pe care le consideră nedorite, presupunându-se că toate aceste materiale sunt stocate pe servere în afara segmentului de rețea controlat.
- Routerele de la periferia acestui segment analizează datele necriptate din toate pachetele pentru a bloca conținutul nedorit și a împiedica pătrunderea pachetelor corespunzătoare în interiorul perimetrului.
- Toate releele Tor se află în afara perimetrului.
Cum funcționează
Pentru a masca utilizarea Tor, cercetătorii au creat instrumentul StegoTorus. Principala sa sarcină este de a îmbunătăți capacitățile Tor de a rezista analizei automate a protocolului. Instrumentul se află între client și primul releu din lanț, folosește un protocol propriu de criptare și module de steganografie pentru a îngreuna identificarea traficelor Tor.
În prima etapă, intră în funcțiune un modul numit chopper – el transformă traficul într-o secvență de blocuri de diferite lungimi, care sunt trimise mai departe în ordine aleatorie.
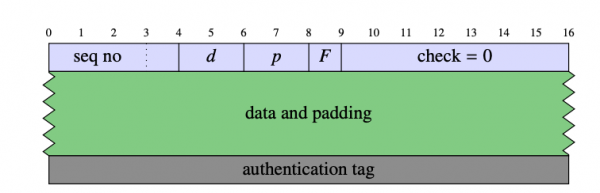
Datele sunt criptate folosind AES în modul GCM. Antetul blocului conține un număr de secvență de 32 de biți, două câmpuri de lungime (d și p) – care indică volumul de date, un câmp special F și un câmp de verificare de 56 de biți, al cărui valoare trebuie să fie zero. Lungimea minimă a blocului este de 32 de octeți, iar lungimea maximă de 217+32 de octeți. Lungimea este controlată de modulele de steganografie.
La stabilirea conexiunii, primele câteva octeți de informație sunt un mesaj handshake, prin care serverul înțelege dacă se confruntă cu o conexiune existentă sau nouă. Dacă conexiunea aparține unei noi legături, serverul răspunde prin handshake, iar fiecare participant la schimbul de date extrage din acesta cheile de sesiune. În plus, în sistem este implementat un mecanism de rekeying – acesta este similar cu extragerea cheii de sesiune, dar în locul mesajelor handshake se folosesc blocuri. Acest mecanism schimbă numărul secvenței, dar nu atinge ID-ul legăturii.
După ce ambele părți care schimbă datele au trimis și primit blocul fin, conexiunea este închisă. Pentru a se proteja împotriva atacurilor replay sau a întârzierilor de livrare a blocurilor, ambele părți trebuie să rețină ID-ul pentru o anumită perioadă după închidere.
Modulul încorporat de steganografie ascunde traficul Tor în interiorul protocolului p2p – similar cu modul în care funcționează Skype în comunicările VoIP securizate. Modulul de steganografie HTTP simulează traficul HTTP nesecurizat. Sistemul mimează un utilizator real cu un browser obișnuit.
Rezistență la atacuri
Pentru a verifica cât de eficient este metoda propusă pentru îmbunătățirea funcționării Tor, cercetătorii au dezvoltat două tipuri de atacuri.
Primul dintre acestea constă în extragerea fluxurilor Tor din fluxurile TCP pe baza caracteristicilor fundamentale ale protocolului Tor – această metodă a fost utilizată pentru blocarea sistemului de către autoritățile din China. Al doilea atac constă în studierea fluxurilor Tor deja cunoscute pentru a extrage informații despre ce site-uri a vizitat utilizatorul.
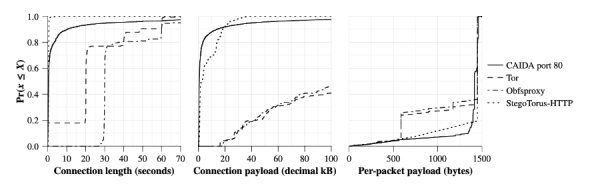
Cercetătorii au confirmat eficiența atacului de primul tip împotriva „Tor-ului standard” – pentru aceasta, ei au colectat urmele vizitelor pe site-uri din top 10 Alexa.com de douăzeci de ori prin Tor obișnuit, obfsproxy și StegoTorus cu modulul de steganografie HTTP. Ca referință pentru comparație, a fost utilizat setul de date CAIDA cu date despre portul 80 – aproape cu certitudine toate acestea fiind conexiuni HTTP.
Experimentul a arătat că calcularea traficului normal Tor este destul de simplă. Protocolul Tor este prea specific și are o serie de caracteristici care sunt ușor de identificat – de exemplu, utilizându-l, conexiunile TCP durează 20-30 de secunde. Instrumentul Obfsproxy aproape că nu ascunde aceste momente evidente. StegoTorus, la rândul său, generează trafic care este mult mai apropiat de referința CAIDA.
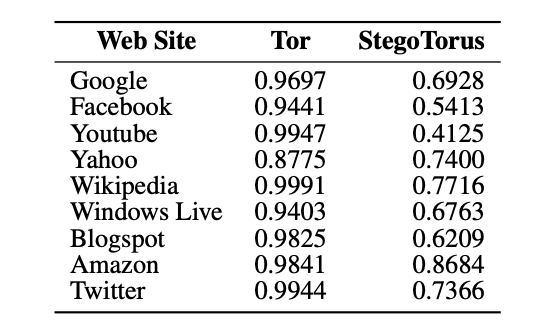
În cazul atacului cu determinarea site-urilor vizitate, cercetătorii au comparat probabilitatea unei astfel de divulgări de date în cazul „Tor-ului standard” și soluția lor StegoTorus. Pentru evaluare, au fost utilizate scala (Area Under Curve). Din analiza rezultatelor a reieșit că, în cazul Tor-ului obișnuit fără protecție suplimentară, probabilitatea divulgării datelor despre site-urile vizitate este semnificativ mai mare.
Concluzie
Istoria confruntării dintre autoritățile statelor care introduc cenzura pe internet și dezvoltatorii sistemelor de ocolire a restricțiilor arată că măsurile de protecție complexe pot fi singurele eficiente. Utilizarea unui singur instrument nu poate garanta accesul la datele necesare și că informațiile despre ocolirea restricțiilor nu vor ajunge la cenzori.
Prin urmare, atunci când folosiți orice instrumente pentru asigurarea confidențialității și accesului la conținut, este important să nu uitați că nu există soluții ideale și, atunci când este posibil, să combinați diferite metode pentru a obține cea mai mare eficiență.
Linkuri utile și materiale de la :
Sursa: habr.com
