

În 2019, compania de consultanță Miercom a realizat o evaluare tehnologică independentă a controlerelor Wi-Fi 6 Cisco Catalyst din seria 9800. Pentru acest studiu, a fost creat un banc de testare din controlere și puncte de acces Wi-Fi 6 de la Cisco, iar soluția tehnică a fost evaluată în următoarele categorii:
- Disponibilitate;
- Securitate;
- Automatizare.
Rezultatele cercetării sunt prezentate mai jos. De la 2019, funcționalitatea controlerelor Cisco Catalyst din seria 9800 a fost îmbunătățită semnificativ - aceste aspecte sunt de asemenea reflectate în acest articol.
Despre alte avantaje ale tehnologiei Wi-Fi 6, exemple de implementare și domenii de aplicare se poate citi.
Prezentarea soluției
Controlerele Wi-Fi 6 Cisco Catalyst din seria 9800
Seria de controlere wireless Cisco Catalyst din seria 9800, bazată pe sistemul de operare IOS-XE (care este, de asemenea, utilizat pentru switch-uri și routere Cisco), este oferită în diverse variante.
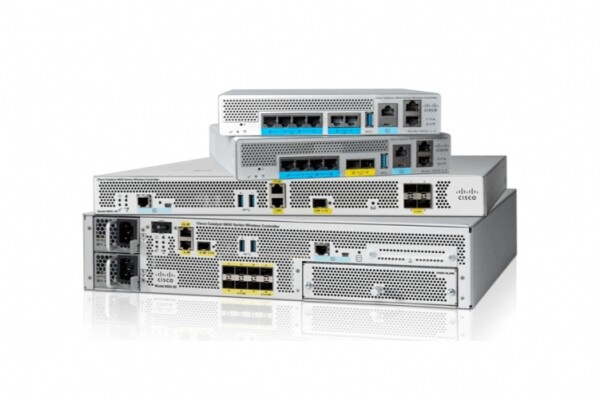
Modelul de vârf, controlerul 9800-80, suportă o capacitate a rețelei wireless de până la 80 Gbps. Un controler 9800-80 poate gestiona până la 6000 de puncte de acces și până la 64 000 de clienți wireless.
Modelul de nivel mediu - controlerul 9800-40 - suportă o capacitate de până la 40 Gbps, până la 2000 de puncte de acces și până la 32 000 de clienți wireless.
Pe lângă aceste modele, analiza competitivă a inclus și controlerul wireless 9800-CL (CL înseamnă Cloud). Modelul 9800-CL funcționează în medii virtuale pe hypervisoare VMWare ESXI și KVM, iar specificațiile sale depind de resursele hardware alocate mașinii virtuale a controlerului. În configurația maximă, controlerul Cisco 9800-CL, la fel ca modelul de vârf 9800-80, suportă scalabilitatea până la 6000 de puncte de acces și până la 64 000 de clienți wireless.
În cadrul studiului, au fost utilizate puncte de acces Cisco Aironet AP din seria 4800, care suportă frecvențele de 2,4 și 5 GHz cu posibilitatea de comutare dinamică în modul dual 5-GHz.
Banc de testare
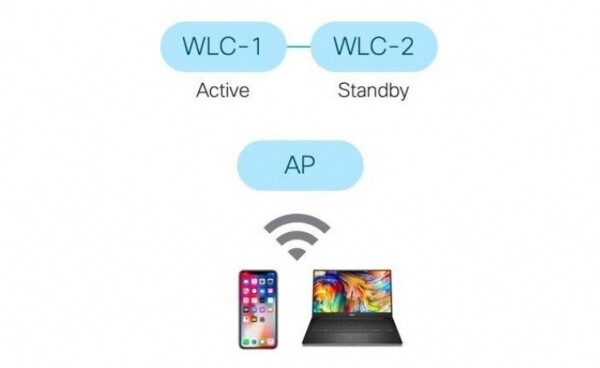
În cadrul testării, a fost creat un banc de testare format din două controlere wireless Cisco Catalyst 9800-CL funcționând într-un cluster și puncte de acces Cisco Aironet AP din seria 4800.
Ca dispozitive client, au fost utilizate laptopuri de la companiile Dell și Apple, precum și smartphone-uri Apple iPhone.
Testarea disponibilității
Disponibilitatea este definită ca abilitatea utilizatorilor de a accesa și utiliza un sistem sau un serviciu. Disponibilitatea ridicată implică acces continuu la sistem sau serviciu, indiferent de anumite evenimente.
Disponibilitatea ridicată a fost testată în patru scenarii, primele trei scenarii fiind evenimente predictibile sau planificate, care pot avea loc în timpul lucrului sau în afara acestuia. Al patrulea scenariu este un eșec clasic, care reprezintă un eveniment imprevizibil.
Descrierea scenariilor:
- Remedierea erorilor – un microupdate al sistemului (bugfix sau patch de securitate), care permite corectarea unei erori sau a unei vulnerabilități fără a necesita o actualizare completă a software-ului de sistem;
- Actualizare funcțională – adăugarea sau extinderea funcționalității actuale a sistemului prin instalarea actualizărilor funcționale;
- Actualizare completă – actualizarea imaginii software-ului controlerului;
- Adăugarea unui punct de acces – adăugarea unui nou model de punct de acces în rețeaua wireless fără a necesita reconfigurarea sau actualizarea software-ului controlerului wireless;
- Eșec – defectarea controlerului wireless.
Remedierea erorilor și vulnerabilităților
Adesea, în multe soluții concurente, instalarea patch-urilor necesită o actualizare completă a software-ului sistemului controlerului wireless, ceea ce poate duce la întreruperi neplanificate. În cazul soluției Cisco, instalarea patch-urilor se face fără a opri productivitatea. Patch-urile pot fi instalate pe oricare dintre componente, în timp ce infrastructura wireless continuă să funcționeze.
Procedura în sine este destul de simplă. Fișierul patch-ului este copiat în folderul de încărcare inițială pe unul dintre controlerele wireless Cisco, iar apoi operațiunea este confirmată prin intermediul interfeței grafice sau a liniei de comandă. În plus, prin intermediul interfeței grafice sau a liniei de comandă, patch-ul poate fi, de asemenea, anulat și șters, fără a întrerupe funcționarea sistemului.
Actualizare funcțională
Actualizările funcționale ale software-ului sunt utilizate pentru activarea unor funcții noi. Una dintre aceste îmbunătățiri este actualizarea bazei de date a semnăturilor aplicațiilor. Acest pachet a fost instalat pe controlerele Cisco ca test. La fel ca în cazul corecțiilor, actualizarea funcțiilor se aplică, se instalează sau se elimină fără a avea downtime sau a întrerupe activitatea sistemului.
Actualizare completă
În prezent, actualizarea completă a imaginii software-ului controlerului se efectuează la fel ca și actualizarea funcțională, adică fără downtime. Cu toate acestea, această opțiune este disponibilă doar în configurații de cluster, atunci când există mai mult de un controler. Actualizarea completă se efectuează secvențial: mai întâi pe un controler, apoi pe celălalt.
Adăugarea unui nou model de punct de acces
Conectarea de noi puncte de acces, care anterior nu au fost utilizate cu imaginea software-ului controlerului, la rețeaua wireless este o operațiune destul de frecventă, mai ales în rețele mari (aeroporturi, hoteluri, fabrici). Adesea, în soluțiile concurente, această operațiune necesită actualizarea software-ului de sistem sau repornirea controlerelor.
În procesul de conectare a noilor puncte de acces Wi-Fi 6 la clusterul controlerelor Cisco Catalyst seria 9800, nu se observă probleme de acest fel. Conectarea noilor puncte la controler se face fără actualizări ale software-ului controlerului, iar acest proces nu necesită repornirea, astfel că nu influențează în niciun fel rețeaua wireless.
Defecțiunea controlerului
În medii de testare se utilizează două controlere (Activ / Standby) Wi-Fi 6, iar punctul de acces are o conexiune directă la ambele controlere.
Un controler wireless este activ, iar celălalt, respectiv, de rezervă. În cazul unei defecțiuni a controlerului activ, managementul este preluat de controlerul de rezervă, iar statutul acestuia se schimbă în activ. Această procedură se desfășoară fără întreruperea punctului de acces și a Wi-Fi pentru clienți.
Securitate
În această secțiune se discută aspectele asigurării securității, care în rețelele wireless reprezintă o problemă extrem de relevantă. Securitatea soluției este evaluată după următoarele caracteristici:
- Recunoașterea aplicațiilor;
- Urmărirea fluxului de trafic (Flow tracking);
- Analiza traficului criptat;
- Detectarea și prevenirea atacurilor;
- Mijloace de autentificare;
- Mijloace de protecție pentru dispozitivele clienților.
Recunoașterea aplicațiilor
În rândul diverselor produse de pe piața Wi-Fi corporativ și industrial, există diferențe în ceea ce privește capacitatea produselor de a identifica traficul pe baza aplicațiilor. Produse de la diferiți furnizori pot identifica un număr diferit de aplicații. În plus, multe dintre aplicațiile enumerate de soluțiile concurente ca fiind posibile pentru identificare sunt, de fapt, site-uri web, nu aplicații unice.
Există o altă caracteristică interesantă a recunoașterii aplicațiilor: soluțiile diferă semnificativ în ceea ce privește precizia identificării.
Având în vedere toate testele efectuate, se poate afirma cu responsabilitate că soluția Wi-Fi-6 de la Cisco realizează recunoașterea aplicațiilor cu o precizie foarte bună: au fost identificate corect aplicații populare precum Jabber, Netflix, Dropbox, YouTube și altele, precum și servicii web. De asemenea, soluțiile Cisco pot analiza mai profund pachetele de date prin DPI (Inspecția Profundă a Pachetelor).
Monitorizarea fluxurilor de trafic
A fost efectuat un alt test pentru a determina dacă sistemul poate urmări și raporta cu exactitate fluxurile de date (de exemplu, mișcările fișierelor mari). Pentru a verifica aceasta, un fișier de 6,5 megabytes a fost trimis prin rețea folosind protocolul de transfer de fișiere (FTP).
Soluția Cisco a reușit pe deplin să îndeplinească sarcina și a putut să urmărească acest trafic datorită NetFlow și capacităților sale hardware. Traficul a fost imediat detectat și identificat cu exactitate, inclusiv volumul total de date transferate.
Analiza traficului criptat
Traficul datelor utilizatorilor este din ce în ce mai mult criptat. Acest lucru se face pentru a-l proteja împotriva urmăririi sau interceptării de către atacatori. Dar, în același timp, hackerii folosesc din ce în ce mai mult criptarea pentru a-și ascunde software-ul malițios și pentru a desfășura alte operațiuni dubioase, cum ar fi atacurile Man-in-the-Middle (MiTM) sau, de exemplu, atacurile cu keylogging.
Majoritatea întreprinderilor verifică o parte din traficul criptat, de obicei desfăcându-l cu ajutorul firewall-urilor sau sistemelor de prevenire a intruziunilor. Însă acest proces este consumator de timp și nu îmbunătățește performanța rețelei în ansamblu. În plus, după decriptare, aceste date devin vulnerable în fața ochilor curioși.
Controlerele Cisco Catalyst din seria 9800 rezolvă cu succes analiza traficului criptat prin alte mijloace. Soluția se numește Encrypted Traffic Analytics (ETA). ETA este o tehnologie unică, fără analogii disponibile în soluțiile concurente de pe piață, care detectează malware în traficul criptat fără a necesita decriptarea acestuia. ETA este o funcție de bază a IOS-XE, care include Enhanced NetFlow și utilizează algoritmi comportamentali avansați pentru a identifica modelele de trafic malițios ascunse în traficul criptat.
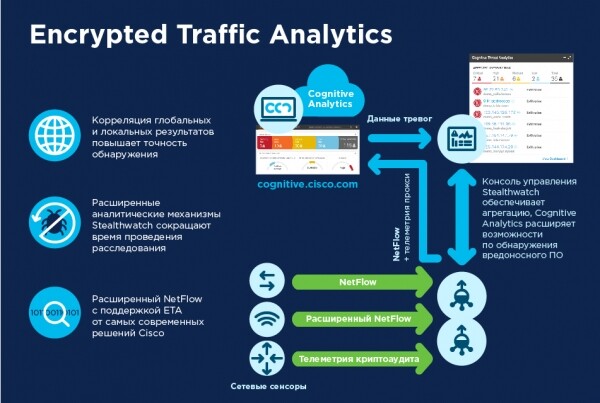
ETA nu decriptează mesajele, ci colectează profiluri ale metadatelor fluxurilor criptate de trafic – dimensiunea pachetelor, intervalele de timp dintre pachete și multe altele. Apoi, metadatele sunt exportate în înregistrări NetFlow v9 în Cisco Stealthwatch.
Funcția cheie a Stealthwatch este monitorizarea continuă a traficului și crearea unor indicatori de bază ai activității normale a rețelei. Folosind metadatele fluxului criptat trimise de ETA, Stealthwatch aplică învățarea automată la mai multe niveluri pentru a identifica anomaliile comportamentale în trafic care ar putea indica evenimente suspecte.
Anul trecut, compania Cisco a fost ajutată de Miercom pentru a evalua independent soluția Cisco Encrypted Traffic Analytics. În cadrul acestei evaluări, Miercom a trimis separat amenințări cunoscute și necunoscute (viruși, troiani, ransomware) în trafic criptat și necriptat prin rețele mari ETA și non-ETA pentru a identifica amenințările.
Pentru testare, a fost rulat un cod malițios în ambele rețele. În ambele cazuri, activitatea suspectă a fost detectată treptat. În rețeaua ETA, amenințările au fost detectate cu 36% mai repede în faza inițială decât în rețeaua non-ETA. Pe parcursul operațiunii, productivitatea detectării în rețeaua ETA a crescut. În final, după câteva ore de funcționare, în rețeaua ETA au fost descoperite cu succes două treimi din amenințările active, de două ori mai mult decât în rețeaua non-ETA.
Funcționalitatea ETA este bine integrată cu Stealthwatch. Amenințările sunt clasificate în funcție de severitate, afișate cu informații detaliate, precum și cu opțiuni de acțiune pentru remedieri după confirmare. Concluzia este că ETA funcționează!
Detectarea și prevenirea intruziunilor
Cisco are now offering another effective tool for security — Cisco Advanced Wireless Intrusion Prevention System (aWIPS): a threat detection and prevention mechanism for wireless networks. The aWIPS solution operates at the level of controllers, access points, and Cisco DNA Center management software. The threat detection, alerting, and prevention process combines network traffic analysis, information about network devices and topology, signature-based methods, and anomaly detection, ultimately ensuring high accuracy and preventing threats to the wireless network.
The full integration of aWIPS into the network infrastructure allows for continuous monitoring of wireless traffic in both wired and wireless networks and utilizes it for automatic analysis of potential attacks from multiple sources, to comprehensively identify and prevent possible attacks.
Authentication methods
Currently, in addition to classic authentication methods, Cisco Catalyst series 9800 solutions support WPA3. WPA3 is the latest version of WPA, representing a set of protocols and technologies that provide authentication and encryption for Wi-Fi networks.
WPA3 uses the Simultaneous Authentication of Equals (SAE) method to provide the most robust protection for users against third-party password guessing attempts. When a client connects to an access point, it performs an SAE exchange. Upon success, each party generates a cryptographically secure key, from which a session key is derived, and then they enter the confirmation state. After this, the client and access point can enter confirmation states every time a session key needs to be generated. The method employs forward secrecy, where an attacker may compromise one key but not all other keys.
This means that SAE is designed so that an attacker intercepting traffic has only one attempt to guess the password before the intercepted data becomes useless. To conduct a prolonged password guessing attack, physical access to the access point would be required.
Client device protection mechanisms
Principala metodă de protecție a clienților în soluțiile wireless Cisco Catalyst din seria 9800 este în prezent Cisco Umbrella WLAN — un serviciu de securitate în rețea bazat pe cloud, care funcționează la nivel DNS și care detectează automat atât amenințările cunoscute, cât și pe cele noi.
Cisco Umbrella WLAN oferă dispozitivelor clienților o conexiune protejată la Internet. Acest lucru este realizat prin filtrarea conținutului, adică prin blocarea accesului la resursele de pe Internet conform politicii întreprinderii. Astfel, dispozitivele clienților sunt protejate online împotriva malware-ului, ransomware-ului și phishing-ului. Aplicarea politicilor se bazează pe 60 de categorii de conținut, care sunt actualizate continuu.
Automatizarea
Rețelele wireless moderne sunt mult mai flexibile și complexe, astfel că metodele tradiționale de configurare și extragere a informațiilor de la controlerele wireless nu sunt suficiente. Administratorii de rețea și specialiștii în securitate informațională au nevoie de instrumente pentru automatizare și analiză, ceea ce determină furnizorii de soluții wireless să ofere astfel de instrumente.
Pentru a aborda aceste probleme, controlerele wireless Cisco Catalyst din seria 9800, pe lângă API-ul tradițional, oferă suport pentru protocolul de configurare a rețelei RESTCONF / NETCONF cu limbajul de modelare a datelor YANG (Yet Another Next Generation).
NETCONF este un protocol bazat pe XML, pe care aplicațiile îl pot folosi pentru a solicita informații și a modifica configurația dispozitivelor de rețea, cum ar fi controlerele wireless.
Pe lângă aceste metode, controlerele Cisco Catalyst din seria 9800 permit obținerea, selectarea și analiza datelor despre fluxurile de informații prin intermediul protocolului NetFlow și sFlow.
Pentru a asigura securitatea și pentru a modela traficul, capacitatea de a urmări fluxuri specifice reprezintă un instrument valoros. Protocolul sFlow, care permite captarea a două pachete din fiecare sută, a fost implementat pentru a rezolva această problemă. Cu toate acestea, uneori acest lucru poate fi insuficient pentru o analiză adecvată a fluxului. Prin urmare, o alternativă o constituie NetFlow, implementat de Cisco, care permite colectarea și exportarea 100% a tuturor pachetelor dintr-un flux specific pentru analiza ulterioară.
O altă funcție, de fapt disponibilă doar în implementările hardware ale controlerelor, care permite automatizarea funcționării rețelei wireless în controlerele Cisco Catalyst din seria 9800, este suportul încorporat pentru limbajul Python ca extensie pentru utilizarea scripturilor direct pe controlerul wireless.
Și, în final, pentru operațiunile de monitorizare și gestionare în controlerele Cisco Catalyst din seria 9800 este suportat protocolul SNMP, testat de-a lungul timpului, versiunile 1, 2 și 3.
Astfel, în ceea ce privește automatizarea soluției Cisco Catalyst din seria 9800, aceasta răspunde pe deplin cerințelor moderne ale afacerilor, oferind atât instrumente noi și unice, cât și cele testate de-a lungul timpului pentru executarea automată a operațiunilor și analitică în rețelele wireless de orice dimensiune și complexitate.
Concluzie
În soluțiile bazate pe controlerele Cisco Catalyst din seria 9800, compania Cisco a demonstrat rezultate excelente în categoriile: disponibilitate ridicată, securitate și automatizare.
Soluția răspunde pe deplin tuturor cerințelor de disponibilitate ridicată, cum ar fi comutarea automată în mai puțin de o secundă în timpul evenimentelor neplanificate și timpul de inactivitate zero pentru evenimentele planificate.
Controlerele Cisco Catalyst din seria 9800 implementează o protecție комплексă, asigurând o verificare profundă a pachetelor pentru recunoașterea și gestionarea aplicațiilor, transparență totală a fluxurilor de date și identificarea amenințărilor ascunse în traficul criptat, precum și utilizarea de mecanisme avansate de autentificare și protecție a dispozitivelor client.
Pentru automatizarea operațiunilor și analitică, soluțiile Cisco Catalyst din seria 9800 dispun de capacități extinse, utilizând modele standard populare: YANG, NETCONF, RESTCONF, interfețe API tradiționale și scripturi Python încorporate.
Astfel, compania Cisco își confirmă din nou statutul de lider mondial în soluții de rețea, care ține pasul cu timpul și ia în considerare toate provocările afacerilor moderne.
Informații suplimentare despre gama de comutatoare Catalyst pot fi găsite pe Cisco.
Sursa: habr.com
