

În acest articol, vom analiza primele 5 sarcini și vom învăța elementele de bază ale analizei traficului diferitelor protocoale de rețea.
Informații organizaționaleSpecial pentru cei care doresc să învețe ceva nou și să se dezvolte în oricare dintre domeniile securității informației și a calculatoarelor, voi scrie și povesti despre următoarele categorii:
- PWN;
- criptografie (Crypto);
- tehnologii de rețea (Network);
- inginerie inversă (Reverse Engineering);
- steganografie (Stegano);
- căutarea și exploatarea vulnerabilităților WEB.
Pe lângă asta, voi împărtăși experiența mea în criminalistica computerizată, analiza malware-ului și firmwar-ului, atacurile asupra rețelelor wireless și a rețelelor locale, desfășurarea testelor de penetrare și scrierea exploiturilor.
Pentru ca voi să puteți afla despre articole noi, software și alte informații, am creat și în domeniul IiiKB. De asemenea, solicitările, întrebările, sugestiile și recomandările voastre .
Toate informațiile sunt prezentate exclusiv în scopuri educaționale. Autorul acestui document nu își asumă nicio responsabilitate pentru daunele cauzate oricărei persoane ca urmare a utilizării cunoștințelor și metodelor obținute din studierea acestui document.
Autentificare FTP
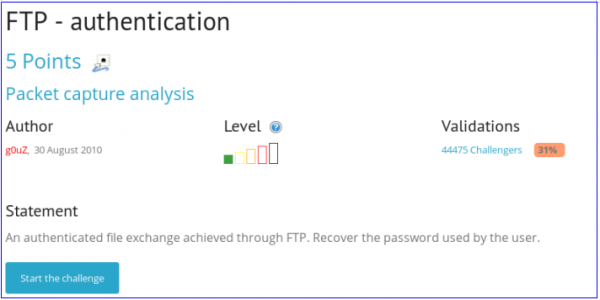
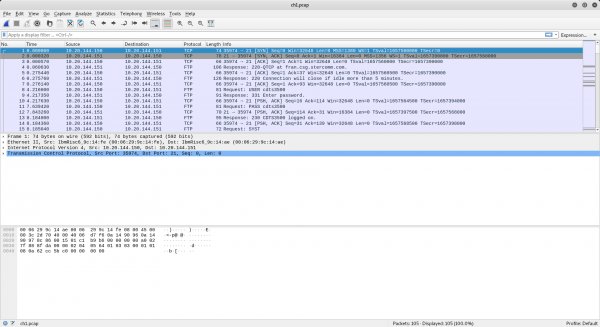
În această sarcină, ni se cere să găsim datele de autentificare dintr-un dump de trafic. Se spune că este vorba despre FTP. Deschidem fișierul PCAP în wireshark.
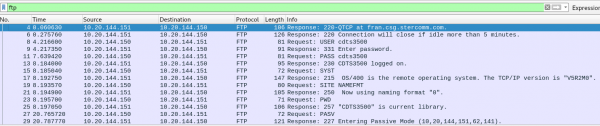
În primul rând, filtrăm datele, deoarece avem nevoie doar de protocolul FTP.
Acum vom afișa traficul pe fluxuri. Pentru aceasta, după ce facem clic dreapta, alegem 'Follow TCP Stream'.
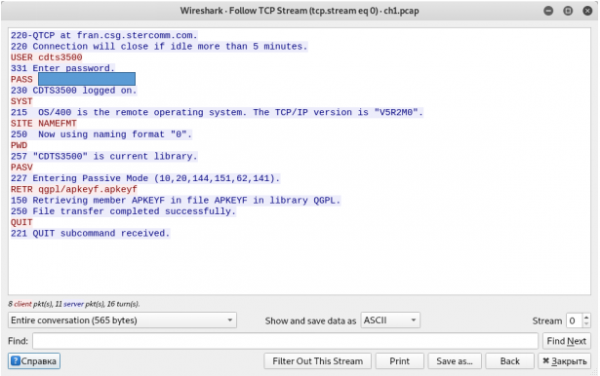
Vedem numele de utilizator și parola utilizatorului.
Autentificare Telnet
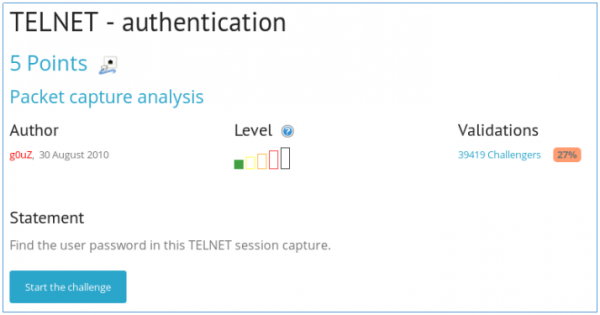
Sarcina este similară cu cea anterioară.
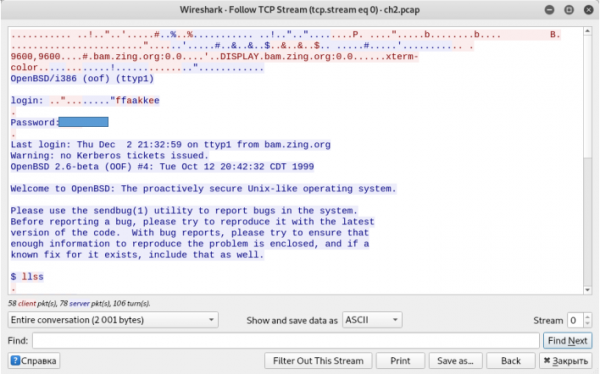
Obținem numele de utilizator și parola.
Cadru Ethernet
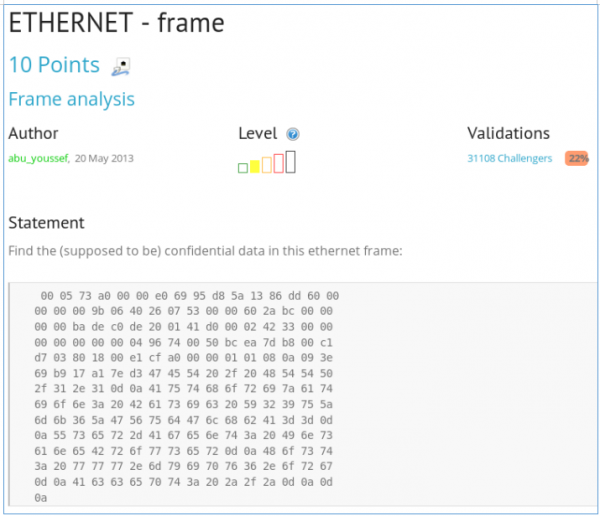
Ni se oferă o reprezentare Hex a pachetului protocolului Ethernet și ni se cere să găsim date confidențiale. Problema este că protocoalele sunt încapsulate unul în altul. Adică, în zona de date a protocolului Ethernet este protocolul IP, în care se află protocolul TCP, iar în acesta, HTTP, unde se află datele. Așadar, trebuie doar să decodificăm caracterele din formatul hex.
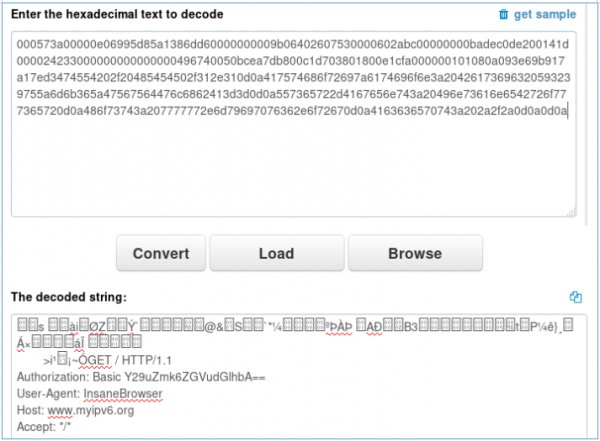
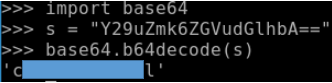
În header-ul HTTP există date de autentificare Basiс. Le decodificăm din Base64.
Autentificare Twitter
Ni se cere să găsim parola pentru conectarea la Twitter dintr-un dump de trafic.
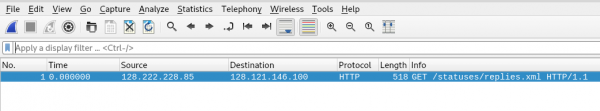
Există doar un singur pachet. Îl vom deschide făcând dublu clic.
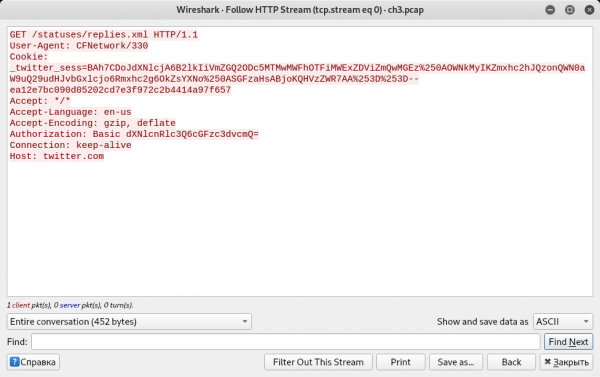
Și din nou vedem datele autentificării Basic.
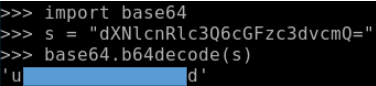
Găsim numele de utilizator și parola.
Fișier Bluetooth necunoscut
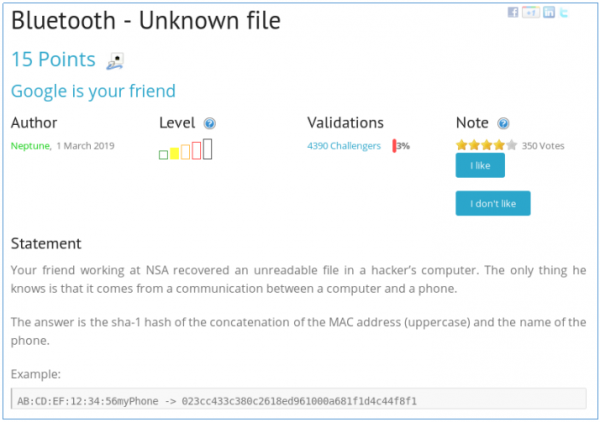
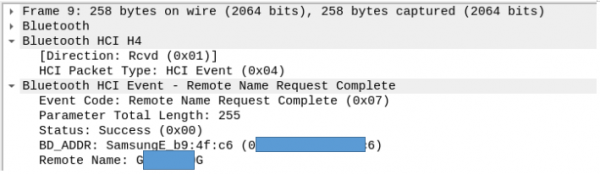
Se spune o poveste și se cere să găsim numele și adresa MAC a telefonului. Vom deschide fișierul în Wireshark. Vom găsi linia Remote Name Request Complete.

Să ne uităm la câmpurile acestui pachet, unde sunt afișate adresa MAC și numele telefonului.
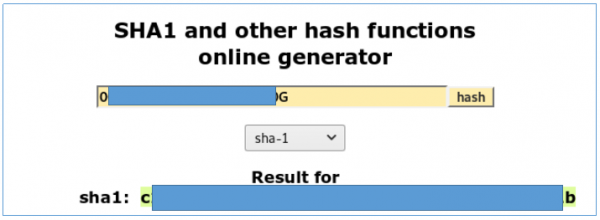
Luăm hash-ul și îl predăm.
La această lecție vom încheia analiza sarcinilor ușoare pe tema rețelelor (mai mult pentru începători). Urmează mai mult și mai complicat… Ne puteți alătura la . Acolo puteți propune subiecte și participa la votul pentru alegerea subiectului pentru articolele următoare.
Sursa: habr.com
