

Bun venit! Astăzi vom vorbi despre cum să configurăm inițial un gateway de poștă electronică. – soluții ale companiei Fortinet pentru protecția e-mailului. În cadrul articolului, vom analiza un model cu care vom lucra și vom realiza configurația , necesară pentru primirea și verificarea mesajelor, precum și vom testa funcționalitatea acestuia. Bazându-ne pe experiența noastră, putem afirma cu încredere că procesul este foarte simplu și chiar și după o configurație minimă se pot observa rezultate.
Să începem cu modelul curent. Acesta este prezentat în figura de mai jos.
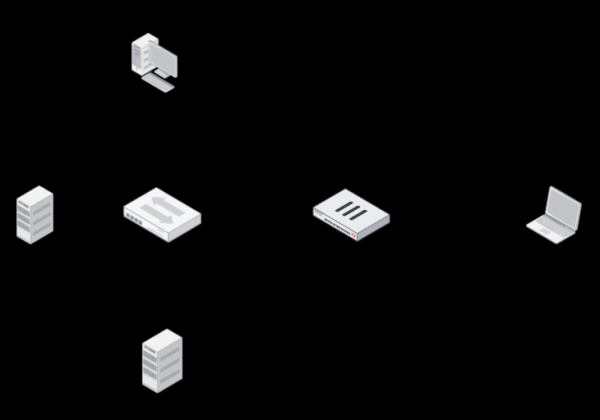
În dreapta, vedem un computer al utilizatorului extern, de la care vom trimite e-mailuri utilizatorului din rețeaua internă. În rețeaua internă se află computerul unui utilizator, un controler de domeniu cu un server DNS și un server de e-mail. La granița rețelei se află un firewall – FortiGate, a cărui caracteristică principală este configurarea redirecționării traficului SMTP și DNS.
Să acordăm o atenție deosebită DNS-ului.
Pentru rutarea e-mailului în Internet sunt utilizate două înregistrări DNS – înregistrarea A și înregistrarea MX. De obicei, aceste înregistrări DNS sunt configurate pe un server DNS public, dar din cauza restricțiilor de modelare, redirecționăm pur și simplu DNS-ul prin firewall (adică pentru utilizatorul extern, adresa serverului DNS este setată pe 10.10.30.210).
Înregistrarea MX este o înregistrare care conține numele serverului de e-mail care deservește domeniul, precum și prioritatea acestui server de e-mail. În cazul nostru, arată astfel: test.local -> mail.test.local 10.
Înregistrarea A este o înregistrare care transformă numele domeniului într-o adresă IP, în cazul nostru: mail.test.local -> 10.10.30.210.
Când utilizatorul nostru extern va încerca să trimită un mesaj la adresa an@test.local, va solicita serverului său DNS înregistrarea MX a domeniului test.local. Serverul nostru DNS va răspunde cu numele serverului de e-mail — mail.test.local. Acum, utilizatorul trebuie să obțină adresa IP a acestui server, de aceea se adresează din nou DNS-ului pentru înregistrarea A și primește adresa IP 10.10.30.210 (da, din nou aceasta:) ). Se poate trimite mesajul. Prin urmare, incearcă să stabilească o conexiune cu adresa IP obținută pe portul 25. Prin reguli pe firewall, această conexiune este redirecționată către serverul de e-mail.
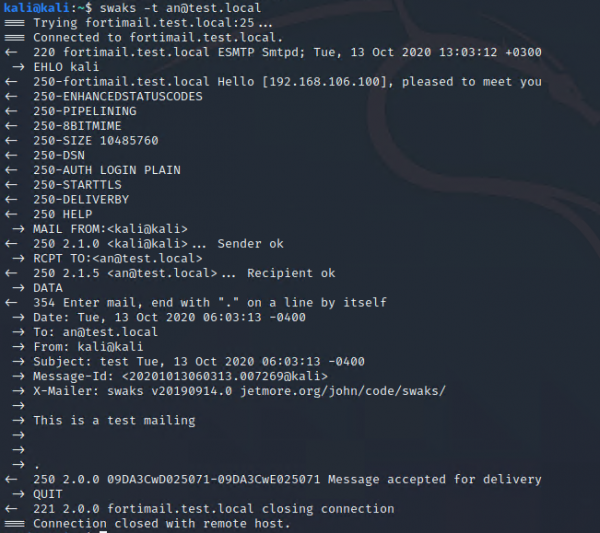
Vom verifica funcționalitatea email-ului în starea curentă a modelului. Pentru aceasta, pe computerul unui utilizator extern, vom folosi utilitarul swaks. Acesta permite testarea funcționalității SMTP, trimițând un mesaj de email cu diferite setări unui destinatar. Prealabil, pe serverul de email a fost creat un utilizator cu adresa an@test.local. Să încercăm să-i trimitem un mesaj:
Acum vom trece la mașina utilizatorului intern și ne vom asigura că mesajul a sosit:
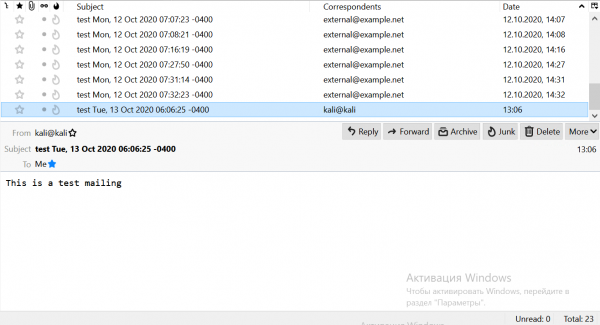
Mesajul a sosit cu adevărat (este evidențiat în listă). Asta înseamnă că modelul funcționează corect. E vremea să trecem la FortiMail. Să completăm modelul nostru:
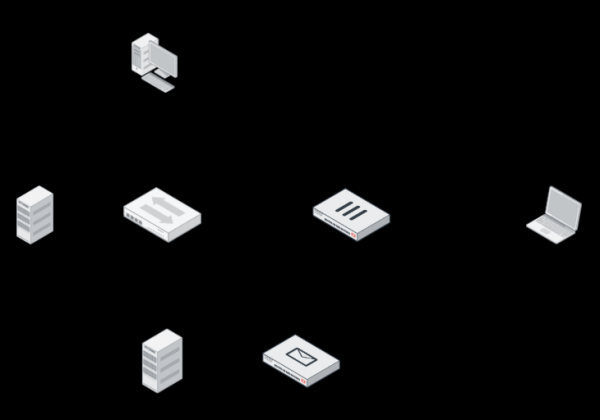
FortiMail poate fi implementat în trei moduri:
- Gateway — acționează ca un MTA complet: acceptă toată corespondența, o verifică și apoi o trimite pe serverul de email;
- Transparent — sau, altfel spus, mod transparent. Este plasat înainte de server și verifică email-urile de intrare și ieșire. După aceasta, le transmite pe server. Nu necesită modificări în configurația rețelei.
- Server — în acest caz, FortiMail este un server de email complet, cu capacitatea de a crea căsuțe poștale, de a primi și trimite emailuri, precum și alte funcționalități.
Vom implementa FortiMail în modul Gateway. Să accesăm setările mașinii virtuale. Login — admin, parola nu este setată. La prima conectare, este necesar să se stabilească o nouă parolă.
Acum vom configura mașina virtuală pentru acces la interfața web. De asemenea, este necesar ca mașina să aibă acces la Internet. Să configurăm interfața. Avem nevoie doar de port1. Cu acesta ne vom conecta la interfața web, iar acesta va fi folosit și pentru ieșirea pe Internet. Accesul la Internet este necesar pentru actualizarea serviciilor (semnături antivirus etc). Pentru configurație, introducem comenzile:
configuraţie sistem interfaţă
edit port 1
set ip 192.168.1.40 255.255.255.0
set allowaccess https http ssh ping
end
Acum să configurăm rutarea. Pentru aceasta, este necesar să introducem următoarele comenzi:
config system route
edit 1
set gateway 192.168.1.1
set interface port1
end
Introducând comenzile, puteți folosi tabularea pentru a nu le scrie complet. De asemenea, dacă ați uitat ce comandă ar trebui să vină, puteți folosi tasta “?”.
Acum vom verifica conexiunea la Internet. Pentru aceasta, vom face ping la DNS-ul Google:
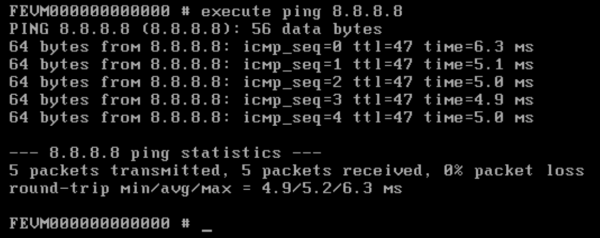
Așa cum vedem, Internetul a apărut. Setările inițiale, caracteristice pentru toate dispozitivele Fortinet, au fost efectuate, acum putem trece la configurarea prin interfața web. Pentru aceasta, deschidem pagina de administrare:
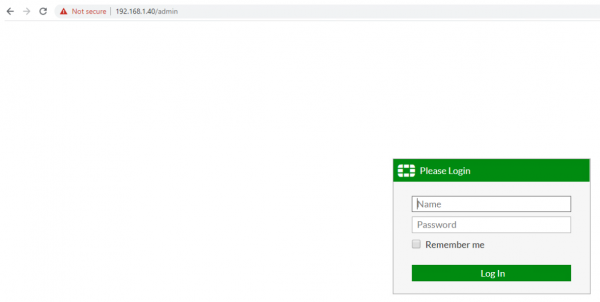
Vă rugăm să rețineți, trebuie să accesați linkul în formatul /admin. Altfel, nu veți putea ajunge la pagina de administrare. În mod implicit, pagina se află în modul standard de configurare. Pentru setări, avem nevoie de modul Advanced. Să trecem la meniul admin->View și să comutăm modul la Advanced:
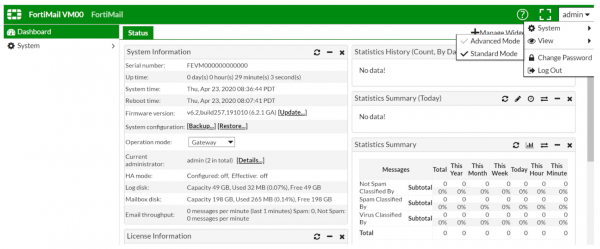
Acum trebuie să încărcăm licența de încercare. Acest lucru se poate face din meniul License Information → VM → Update:
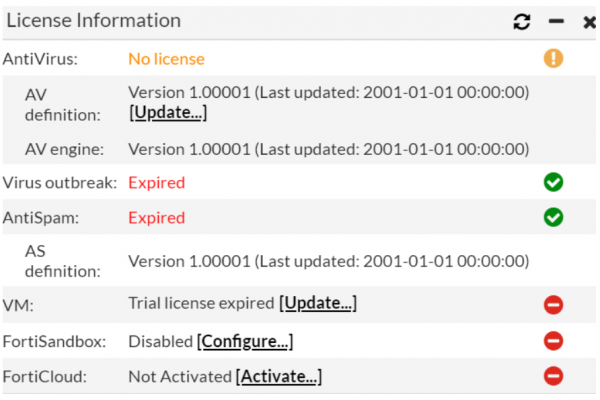
Dacă nu aveți o licență de încercare, o puteți solicita contactând .
După introducerea licenței, dispozitivul ar trebui să se repornească. În continuare, acesta va începe să descarce actualizările bazelor sale de la servere. Dacă acest lucru nu se întâmplă automat, puteți merge la meniul System → FortiGuard și în tab-urile Antivirus, Antispam apăsați pe butonul Update Now.
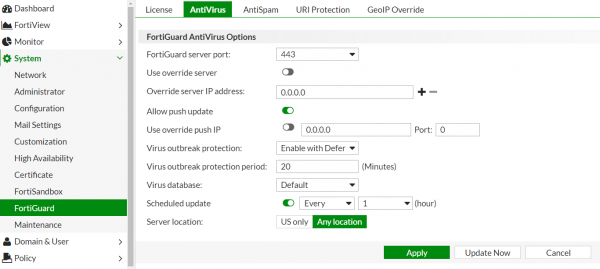
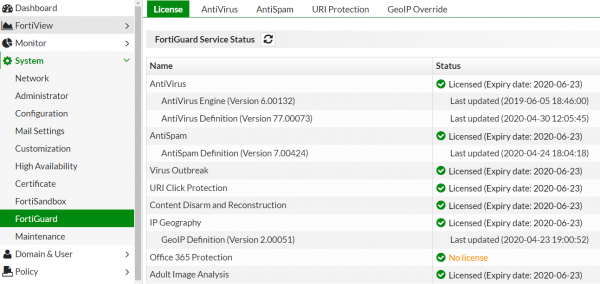
Dacă acest lucru nu ajută, puteți schimba porturile utilizate pentru actualizări. De obicei, după aceasta, toate licențele apar. În cele din urmă, ar trebui să arate așa:
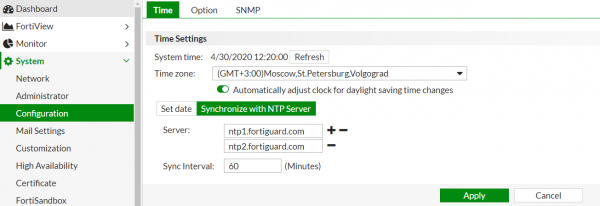
Să configurăm fusul orar corect, acesta va fi util la examinarea jurnalelor. Pentru aceasta, să mergem la meniul System → Configuration:
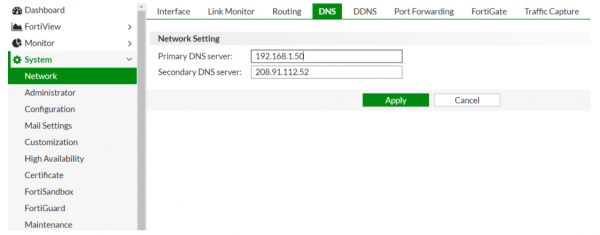
Să configurăm și DNS-ul. Ca server DNS principal, vom configura serverul DNS intern, iar ca server de rezervă — vom lăsa serverul DNS furnizat de Fortinet.
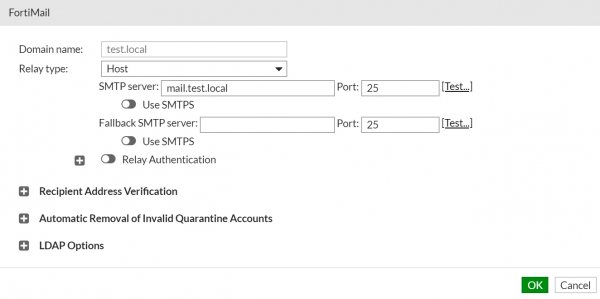
Acum ajungem la cel mai interesant. Așa cum ați observat, în mod implicit, dispozitivul este setat pe modul Gateway. Deci, nu trebuie să-l schimbăm. Să trecem la câmpul Domain & User → Domain. Vom crea un nou domeniu care trebuie protejat. Aici trebuie să specificăm doar numele domeniului și adresa serverului de poștă (putem specifica și numele său de domeniu, în cazul nostru mail.test.local):
Acum trebuie să specificăm un nume pentru gateway-ul nostru de poștă. Acesta va fi folosit în înregistrările MX și A, pe care va trebui să le modificăm mai târziu:
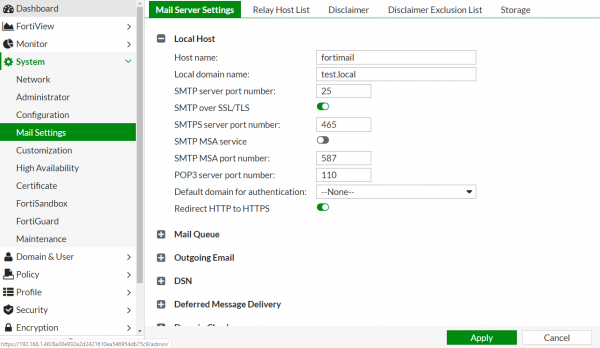
Din elementele Host Name și Local Domain Name se compune FQDN, care este utilizat în înregistrările DNS. În cazul nostru, FQDN = fortimail.test.local.
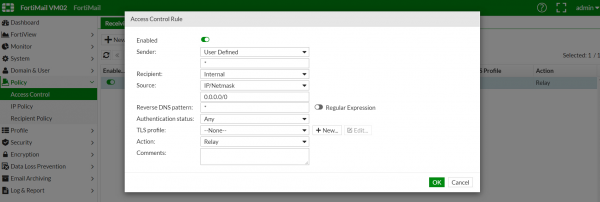
Acum să configurăm regula de primire. Este necesar ca toate e-mailurile care vin din exterior și sunt destinate unui utilizator din domeniu să fie redirecționate către serverul de e-mail. Pentru aceasta, vom merge în meniul Policy → Access Control. Exemplul de configurare este prezentat mai jos:
Să ne uităm la tab-ul Recipient Policy. Aici putem stabili anumite reguli de verificare a e-mailurilor: dacă mesajele vin din domeniul example1.com, trebuie să le verificăm cu mecanismele configurate special pentru acest domeniu. Există deja o regulă implicită pentru toate e-mailurile, iar în prezent aceasta ne mulțumește. Puteți consulta această regulă în ilustrația de mai jos:
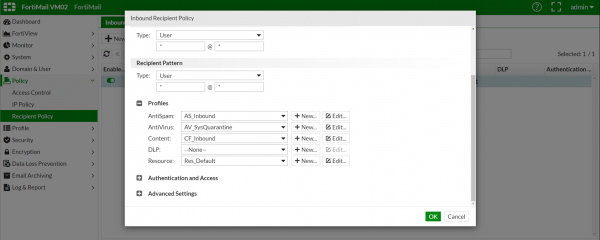
Configurarea pe FortiMail poate fi considerată completă. De fapt, există mult mai multe opțiuni disponibile, dar dacă am începe să le analizăm pe toate — am putea scrie o carte :) Scopul nostru este să lansăm FortiMail în modul de testare cu eforturi minime.
Au rămas două lucruri — să modificăm înregistrările MX și A, și să schimbăm regulile de redirecționare a porturilor pe firewall.
Înregistrarea MX test.local -> mail.test.local 10 trebuie schimbată în test.local -> fortimail.test.local 10. Dar de obicei, în timpul testelor se adaugă o a doua înregistrare MX cu prioritate mai mare. De exemplu:
test.local -> mail.test.local 10
test.local -> fortimail.test.local 5
Reamintesc că cu cât numărul ordinal al preferinței serverului de e-mail în înregistrarea MX este mai mic, cu atât are prioritate mai mare.
Înregistrarea A nu poate fi modificată, așa că vom crea una nouă: fortimail.test.local -> 10.10.30.210. Utilizatorul extern se va conecta la adresa 10.10.30.210 pe portul 25, iar firewall-ul va redirecționa conexiunea către FortiMail.
Pentru a schimba regula de redirecționare pe FortiGate, este necesar să schimbăm adresa în obiectul Virtual IP corespunzător:
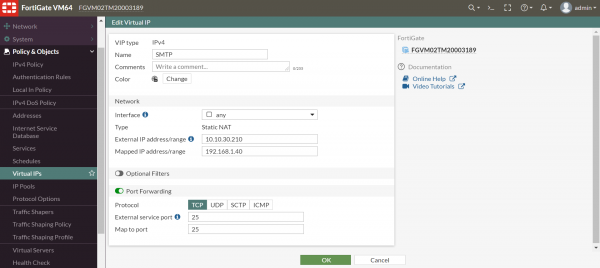
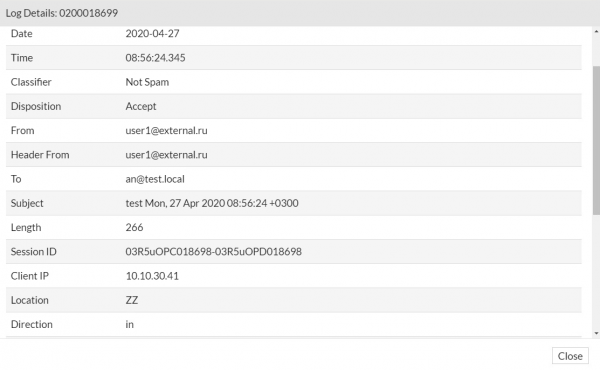
Totul este pregătit. Să facem o verificare. Să trimitem din nou un e-mail de pe computerul utilizatorului extern. Acum vom mergem la FortiMail în meniul Monitor → Logs. În câmpul History, putem vedea înregistrarea că mesajul a fost primit. Pentru a obține informații suplimentare, puteți face clic dreapta pe înregistrare și alege opțiunea Details:
Pentru a avea o imagine de ansamblu completă, să verificăm dacă FortiMail în configurația actuală poate bloca mesajele care conțin spam și viruși. Pentru aceasta, vom trimite un virus de test eicar și un e-mail de test, găsit într-una din bazele de date de spam (http://untroubled.org/spam/). După aceasta, ne vom întoarce în meniul de vizualizare a jurnalelor:

După cum putem observa, atât spamul, cât și scrisoarea cu virusul au fost recunoscute cu succes.
Această configurație este suficientă pentru a oferi o protecție de bază împotriva virusurilor și spamului. Însă funcționalitatea FortiMail nu se oprește aici. Pentru o protecție mai eficientă, este necesar să studiem mecanismele existente și să le configurăm conform nevoilor proprii. În continuare, planificăm să prezentăm alte posibilități mai avansate ale acestui gateway de e-mail.
Dacă aveți dificultăți sau întrebări legate de soluție, scrieți-le în comentarii, vom încerca să răspundem cât mai repede.
Puteți lăsa o cerere pentru solicitarea unei licențe de probă pentru testarea soluției. .
Autor: Alexei Nikulin. Inginer de securitate informațională la Fortiservice.
Sursa: habr.com
