

Pe 26 iulie 2019, compania Google reducerea duratei maxime de valabilitate a certificatelor server SSL/TLS de la actualele 825 de zile la 397 de zile (aproximativ 13 luni), adică aproximativ jumătate. Google consideră că doar automatizarea completă a gestionării certificatelor va ajuta la eliminarea problemelor de securitate actuale, care sunt adesea cauzate de factorul uman. Prin urmare, idealul ar fi să ne îndreptăm spre emiterea automată a certificatelor pe termen scurt.
Întrebarea a fost supusă votului în cadrul organizației CA/Browser Forum (CABF), care stabilește cerințele pentru certificatele SSL/TLS, inclusiv pentru durata maximă de valabilitate.
Și iată că pe 10 septembrie : membrii consorțiului au votat împotriva propunerea.
Rezultate
Votul editorilor de certificate
Pentru (11 voturi): Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (fostul Comodo CA), eMudhra, Kamu SM, Let’s Encrypt, Logius, PKIoverheid, SHECA, SSL.com
Împotrivă (20): Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (fosta Trustwave)
Abținuți (2): HARICA, TurkTrust
Votul consumatorilor de certificate
Pentru (7): Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
Împotrivă: 0
Abținut: 0
Conform regulilor CA/Browser Forum, pentru a adopta o decizie favorabilă, două treimi dintre emitenții certificatelor și 50% plus un vot din rândul consumatorilor trebuie să voteze pentru.
Reprezentanții Digicert pentru lipsa lor de la votul în care ar fi sprijinit reducerea duratei de valabilitate a certificatelor. Aceștia subliniază că, pentru unii clienți, reducerea duratei de valabilitate poate reprezenta o problemă, dar pe termen lung, aceasta aduce beneficii pentru securitate.
Oricum ar fi, industria nu este încă pregătită să reducă duratele de valabilitate ale certificatelor și să treacă complet la soluții automate. Centrele de certificare pot oferi astfel de servicii, dar multor clienți le lipsește încă implementarea automatizării. Prin urmare, reducerea duratelor la 397 de zile este amânată pentru moment. Însă problema rămâne deschisă.
Acum Google ar putea încerca să impună standardul "forțat", așa cum s-a întâmplat cu protocolul . Mai mult, acesta este susținut și de alți dezvoltatori: Apple, Microsoft, Mozilla și Opera.
Să ne amintim că automatizarea completă este unul dintre principiile pe baza cărora funcționează centrul de certificare non-profit Let’s Encrypt. Acesta oferă certificate gratuite tuturor doritorilor, dar durata maximă de valabilitate a certificatului este limitată la 90 de zile. Duratele scurte de viață ale certificatelor au :
- limitarea daunelor cauzate de cheile compromise și de certificatele emise eronat, deoarece acestea sunt utilizate pe o perioadă mai scurtă de timp;
- Certificatee scurtă durată susțin și încurajează automatizarea, care este absolut necesară pentru a simplifica utilizarea HTTPS. Dacă dorim să migram întreaga rețea mondială pe HTTPS, nu putem aștepta deloc actualizări manuale de certificat de la administratorii fiecărui site existent. Odată ce emisiunea și actualizările certificatelor devin complet automatizate, timpii mai scurți de viață ai certificatelor vor deveni mai convenabili și practici.
a arătat că 73,7% dintre respondenți „susțin mai degrabă” scurtarea duratei de valabilitate a certificatelor.
În ceea ce privește ascunderea siglei EV pentru certificatele SSL în bara de adrese, consorțiul nu a votat pe această temă, deoarece problema UI-ului browserelor se află complet în competența dezvoltatorilor. În septembrie-octombrie vor fi lansate noi versiuni ale Chrome 77 și Firefox 70, care vor elimina locul special al certificatelor EV în bara de adrese a browserului. Iată cum arată modificarea în exemplul Versiunii desktop Firefox 70:
A fost:

Va fi:
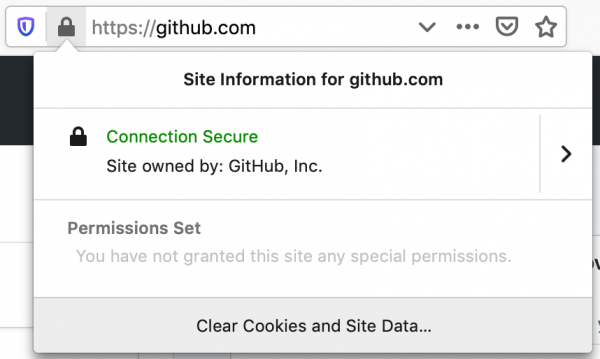
Potrivit specialistului în securitate Troy Hunt, eliminarea informațiilor EV din bara de adrese a browserelor .
Sursa: habr.com
