

Mai multe oportunități pentru colaborare și notificări suplimentare
La GitLab, căutăm constant noi modalități de a îmbunătăți colaborarea pe întregul ciclu de viață DevOps. Suntem încântați să anunțăm că din această versiune susținem ! Această caracteristică este disponibilă de la nivelul GitLab Starter și întruchipează cu adevărat deviza noastră: „Oricine poate contribui”. Știm că la o cerere de îmbinare pot lucra multe persoane pentru a se asigura că totul este în regulă, iar acum aveți posibilitatea de a desemna mai mulți responsabili pentru cererile de îmbinare!
De asemenea, echipele DevOps primesc acum . Adăugați noi notificări în lista de evenimente trimise în aceste două chat-uri, iar echipa dumneavoastră va afla aproape instantaneu despre noile livrări.
Reducerea costurilor cu suportul pentru containere Docker în Windows și pregătirea clusterelor Kubernetes la nivel de instanță
Ne plac containerele! Containerele consumă mai puține resurse de sistem în comparație cu mașinile virtuale și îmbunătățesc portabilitatea aplicației. Din versiunea GitLab 11.11, susținem , așa că acum puteți folosi containere Docker în Windows și beneficia de capacități extinse de orchestrare a pipeline-urilor și management.
GitLab Premium (doar pentru instanțele auto-găzduite) oferă acum . Această extensie va accelera livrarea, deoarece acum veți avea un proxy de cache pentru imaginile Docker utilizate frecvent.
Utilizatorii instanțelor auto-găzduite GitLab pot acum să pregătească , iar toate grupurile și proiectele din instanță îl vor folosi pentru livrările lor. Datorită acestei integrări între GitLab și Kubernetes, resursele pentru proiectele specifice vor fi create automat pentru o securitate suplimentară.
Și asta nu e tot!
Pe lângă noile oportunități pentru colaborare și notificări suplimentare, am adăugat , am crescut , am simplificat Revizuirile cu ajutorul , și multe altele!
Angajatul lunii () — Kia Mei Somabes ()
În această ediție am adăugat posibilitatea de a descărca foldere individuale din repositorii, nu doar tot conținutul. Acum puteți descărca doar câteva fișiere necesare. Mulțumim, Kia Mei Somabes!
Funcționalitățile principale GitLab 11.11
Executor Container Windows pentru GitLab Runner
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
În GitLab 11.11, am adăugat un nou executor în GitLab Runner, astfel încât containerele Docker să poată fi utilizate și în Windows. Anterior, trebuia să folosiți un shell pentru orchestrarea containerelor Docker în Windows, dar acum puteți lucra cu containere Docker în Windows direct, aproape ca în Linux. Acum utilizatorii platformelor de la Microsoft au la dispoziție mai multe opțiuni pentru orchestrarea pipeline-urilor și gestionare.
Această actualizare include suport îmbunătățit pentru PowerShell în GitLab CI/CD și noi imagini auxiliare pentru diferite versiuni ale containerelor Windows. Runners-urile dumneavoastră Windows pot fi bineînțeles utilizate cu GitLab.com, dar momentan nu se află pe lista instrumentelor disponibile public.
Proxy de cache a dependențelor pentru registrul containerelor
PREMIUM, ULTIMATE
Echipele folosesc adesea containere în pipeline-urile de build, iar un proxy de cache pentru imaginile și pachetele utilizate frecvent din upstream este o modalitate excelentă de a accelera pipeline-urile. Cu o copie locală a straturilor necesare disponibilă prin noul proxy de cache, se poate lucra mai eficient cu imaginile comune în mediu.
Până acum, proxy-ul pentru containere este disponibil doar pentru instanțele auto-găzduite pe serverul web .
Mai mulți responsabili pentru cererile de fuzionare
STARTER, PREMIUM, ULTIMATE, BRONZE, SILVER, GOLD
Destul de des, mai multe persoane lucrează simultan la o funcție în aceeași ramură și cerere de fuzionare, de exemplu, când dezvoltatorii front-end și back-end colaborează strâns sau când dezvoltatorii lucrează în perechi, ca în programarea extremă.
În GitLab 11.11, mai multe persoane pot fi desemnate pentru cererile de fuzionare. Ca și în cazul mai multor responsabili pentru sarcini, aici pot fi folosite liste, filtre, notificări și API.
Configurarea clusterului Kubernetes la nivel de instanță
CORE, STARTER, PREMIUM, ULTIMATE
Modelul de securitate și pregătire în Kubernetes evoluează, iar acum este posibil să gestionați un număr mare de clienți printr-un singur cluster comun.
În GitLab 11.11, utilizatorii instanțelor auto-găzduite pot acum să pregătească un cluster la nivel de instanță, iar toate grupurile și proiectele din instanță vor folosi acest cluster pentru implementările lor. Datorită acestei integrări, GitLab cu Kubernetes va crea automat resurse pentru proiecte specifice pentru o securitate suplimentară.
Notificări despre implementări în Slack și Mattermost
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Acum puteți configura notificări automate despre evenimentele de implementare în canalul echipei, datorită integrării cu chat-urile. și , iar echipa dvs. va fi la curent cu toate evenimentele importante.
Acces gazdelor la versiunile de lansare
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Acum, utilizatorii invitați ai proiectelor dvs. pot vizualiza versiunile publicate pe pagina Releases. Aceștia vor putea descărca artefactele publicate, dar nu vor putea descărca codul sursă sau vedea informații despre repozitorii, cum ar fi etichetele sau commit-urile.
Alte îmbunătățiri în GitLab 11.11
Grafuri de commit serializate pentru o performanță îmbunătățită
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Pentru multe operații Git, este necesară parcurgerea grafului de commit, de exemplu, calcularea bazei de fuziune sau generarea ramurilor care conțin commit. Cu cât sunt mai multe commit-uri, cu atât aceste operații devin mai lente, deoarece pentru parcurgere trebuie să se încarce fiecare obiect de pe disc pentru a citi indicii acestuia.
În GitLab 11.11, am inclus funcția de grafuri de commit serializate, introdusă în cele mai recente versiuni Git, pentru a calcula și stoca aceste informații din timp. Acum, parcurgerile în repozitorii mari se efectuează mult mai repede. Graful de commit va fi creat automat la următoarea curățare a memoriei din repozitoriu.
Citiți despre cum a fost creat graful de commit serializat în de la unul dintre autorii acestei funcții.
Minute suplimentare pentru CI Runner: acum și pentru planurile gratuite
FREE, BRONZE, SILVER, GOLD
Luna trecută, am adăugat posibilitatea de a cumpăra minute suplimentare pentru CI Runner, dar doar pentru planurile plătite de GitLab.com. În această versiune, minutele pot fi cumpărate și pentru planurile gratuite.
Descărcarea arhivelor directoarelor din repozitorii
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
În funcție de tipul și dimensiunea proiectului, arhiva întregului proiect poate fi descărcată lent și nu este întotdeauna necesară, în special în cazul monorepozitoriilor mari. În GitLab 11.11, puteți descărca arhiva conținutului directorului curent, inclusiv subdirectoarele, pentru a selecta doar folderele necesare.
Mulțumim pentru muncă, !
Aplicarea propunerii permite acum automat dezbaterea
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
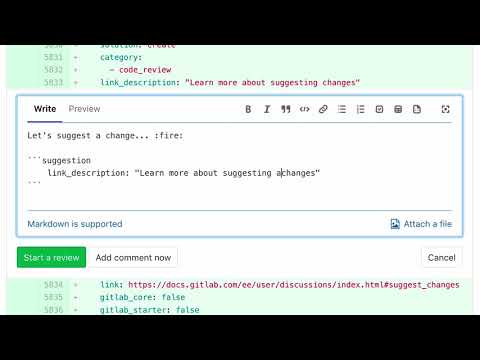
Propunerea de modificări facilitează colaborarea asupra cererilor de integrare: acum se poate evita copierea și lipirea pentru a accepta modificarea propusă. În GitLab 11.11 am simplificat și mai mult acest proces: acum dezbaterea se rezolvă automat la aplicarea propunerii.
Cronometru pe bara laterală a tabloului de sarcini
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Barele laterale ale sarcinilor trebuie să arate identic în vizualizările tabloului și ale sarcinilor. De aceea, GitLab are acum un cronometru pe bara laterală a sarcinilor în tabloul de sarcini. Pur și simplu accesați tabloul de sarcini, faceți clic pe sarcină, iar bara laterală cu cronometru se va deschide.
Informații despre desfășurări în Environments API
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Am adăugat posibilitatea de a solicita informații despre un mediu specific de la Environments API pentru a ști ce commit este desfășurat în mediu chiar acum. Acest lucru va simplifica automatizarea și raportarea pentru utilizatorii Environments în GitLab.
Coerența negativă a variabilelor pentru regulile pipeline-ului
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Acum este posibil să verificați inegalitatea negativă sau potrivirea modelului (!= și !~) în fișier .gitlab-ci.yml la verificarea valorilor variabilelor de mediu, astfel încât controlul comportamentului pipeline-urilor devine mai flexibil.
Rularea tuturor joburilor manuale pe un singur pas cu un clic
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
În GitLab 11.11, utilizatorii care au multe joburi manuale la etape pot acum să execute toate aceste joburi pe un singur pas, făcând clic pe butonul „Rulaj total” („Play all”) din dreapta numelui etapăi în vizualizarea pipeline-urilor.
Crearea unui fișier direct dintr-o variabilă de mediu
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Variabilele de mediu sunt adesea utilizate pentru a crea fișiere, în special pentru secrete care necesită protecție și sunt disponibile doar în anumite pipeline-uri de mediu. Pentru aceasta, setați ca și conținutul variabilei conținutul fișierului și creați un fișier în job care conține valoarea. Cu noua variabilă de mediu de tip file aceasta se poate face într-un singur pas, chiar și fără modificarea .gitlab-ci.yml.
Punct de terminare API pentru informații despre vulnerabilități
ULTIMATE, GOLD
Acum puteți solicita de la GitLab API toate vulnerabilitățile identificate în proiect. Cu acest API, se pot crea liste de vulnerabilități în format mașinabil cu filtre pe tip, credibilitate și gravitate.
Posibilitatea de scanare dinamică completă pentru DAST
ULTIMATE, GOLD
În GitLab, puteți testa dinamic securitatea aplicațiilor (Dynamic Application Security Testing, DAST) în cadrul pipeline-ului CI. Începând cu această versiune, se poate alege scanarea dinamică completă în locul scanării pasive standard. Scanarea dinamică completă protejează împotriva unui număr mai mare de vulnerabilități.
Instalarea Prometheus în clustere la nivel de grup
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
În această versiune, GitLab oferă posibilitatea de a atașa un cluster Kubernetes întregului grup. De asemenea, am adăugat opțiunea de a instala o instanță unică de Prometheus pe acest cluster pentru a facilita monitorizarea tuturor proiectelor din cluster.
Informații despre ignorarea vulnerabilităților pe tabloul de bord de securitate
ULTIMATE, GOLD
Pe tablourile de bord de securitate GitLab, administratorii pot vizualiza vulnerabilitățile ignorate. Pentru a optimiza fluxul de lucru, am adăugat posibilitatea de a vizualiza informațiile despre ignorare direct pe tabloul de bord de securitate.
Crearea diagramelor personalizate de metrici pe tabloul de bord
PREMIUM, ULTIMATE, SILVER, GOLD
Creează noi diagrame cu metrici personalizate de performanță direct pe tabloul de bord al metricilor. Acum utilizatorii pot crea, actualiza și șterge vizualizări de metrici pe tabloul de bord, apăsând butonul „Adaugă metrică” („Add Metric”) din colțul din dreapta sus al tabloului de bord.
Sarcinile din notificări sunt acum deschise în numele GitLab Alert Bot
PREMIUM, ULTIMATE, SILVER, GOLD
Acum sarcinile care se deschid din notificări au ca autor GitLab Alert Bot, astfel încât să vedeți imediat că sarcina a fost creată automat dintr-o notificare importantă.
Autosalvarea descrierilor epicilor în stocarea locală
ULTIMATE, GOLD
Descrierile epicilor nu erau salvate în stocarea locală, astfel încât modificările se pierdeau dacă nu erau salvate explicit când se schimba descrierea epicului. În GitLab 11.11 a fost introdusă posibilitatea de a salva descrierile epicilor în stocarea locală. Asta înseamnă că acum poți reveni cu ușurință la modificarea descrierii epicului, dacă a apărut o eroare, ai fost distras sau ai închis accidental browserul.
Suport pentru mirrorizare în GitLab pentru Git LFS
STARTER, PREMIUM, ULTIMATE, BRONZE, SILVER, GOLD
Prin intermediul mirror-ului, puteți replica repositoarele Git dintr-un loc în altul. Aceasta facilitează stocarea pe serverul GitLab a unei copii a repositoarului situat în altă parte. Acum GitLab suportă mirroring-ul repositoarelor cu Git LFS, astfel încât această funcție este disponibilă chiar și pentru repositoarele cu fișiere mari, cum ar fi texturile pentru jocuri sau datele științifice.
Drepturile de citire și scriere în repositoare pentru token-urile de acces personale
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Multe token-uri de acces personale au permisiuni pentru modificări la nivel api, dar accesul complet la API poate oferi prea multe drepturi unor utilizatori sau organizații.
Datorită contribuției comunității, acum token-urile de acces personale pot avea drepturi de citire și scriere doar pentru repositoarele proiectului, fără un acces mai profund la nivelul API-ului către zonele delicate ale GitLab, cum ar fi setările și apartenența.
Mulțumim, Horatiu Eugen Vlad ()!
Adăugarea unui suport de bază pentru cererile de grup GraphQL
FREE, BRONZE, SILVER, GOLD, CORE, STARTER, PREMIUM, ULTIMATE
Cu ajutorul API-ului GraphQL, utilizatorii pot specifica precis ce date au nevoie și pot obține toate datele necesare în câteva cereri. Începând cu această versiune, GitLab suportă adăugarea informațiilor de bază despre grup în API-ul GraphQL.
Autentificare cu acreditivele Salesforce
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
GitLab apreciază dezvoltatorii de la Salesforce, iar pentru a susține această comunitate, permitem utilizatorilor să se conecteze la GitLab cu acreditivele Salesforce.com. Acum, instanțele pot fi configurate pentru a face din GitLab o aplicație conectată la Salesforce, utilizând Salesforce.com pentru a se autentifica pe GitLab cu un singur clic.
SAML SSO este acum obligatoriu pentru accesul web
PREMIUM, ULTIMATE, SILVER, GOLD
Noi la nivelul grupurilor, introdusă în versiunea 11.8, cu o verificare riguroasă a resurselor grupului și proiectului, astfel încât utilizatorii să poată avea acces doar prin SAML. Acesta este un nivel suplimentar de control al accesului pentru organizațiile care apreciază securitatea și utilizează GitLab.com prin SAML SSO. Acum puteți face din SSO o cerință obligatorie, știind că utilizatorii din grupul dvs. folosesc SSO.
Filtrare după date recent create sau modificate pentru API-ul epicilor
ULTIMATE, GOLD
Anterior, a fost dificil să solicitați datele recent create sau modificate folosind API-ul epicilor de pe GitLab. În versiunea 11.11, am adiționat filtre suplimentare created_after, created_before, actualizat_dupa și actualizat_inainte, pentru a asigura consistența cu API-urile sarcinilor și a găsi rapid epicele modificate sau recent create.
Autentificare biometrică cu UltraAuth
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Compania se specializează în autentificarea biometrică fără parolă. Acum suportăm această metodă de autentificare pe GitLab!
Mulțumesc, Kartikey Tanna ()!
GitLab Runner 11.11
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Astăzi am lansat GitLab Runner 11.11! GitLab Runner este un proiect open-source utilizat pentru a rula sarcini CI/CD și a trimite rezultatele înapoi în GitLab.
Îmbunătățiri Omnibus
CORE, STARTER, PREMIUM, ULTIMATE
Am adus următoarele îmbunătățiri în Omnibus în GitLab 11.11:
- GitLab 11.11 include — , cu mesaje efemere interactive și multe altele. Această versiune conține , și recomandăm să faceți actualizarea.
- .
Îmbunătățirea schemelor
CORE, STARTER, PREMIUM, ULTIMATE
Am adus următoarele îmbunătățiri la graficele Helm în GitLab 11.11:
- În GitLab 11.11, este posibil să .
- Administratorii au acces , inclusiv
memoryKiller,maxRss,graceTimeșishutdownWait. - Graficele Helm sunt acum în Amazon Elastic Container Service for Kubernetes ()
Îmbunătățiri ale performanței
CORE, STARTER, PREMIUM, ULTIMATE, FREE, BRONZE, SILVER, GOLD
Continuăm să îmbunătățim performanța GitLab cu fiecare lansare pentru instanțele GitLab de orice dimensiune. Unele îmbunătățiri în GitLab 11.11:
Funcții învechite
GitLab Geo va asigura stocarea hash-ată în GitLab 12.0
GitLab Geo este necesar pentru a reduce concurența pe nodurile secundare. Acest lucru a fost menționat în .
În GitLab am adăugat această cerință în documentația Geo: .
În GitLab sudo gitlab-rake gitlab:geo:check verifică dacă stocarea hash-ată este activată și dacă toate proiectele sunt migrate. Vezi . Dacă folosești Geo, te rugăm să rulezi această verificare și să migrezi cât mai curând posibil.
În GitLab o avertizare constant dezactivabilă va fi afișată pe pagină Zona Admin › Geo › Noduri, în cazul în care verificările menționate nu sunt permise. .
În GitLab Geo va utiliza cerințele pentru stocarea hash-ată. Vezi .
Data eliminării: 22 iunie 2019.
GitLab Geo va permite utilizarea PG FDW în GitLab 12.0
Acest lucru este necesar pentru Geo Log Cursor, deoarece îmbunătățește semnificativ performanța unor operațiuni de sincronizare. De asemenea, crește performanța interogărilor de stare ale nodurilor Geo. Interogările anterioare aveau o performanță prea mică în proiectele mari. Vezi cum să configurezi acest lucru în . În GitLab Geo va necesita PG FDW. Vezi .
Data eliminării: 22 iunie 2019.
Opțiunile Sentry pentru rapoartele de erori și logare vor fi eliminate din interfața utilizatorului în GitLab 12.0
Aceste opțiuni vor fi eliminate din interfața utilizatorului în GitLab 12.0 și vor fi disponibile în fișierul gitlab.yml. În plus, vei putea defini mediu Sentry pentru a distinge între mai multe implementări. De exemplu, dezvoltare, staging și producție. Vezi .
Data eliminării: 22 iunie 2019.
Limitarea numărului maxim de pipeline-uri create de o singură trimitere
Anterior, GitLab crea pipeline-uri pentru HEAD fiecare ramură din trimitere. Aceasta este convenabilă pentru dezvoltatori care trimit mai multe modificări deodată (de exemplu, în ramura de funcționalitate și în ramura develop).
Însă, atunci când se trimite un depozit mare, unde există multe ramuri active (de exemplu, pentru mutare, replicare sau ramificare), nu este necesar să se creeze un pipeline pentru fiecare ramură. Începând cu GitLab 11.10, creăm la trimitere.
Data eliminării: 22 mai 2019.
Cărți de cod legacy învechite ale GitLab Runner
Începând cu Gitlab 11.9, GitLab Runner folosește clonării/apelării repository-ului. În prezent, GitLab Runner va utiliza vechea metodă, dacă noua nu este suportată. Aflați mai multe în .
În GitLab 11.0 am modificat structura de configurare a serverului de metrici pentru GitLab Runner. metrics_serverva fi eliminat în favoarea listen_address în GitLab 12.0. Aflați mai multe în .
În versiunea 11.3, GitLab Runner a început să suporte ; ceea ce a dus la noi setări pentru . În este prezentată o tabelă cu modificările și instrucțiuni pentru tranziția la noua configurație. Aflați mai multe în .
Aceste căi nu vor fi disponibile în GitLab 12.0. Ca utilizator, nu trebuie să schimbați nimic, doar asigurați-vă că instanța GitLab funcționează cu versiunea 11.9+ atunci când faceți upgrade la GitLab Runner 12.0.
Data eliminării: 22 iunie 2019.
Parametrul învechit pentru funcția de punct de intrare pentru GitLab Runner
În 11.4, GitLab Runner a introdus parametrul funcției pentru a remedia probleme precum și .
În GitLab 12.0, ne vom schimba comportamentul pentru a fi corect, ca și cum parametrul funcției ar fi dezactivat. Aflați mai multe în .
Data eliminării: 22 iunie 2019.
Suportul învechit pentru distribuțiile Linux care au ajuns la EOL pentru GitLab Runner
Unele distribuiti Linux în care poate fi instalat GitLab Runner și-au încheiat ciclul de viață.
În GitLab 12.0, GitLab Runner nu va mai distribui pachete pentru aceste distribuții Linux. Lista completă a distribuțiilor care nu mai sunt suportate poate fi găsită în . Mulțumesc, Javier Jardón (), pentru !
Data eliminării: 22 iunie 2019.
Eliminarea comenzilor vechi GitLab Runner Helper
În cadrul adăugării suportului pentru a fost necesar să renunțăm la unele comenzi vechi folosite pentru .
În GitLab 12.0, GitLab Runner se va lansa cu noi comenzi. Acest lucru se aplică doar utilizatorilor care . Aflați mai multe în .
Data eliminării: 22 iunie 2019.
Eliminarea mecanismului git clean legacy din GitLab Runner
În GitLab Runner 11.10 am de a configura modul în care Runner execută comanda git clean. În plus, noua strategie de curățare elimină utilizarea git reset și plasează comanda git clean după etapa de descărcare.
Deoarece această schimbare de comportament poate afecta anumiți utilizatori, am pregătit parametrul FF_USE_LEGACY_GIT_CLEAN_STRATEGY. Dacă se setează valoarea true, va restaura strategia de curățare legacy. Mai multe informații despre utilizarea parametrilor de funcții în GitLab Runner pot fi găsite .
În GitLab Runner 12.0, vom elimina suportul pentru strategia de curățare legacy și posibilitatea de a o restabili printr-un parametru de funcție. Consultați .
Data eliminării: 22 iunie 2019.
sunt disponibile doar pentru planurile Silver/Premium
Când am introdus șabloanele de proiect la nivel de grup în versiunea 11.6, din greșeală am făcut această caracteristică pentru Premium/Silver disponibilă pentru toate planurile.
Noi în versiunea 11.11 și oferim încă 3 luni tuturor utilizatorilor și instanțelor sub nivelul Silver/Premium.
Începând cu 22 august 2019, șabloanele proiectelor de grup vor fi disponibile doar pentru planul Silver/Premium și superior, așa cum este descris în documentație.
Data eliminării: 22 august 2019.
Suportul pentru joburile de tip batch Windows a fost oprit
În GitLab 13.0 (22 iunie 2020), planificăm să renunțăm la suportul pentru joburile batch în linia de comandă Windows în GitLab Runner (de exemplu, cmd.exe) în favoarea unui suport extins pentru Windows PowerShell. Mai multe detalii în .
Acum viziunea noastră despre DevOps de tip enterprise va corespunde poziției Microsoft că PowerShell este cea mai bună opțiune pentru automatizarea aplicațiilor enterprise în medii Windows. Dacă doriți să continuați să utilizați cmd.exe, aceste comenzi pot fi apelate din PowerShell, dar nu vom susține direct joburile batch Windows din cauza mai multor neconcordanțe care duc la costuri ridicate de întreținere și dezvoltare.
Data eliminării: 22 septembrie 2019.
Este necesar Git 2.21.0 sau mai recent
Începând cu GitLab 11.11, este necesar Git 2.21.0 pentru a rula. , dar utilizatorii instalărilor sursă cu versiuni anterioare de Git vor trebui să facă upgrade.
Data eliminării: 22 mai 2019.
Șablonul de serviciu Kubernetes este învechit
În GitLab 12.0, planificăm să renunțăm la șablonul de serviciu Kubernetes în favoarea configurației clusterei la nivel de instanță, introdusă în GitLab 11.11.
Toate instanțele autogestionate care folosesc șablonul de serviciu vor fi migrate la clusterul la nivel de instanță la upgrade-ul la GitLab 12.0.
Data eliminării: 22 iunie 2019.
Renunțarea la maparea după etichetă app pe panourile de desfășurare Kubernetes
În GitLab 12.0, planificăm să renunțăm la maparea după eticheta app în selectorul de desfășurări Kubernetes. În GitLab 11.10, am introdus , care caută corespondențe după app.example.com/app și app.example.com/env, pentru a afișa desfășurările pe panou.
Pentru ca aceste desfășurări să fie afișate pe panourile de desfășurare, trebuie doar să trimiteți o nouă desfășurare, iar GitLab va aplica noile etichete.
Data eliminării: 22 iunie 2019.
Pachetele GitLab 12.0 vor fi semnate cu o semnătură extinsă
2 mai 2019 GitLab Omnibus GitLab din 01.08.2019 până pe 01.07.2020. Dacă verificați semnăturile pachetului și doriți să actualizați cheile, urmați din nou instrucțiunile din .
Data eliminării: 22 iunie 2019.
Jurnal de modificări
Căutați toate aceste modificări în jurnalul de modificări:
Instalare
Dacă configurați o nouă instalare GitLab, vizitați .
Actualizare
→ Uitați-vă la
Sursa: habr.com
