

Vreau să vă povestesc cum să stochezi în siguranță cheile SSH pe mașina locală, fără teama că vreo aplicație le-ar putea fura sau decripta.
Articolul va fi util celor care nu au găsit o soluție elegantă după din 2018 și continuă să-și păstreze cheile în $HOME/.ssh.
Pentru a rezolva această problemă, vă propun să folosiți , care este unul dintre cei mai buni manageri de parole, folosește algoritmi puternici de criptare și are, de asemenea, un agent SSH încorporat.
Aceasta permite păstrarea în siguranță a tuturor cheilor direct în baza de date de parole și le adaugă automat în sistem când este deschisă. Odată ce baza de date este închisă, utilizarea cheilor SSH devine, de asemenea, imposibilă.
Prima dată, adaugă pornirea automată a agentului SSH la logarea în sistem, pentru asta deschide ~/bashrc în editorul tău preferat și adaugă la final:
SSH_ENV="$HOME/.ssh/environment"

function start_agent {
    echo "Inițializăm un nou agent SSH..."
    /usr/bin/ssh-agent | sed 's/^echo/#echo/' > "${SSH_ENV}"
    echo succeeded
    chmod 600 "${SSH_ENV}"
    . "${SSH_ENV}" > /dev/null
}

# Source SSH settings, dacă este cazul
if [ -f "${SSH_ENV}" ]; then
    . "${SSH_ENV}" > /dev/null
    #ps ${SSH_AGENT_PID} nu funcționează în cygwin
    ps -ef | grep ${SSH_AGENT_PID} | grep ssh-agent$ > /dev/null || {
        start_agent;
    }
else
    start_agent;
fi
După aceea, trebuie să activăm suportul în KeePassXC:
Instrumente —> Setări —> Agent SSH —> Activează agentul SSH
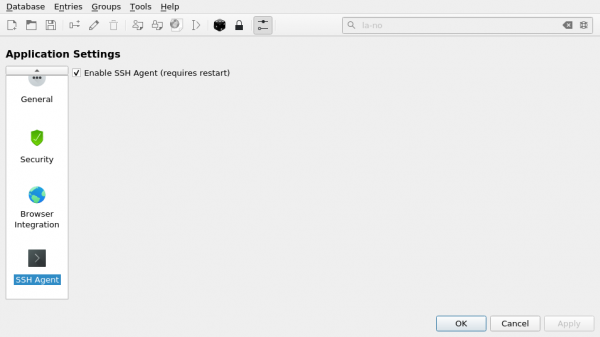
Acum configurarea este finalizată, să încercăm să adăugăm o nouă cheie SSH în KeePassXC:
Apăsăm pe pictograma cu cheia, apoi completăm datele:
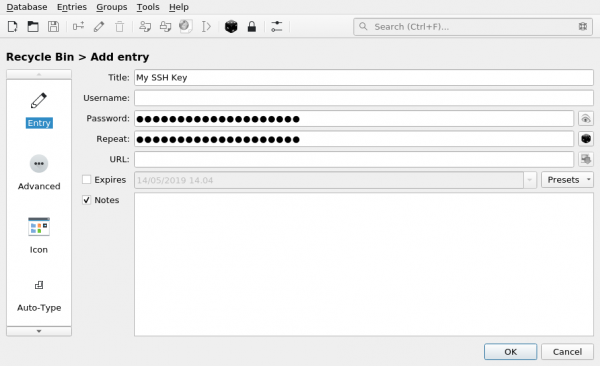
Dacă cheia este protejată prin parolă, specificați și parola pentru aceasta
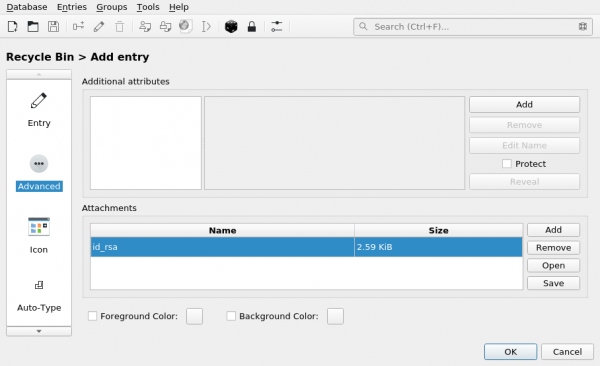
Pe tab-ul Alte încărcăm atașamentul cu id_rsa:
Pe tab-ul Agent SSH, notăm:
- Adaugă cheia în agent la deschiderea/deblocarea bazei de date
- Scoate cheia din agent la închiderea/blocarea bazei de date
Apoi alegem cheia noastră (id_rsa) din atașament
Și apăsăm butonul Adaugă în agent:
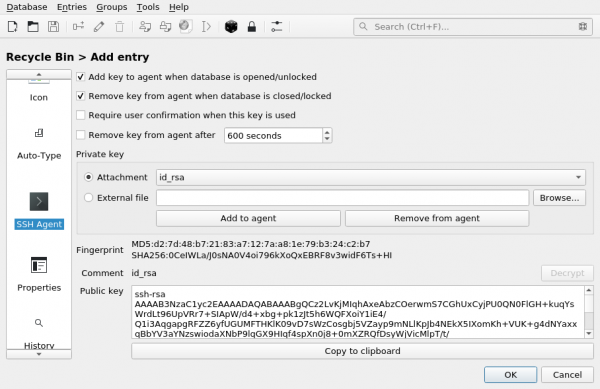
Acum, la lansarea KeePassXC, cheia va fi adăugată automat în agentul SSH, așa că nu mai este nevoie să o păstrăm pe disc!
Sursa: habr.com
