

Indiferent de câte mituri și legende sunt dezvăluite în jurul conformității cu Legea 152-FZ, ceva rămâne întotdeauna neclar. Astăzi dorim să discutăm nuanțele care nu sunt întotdeauna evidente, cu care se pot confrunta atât companiile mari, cât și întreprinderile mici:
subtilitățile clasificării PDn pe categorii — atunci când un mic magazin online colectează date care aparțin unei categorii speciale, fără a fi conștient de acest lucru;
unde pot fi stocate copiile de rezervă ale PDn colectate și realizate operațiuni asupra acestora;
cu ce se deosebeste un certificat de conformitate de o concluzie de conformitate, ce documente trebuie solicitate de la furnizor și tot așa mai departe.
La final, ne vom împărtăși propria experiență în procesul de certificare. Să începem!
Expertul din articolul de astăzi va fi Alexei Afanasiev, specialist în problemele de securitate a informației pentru furnizorii de cloud „IT-GRAD” și #CloudMTS (fac parte din grupul MTS).
Subtilitățile clasificării
Adesea ne întâlnim cu dorința clientului de a determina rapid, fără un audit al IS, nivelul necesar de protecție pentru ISPDn. Unele materiale de pe internet pe această temă creează o impresie falsă că aceasta este o sarcină simplă și că este destul de greu să faci o greșeală.
Pentru a determina UZ, trebuie să înțelegem ce date vor fi colectate și procesate de IS-ul clientului. Uneori, este greu de definit cerințele de protecție și categoria de PDn cu care operează afacerea. Aceleași tipuri de date personale pot fi evaluate și clasificate în moduri foarte diferite. De aceea, în unele cazuri, opinia afacerii poate diferi de opinia auditorului sau chiar a inspectorului. Să examinăm câteva exemple.
Parc auto. Pare să fie un tip de afacere destul de tradițional. Multe parcuri auto funcționează de zeci de ani, iar proprietarii lor angajează PFA, persoane fizice. De regulă, datele angajaților se încadrează în cerințele UZ-4. Cu toate acestea, pentru a lucra cu șoferii, nu este suficient să colectați doar datele de contact, ci trebuie să efectuați și un control medical pe teritoriul parcării auto înainte de a începe turele, iar informațiile colectate în acest proces intră imediat în categoria datelor medicale – adică date personale dintr-o categorie specială. În plus, parcarea auto poate solicita adeverințe care vor fi apoi păstrate în dosarul șoferului. O copie electronică a acestei adeverințe conține informații despre starea de sănătate, date personale dintr-o categorie specială. Prin urmare, UZ-4 nu va fi suficient, este necesar cel puțin UZ-3.
Magazin online. Pare că numele, email-urile și telefoanele colectate se încadrează în categoria publicului larg. Cu toate acestea, dacă clienții dvs. indică preferințe gastronomice, cum ar fi halal sau koșer, astfel de informații pot fi considerate date despre apartenența religioasă și convingerile lor. Prin urmare, în timpul unei verificări sau al altor acțiuni de control, verificatorul ar putea încadra datele colectate de dvs. în categoria specială a datelor cu caracter personal. Dacă magazinul online ar colecta informații despre preferințele consumatorului în ceea ce privește carnea sau peștele, datele ar putea fi incluse în categoria altor date cu caracter personal. Apropo, ce ar trebui să facem cu vegetarienii? Aceasta poate fi considerată și o convingere filosofică, care de asemenea se încadrează în categoria specială. Pe de altă parte, ar putea fi pur și simplu o poziție a unei persoane care a exclus carnea din dieta sa. Din păcate, nu există nicio tabelă care să definească în mod clar categoria de date personale în astfel de situații „fine”.
Agenție de publicitate prin orice serviciu de cloud occidental, procesează datele publice ale clienților săi – nume, adrese de email și telefoane. Aceste date de fișier fac parte, desigur, din datele cu caracter personal. Se pune întrebarea: este legală această procesare? Este posibil să transferați astfel de date fără a le anonimiza în afara Rusiei, de exemplu, stocând backup-uri în unele clouduri externe? Sigur că da. Agenția are dreptul de a stoca aceste date și în afara Rusiei, însă colectarea inițială, conform legislației noastre, trebuie efectuată pe teritoriul Rusiei. Dacă faceți backup la astfel de informații, analizați statistici pe baza lor, efectuați studii sau efectuați alte operații cu acestea – toate acestea pot fi realizate și pe resurse occidentale. Punctul crucial din perspectiva legislației este locul în care se face colectarea datelor personale. De aceea, este important să nu confundați colectarea inițială și procesarea.
Așa cum rezultă din aceste exemple scurte, lucrul cu datele personale nu este întotdeauna clar și simplu. Nu este suficient doar să știți că lucrați cu ele, trebuie să știți cum să le clasificați corect, să înțelegeți cum funcționează sistemele informaționale pentru a determina corect nivelul de protecție necesar. În unele cazuri, se poate pune întrebarea care este volumul de date personale cu adevărat necesar pentru organizare. Este posibil să renunțați la cele mai „serioase” sau pur și simplu inutile date? În plus, autoritățile recomandă anonimizarea datelor personale acolo unde este posibil.
Așa cum este cazul în exemplele de mai sus, uneori se poate întâmpla ca organele de control să interpreteze datele personale colectate într-un mod diferit de modul în care le-ați evaluat dvs. înșivă.
Bineînțeles, puteți apela ajutorul unui auditor sau integrator de sisteme, dar va fi „asistentul” responsabil pentru deciziile luate în cazul unui control? Este important de menționat că responsabilitatea revine întotdeauna operatorului de date personale. De aceea, atunci când o companie desfășoară astfel de activități, este esențial să se adreseze unor jucători serioși pe piața acestor servicii, de exemplu, companii care realizează lucrări de certificare. Companiile de certificare au o vastă experiență în desfășurarea acestor tipuri de activități.
Opțiuni pentru construirea sistemelor informaționale de date personale
Construirea unui ITPD nu este doar o problemă tehnică, ci și în mare măsură o chestiune juridică. Directorul IT sau directorul de securitate ar trebui să consulte cu siguranță un avocat. Deoarece în companie nu întotdeauna există un specialist cu profilul dorit, merită să ne orientăm spre auditori-consultanți. Multe aspecte delicate pot să nu fie deloc evidente.
Consultarea va permite să determinați cu ce date personale aveți de-a face, ce nivel de protecție le este necesar. Prin urmare, veți obține o imagine despre IS-ul pe care trebuie să-l creați sau să-l completați cu măsuri de protecție și ORD.
Adesea, alegerea pentru companie constă în două opțiuni:
Construirea unui IS corespunzător pe soluțiile sale software-hardware, posibil în server room-ul propriu.
Apelarea la un furnizor de cloud și alegerea unei soluții elastice, deja atestate, precum o 'server room virtuală'.
Majoritatea IS-urilor care procesează PDat folosește o abordare tradițională, care, din punct de vedere al afacerii, este greu de numit ușoară și reușită. Atunci când alegeți această opțiune, este necesar să înțelegeți că proiectul tehnic va include descrierea echipamentului, inclusiv soluțiile software-hardware și platformele. Asta înseamnă că va trebui să vă confruntați cu următoarele dificultăți și limitări:
dificultate în scalare;
timp lung de implementare a proiectului: este necesar să alegeți, să achiziționați, să instalați, să configurați și să descrieți sistemul;
o mulțime de muncă 'pe hârtie', de exemplu - elaborarea unui pachet complet de documentație pentru întregul ITPD.
În plus, afacerea, de regulă, înțelege doar nivelul 'superior' al IS-ului său - aplicațiile de afaceri utilizate. Cu alte cuvinte, personalul IT este calificat în domeniul său specific. Lipsa înțelegerii modului în care funcționează toate 'nivelurile inferioare': mijloacele de protecție software-hardware, sistemele de stocare, backup-ul și, bineînțeles, cum să configurați mijloacele de protecție respectând toate cerințele, să construiți partea 'hardware' a configurației. Este important să înțelegeți: este un volum uriaș de cunoștințe care depășește afacerea clientului. Aici poate fi utilă experiența furnizorului de cloud, care oferă o 'server room virtuală' atestată.
În schimb, furnizorii de cloud au o serie de avantaje care, fără îndoială, pot acoperi 99% din nevoile afacerilor în domeniul protecției datelor personale:
costurile de capital se transformă în costuri operaționale;
furnizorul, la rândul său, garantează asigurarea unui nivel necesar de securitate și disponibilitate pe baza unei soluții standard verificate;
nu este necesar să angajezi o echipă de specialiști care să asigure funcționarea ISPDn la nivel de 'hardware';
furnizorii oferă soluții mult mai flexibile și elastice;
specialiștii furnizorului au toate certificatele necesare;
conformitatea nu este mai mică decât în cazul construirii unei arhitecturi proprii, având în vedere cerințele și recomandările autorităților de reglementare.
Vechea mitologie conform căreia datele personale nu pot fi stocate în cloud este încă extrem de populară. Este adevărat doar parțial: datele personale nu pot fi stocate în orice cloud la întâmplare. Este necesară respectarea unor măsuri tehnice, aplicarea unor soluții certificate. Dacă furnizorul respectă toate cerințele legale, riscurile asociate cu scurgerile de date personale sunt reduse la minimum. Multe dintre furnizori au o infrastructură separată pentru procesarea datelor personale conform 152-FZ. Totuși, alegerea furnizorului trebuie să fie făcută având în vedere anumite criterii, pe care le vom aborda mai jos.
Clienții vin adesea la noi cu anumite temeri legate de stocarea datelor personale în cloud-ul furnizorului. Haideți să le discutăm imediat.
Datele pot fi furate în timpul transferului sau migrației
Nu trebuie să te temi de acest lucru - furnizorul oferă clientului crearea unui canal de transfer de date securizat, construit pe soluții certificate, măsuri de autentificare întărite pentru parteneri și angajați. Rămâne doar să alegi metodele adecvate de protecție și să le implementezi în cadrul colaborării cu clientul.
Vor veni mascații și vor duce/îmbolica/oprinde serverul
Este destul de ușor de înțeles de ce clienții se tem că procesele lor de afaceri vor fi afectate din cauza controlului insuficient asupra infrastructurii. De obicei, acest lucru este gândit de clienții ale căror echipamente erau anterior amplasate în servere mici, nu în centre de date specializate. În realitate, centrele de date sunt echipate cu cele mai moderne mijloace de protecție atât fizică, cât și informațională. Orice operațiune într-un astfel de centru de date este practic imposibil de realizat fără motive și documentație suficientă, iar aceste activități necesită respectarea unei serii de proceduri. În plus, „scoaterea” serverului dumneavoastră din centru poate afecta alți clienți ai furnizorului, și acest lucru nu este dorit de nimeni. Mai mult, nimeni nu va putea indica cu degetul exact „serverul dumneavoastră” virtual, așa că, dacă cineva dorește să-l fure sau să organizeze o operațiune de mascat, va trebui mai întâi să se confrunte cu o mulțime de proceduri birocratice. În acest timp, este foarte probabil să reușiți să migrați de câteva ori pe o altă platformă.
Hackeri vor sparge norul și vor fura datele
Internetul și presa tipărită sunt pline de titluri despre cum un alt nor a căzut victimă criminalilor cibernetici, iar milioane de înregistrări cu date personale au fost scurse pe internet. În majoritatea cazurilor, vulnerabilitățile nu au fost descoperite de partea furnizorului, ci în sistemele informaționale ale victimelor: parole slabe sau complet implicite, „găuri” în motoarele site-urilor și baze de date, neglijența banală a afacerilor în alegerea mijloacelor de protecție și organizarea procedurilor de acces la date. Toate soluțiile certificate sunt verificate pentru vulnerabilități. De asemenea, noi efectuam periodic „teste” de penetrare și audite de securitate atât independent, cât și cu ajutorul organizațiilor externe. Pentru furnizor, aceasta este o chestiune de reputație și de afacere în general.
Furnizorul/angajații furnizorului vor fura datele personale în scopuri egoiste
Aceasta este o chestiune destul de delicată. O serie de companii din domeniul securității informațiilor își „îngrozesc” clienții și insistă asupra ideii că „angajații interni sunt mai periculoși decât hackerii externi”. Poate că în unele cazuri este adevărat, dar afacerea nu poate fi construită fără încredere. Din când în când, apar știri că proprii angajați ai organizațiilor vând datele clienților unor răufăcători, iar securitatea internă este adesea organizată mult mai slab decât cea externă. Este important să înțelegem că orice furnizor mare nu este deloc interesat de cazurile negative. Acțiunile angajaților furnizorului sunt bine reglementate, iar rolurile și zonele de responsabilitate sunt clar definite. Toate procesele de afaceri sunt structurate astfel încât cazurile de scurgere a datelor sunt extrem de puțin probabile și sunt întotdeauna observate de serviciile interne, așa că clienții nu trebuie să-și facă griji în această privință.
Plătiți puțin, deoarece plătiți serviciile cu datele afacerii dumneavoastră.
Încă un mit: clientul care închiriază o infrastructură protejată la un preț convenabil, de fapt, plătește pentru aceasta cu datele sale – așa cred adesea specialiștii care nu se sfiesc să citească câteva teorii ale conspirației înainte de culcare. În primul rând, posibilitatea de a efectua operațiuni cu datele dumneavoastră, în afară de cele specificate în contract, este practic zero. În al doilea rând, un furnizor responsabil își apreciază relațiile cu clienții și reputația – pe lângă dumneavoastră, el are și mulți alți clienți. Este mai probabil scenariul invers, în care furnizorul va apăra cu strășnicie datele clienților săi, pe care depinde, printre altele, și afacerea sa.
Alegerea unui furnizor de cloud pentru procesarea datelor cu caracter personal
În prezent, piața oferă numeroase soluții pentru companiile care sunt operatori de date cu caracter personal. Mai jos, oferim o listă generală de recomandări pentru alegerea celui mai potrivit.
Furnizorul trebuie să fie pregătit să încheie un contract oficial care să descrie responsabilitățile părților, SLA-ul și zonele de responsabilitate în contextul procesării datelor cu caracter personal. De fapt, între dumneavoastră și furnizor, în afară de contractul de servicii, ar trebui să fie semnat și un mandat pentru procesarea datelor cu caracter personal. În orice caz, merită să le studiați cu atenție. Este important să înțelegeți delimitarea responsabilităților între dumneavoastră și furnizor.
Rețineți că segmentul trebuie să corespundă cerințelor, adică să aibă un certificat care să indice un nivel de securitate de cel puțin cât este necesar pentru sistemul dumneavoastră informațional. Se întâmplă ca furnizorii să publice doar prima pagină a certificatului, din care nu se înțelege prea multe, sau să facă referire la audit sau la proceduri de conformitate, fără a publica efectiv certificatul („a fost băiatul?”). Merită să-l solicitați - este un document public în care se indică cine a efectuat certificarea, perioada de valabilitate, locația norului etc.
Furnizorul trebuie să ofere informații despre locația infrastructurii sale (obiectele de protecție), pentru a putea controla amplasarea datelor dumneavoastră. Să ne amintim că colectarea inițială a datelor personale trebuie să se efectueze pe teritoriul Federației Ruse, prin urmare, în contract/certificat ar trebui să fie vizibile adresele centrelor de date.
Furnizorul trebuie să utilizeze produse de protecție certificate. Desigur, majoritatea furnizorilor nu publică informații despre soluțiile tehnice de protecție utilizate și arhitectura acestora. Dar ca și client, nu veți putea să nu știți despre acest lucru. De exemplu, pentru conectarea la sistemul de management (portalul de gestionare) trebuie să folosiți soluții de protecție. Furnizorul nu va putea sa evite această cerință și vă va oferi (sau va solicita să utilizați) soluții certificate. Testați resursele și veți înțelege imediat cum și ce este organizat.
Este extrem de recomandat ca furnizorul de servicii cloud să ofere servicii suplimentare în domeniul securității informației. Acestea pot fi diverse servicii: protecție împotriva atacurilor DDoS și WAF, serviciu antivirus sau sandbox etc. Toate acestea vă vor permite să obțineți protecție ca serviciu, fără a vă distrage atenția de la construirea sistemelor de protecție, și să vă ocupați de aplicațiile de afaceri.
Furnizorul trebuie să fie autorizat de FSTEC și FSB. De regulă, astfel de informații sunt publicate direct pe site. Asigurați-vă că solicitați aceste documente și verificați dacă adresele serviciilor, denumirea companiei furnizorului etc. sunt corecte.
Să rezumăm. Închirierea infrastructurii va permite renunțarea la CAPEX și păstrarea în zona dumneavoastră de responsabilitate doar a aplicațiilor de afaceri și a datelor, iar greul atestării „hardului” și a resurselor software se va transfera furnizorului.
Cum am trecut examenul de certificare
Recent, we successfully passed the re-certification of the infrastructure of the "Protected Cloud FZ-152" for compliance with the requirements for working with personal data. The work was conducted by the "National Certification Center."
Currently, the "Protected Cloud FZ-152" is certified for hosting information systems that are involved in the processing, storage, or transmission of personal data (ISPDn) in accordance with the requirements of level UZ-3.
The certification procedure involves checking the compliance of the cloud provider's infrastructure with the required protection level. The provider itself offers IaaS services and is not a personal data operator. The process assesses both organizational (documentation, orders, etc.) and technical measures (configuration of protection means, etc.).
It cannot be called trivial. Despite the fact that the GOST for programs and methods for conducting certification events appeared back in 2013, there are still no strict programs for cloud objects. Certification centers develop these programs based on their own expertise. With the emergence of new technologies, the programs become more complex and modernized, accordingly, the certifier must have experience working with cloud solutions and understand the specifics.
In our case, the object of protection consists of two locations.
The cloud resources (servers, storage systems, network infrastructure, protection means, etc.) are located directly in the data center. Undoubtedly, such a virtual data center is connected to public networks, and certain requirements for firewalling must be met, for example, the use of certified firewalls.
The second part of the object is the cloud management tools. These are the workstations (administrator's workplace) from which the protected segment is managed.
The locations are connected through VPN-channel, built on SKZI.
Since virtualization technologies create conditions for the emergence of threats, we also use additional certified protection means.
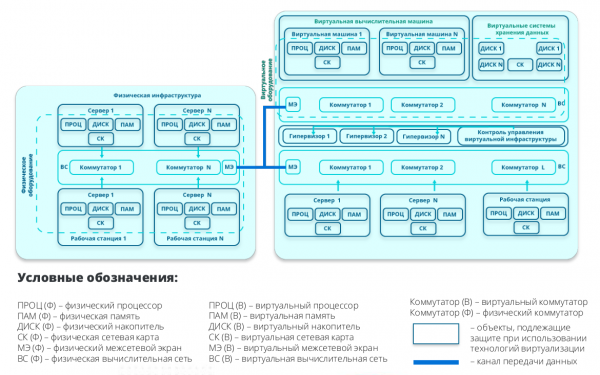 Structural scheme "through the eyes of the certifier"
Dacă clientul are nevoie de certificarea sistemului său de gestionare a datelor cu caracter personal, după închirierea IaaS, va trebui doar să evalueze sistemul informațional, care depășește nivelul unui data center virtual. Această procedură implică verificarea infrastructurii și a software-ului utilizat. Deoarece pentru toate problemele legate de infrastructură puteți face referire la certificatul furnizorului, va trebui doar să efectuați lucrări cu software-ul.
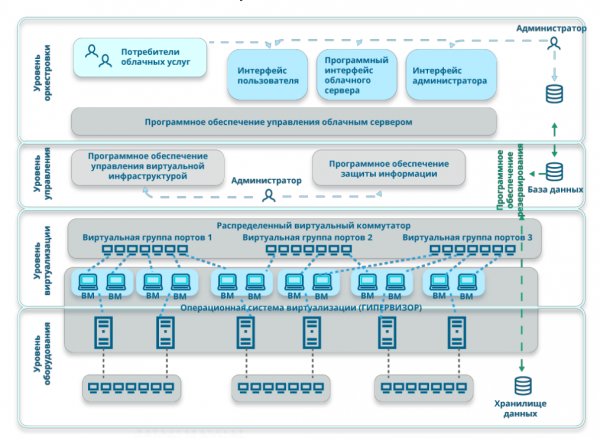 Împărțirea la nivel de abstractizare
În concluzie, vă prezentăm o scurtă listă de verificare pentru companiile care deja lucrează cu datele cu caracter personal sau care doar planifică să o facă. Așadar, cum să gestionați și să evitați capcanele.
Pentru audit și dezvoltarea modelelor de amenințare și a infractorilor, invitați un consultant experimentat din rândul laboratoarelor de certificare, care vă poate ajuta să dezvoltați documentele necesare și să vă ducă deja la etapa soluțiilor tehnice.
În etapa de alegere a furnizorului de cloud, fiți atenți la existența certificatului. Este un avantaj dacă compania l-a publicat în mod deschis pe site-ul său. Furnizorul trebuie să fie licențiat de FSTEC și FSB, iar serviciul oferit de acesta să fie certificat.
Asigurați-vă că veți avea un contract oficial încheiat și un mandat semnat pentru procesarea datelor cu caracter personal. Pe baza acestui lucru, veți putea efectua atât verificarea conformității, cât și certificarea sistemului de gestionare a datelor cu caracter personal. Dacă aceste lucrări în etapa proiectului tehnic și a elaborării documentației tehnice vi se par copleșitoare, merită să apelați la companii de consultanță externe din rândul laboratoarelor de certificare.
Dacă aveți întrebări legate de procesarea datelor cu caracter personal, pe 18 septembrie, în această vineri, vom fi bucuroși să vă întâmpinăm la webinar .
Sursa: habr.com
