

Recentemente am împărtășit în organizația noastră. În comentarii, a fost ridicată o problemă serioasă legată de securitatea informațională a soluțiilor hardware USB over IP, care ne îngrijorează foarte mult.
Deci, mai întâi să stabilim condițiile inițiale.
- Un număr mare de chei de protecție electronică.
- Accesul la acestea este necesar din diferite locații geografice.
- Analizăm doar soluțiile hardware USB over IP și încercăm să securizăm această soluție prin adoptarea de măsuri organizaționale și tehnice suplimentare (deocamdată nu discutăm alternativele).
- În cadrul articolului, nu voi detalia complet modelele de amenințare pe care le examinăm (multe pot fi găsite în ), dar mă voi opri succint asupra a două puncte. Excludem din model ingineria socială și acțiunile ilegale ale utilizatorilor înșiși. Analizăm posibilitățile de acces neautorizat la dispozitivele USB din orice rețea fără a avea datele de acces standard.
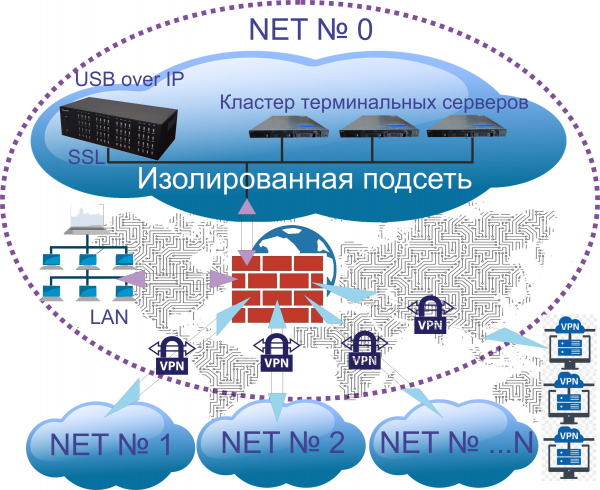
Pentru a asigura securitatea accesului la dispozitivele USB, au fost adoptate măsuri organizaționale și tehnice:
1. Măsuri organizaționale de securitate.
Concentratorul USB over IP gestionat este instalat într-o carcasă de server care se închide calitativ cu cheie. Accesul fizic la acesta este reglementat (SCD în încăpere, supraveghere video, cheile și drepturile de acces sunt limitate strict unui cerc restrâns de persoane).
Toate dispozitivele USB utilizate în organizație sunt împărțite în mod condiționat în 3 grupuri:
- Critice. Semnături electronice financiare – utilizate conform recomandărilor băncilor (nu prin USB over IP)
- Importante. Semnături electronice pentru piețele comerciale, servicii, EDO, raportare etc., un număr de chei pentru software – utilizate cu un concentrator USB over IP gestionat.
- Necritice. Un număr de chei pentru software, camere, un număr de stick-uri USB și discuri cu informații necritice, modemuri USB – utilizate cu un concentrator USB over IP gestionat.
2. Măsuri tehnice de securitate.
Accesul de rețea la concentratorul USB over IP gestionat este acordat doar în interiorul unei subrețele izolate. Accesul în subrețeaua izolată se acordă:
- din ferma serverelor terminale,
- prin VPN (certificat și parolă) unui număr limitat de calculatoare și laptopuri, prin VPN li se oferă adrese permanente,
- prin tuneluri VPN care conectează birourile regionale.
Pe concentratorul administrat USB over IP DistKontrolUSB sunt configurate următoarele funcții folosind instrumentele sale native:
- Accesul la dispozitivele USB ale concentratorului USB over IP utilizează criptarea (criptarea SSL este activată pe concentrator), deși este posibil ca acest lucru să fie deja inutil.
- A fost configurat „limitarea accesului la dispozitivele USB pe baza adresei IP”. În funcție de adresa IP, utilizatorului i se oferă sau nu acces la dispozitivele USB alocate.
- A fost configurată „limitarea accesului la portul USB pe baza loginului și parolei”. Astfel, utilizatorilor li s-au atribuit drepturi de acces la dispozitivele USB.
- „Limitarea accesului la dispozitivul USB pe baza loginului și parolei” nu a fost utilizată, deoarece toate dongle-urile USB sunt conectate permanent la concentratorul USB over IP și nu sunt mutate din port în port. Pentru noi, este mai logic să oferim acces utilizatorilor la portul USB cu un dispozitiv USB instalat acolo pentru o perioadă lungă.
- Activarea și dezactivarea fizică a porturilor USB se realizează:
- Pentru dongle-urile software și EDOC – prin intermediul planificatorului de sarcini și a sarcinilor alocate concentratorului (câteva dongle-uri au fost programate pentru activare la 9:00 și dezactivare la 18:00, iar altele de la 13:00 la 16:00);
- Pentru dongle-urile de pe piețele comerciale și pentru unele software – de utilizatori autorizați prin intermediul interfeței WEB;
- Camerele, o parte din stick-uri USB și unități cu informații non-critice – sunt întotdeauna active.
Presupunem că o astfel de organizare a accesului la dispozitivele USB asigură utilizarea lor în condiții de siguranță:
- din birourile regionale (condiționat NET №1 …… NET № N),
- pentru un număr restrâns de computere și laptopuri care conectează dispozitive USB prin rețeaua globală,
- pentru utilizatorii publicați pe serverele terminale de aplicații.
În comentarii, aș dori să aud măsuri practice specifice care îmbunătățesc securitatea informațională a accesului global la dispozitivele USB.
Sursa: habr.com
