

Iată cum arată centrul de monitorizare al centrului de date NORD-2 situat în Moscova.
Despre măsurile luate pentru asigurarea securității informațiilor (SI) ați citit nu o dată. Orice specialist IT de bun-simț poate enumera cu ușurință 5-10 reguli de SI. Cloud4Y însă propune să discutăm despre securitatea informațională a centrelor de date.
Atunci când se asigură securitatea informațională a centrului de date, cele mai „protejate” obiecte sunt:
- resursele informaționale (datele);
- procesele de colectare, prelucrare, stocare și transmitere a informațiilor;
- utilizatorii sistemului și personalul de suport;
- infrastructura informațională, care include mijloace tehnice și software pentru procesarea, transmiterea și afișarea informațiilor, inclusiv canalele de schimb informațional, sistemele de protecție a informațiilor și locurile.
Zona de responsabilitate a centrului de date depinde de modelul serviciilor oferite (IaaS/PaaS/SaaS). Cum arată acest lucru, vedeți în imaginea de mai jos:
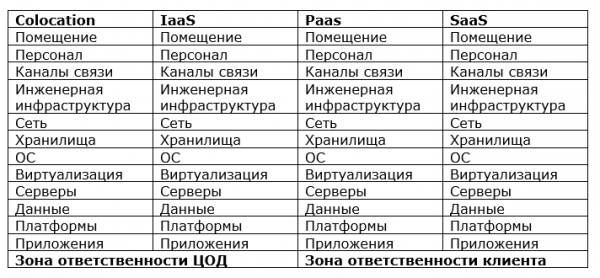
Domeniul de aplicare al politicii de securitate a centrului de date în funcție de modelul serviciilor oferite
Partea cea mai importantă a dezvoltării politicii de securitate informațională este construirea unui model de amenințări și infractori. Ce poate constitui o amenințare pentru centrul de date?
- Evenimente nefavorabile de natură naturală, tehnogenică și socială
- Teroriști, elemente criminale etc.
- Dependenta de furnizori, operatori, parteneri, clienți
- Defecțiuni, erori, distrugeri, deteriorări ale mijloacelor software și tehnice
- Angajații centrului de date care pun în aplicare amenințările SI folosindu-se de drepturile și autoritățile acordate legal (infractori interni de SI)
- Angajații centrului de date care pun în aplicare amenințările SI în afara drepturilor și autorităților acordate legal, precum și subiecți care nu fac parte din personalul centrului de date, dar care încearcă să acceseze neautorizat și să efectueze acțiuni nepermise (infractori externi de SI)
- Nerespectarea cerințelor autorităților de supraveghere și reglementare, legislația în vigoare
Analiza riscurilor - identificarea amenințărilor potențiale și evaluarea magnitudinii consecințelor implementării acestora - va ajuta la alegerea corectă a sarcinilor prioritare pe care trebuie să le abordeze specialiștii în securitatea informațională a centrului de date, planificând bugetele pentru achiziționarea de mijloace tehnice și software.
Asigurarea securității este un proces continuu care implică etape de planificare, implementare și exploatare, monitorizare, analiză și îmbunătățirea sistemului de securitate a informației. Pentru crearea sistemelor de management al securității informației se folosește așa-numitul „».
O parte esențială a politicilor de securitate este distribuția rolurilor și responsabilității personalului pentru implementarea acestora. Politicile trebuie revizuite constant în raport cu schimbările legislative, noile amenințări și instrumentele de protecție emergente. Și, desigur, cerințele de securitate a informației trebuie comunicate personalului, iar acesta trebuie instruit.
Măsuri organizaționale
Unii experți sunt sceptici cu privire la „securitatea pe hârtie”, considerând că abilitățile practice de a face față încercărilor de hacking sunt cele mai importante. Experiența reală în asigurarea securității informației în bănci spune altceva. Specialiștii în securitate a informației pot avea o expertiză excelentă în identificarea și diminuarea riscurilor, dar dacă personalul din centrul de date nu le va urma indicațiile, totul va fi inutil.
Securitatea, de obicei, nu aduce bani, ci mai degrabă minimizează riscurile. Din acest motiv, este adesea percepută ca un obstacol secundar. Și atunci când specialiștii în securitate încep să se plângă (ceea ce este pe deplin justificat), apar adesea conflicte cu personalul și cu conducătorii departamentelor operaționale.
Existența standardelor de industrie și a cerințelor reglementatorilor îi ajută pe cei din domeniul securității să își susțină pozițiile în negocierile cu conducerea, iar politicile de securitate aprobate, reglementările și regulamentele permit obținerea de la personal a respectării cerințelor enunțate, oferind o bază pentru implementarea adesea a soluțiilor nepopulare.
Protecția spațiilor
Atunci când un centru de date oferă servicii în modelul de colocation, asigurarea securității fizice și a controlului accesului la echipamentele clienților devine esențială. În acest scop, se folosesc compartimentări (zone delimitate în sală) care sunt supravegheate video de client și la care accesul personalului centrului de date este restricționat.
În centrele de calculatoare ale statului, cu securitate fizică, la sfârșitul secolului trecut, lucrurile stăteau destul de bine. Existau regimuri de acces, control al accesului în încăperi, chiar dacă fără calculatoare și camere video, iar sistemele de stingere a incendiilor - în caz de incendiu, în sala de calcul se activa automat freonul.
În prezent, securitatea fizică este asigurată și mai bine. Sistemele de control și gestionare a accesului (SCGA) au devenit inteligente, fiind implementate metode biometrice de restricționare a accesului.
Sistemele de stingere a incendiilor au devenit mai sigure pentru personal și echipamente, printre care se numără instalațiile pentru inhibare, izolare, răcire și efectul hipoxic asupra zonei de incendiu. Alături de sistemele obligatorii de protecție împotriva incendiilor, în centrele de date se folosește adesea un sistem de detectare timpurie a incendiilor de tip aspirațional.
Pentru a proteja centrele de date de amenințările externe - incendii, explozii, prăbușiri de structuri clădiri, inundații, gaze corozive - au fost create camere și seifuri de securitate, în care echipamentele serverului sunt protejate practic de toți factorii externi de distrugere.
Punctul slab - omul
Sistemele de supraveghere video „intelligente”, senzorii de urmărire volumetrică (acustici, infraroșii, ultrasunete, microonde), SCGA au redus riscurile, dar nu au rezolvat toate problemele. Aceste instrumente nu vor ajuta, de exemplu, când persoanele corect autorizate în centru de date, cu uneltele corect transportate, „ating” ceva. Și, așa cum se întâmplă adesea, o atingere accidentală va aduce maximum de probleme.
Utilizarea necorespunzătoare a resurselor de către personalul centrului de date poate afecta activitatea acestuia, de exemplu, mineritul ilegal. În aceste cazuri, sistemele de gestionare a infrastructurii centrului de date (DCIM) pot fi de ajutor.
Personalul are nevoie de protecție, deoarece omul este adesea numit cea mai vulnerabilă verigă a sistemului de securitate. Atacurile țintite ale delincvenților profesioniști încep cel mai adesea prin utilizarea metodelor de inginerie socială. Adesea, cele mai protejate sisteme eșuează sau sunt compromise după ce cineva a apăsat/descarcă/făcut ceva. Riscurile de acest fel pot fi minimizate prin instruirea personalului și implementarea celor mai bune practici globale în domeniul securității informațiilor.
Protecția infrastructurii ingineriei
Amenințările tradiționale la funcționarea centrului de date sunt întreruperile de alimentare și defectarea sistemelor de răcire. Aceste amenințări sunt deja cunoscute și s-a învățat cum să se lupte cu ele.
O nouă tendință a fost implementarea pe scară largă a echipamentelor „inteligente” unite într-o rețea: UPS-uri gestionate, sisteme inteligente de răcire și ventilație, diverse controlere și senzori conectați la sistemele de monitorizare. Atunci când se construiește un model de amenințări pentru centrul de date, nu trebuie uitată probabilitatea unei atacuri asupra rețelei de infrastructură (și, poate, și asupra rețelei IT asociate centrului de date). Situația este complicată de faptul că o parte din echipament (de exemplu, chillere) poate fi plasată în afara centrului de date, de exemplu, pe acoperișul unei clădiri închiriate.
Protecția canalelor de comunicație
Dacă centrul de date oferă servicii nu numai pe modelul de colocation, va trebui să se ocupe de protecția cloud-urilor. Potrivit Check Point, doar anul trecut 51% din organizațiile din întreaga lume s-au confruntat cu atacuri asupra structurilor cloud. Atacurile DDoS opresc afacerile, virușii criptatori solicită o recompensă, iar atacurile țintite asupra sistemelor bancare duc la furtul de fonduri din conturile curente.
Amenințările externe îi îngrijorează și pe specialiștii în securitate informatică ai centrelor de date. Cele mai relevante pentru centrele de date sunt atacurile distribuite, care vizează oprirea furnizării de servicii, precum și amenințările de hacking, furt sau modificare a datelor conținute în infrastructura virtuală sau în sistemele de stocare.
Pentru protecția perimetrului extern al centrului de date, sunt utilizate sisteme moderne cu funcții de detectare și neutralizare a codului malițios, controlul aplicațiilor și posibilitatea de a importa tehnologii de protecție proactivă Threat Intelligence. În unele cazuri, se implementează sisteme cu funcționalitate IPS (prevenirea intruziunilor) cu ajustarea automată a setului de semnături în funcție de parametrii mediului protejat.
Pentru protecția împotriva atacurilor DDoS, companiile rusești utilizează, de obicei, servicii externe specializate, care redirecționează traficul către alte noduri și îl filtrează în cloud. Protecția de partea operatorului este realizată mult mai eficient decât de partea clientului, iar centrele de date îndeplinesc rolul de intermediari în vânzarea serviciilor.
În centrele de date, pot apărea atacuri DDoS interne: un atacator pătrunde în serverele slab protejate ale unei companii care își operează echipamentele pe modelul de colocation și, de pe acestea, efectuează un atac de tip „refuz de serviciu” asupra altor clienți ai acelui centru de date, prin rețeaua internă.
Atenție medii virtuale
Trebuie să ținem cont de specificul obiectului protejat — utilizarea soluțiilor de virtualizare, dinamica modificărilor infrastructurii IT, interconectivitatea serviciilor, unde un atac reușit asupra unui client poate amenința securitatea vecinilor. De exemplu, dacă un atacator sparge un container frontend în timpul funcționării PaaS bazat pe Kubernetes, acesta poate obține imediat toate informațiile de autentificare și chiar acces la sistemul de orchestration.
Produsele furnizate prin modelul de servicii au un grad ridicat de automatizare. Pentru a nu perturbă activitatea afacerii, protecțiile impuse trebuie să aibă un grad similar de automatizare și scalabilitate orizontală. Scalabilitatea trebuie să fie garantată pe toate nivelurile securității informației, inclusiv automatizarea controlului accesului și rotația cheilor de acces. O problemă aparte este scalarea modulelor funcționale care efectuează inspecția traficului de rețea.
De exemplu, filtrarea traficului de rețea la nivelurile aplicației, rețelei și sesiunii în centrele de date cu un grad ridicat de virtualizare ar trebui să se efectueze la nivelul modulelor de rețea ale hipervizorului (de exemplu, Distributed Firewall de la VMware) sau prin crearea de lanțuri de servicii (scuturi de rețea virtuale de la Palo Alto Networks).
În cazul în care există puncte slabe la nivelul virtualizării resurselor de calcul, eforturile de a crea un sistem complex de securitate informațională la nivelul platformei vor fi ineficiente.
Niveluri de protecție a informațiilor în centrele de date
Abordarea generală pentru protecție este utilizarea sistemelor integrate, multi-stratificate de asigurare a securității informației, care includ macro-segmentare la nivelul firewall-ului (delimitarea segmentelor pentru diverse direcții funcționale de afaceri), micro-segmentare bazată pe firewall-uri virtuale sau etichetarea traficului grupelor (rolurilor utilizatorilor sau serviciilor), definite prin politicile de acces.
Următoarea etapă este identificarea anomaliilor în interiorul segmentelor și între acestea. Se analizează dinamica traficului, care poate indica activități dăunătoare, precum scanarea rețelei, tentative de atacuri DDoS, descărcarea de date, de exemplu, prin fragmentarea fișierelor bazei de date și expunerea sesiunilor care apar periodic pe intervale lungi de timp. În interiorul centrului de date se desfășoară volume enorme de trafic, astfel că pentru identificarea anomaliilor este necesară utilizarea unor algoritmi avansați de căutare, fără analiza pachetelor. Este important să fie recunoscute nu doar semnele activității dăunătoare și anormale, ci și funcționarea malware-ului chiar și în traficul criptat fără a-l decripta, așa cum este propus în soluțiile Cisco (Stealthwatch).
Ultima frontieră este protecția terminalelor din rețeaua locală: servere și mașini virtuale, de exemplu, prin intermediul agenților instalați pe terminale (mașini virtuale) care analizează operațiile de input-output, ștergere, copiere și activitățile rețelei, transmițând datele în , unde se efectuează calculele ce necesită puteri computaționale mari. Acolo se realizează analiza folosind algoritmi Big Data, se construiesc arbori de logică mașinală și se identifică anomalii. Algoritmii se autoînvăță pe baza unei cantități uriașe de date furnizate de rețeaua globală de senzori.
Se poate evita instalarea agenților. Instrumentele moderne de securitate a informațiilor ar trebui să fie fără agenți și să se integreze în sistemele de operare la nivel de hypervisor.
Măsurile enumerate reduc semnificativ riscurile de securitate informațională, dar acestea ar putea fi insuficiente pentru centrele de date care asigură automatizarea proceselor industriale de mare risc, cum ar fi centralele nucleare.
Cerințele reglementatorului
În funcție de informațiile prelucrate, infrastructurile fizice și virtualizate ale centrului de date trebuie să îndeplinească diferite cerințe de securitate, formulate în legi și standarde industriale.
Printre aceste legi se numără legea „Cu privire la datele personale” (152-FZ) și legea „Cu privire la securitatea obiectelor KII din RF” (187-FZ) care a intrat în vigoare în acest an — procuratura a început deja să se intereseze de implementarea acesteia. Dispute privind apartenența DC-urilor la subiecții KII sunt încă în curs de desfășurare, dar cel mai probabil centrele de date care doresc să ofere servicii subiecților KII vor trebui să respecte cerințele noii legislații.
Centrile de date care găzduiesc sistemele informaționale de stat se vor confrunta cu dificultăți. Conform Hotărârii Guvernului RF din 11.05.2017 nr. 555, problemele de securitate informațională trebuie rezolvate înainte de punerea în funcțiune a sistemului GID. Și un DC care dorește să găzduiască sistemul GID trebuie să corespundă anticipat cerințelor autorităților de reglementare.
În ultimii 30 de ani, sistemele de asigurare a securității DC-urilor au parcurs un drum lung: de la simple sisteme de protecție fizică și măsuri organizatorice, care între timp nu și-au pierdut relevanța, la sisteme inteligente complexe, în care din ce în ce mai des sunt utilizate elemente de inteligență artificială. Însă esența abordării nu s-a schimbat. Cele mai moderne tehnologii nu vor salva fără măsuri organizatorice și o instruire adecvată a personalului, iar documentele — fără soluții software și tehnice. Securitatea DC-ului nu poate fi garantată o dată pentru totdeauna; aceasta este o muncă continuă zilnică de identificare a amenințărilor prioritare și de soluționare complexă a problemelor care apar.
Ce altceva util se poate citi în blog
→
→
→
→
→
Abonați-vă la canalul nostru - pentru a nu rata următorul articol! Scriem nu mai des de două ori pe săptămână și doar despre subiecte relevante. De asemenea, vă reamintim că puteți soluțiile de cloud Cloud4Y.
Sursa: habr.com
